Tr0ll Walkthrough
无趣:ctf思路,内核提权
Posted Updated 
By
1 min read
Tr0ll Walkthrough
Recon
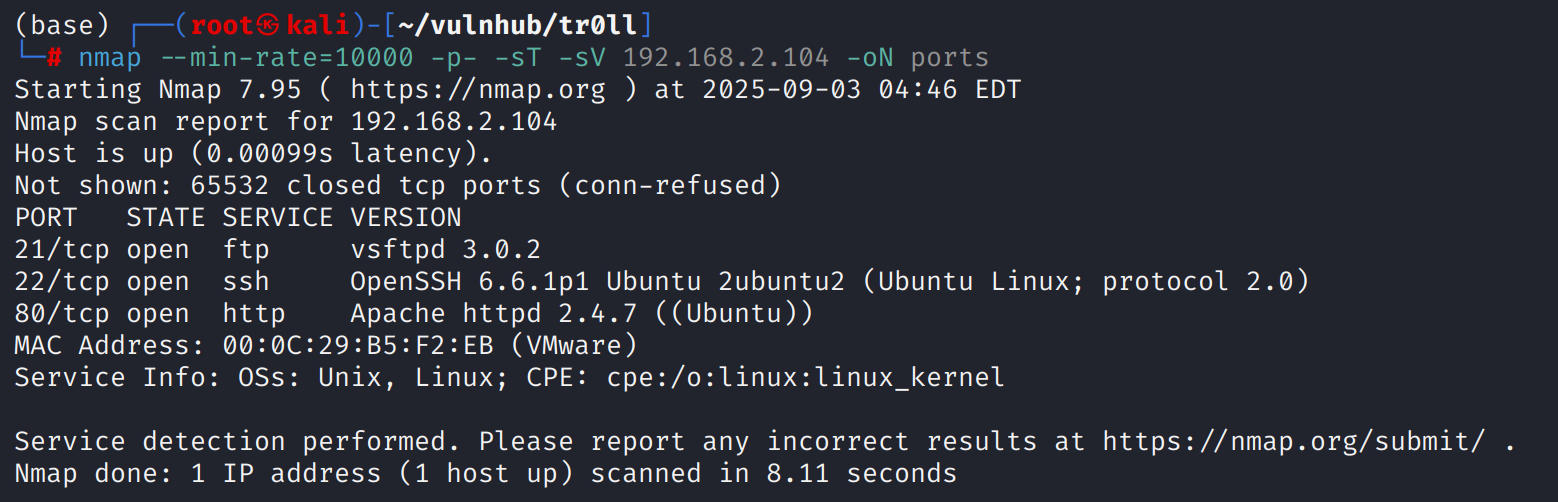
机器开放了标准端口的ftp、ssh、http
ftp
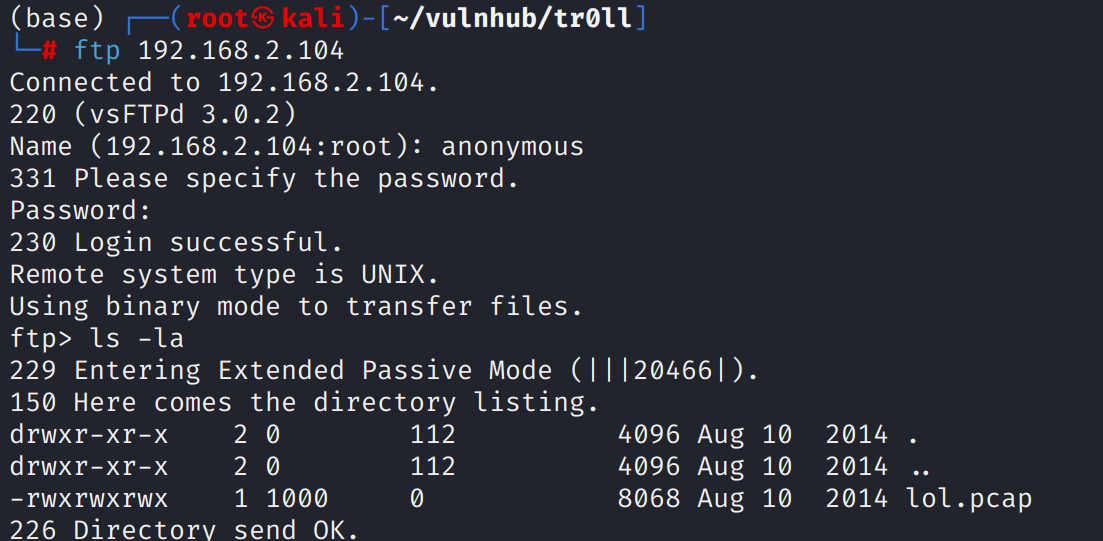
ftp存在匿名登录,存放着一个lol.pcap数据包
web
网页前端只有一张图片
目录扫描结果只有robots.txt,其中泄露了/secret路径,访问后依然是一张图片
分析流量包,主要是ftp流量,下载了一个secret_stuff.txt文件,文件内容得到了一串字符sup3rs3cr3tdirlol
可能是密码 也可能是路径
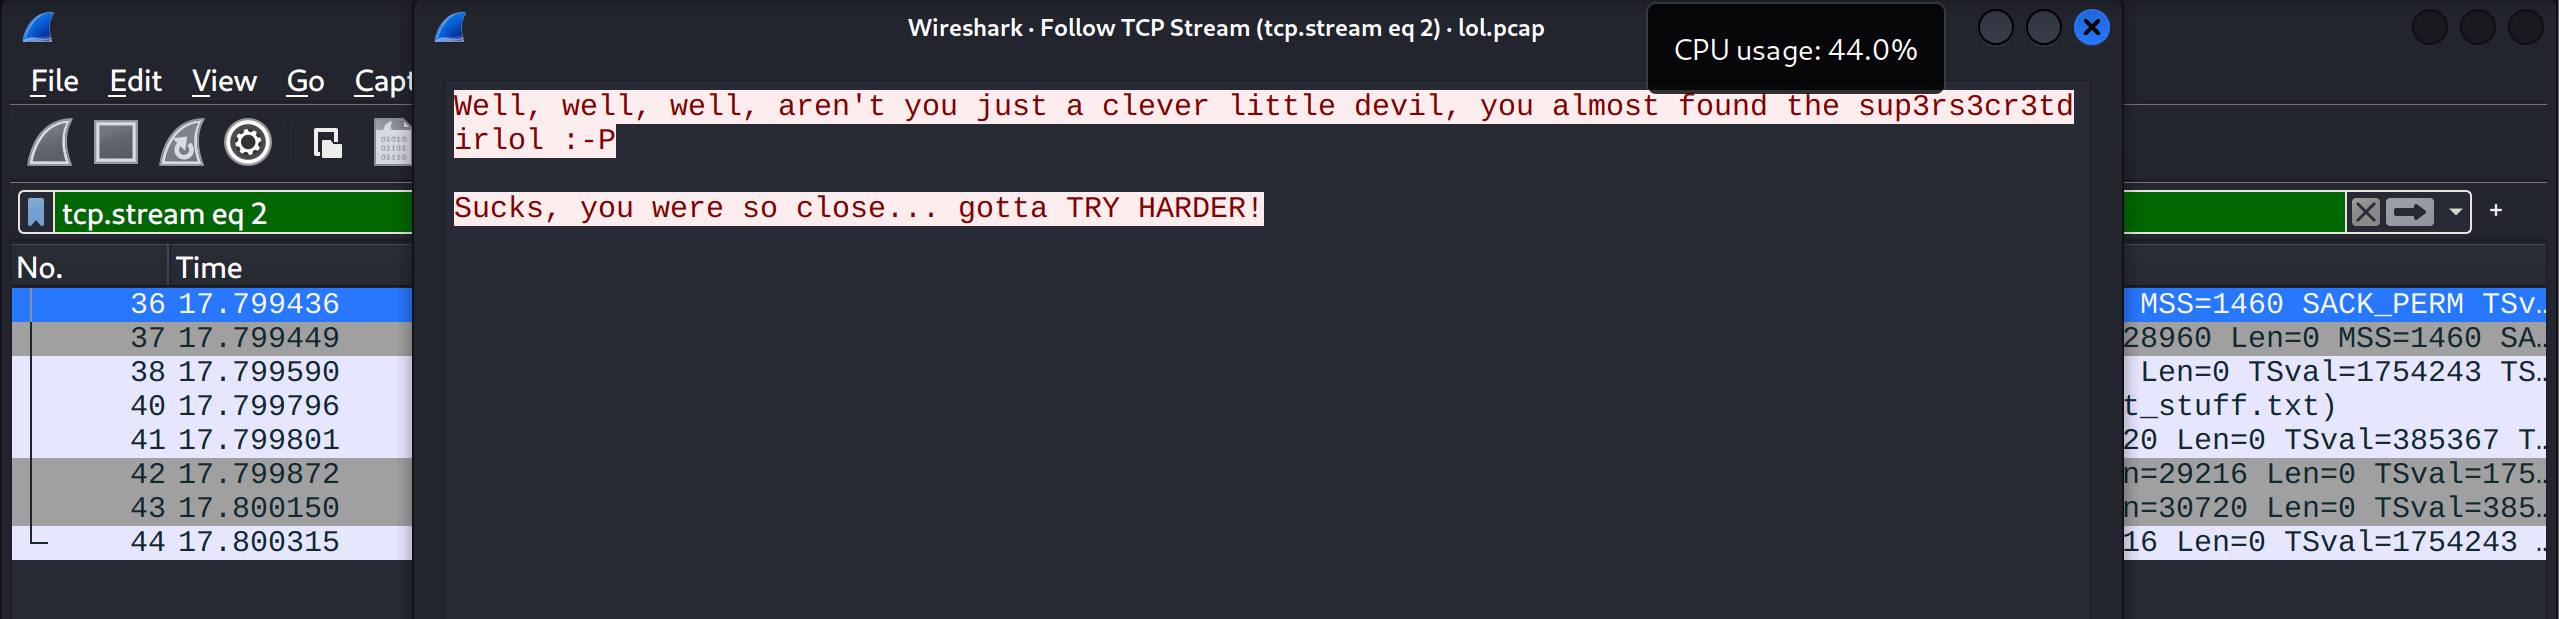
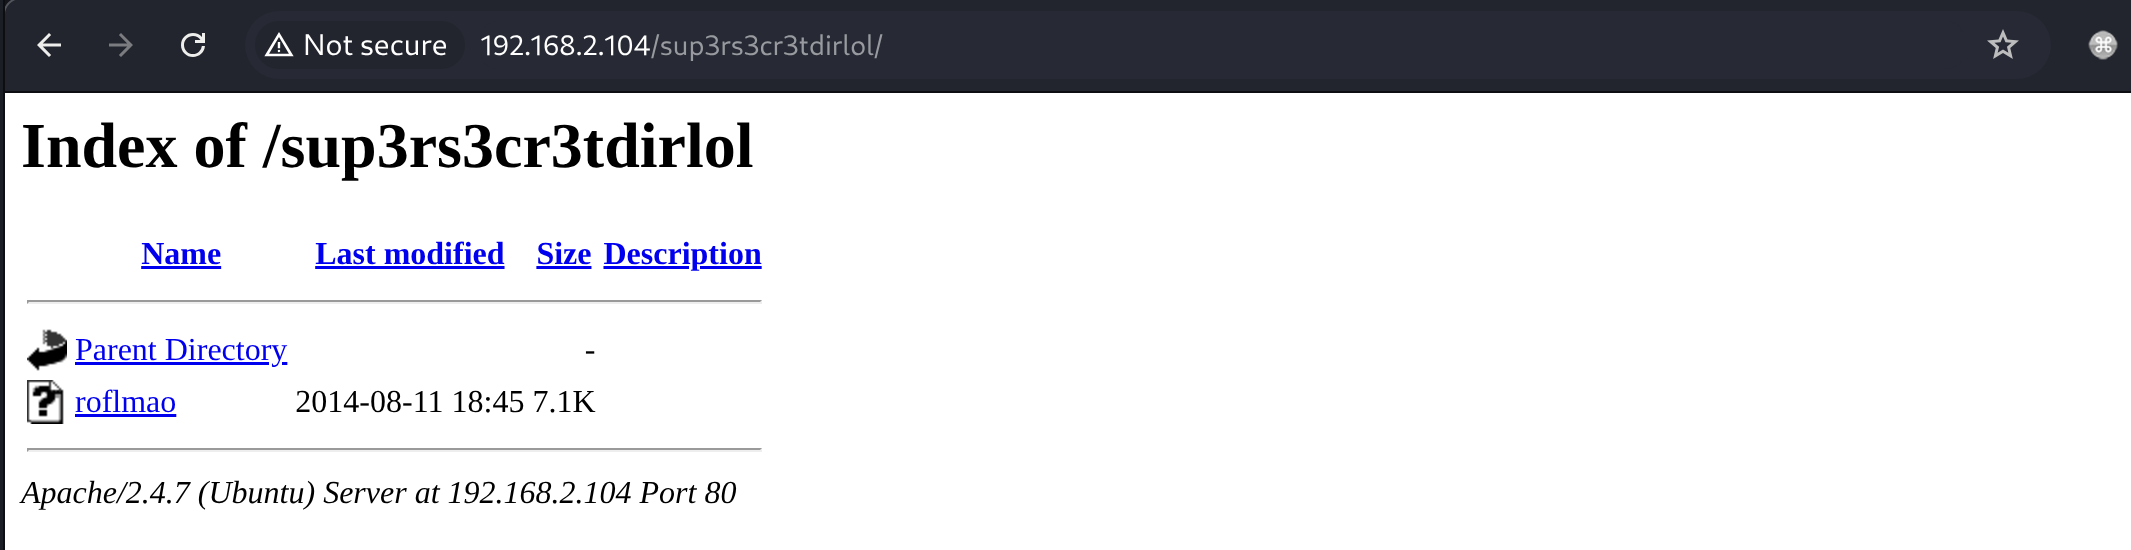
先尝试路径,发现存在roflmao文件
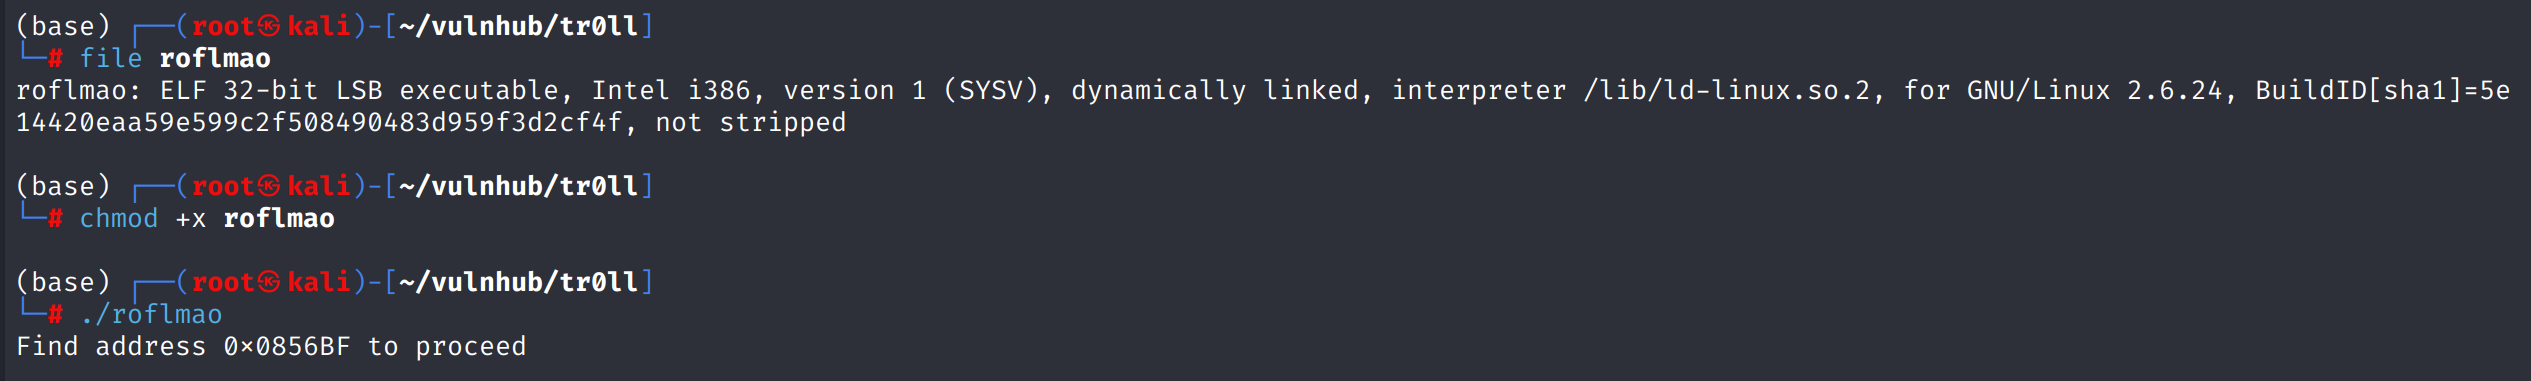
是一个ELF文件,运行给了一个16进制0×0856BF,通过ida看了一下这个程序与这个进制没有任何关系
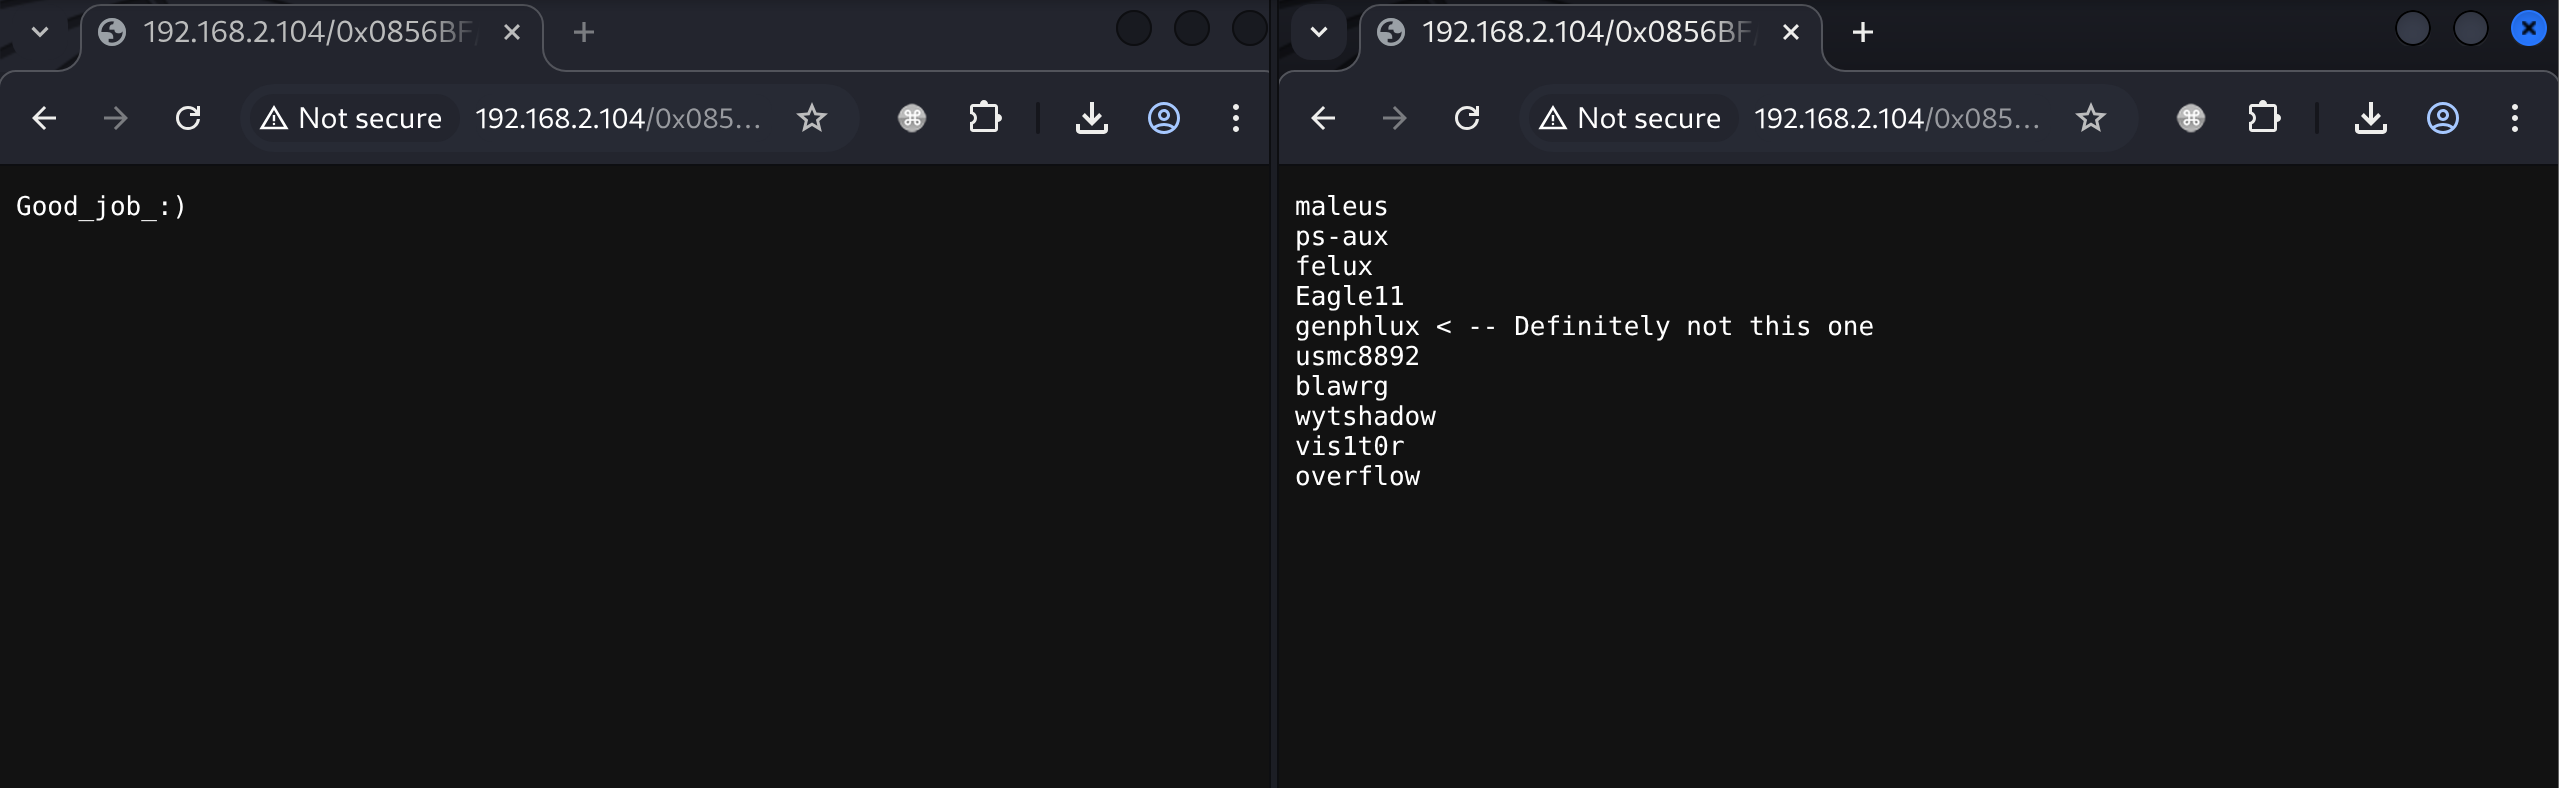
测试后发现是网页路径,其中存放着一个密码和用户字典
这台机器性能太差,ssh爆破会宕机
最后的解是overflow:Pass.txt登录后内核提权
无趣
This post is licensed under CC BY 4.0 by the author.