My-FileServer Walkthrough
ftp创建.ssh/authorized_keys公钥上传打点,内核提权
Posted Updated 
By
1 min read
My-FileServer Walkthrough
Recon
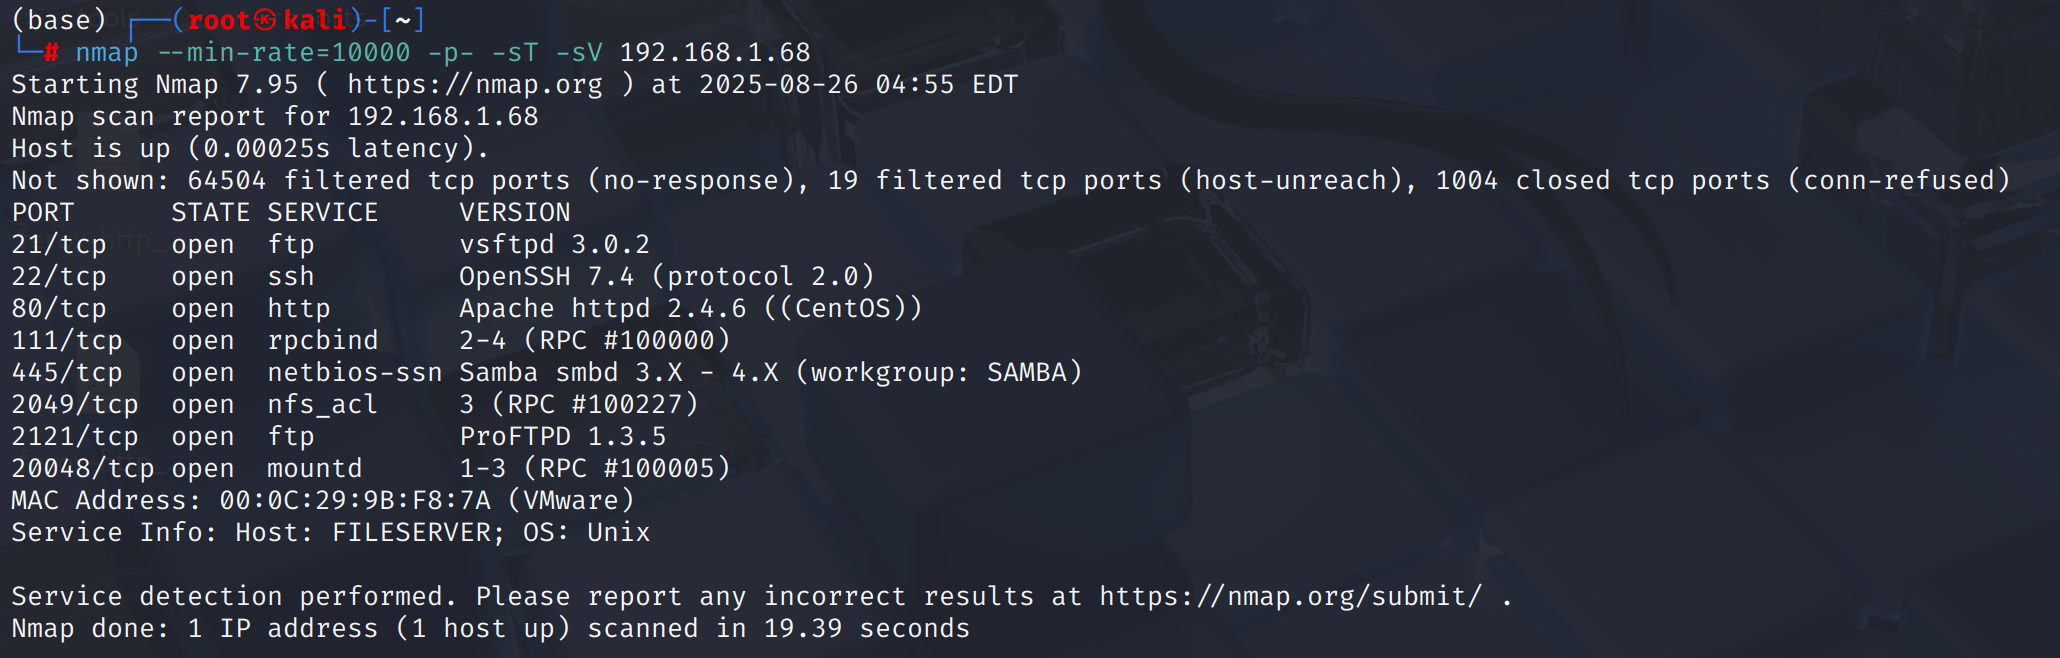
这台机器叫FileServer,从扫描结果来看开启了ftp、nfs、samba的确比较具象
除此以外还开放了ssh以及web
ftp - anonymous login - leak logs
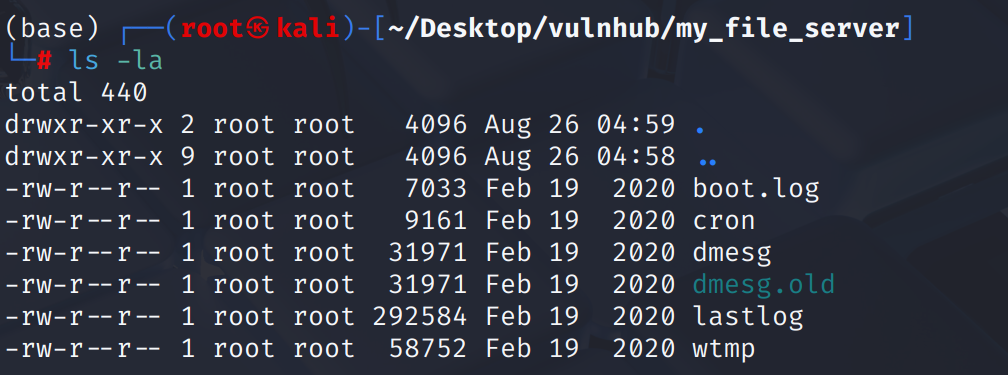
ftp开放匿名登陆,存在pub/log目录,通过mget *指令下载所有文件
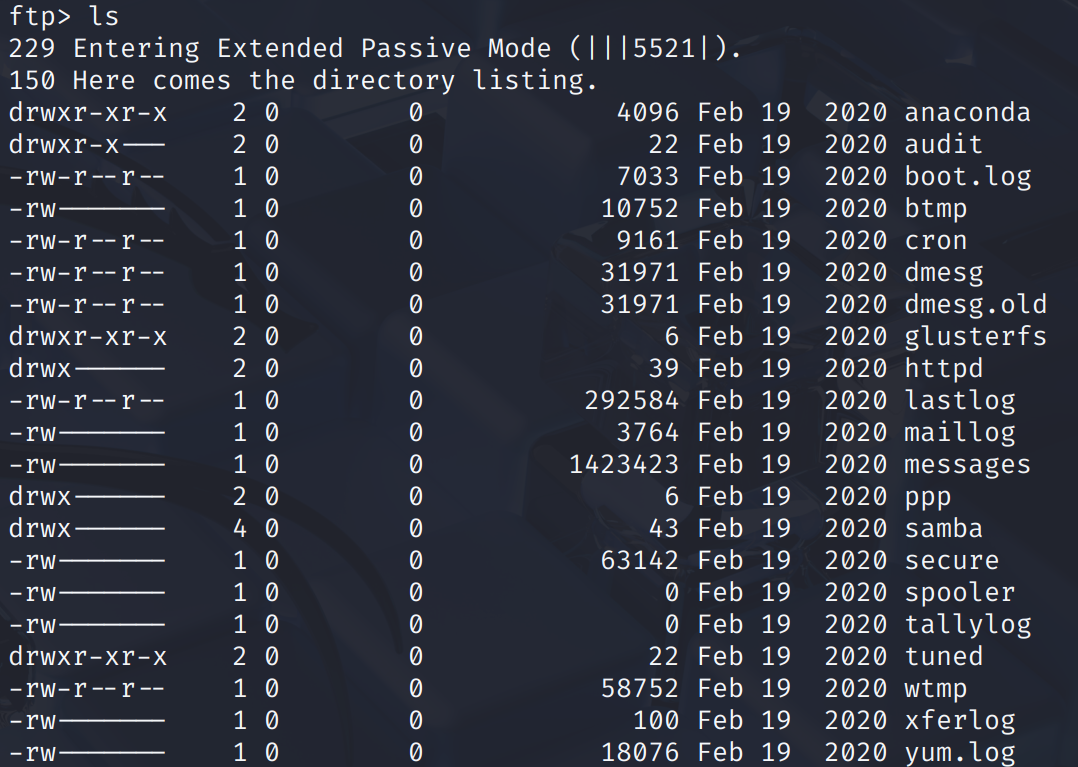
存在一些没有权限下载的文件
nfs → smb
发现存在smbdata目录,但只允许192.168.56.0/24网段范围内IP挂载
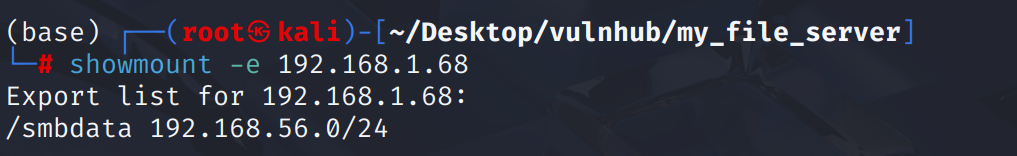
根据smbdata命令能猜测samba服务可能有访问权限
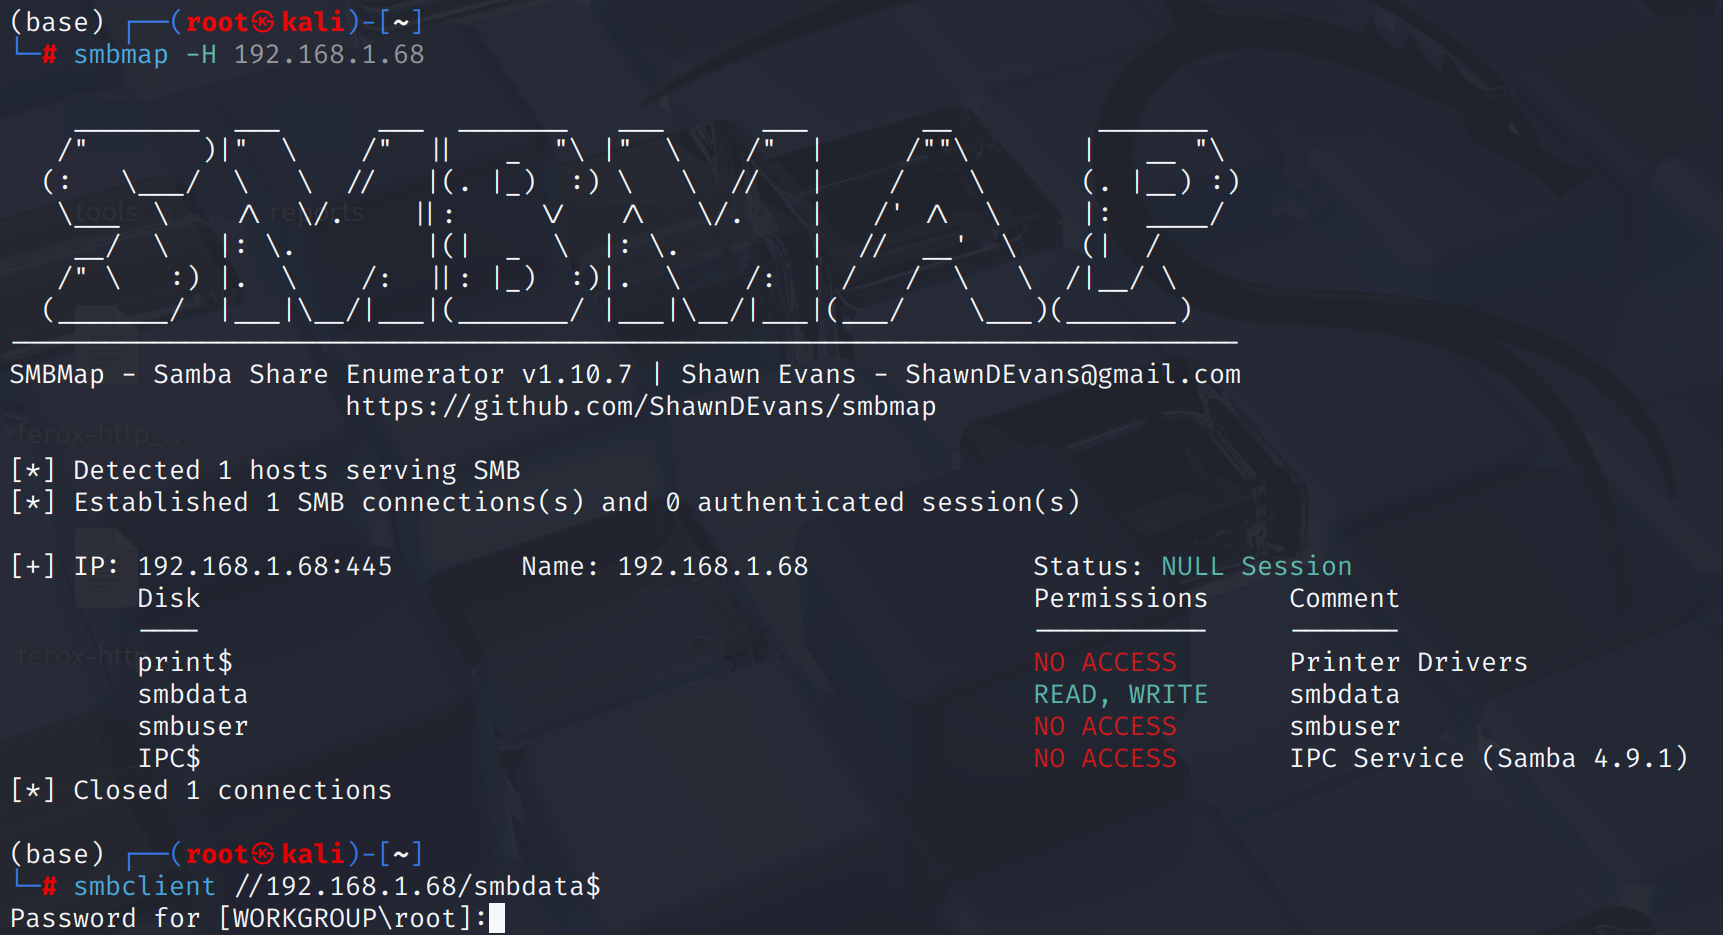
使用smbmap扫描,并使用smbclient连接发现需要密码
smbuser应该是运行samba服务的用户名
80 → web
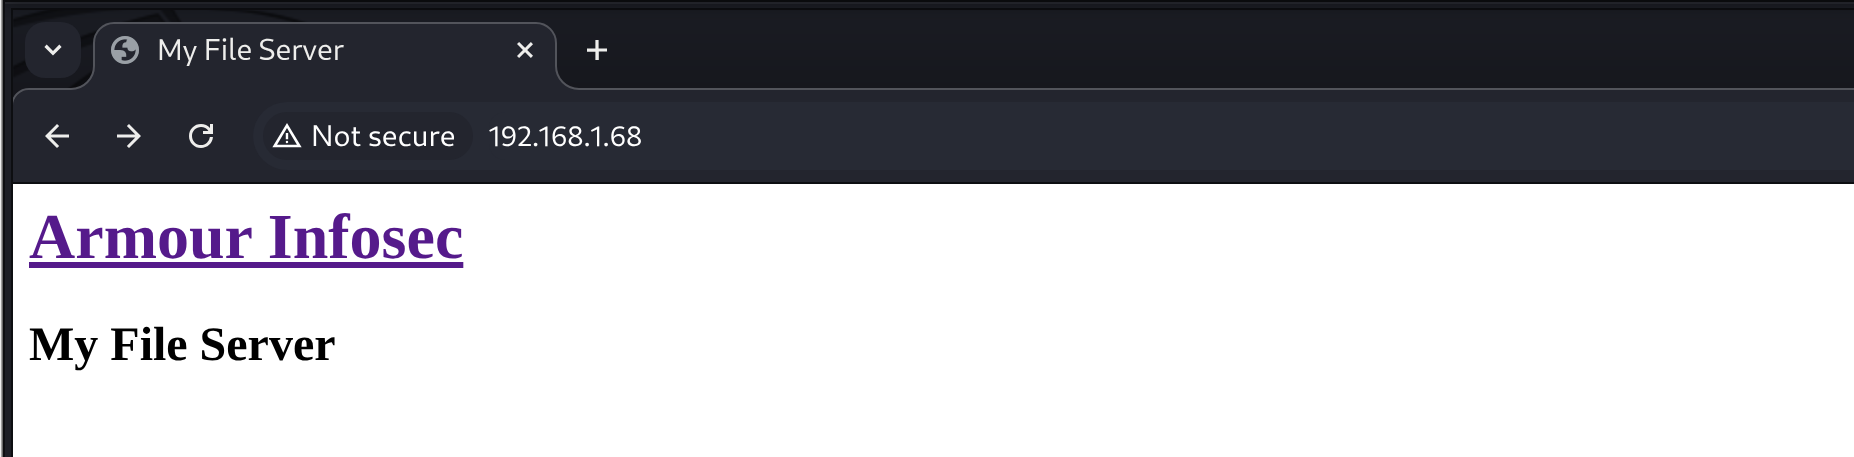
web前端只有一个外链href,目录扫描看一下
feroxbuster发现readme.txt

shell as smbuser by readme.txt
/readme.txt返回了密码rootroot1,可能是上文收集到的smbuser用户密码
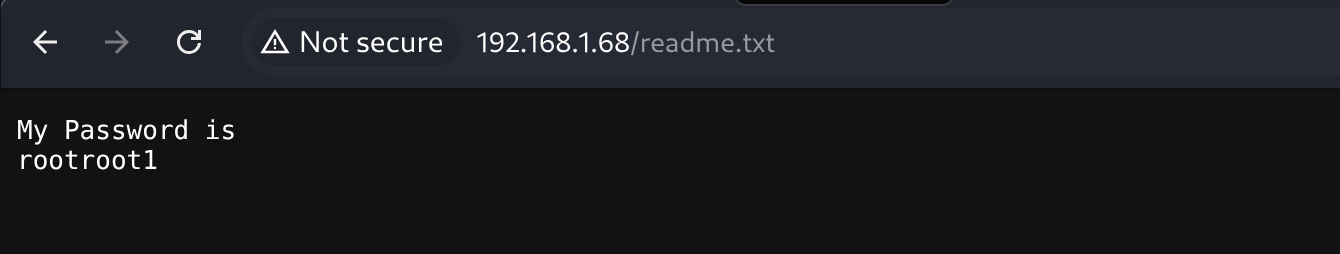
发现这个用户可以登录ftp,但无法登录ssh
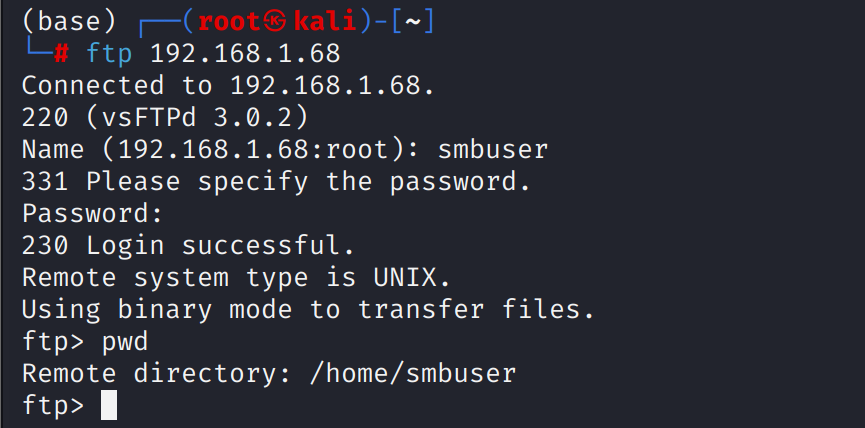
因为ssh配置关闭了密码登录而只允许私钥登录
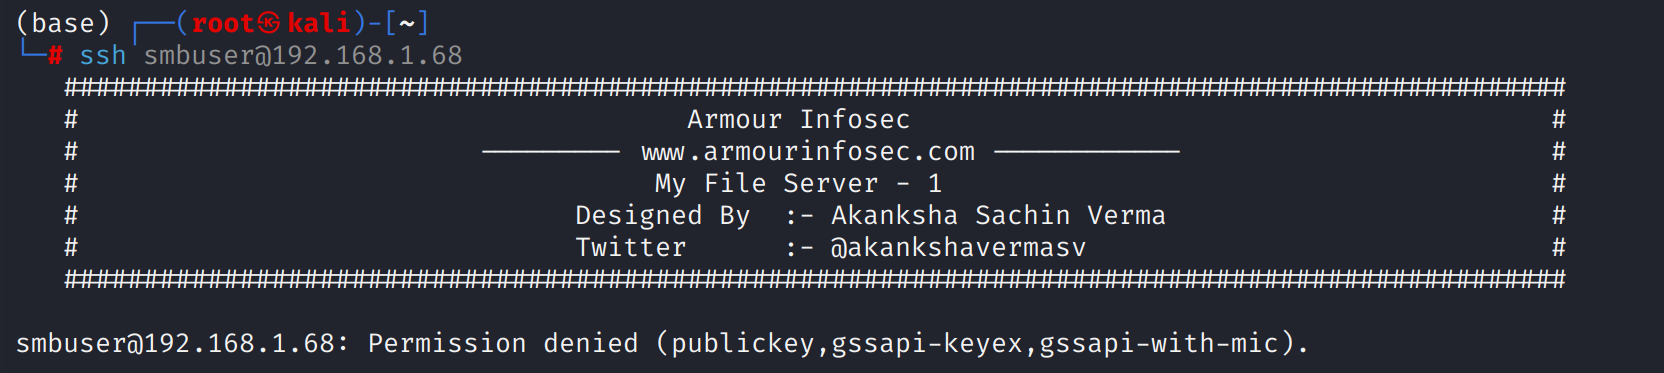
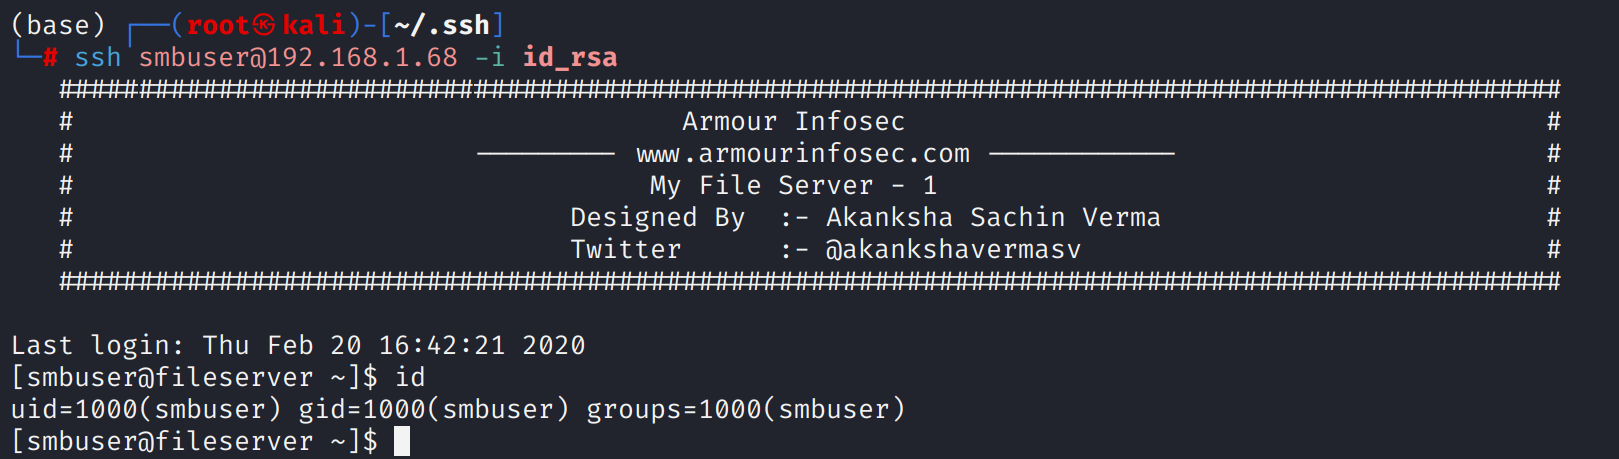
那么就登录ftp创建.ssh文件夹,然后上传公钥到authorized_keys实现免密登录

使用id_rsa进行私钥登录
shell as root by dirtyCow
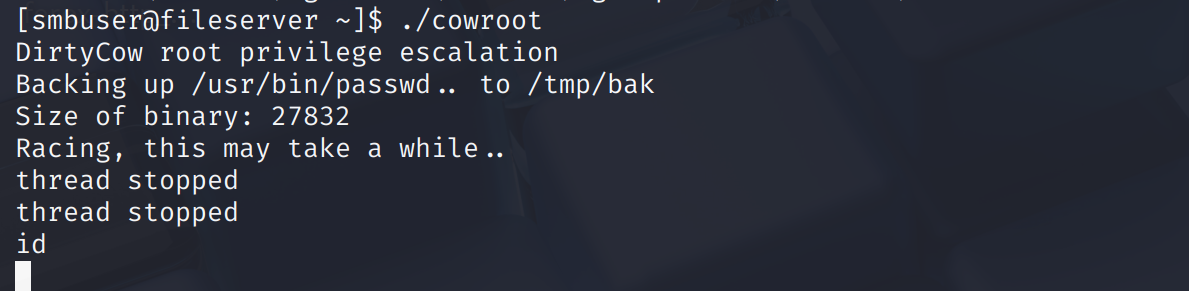
40616.c 提权失败….不玩了 内核提权没意思
This post is licensed under CC BY 4.0 by the author.